vahpem/rust-deobf
Rustバイナリ内で難読化が隠しているもの(文字列、クレート、ライブラリ関数、平坦化された制御フロー)を、実行せずに静的解析とUnicornエミュレーションで復元します。マルウェアのトリアージや保護されたアプリの監査に。ELF/PE/Mach-O、x86-64/ARM64/32ビット対応。

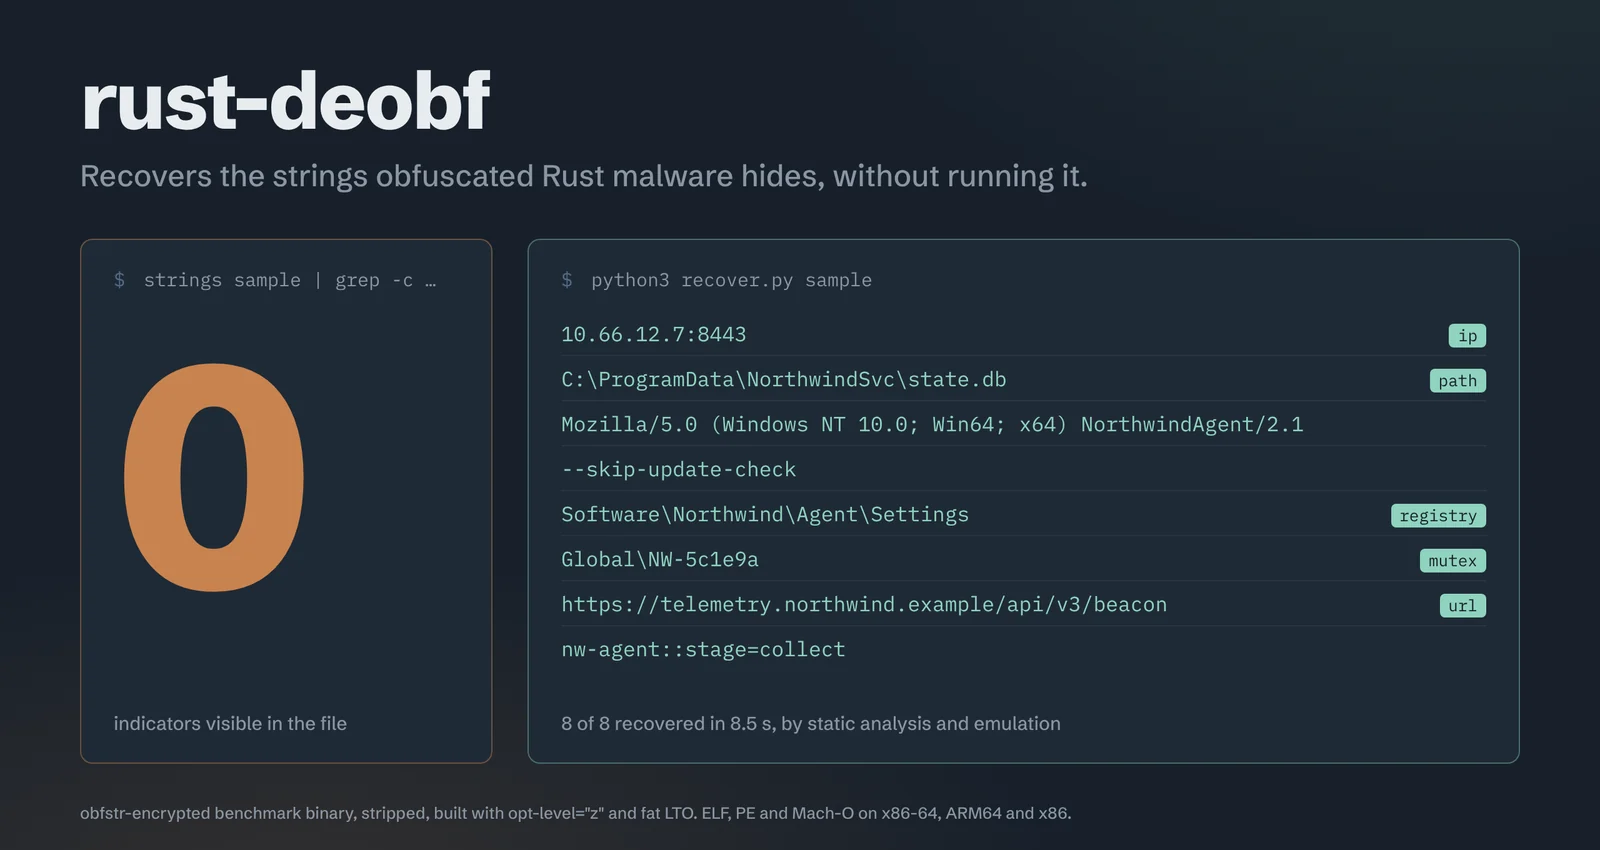
strings には何も見えない。FLOSS にも何も見えない。rust-deobf には C2 が見える。
rust-deobf は難読化された Rust バイナリが隠しているもの——C2 アドレス、ファイルパス、ミューテックス、レジストリキー、設定——を、サンプルを一切実行することなく復元します。


デモ · AI エージェントから使う · インストール / クイックスタート · 結果 · 実マルウェア · 制限事項
マルウェアが出荷されるのと同じ方法(opt-level="z"、fat LTO、panic=abort)でビルドされたストリップ済みの Rust プログラムで、8 つのインジケータが obfstr によって暗号化されています——文字列は構造体、match のアーム、比較、そして決して実行されない分岐の中に存在します。どれも出力されることはありません。
実際の実行(Linux x86-64、rustc 1.97)でキャプチャされた出力からレンダリングされています。テキストは逐語的で、色とタイピングアニメーションは追加され、約 8 秒のエミュレーション待機は早送りされ、出力はデコードされた文字列に絞り込まれています。以下のプレーンテキスト出力は同じ実行のものです。
ファイルから見えるもの:
$ B=build/scatter_obfstr__elf__size-lto__strip
$ strings $B | grep -ciE 'northwind|10\.66|NW-5c1e9a|skip-update'
0
rust-deobf が復元するもの(静的解析 + Unicorn エミュレーション。バイナリは実行されません):
$ python3 scripts/recover.py $B
binary: scatter_obfstr__elf__size-lto__strip   format=ELF   arch=x86_64
  static x86-64 (recover_callsite): 0 strings  decoders=9  seconds=0.2
  emulation (recover_emulate): 8 strings  functions=416/416  timed_out=False  workers=1  seconds=6.8

== decoded strings ==
  10.66.12.7:8443   [ip]
      function 0xf20c  (emulation)
  C:\ProgramData\NorthwindSvc\state.db   [path]
      function 0xf20c  (emulation)
  Mozilla/5.0 (Windows NT 10.0; Win64; x64) NorthwindAgent/2.1
      function 0xf20c  (emulation)
  --skip-update-check
      function 0xf443  (emulation)
  Software\Northwind\Agent\Settings   [registry]
      function 0xf51b  (emulation)
  Global\NW-5c1e9a   [mutex]
      function 0xf5a8  (emulation)
  https://telemetry.northwind.example/api/v3/beacon   [url]
      function 0xfd58  (emulation)
  nw-agent::stage=collect
      function 0xfd58  (emulation)
10秒未満で8/8、各文字列はタグ付けされ、それを構築する関数まで追跡されます。
ONLY=scatter_obfstr PROFILES=size-lto FORMATS=elf bash scripts/build_all.sh で再現できます
(出力はデコードされた文字列に絞り込まれています)。(入力は無害なベンチマーク
プログラムです。埋め込まれたすべての文字列は bench_src/manifest.json に記載されています。)
Rustマルウェアは増加しており、その難読化解除ツールは事実上存在しません。FLOSS — 標準的な オープンソースの文字列難読化解除ツール — は、一般的なRust難読化クレートからは何も復元できません:
| 難読化ツール | strings | FLOSS | rust-deobf |
|---|---|---|---|
| litcrypt / litcrypt2 | 0/5 | 0/5 | 5/5 |
| obfstr(インライン化されたXOR+ADD) | 0/5 | 0/5 | 5/5 |
| cryptify(デフォルトキー) | 0/5 | 0/5 | 5/5 |
| muddy(ChaCha20-Poly1305 AEAD) | 0/5 | 0/5 | 5/5 |
| タイトなスタック文字列 | 0/5 | 0/5 | 5/5 |
| 手書きのXOR / ADD / SUB | 0/5 | 0/5 | 5/5 |
カナリアベンチマーク、リリースビルド、ELFおよびPE x86-64とAArch64、ストリップ済みおよび未ストリップ。完全な表、 動的復元を必要とする唯一のケース(カスタムキーを使用したcryptify)を含む、 結果の下にあります。
実際のサンプルでは:EDDIESTEALER(PE)— 隠されたC2ドメインと URLパスを含む32個の難読化された文字列で、静的ツールとFLOSSは0個しか復元できません。AmnesiaStealer(macOS Mach-O)— C2外部送信URL、 暗号クリッパー設定、ステージングパス。詳細は以下。
文字列の難読化解除 — 静的な呼び出し箇所の復元(数秒)+ 実際のローダー、Cランタイム、パス探索、グローバルコンストラクタの再生を備えたUnicornエミュレーションエンジン。単一のmatchアーム内、または決して実行されない分岐上でのみ構築される文字列を復元します。
ワンスクリーンSOCトリアージ — soc_triage.py: フォーマット/アーキテクチャ、Rustツールチェーン、クレート機能のフィンガープリント(ネットワーキング / 暗号 / 偵察 / 永続化 / ステージング)、タイプ別にグループ化されたインジケーター、およびその根拠を伴う較正されたLOW / MEDIUM / HIGHシグナル。SIEM向けには--json、スクリプトによるゲーティングには--fail-on HIGH。--fast(メタデータ + リテラルインジケーター、デコードなし)はバイナリサイズに応じてスケールします: 小さなサンプルでは1秒未満、20 MBのバイナリでは約20秒。
マルチアーキ、マルチフォーマット — ELF、PE、Mach-Oにわたるx86-64、ARM64、32ビットx86。
ワークフローに適合 — FLOSS互換のエクスポート(--floss-json)、ヘッドレスGhidraアノテーション(プレートコメント、ブックマーク、リネーム)、バイトシグネチャによるライブラリ関数の識別(ストリップされたバイナリにおけるlib_<name>)、ディレクトリに対するバッチモード(--jsonl)。
静的アンパック — unpack.pyはアンパッキングスタブ(UPXおよびUPX類似; PEとELF、x86-64 / x86 / AArch64)を元のエントリポイントまでエミュレートし、ステージ2を切り出し、スタブが再構築するインポートテーブルを復元します — サンプルを実行せずに。UPXでパックされたPE32/PE32+およびAArch64 ELFで検証済み(OEP = パック前のバイナリのエントリ)であり、ライブのFridaダンプとクロスチェック済み(99%一致)。
文字列を超えて — 設定/C2の抽出、ハッシュで難読化されたAPIインポート解決、制御フロー平坦化の検出および再構築(x86-64とAArch64、goldberg、OLLVM -fla、実際のLLVM-18平坦化パスで検証済み)、Z3によるMBA / 不透明述語の簡略化、Rustトレイトオブジェクトのvtable復元(recover_types.py)、および最適化の逆変換(ジャンプテーブルのスイッチ解除、アンロールループの検出 — premium/opt_reverse.py)。
ストリップされたバイナリにおけるRustイディオム — recover_idioms.pyはすべてのprintln! / format! / panic!サイトのフォーマット文字列を復元し(両方のfmt::Argumentsエンコーディング: 新しいrustcのコンパクトテンプレートと古いpieces配列)、境界 / オーバーフロー / unwrapパニックパスをfile:line:col付きのコールド安全性チェックとしてマークし、drop / dealloc呼び出しと列挙型風(Option/Result?)の戻り値をフラグ立てし、そのすべてをGhidraでアノテーションします — シンボルは不要(x86-64 / AArch64 / i386 ELFおよびx86-64 / i386 PE向けのrustc 1.97および1.99.1ビルドで測定済み)。
コード仮想化 — detect_vm.pyはVMProtect/Themida/TigressスタイルのバイトコードVMを検出します; プレミアムのdevirtualizerはそれらをリフトして戻します。ランダム化されたオペコードと暗号化されたオペランドを持つVMから、以下を再構築します:
return (((a0 > 1000) & (((((a0 * 31) + a1) ^ (a0 >> 3)) % 97) == 0)) ? (a1 + a0) : 0xffffffff);
— 関数の正確なソース。
設計上安全 — デフォルトで静的解析+エミュレーション:エミュレーションはバイナリ自体ではなく、Unicorn 上でバイナリの関数を実行します。動的(Frida)リカバリはオプトインであり、分離された VM 専用です。
非同期ステートマシン — recover_async.py は、ストリップされたバイナリ(x86-64 / AArch64、ELF / PE)内のすべての async fn / async ブロックのステートマシンを検出します:状態がどこに存在するか、状態 → 再開ターゲット、各 .await の内部ポーリング(直接、dyn Future vtable、またはインライン化)をネストグラフとして、コルーチンのソース行、および非同期ランタイム(tokio など)を — rustc の「async fn resumed after completion」パニックをアンカーとして特定します。
strip 後も残る Rust メタデータ — rustc のバージョン、正確なバージョンを持つサードパーティクレート、およびパニックサイトを、コンパイラがすべての Rust バイナリに残すソースパスから再構築します(cargo-auditable は不要)。
デコンパイラの文字列ビュー、strings、FLOSS — ファイルから文字列を読み取るものは何であれ、ファイル内に実際に存在するバイトしか表示できません。難読化クレートは平文が決してファイル内に存在しないようにするため、デコンパイラを読む AI エージェントは、あなたが見るのと同じ「何もない」ものを見ることになります。rust-deobf は代わりに事実を提供します。
これは JSON 出力を備えた CLI であるため、シェルコマンドを実行できるあらゆるエージェント(Claude Code、Codex、Cursor など)は、すでに駆使しているデコンパイラツール群の隣でこれを呼び出すことができます:
python3 scripts/soc_triage.py sample.bin --json      # one-screen facts: toolchain, crates, IOCs, signal
python3 scripts/recover.py   sample.bin --json       # every decoded string + the function that builds it
scripts/ghidra_run.sh sample.bin                     # write them into the Ghidra decompiler as plate comments
python3 scripts/mcp_server.py                         # or serve recover/triage/metadata/detect as MCP tools