#1
 owasp/software-component-verification-standard
ソフトウェアコンポーネント検証標準 (SCVS)
 santhreal/keyhog
Rust製のオープンソースシークレットスキャナー
 nuguardai/nuguard
エージェンティックAIアプリケーションを検証するためのオープンソースリポジトリ: redteam, behavior, supply-chain, static analysis
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。
 koadt/oss-oopssec-store
実際に出荷するアプリのためのセキュリティトレーニング。ブラウザを開いてハッキングを始めましょう。
 ohaswin/pyscan
Pythonの依存関係の脆弱性スキャナ。Rustで書かれています。
 dhiyaneshgeek/my-presentation-slides
私が発表したTech Talkのコレクション :)
 tindersec/gh-workflow-auditor
GitHub Action Workflowファイルの潜在的な脆弱性を監査するスクリプト。
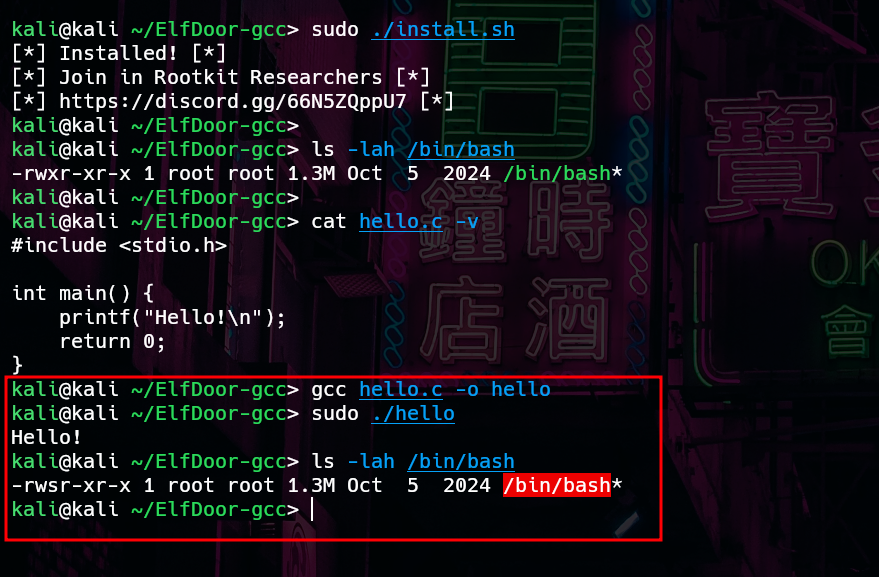 matheuzsecurity/elfdoor-gcc
LD_PRELOADをベースにしたツールで、gccをハイジャックしてリンク中にバイナリへ悪意のあるコードを注入し、ソースコードを変更せずにステルスバックドアを展開可能にする。
 opensourcemalware/polinrider
DPRK関連のPolinRiderサプライチェーン攻撃に関する技術資料。難読化されたJSペイロードインジェクション、git履歴の改ざん、C2インフラストラクチャ、および1,951件の侵害リポジトリに対する修復ガイダンスを文書化。
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 mubix/ai-ctf
プロンプトインジェクション、ツール呼び出しの悪用、および6つのシミュレートされたチャットボットペルソナに対するOSINTに関するガイド付きレッスンを備えたローカルAI Capture-the-Flagプラットフォーム。
 wolfssl/wolfcose
組み込みシステム向けの高速、ポータブル、軽量なCOSE + CBOR実装。PQC、FIPS 140-3、DO-178、MISRA Cをサポート。wolfSSL採用。
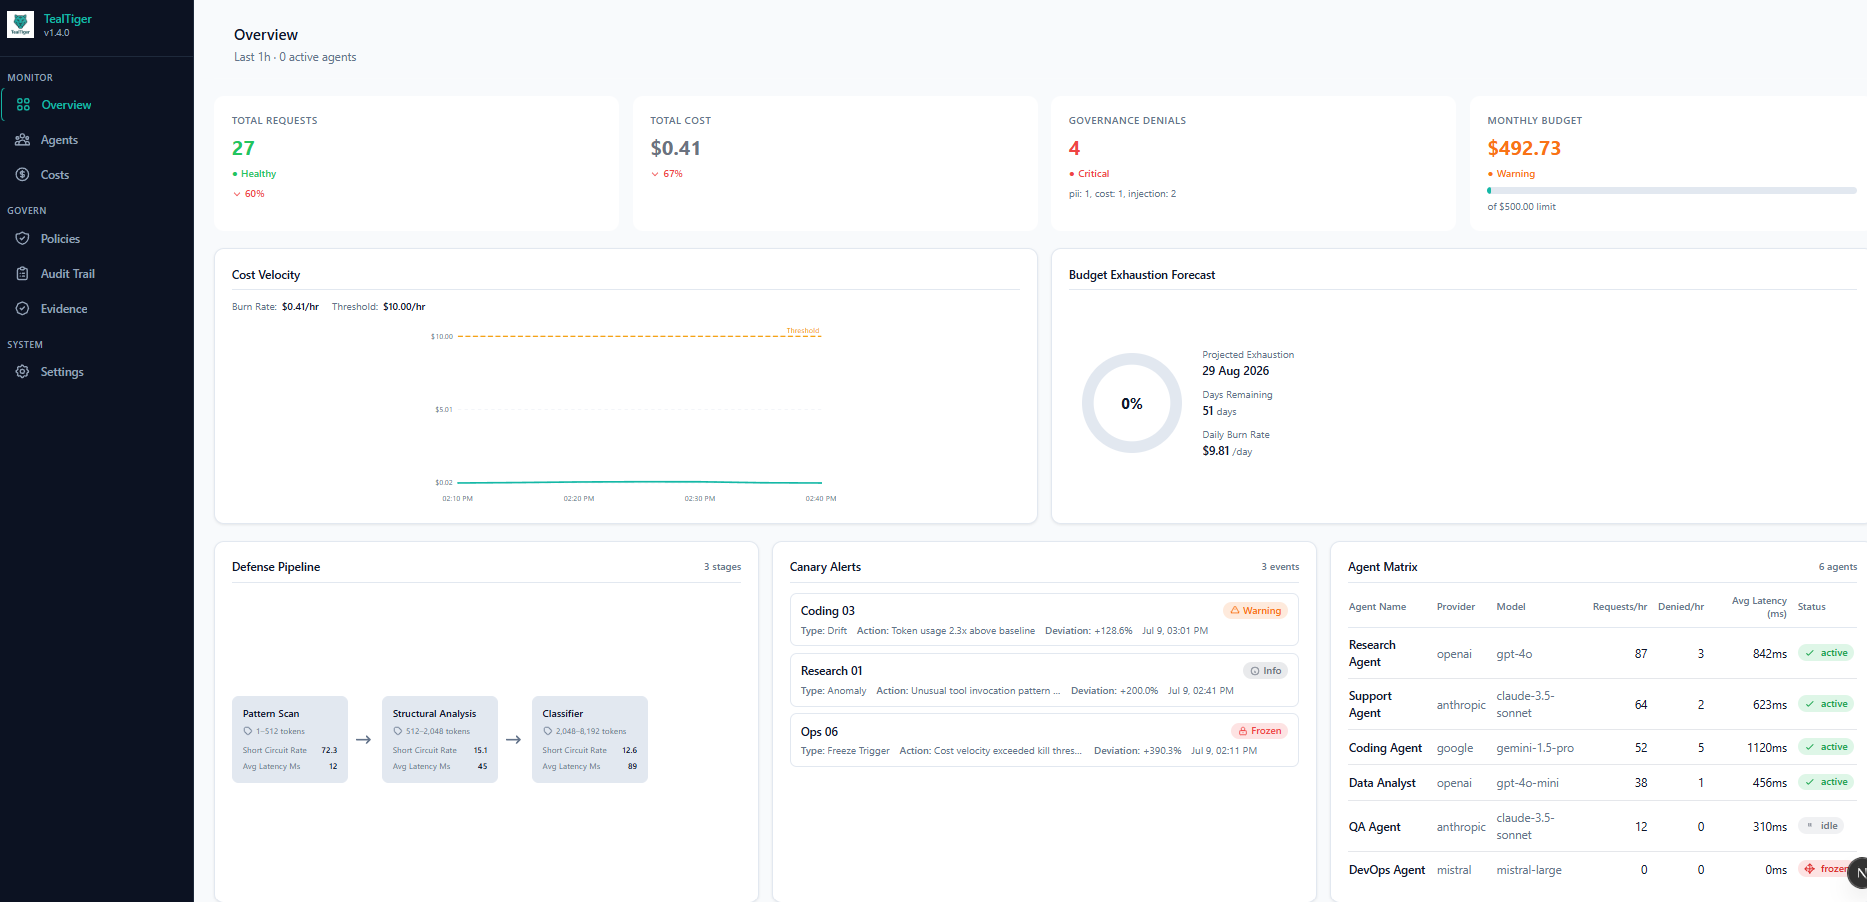 agentguard-ai/tealtiger
AIエージェント向けの強力な保護 - AIアプリケーションのためのオープンソースのセキュリティとコスト追跡
 fazmin/cve-intel
Local security intelligence for CVE triage - 39 data sources and 36 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
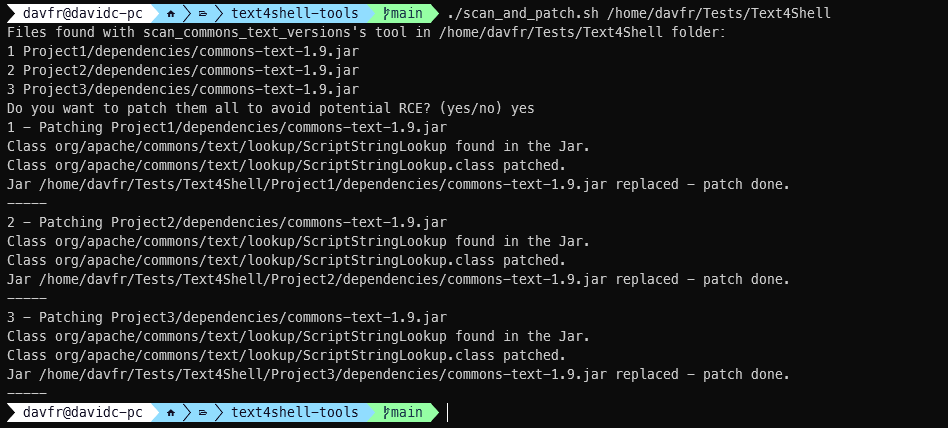 jfrog/text4shell-tools
JavaのJAR/WARアーティファクト内の脆弱なApache Commons Textを検出・パッチ適用し、クラスのフィンガープリントを作成して、CVE-2022-42889(Text4Shell)の呼び出し箇所をバイトコードスキャンで特定します。