#1

 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 arnica/depsguard
サプライチェーン攻撃に対してパッケージマネージャーの設定を強化します。
 nccgroup/tpmgenie
TPM Genieは、ディスクリートTrusted Platform Module用のI2CバスインターPOSERです。
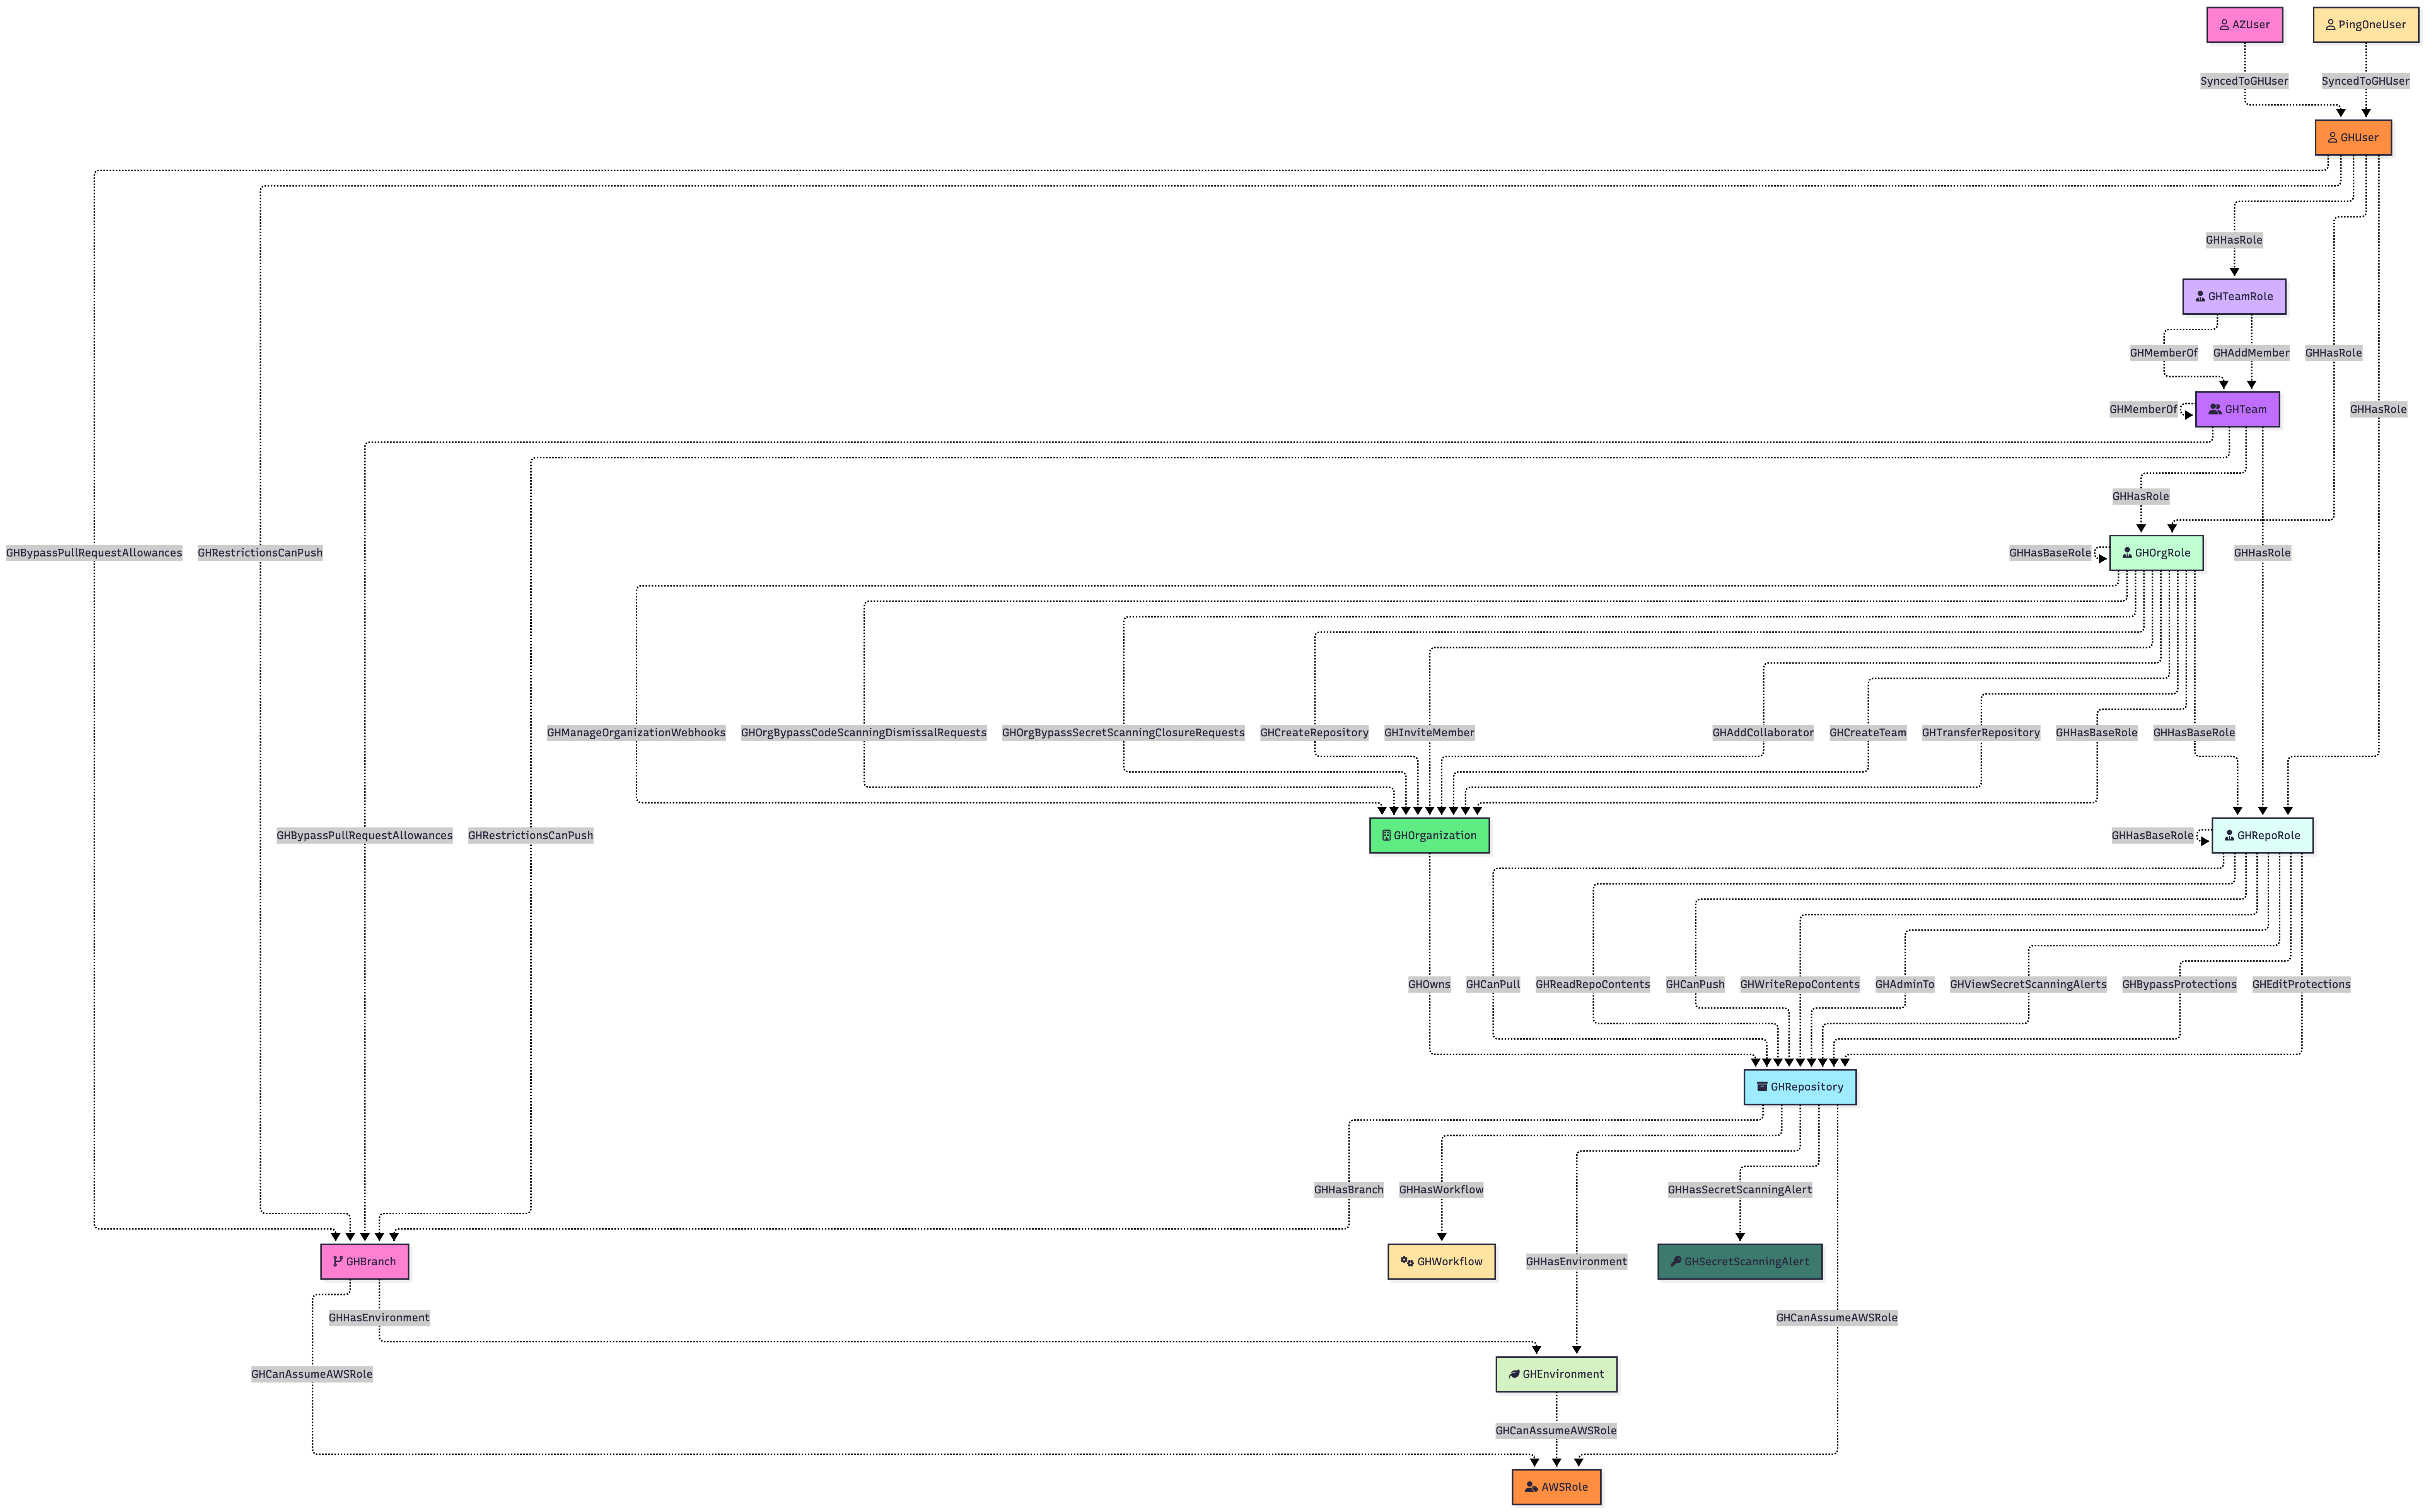 specterops/githound
BloodHound OpenGraphコレクター for GitHub。組織構造、権限、クロスクラウド攻撃経路を、セキュリティ監査やインシデント対応に利用できるナビゲーション可能なグラフにマッピングします。
 kevinslin/safe-npm
安全にNPMパッケージをインストール
 greatscott/enject
enject: .envの秘密を覗き見から守る:秘密はプロジェクトごとにローカルの暗号化ストアに保存され、実行時にアプリに直接注入されるため、平文でディスクに触れることはありません。
 ishannaik/agent-sweep
AIコーディングエージェントの履歴(Claude Code など)からシークレットを検出して秘匿化します。
 wiz-sec-public/cloud-middleware-dataset
AWS、Azure、GCP によってインストールされるクラウドミドルウェアエージェントの厳選データセット。過去の脆弱性、権限、攻撃面リスクを文書化し、隠れたクラウドソフトウェアへの可視性を向上させます。
 greymd/cve-2017-1000117
CVE-2017-1000117 のデモンストレーション:悪意のあるサブモジュールの再帰的クローンによって引き起こされる Git の脆弱性であり、任意のコマンド実行を引き起こします。
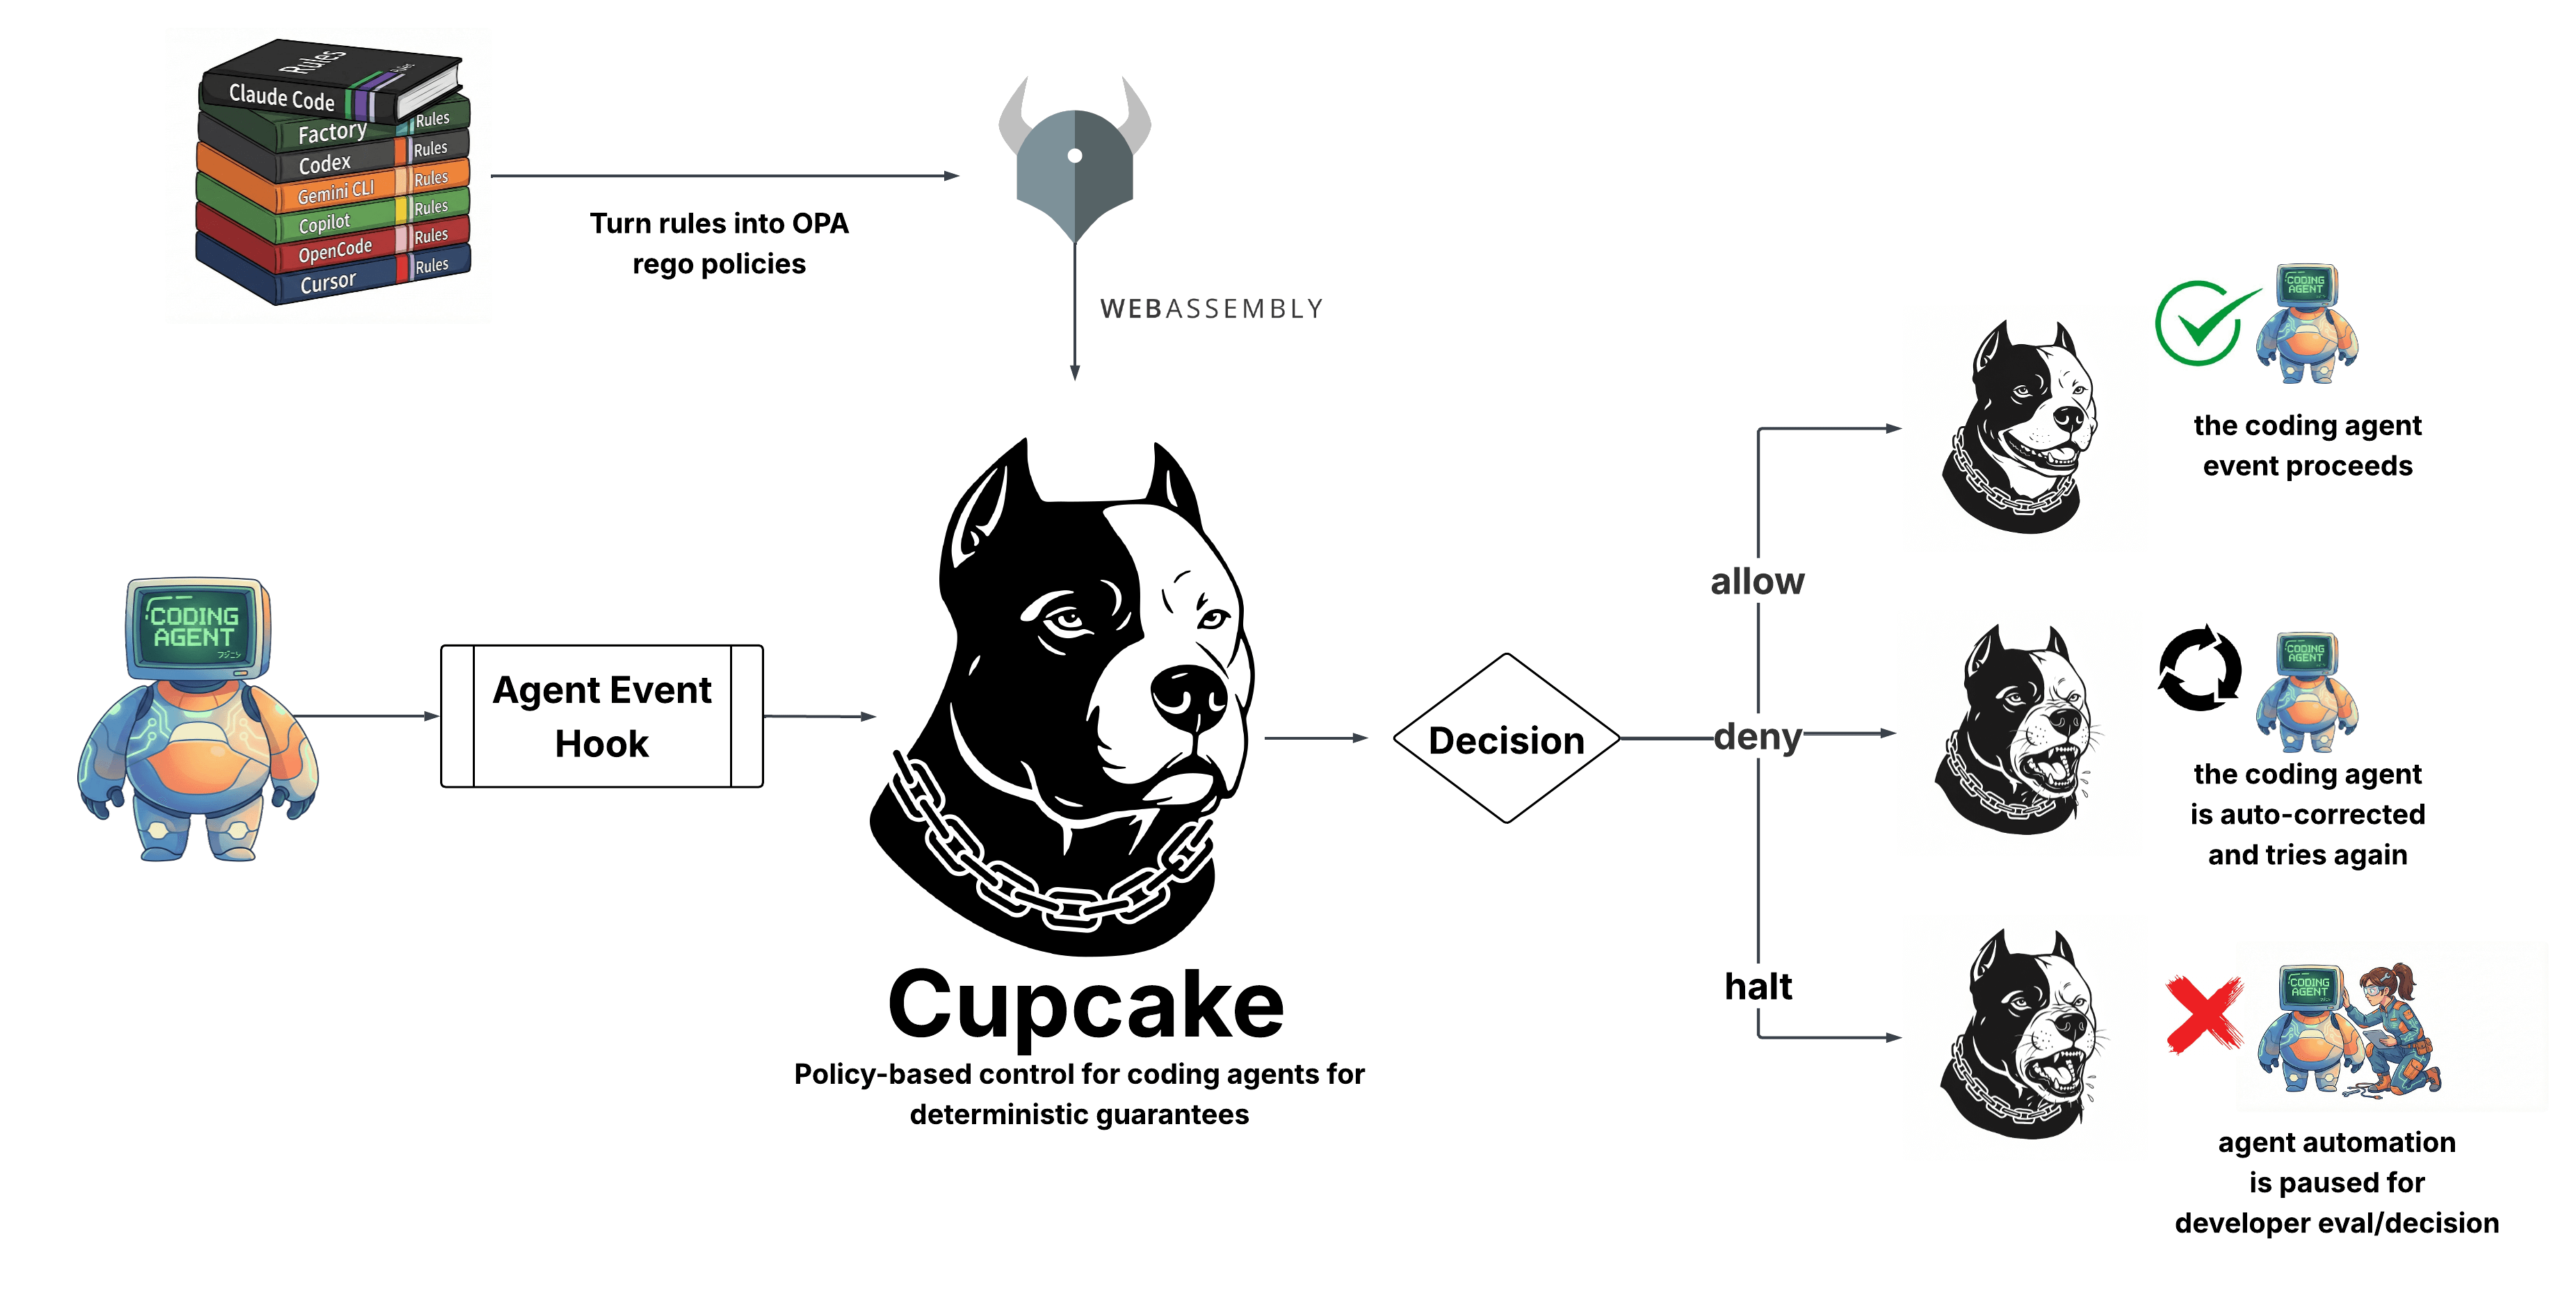 eqtylab/cupcake
AIコーディングエージェント向けのネイティブポリシー適用レイヤー。OPA/Rego上に構築されています。
 heroku/terrier
Terrier は、イメージとコンテナをスキャンし、ハッシュに基づいて特定のファイルの存在を識別・検証するためのイメージおよびコンテナ分析ツールです。
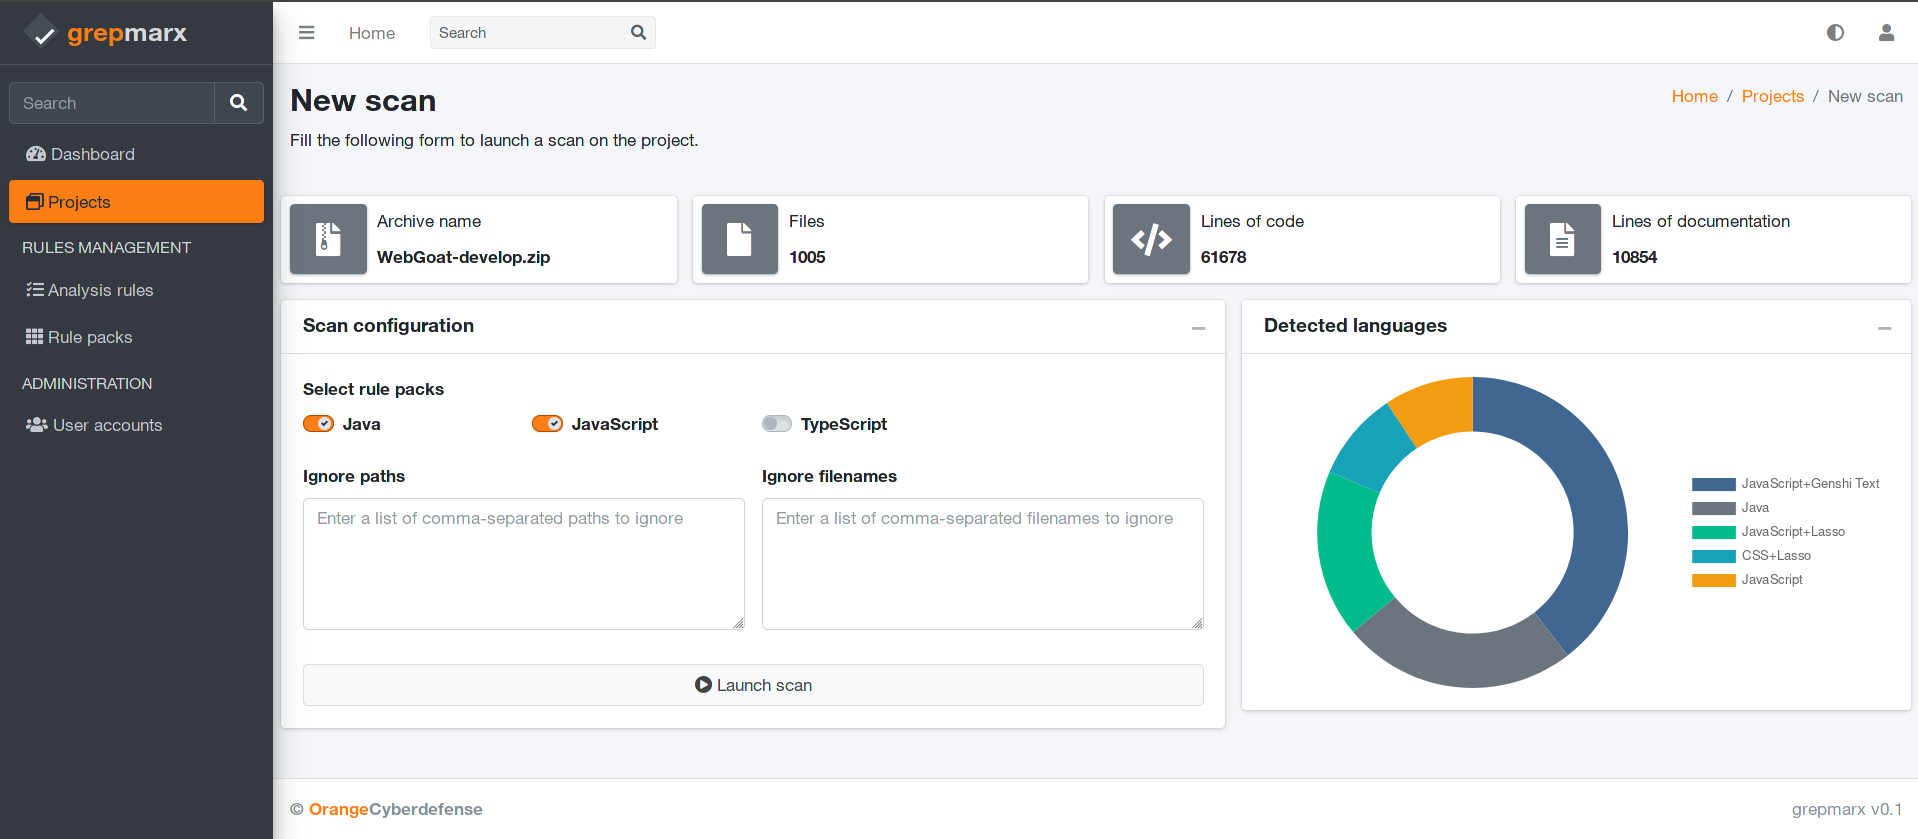 orange-cyberdefense/grepmarx
AppSec愛好家のためのソースコード静的解析プラットフォーム。
 mubix/cve-2021-44228-log4shell-hashes
脆弱性のあるLOG4Jバージョンのハッシュ
 secure-systems-lab/securesystemslib
NYUのSecure Systems Labプロジェクト向けの暗号および汎用ルーチン
 promptfoo/modelaudit
AI/MLモデルファイル向けセキュリティスキャナー。デプロイ前に悪意のあるコード、バックドア、脆弱性を検出します。