#1


 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
PythonコマンドラインGhidraデコンパイラ
 agrawalsmart7/scodescanner
コマンドライン静的解析スキャナー。カスタム semgrep ルールを使用して PHP および YAML ソースコードの重大な脆弱性を検出し、CI/CD パイプライン向けの Jira および Slack 統合を備えています。
 advanced-threat-research/creosote
Creosoteは、CVE-2007-4559で説明されているtarfileの脆弱性を検索するためのソリューションです。
 airbus-cert/vbsparkle
VBScript & VBA ソース間難読化解除ツール(部分評価付き)

 gitlab-org/security-products/sast-rules
GitLab SAST向けに厳選されたSemgrepルールリポジトリ。複数のプログラミング言語にわたるセキュリティ脆弱性を検出する静的解析パターンを提供し、CI/CD統合に対応しています。
 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 nccgroup/cq
専門家による手動のセキュリティコードレビュー向けに設計された高速コードセキュリティスキャナー。行番号付きの検出結果をテキストファイルに出力し、フィルタリングとトリアージを容易にします。
 vusec/ghostrace
Linuxカーネルの投機的競合状態(SCUAF)ガジェットを発見するための概念実証および静的解析ツールキット。1200以上のガジェットデータセットを含みます。
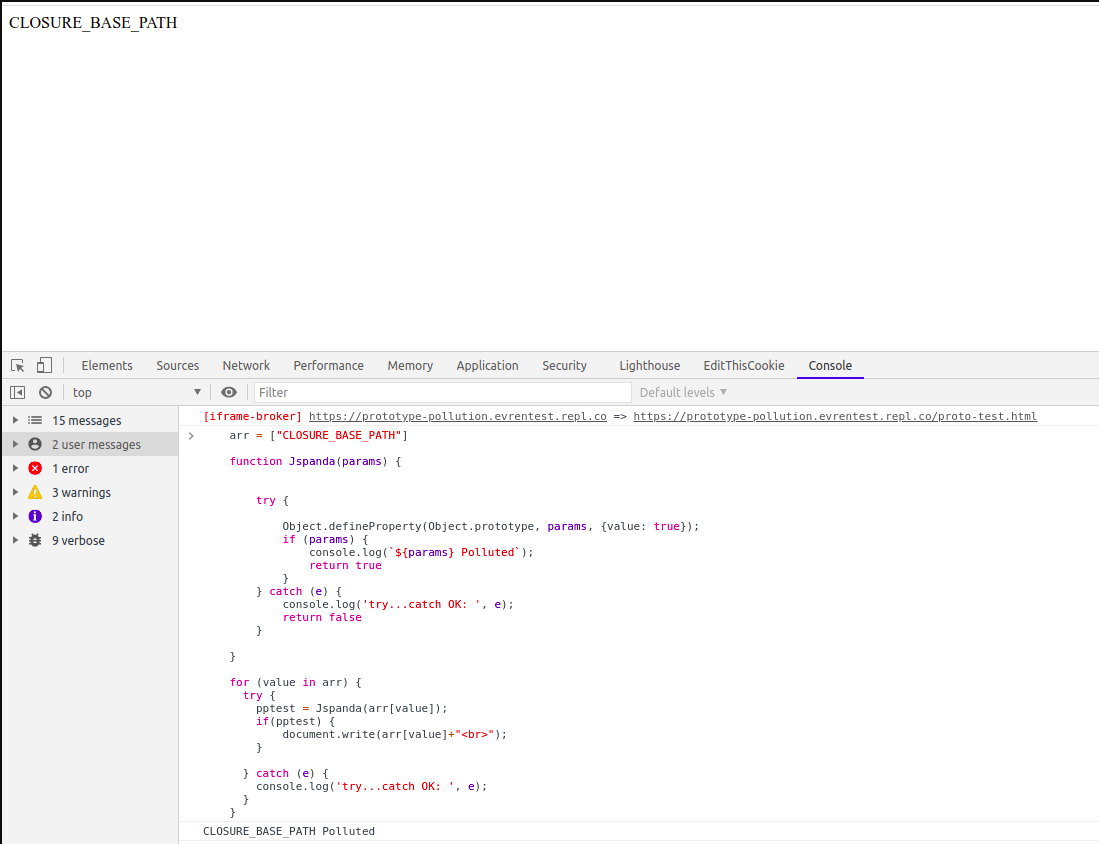 redsection/jspanda
クライアントサイド プロトタイプ汚染 脆弱性スキャナー

 whitesquirrell/c0devari4nt
バリアント分析と可視化ツール。コードベースをスキャンして類似の脆弱性を検出します。
 kc57/awesome-pentest
優れたペネトレーションテストツールとリソースのリスト。
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー