
 #1
実行せずにソースコードを調べてセキュリティ上の欠陥を見つけるためのツール。
Kitploit おすすめ

 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 microsoft/applicationinspector
ソースコードアナライザー。JSONベースのルールエンジンを用いた静的解析により、「コードに何が含まれているか?」という質問に迅速に答えるための、関心のある特徴やその他の特性を表面化するために構築されています。使用前にコンポーネントをスキャンしたり、機能レベルの変更を検出するのに最適です。
 owasp/devsecopsguideline
OWASP DevSecOpsガイドラインは、開発パイプラインの一部としてセキュリティを組み込むのに役立ちます。
 bearer/bearer
コードセキュリティスキャンツール(SAST) - セキュリティとプライバシーのリスクを発見、フィルタリング、優先順位付けするためのツール。
 kadenzipfel/smart-contract-vulnerabilities
スマートコントラクトの脆弱性とその防止方法のコレクション
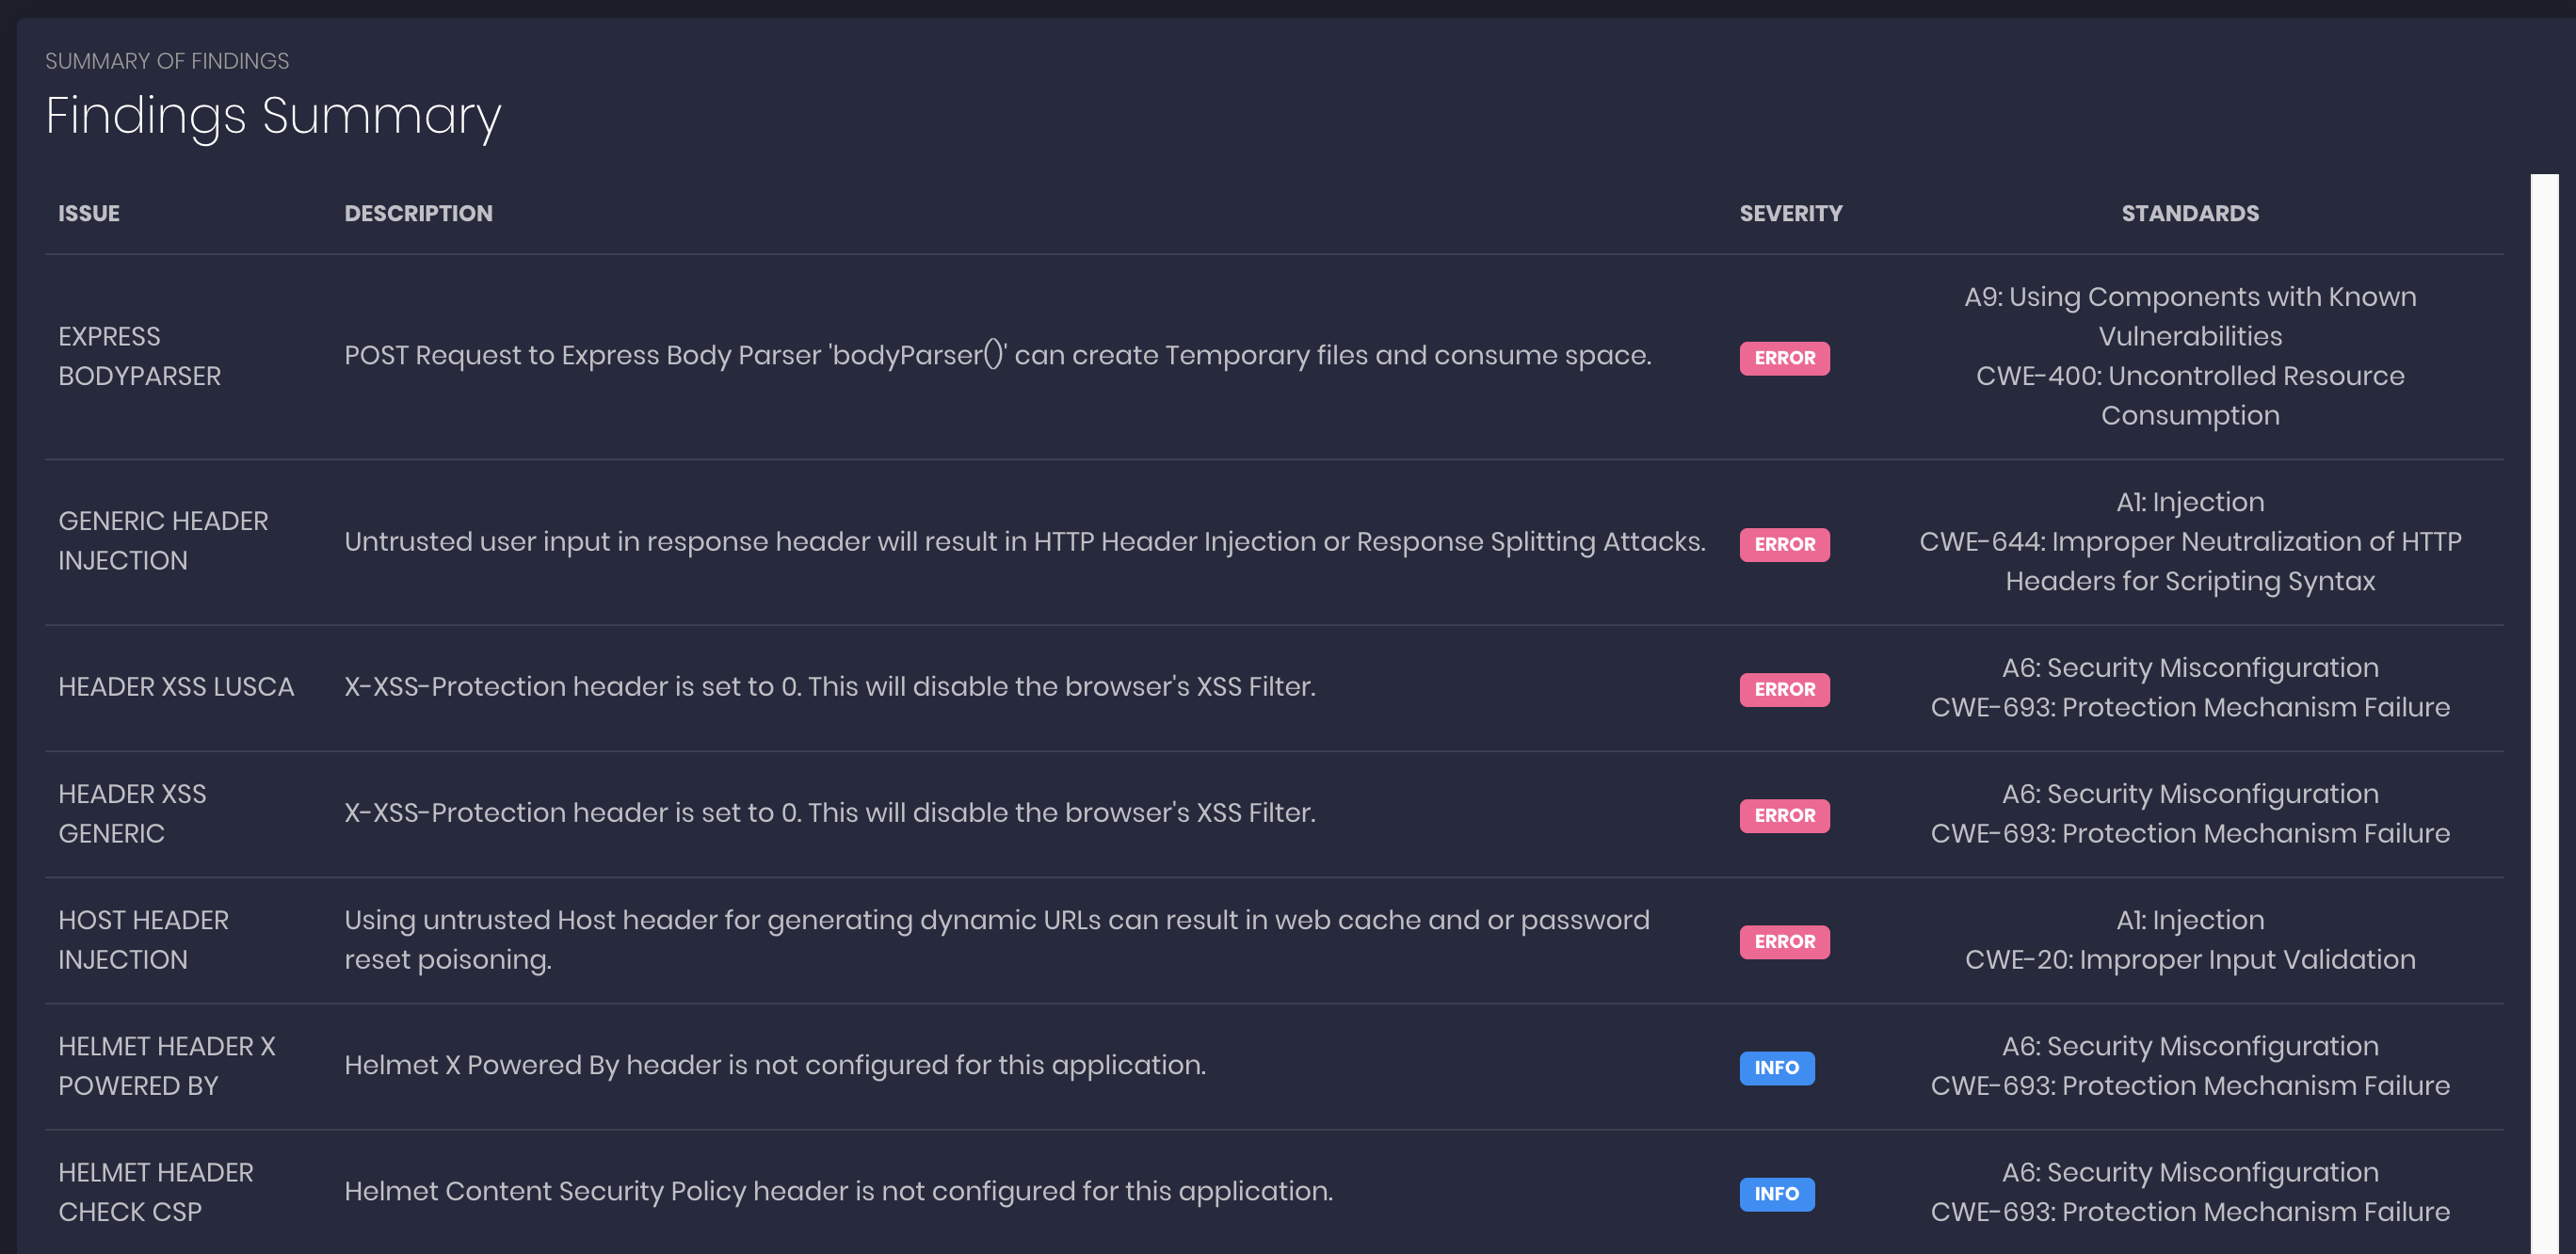 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 wireghoul/graudit
grep rough audit - ソースコード監査ツール
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
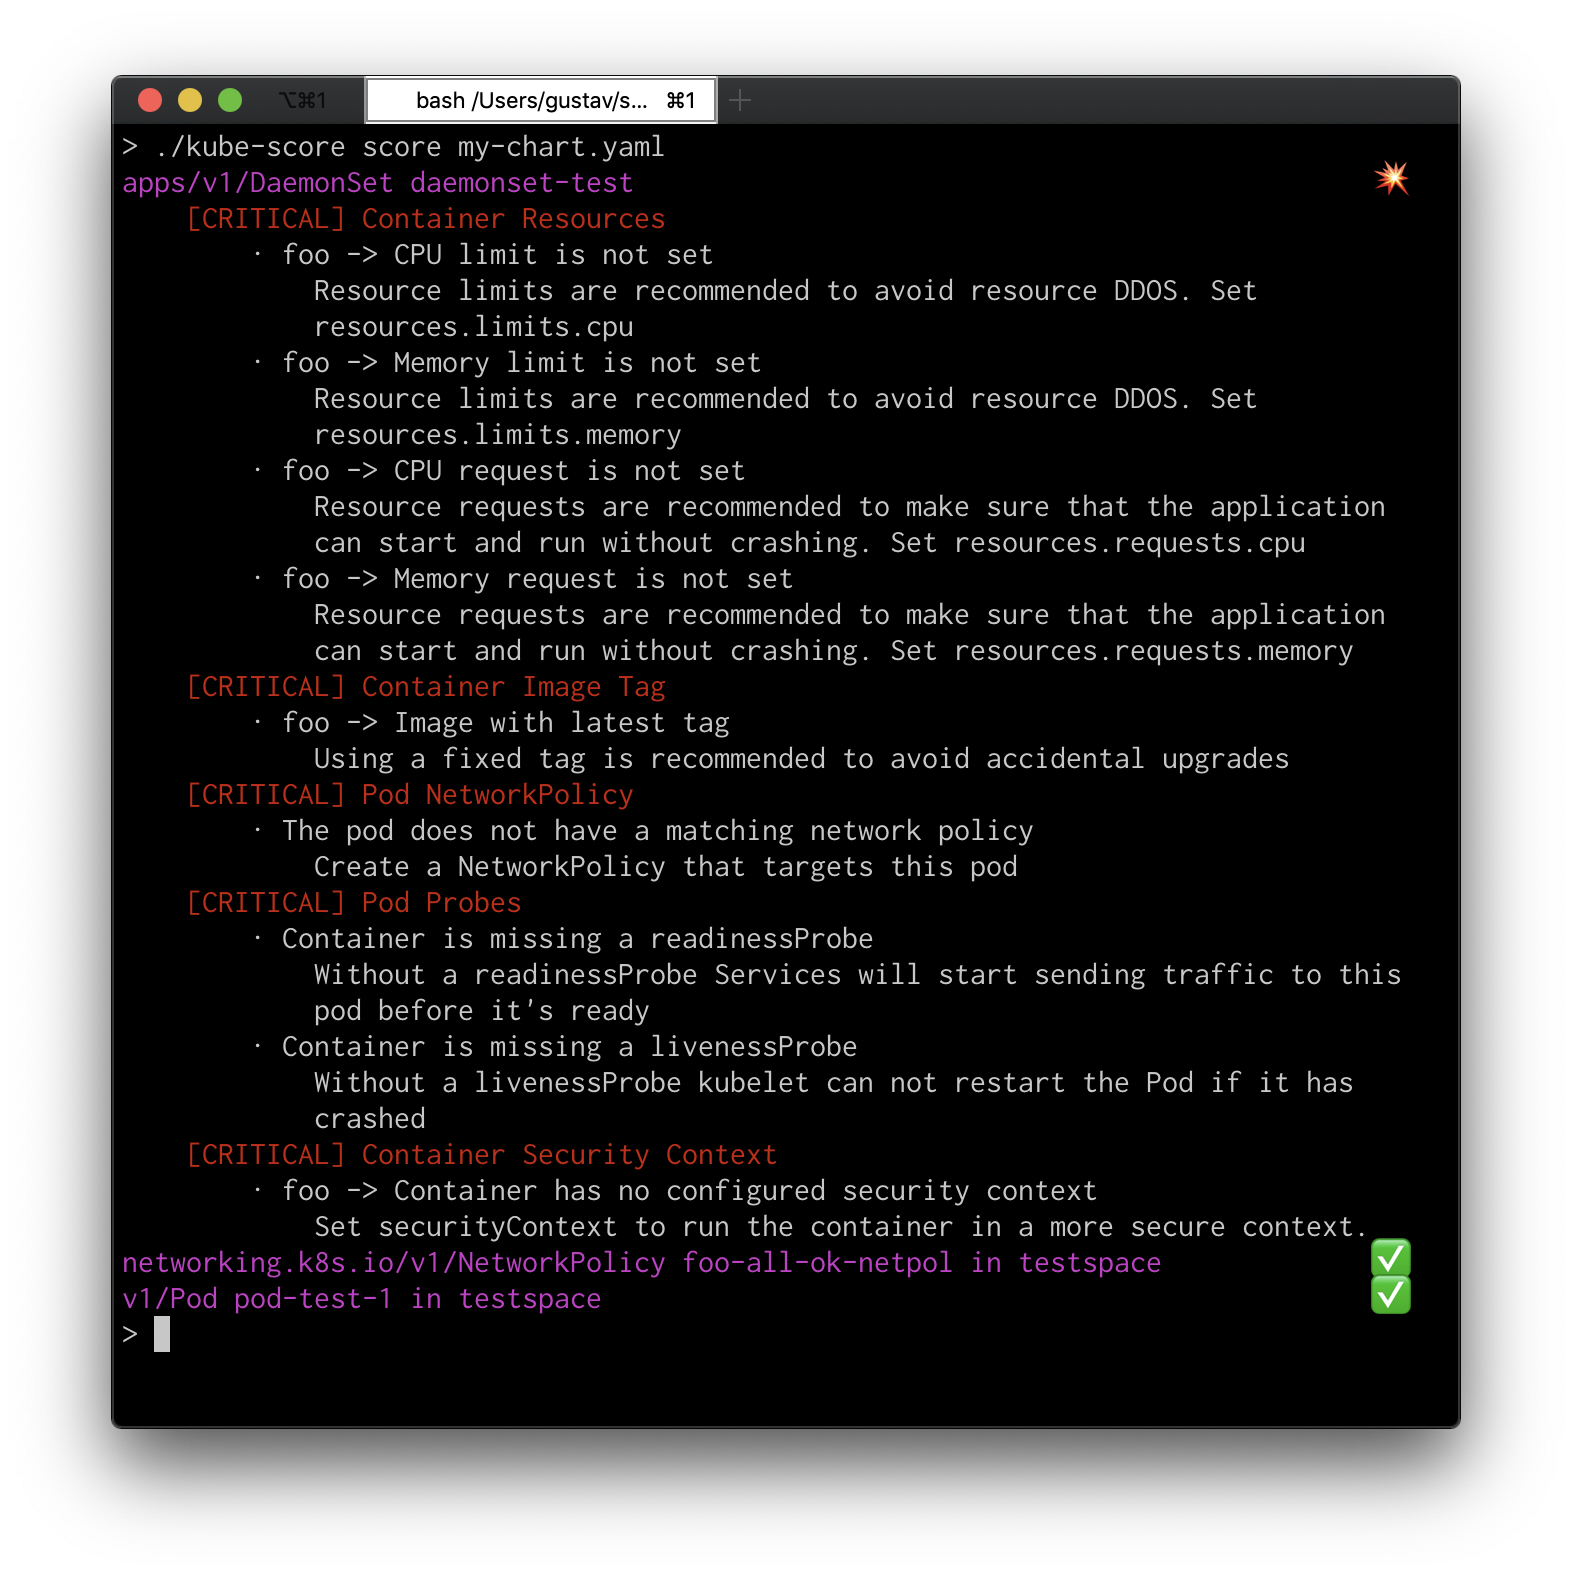 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
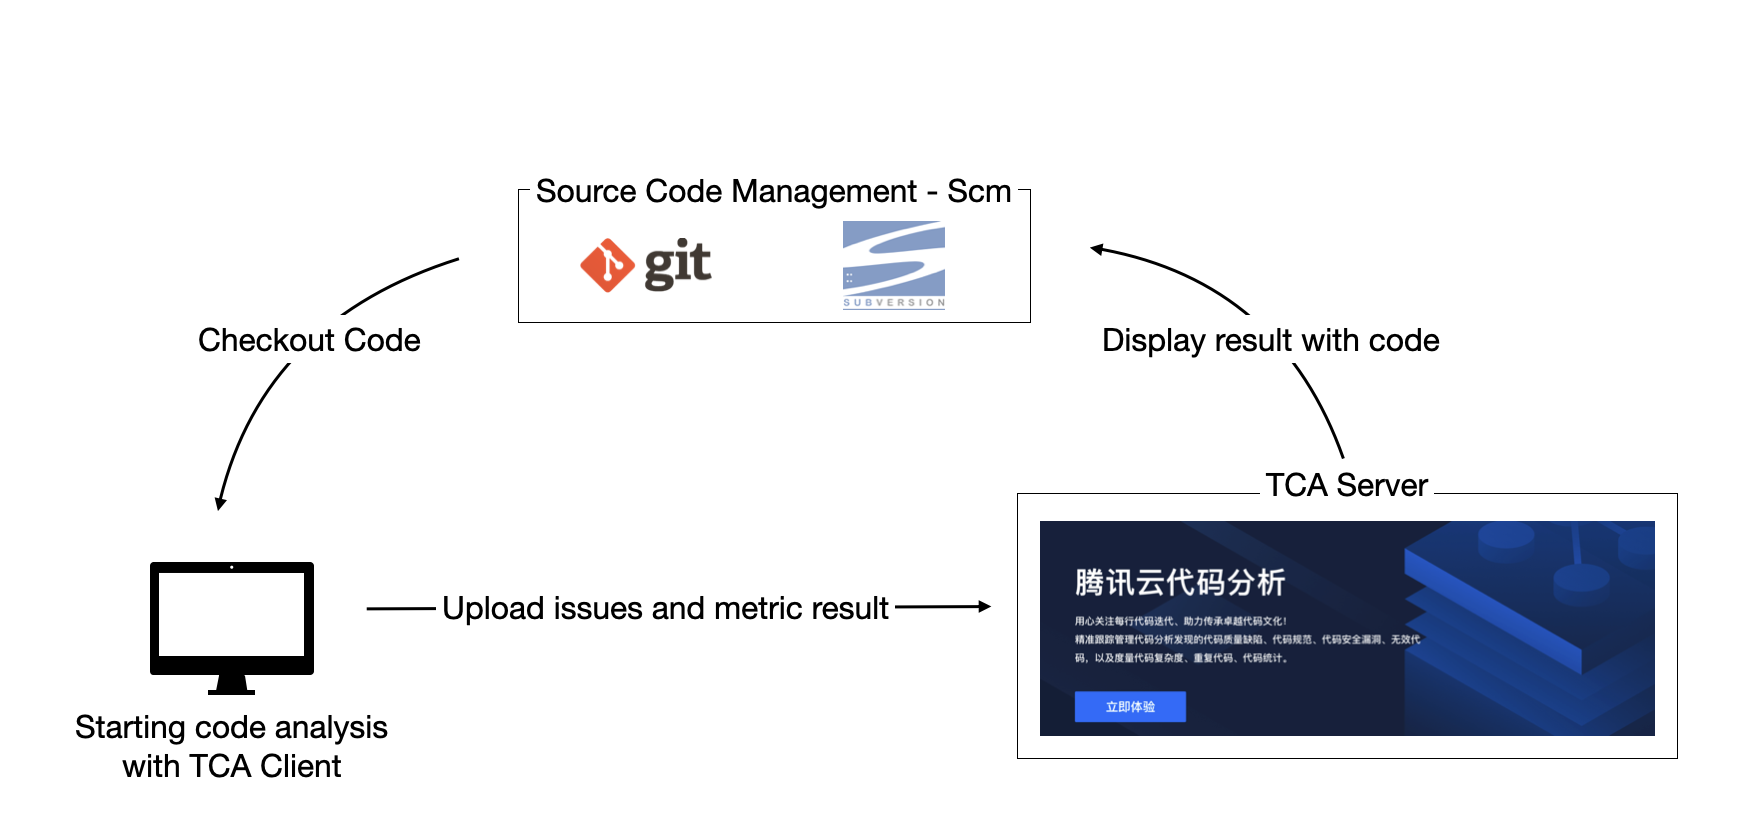 tencent/codeanalysis
エンタープライズグレードの静的コード解析プラットフォーム。多言語サポート、セキュリティ脆弱性検出、コード品質メトリクス、および継続的監視のためのDevOps統合を備えています。
 python-security/pyt
Python Webアプリケーションにおけるセキュリティ脆弱性を検出する静的解析ツール
 behisecc/vibesec-skill
このスキルはClaudeが安全なコードを記述し、一般的な脆弱性を防ぐのに役立ちます。
 0xdea/semgrep-rules
脆弱性調査を容易にするためのSemgrepルール集です。
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 stelligent/cfn_nag
CloudFormationテンプレート用のリンティングツール
 pantheon-security/medusa
AIファーストのセキュリティスキャナー。v2026.7の新機能: Claude Code侵害検出 — クローンする前に.claude/フック、権限、スキルを検査 — さらに常時稼働のAI攻撃シグネチャスキャナーとネイティブのRustおよびPHPルール。また、medusa scan…





