
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 emrekybs/socmintelligence
ソーシャルメディアインテリジェンス、調査、および公開データ分析のためのモジュール式OSINT & SOCMINTフレームワーク。
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyzによる偽のTaikoリクルーターキャンペーンに関するIoC、攻撃チェーン、検出方法。このキャンペーンは、ターミナルへの貼り付けを利用した「anti-bot」トリックによって自己削除型のBashトロイの木馬を配布します。ペイロードは2026-10-09時点で依然として稼働…
 i-am-shodan/usbarmyknife
USB Army Knife – ペネトレーションテスターやレッドチーマーのための究極のクローズアクセスツール。
 princessauroraj/chinese-cybercrime-research
中国語を使用するサイバー犯罪者についてさらに学ぶためのリソース。

 novacode1337/prism-platform
セルフホスト型OSINTプラットフォーム。ドメイン、IP、メールアドレス、電話番号、ユーザー名を指定すると、26個のモジュールが並列で実行されます: WHOIS、DNS、脅威インテリジェンス、侵害情報、ユーザー名検索。単一のダッシュボード、露出スコア、エンティティグラフ、HTMLおよびPDFレポート…
 entropq2/prism-platform
セルフホスト型OSINTプラットフォーム。ドメイン、IP、メールアドレス、電話番号、ユーザー名を指定すると、26個のモジュールが並列で実行されます: WHOIS、DNS、脅威インテリジェンス、侵害情報、ユーザー名検索。単一のダッシュボード、露出スコア、エンティティグラフ、HTMLおよびPDFレポート…
 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 dedsec1121fk/dedsec
Educational Android(Termux)ツールキット。ペネトレーションテスト、OSINT、ソーシャルエンジニアリング、ネットワークセキュリティを、実践的なスクリプト、フィッシングシミュレーション、プライバシーユーティリティを通じて学習するための教育用ツールです。
 vighnesh91/severitas
分離されたループバックラボ、合成オーディエンス生成、事前承認チェック、オフラインのHTML/Markdown/JSON/CSVレポートを備えた、承認済みソーシャルエンジニアリングシミュレーションフレームワーク。
 e-m-e-k-a/moniker-link-lab-setup
CVE-2024-21413 moniker link を悪用してNTLM認証情報を窃取するペネトレーションテストラボ。攻撃実行、ハッシュクラッキング、防御策を含む。
 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。
 albertrg99/redditosint
ユーザー名によるReddit OSINT。インデックスされた投稿、コメント、削除済みおよびライブコンテンツ、アクティビティパターン、露出した識別子、および総合的な露出スコアを発見します。
 novacode1337/sakuraosinttryhackme-completed
TryHackMeのSakura OSINTルームのウォークスルー。SVGメタデータの抽出、ユーザー名のピボット、PGP鍵の分析、Etherscanウォレットの追跡、WiGLEによるWiFiジオロケーション、画像ベースの移動ルート再構築を扱う。
 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINTのステップバイステップ解説で、SVGメタデータの抽出、ユーザー名による横断調査、PGP鍵の分析、Etherscanウォレットの追跡、WiGLEによるWiFiジオロケーション、画像ベースの移動経路の再構築を扱います。
 novacode1337/eviltwin
公共Wi-FiにおけるEvil Twin攻撃に対する実践的な防御ガイドライン — 完全なリサーチサイクル:脅威分析、隔離ラボシミュレーション(Kali Linux / airgeddon)、および6つのルールからなる保護フレームワーク
 entropq2/eviltwin
公共Wi-FiにおけるEvil Twin攻撃に対する実践的な防御ガイドライン — 完全なリサーチサイクル:脅威分析、隔離ラボでのシミュレーション(Kali Linux / airgeddon)、および6つのルールからなる保護フレームワーク
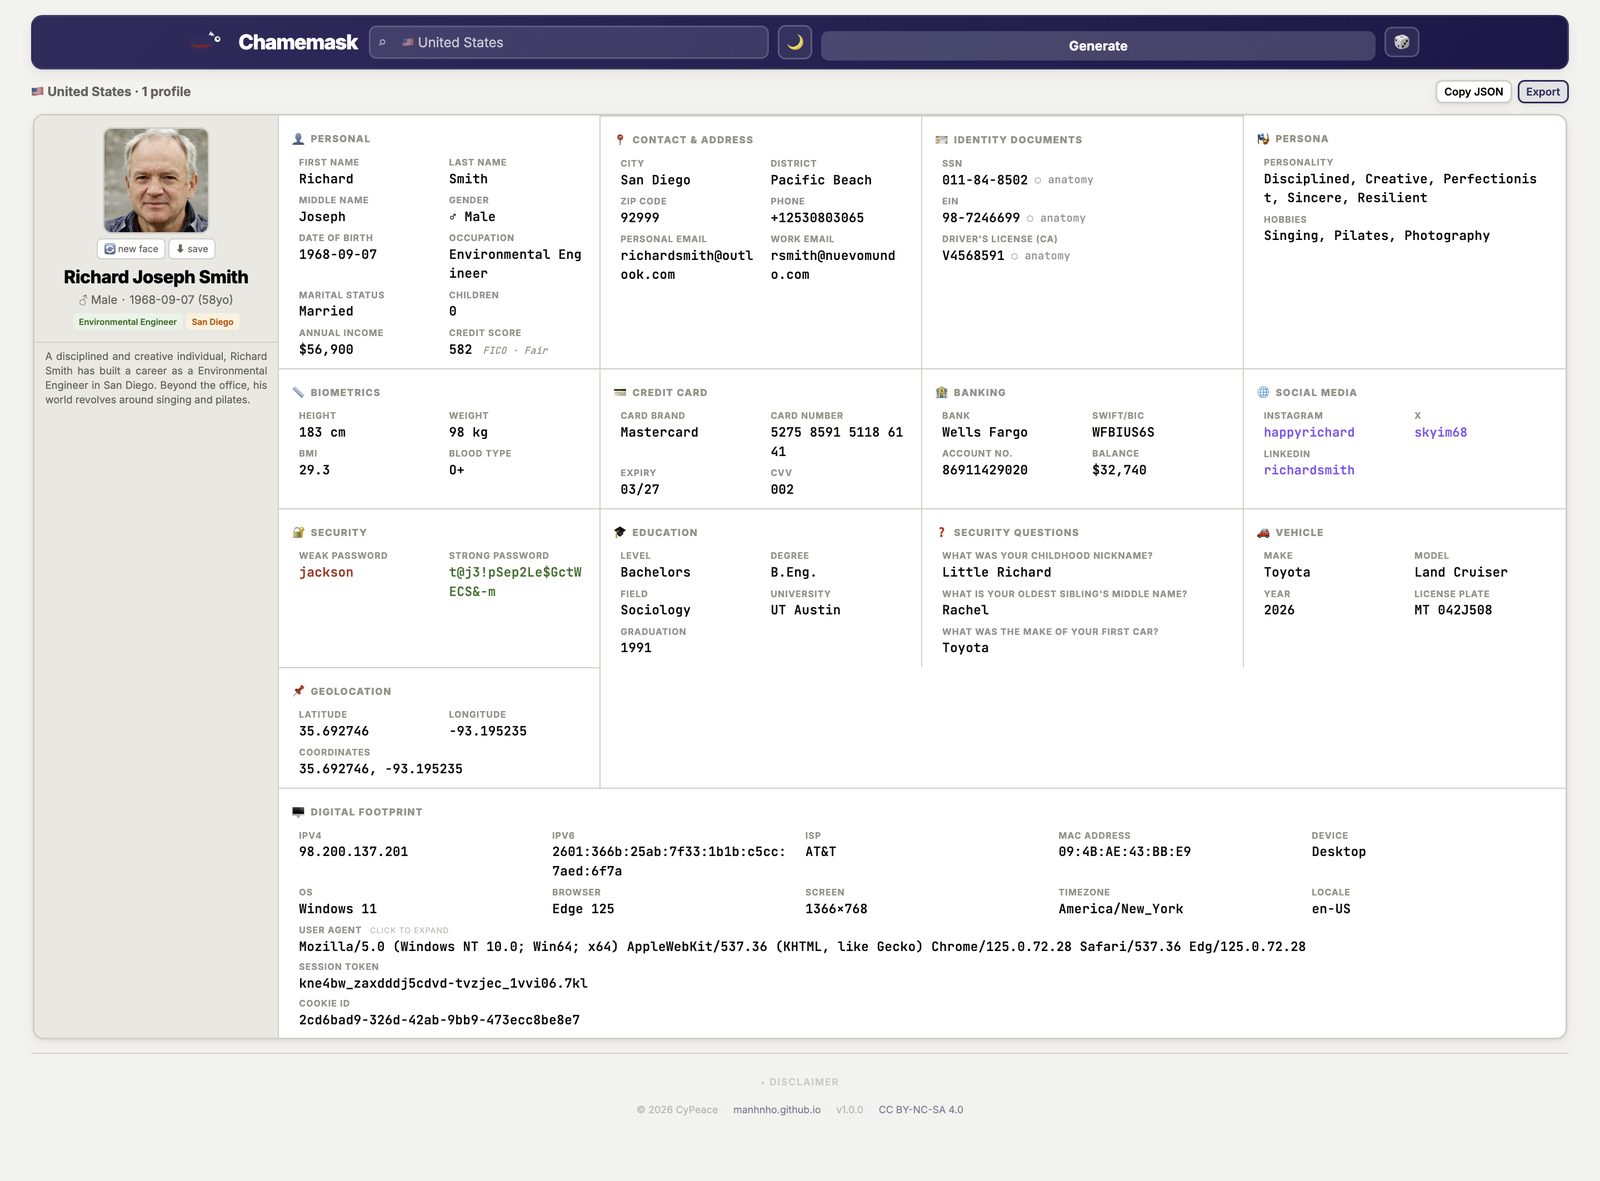 manhnho/chamemask
偽のID生成ツール。102か国対応、HTMLファイル1つ、セットアップ不要。








