entropq2/eviltwin

公共Wi-FiにおけるEvil Twin攻撃に対する実践的な防御ガイドライン — 完全なリサーチサイクル:脅威分析、隔離ラボでのシミュレーション(Kali Linux / airgeddon)、および6つのルールからなる保護フレームワーク

個人研究プロジェクト。 MAOU Gymnasium №16、ロシア・チュメニ(2026年) 著者: Saveliy Golubev | 指導教員: Yulia Myshko(情報科教員)
ロモノソフ読書会研究カンファレンス(МАОУ Гимназия №16、チュメニ、2026年)にて第3位を受賞
本プロジェクトは、公共 Wi-Fi 環境において最も蔓延し、かつ過小評価されている脅威の一つである Evil Twin 攻撃に関する完全な研究サイクルを提示する。本研究は、厳密な理論分析と、隔離された実験室での実践的なシミュレーションを組み合わせ、最終的に日常の利用者向けの実践的な防御ガイドラインのセットを導き出すものである。
中核仮説: Evil Twin 攻撃のライブかつ制御された実演は、純粋な理論分析よりも効果的で定着しやすいセキュリティガイドラインを生み出す。
| 受賞 | 第3位、個人研究プロジェクト |
| イベント | ロモノソフ読書会(Ломоносовские чтения)、学校研究カンファレンス |
| 機関 | MAOU Gymnasium №16、ロシア・チュメニ |
| 年 | 2026年 |
| 部門 | 情報学 |
本プロジェクトは、802.11 の脆弱性に関する厳密な理論分析と、完全に再現可能な実験室シミュレーション、そして実践的で利用者志向の防御フレームワークを組み合わせた点が評価され、カンファレンスの審査員から表彰された。これは学術研究と応用デジタル安全教育部を橋渡しするものである。
公共 Wi-Fi ネットワーク(カフェ、空港、大学)は標準的なインフラとなっている。その主な利点であるオープンなアクセシビリティは、同時に最大のセキュリティ上の弱点でもある。Evil Twin 攻撃はこれを次のように悪用する:
この攻撃に高度なスキルは不要である。 既製のツールがすべての段階を数分で自動化する。この手軽さこそが、この攻撃を危険なものとし、一般への教育に値するものにしている。
| 章 | 焦点 |
|---|---|
| 1. 理論分析 | 802.11 アーキテクチャの脆弱性、攻撃の仕組み(5段階モデル)、他の Wi-Fi 攻撃との比較、法的・倫理的枠組み |
| 2. 実験室シミュレーション | 隔離された VirtualBox 環境、airgeddon v11.22 フレームワーク、キャプティブポータルの仕組み、WPA2 共有鍵攻撃の変種 |
| 3. 防御ガイドライン | 6つのルールからなる保護フレームワーク、技術的検出方法、VPN と Tor とホットスポットの比較、ベンダー/ISP の責任 |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
攻撃チェーン全体が、VM起動から認証情報の取得まで約15分で再現されました:
Free_Public_Lab を持つ偽APを作成し、暗号化を無効化aireplay-ng のdeauthパケットにより、被害者デバイスを正規APから強制的に切断test_user / Sup3rSecret!)が、攻撃者のターミナルに即座に表示拡張シナリオ: 共有パスワード(PublicPassword123)を使用するWPA2ネットワークに対しても攻撃を検証し、ネットワークパスワードを知っていてもEvil Twinに対する保護にはならないことを確認しました。
すべての実験は、物理的・論理的に隔離された環境において、研究者が所有する機器のみを使用し、テスト認証情報のみを用いて実施されました。実際のユーザーデータが傍受されたことは一切ありません。
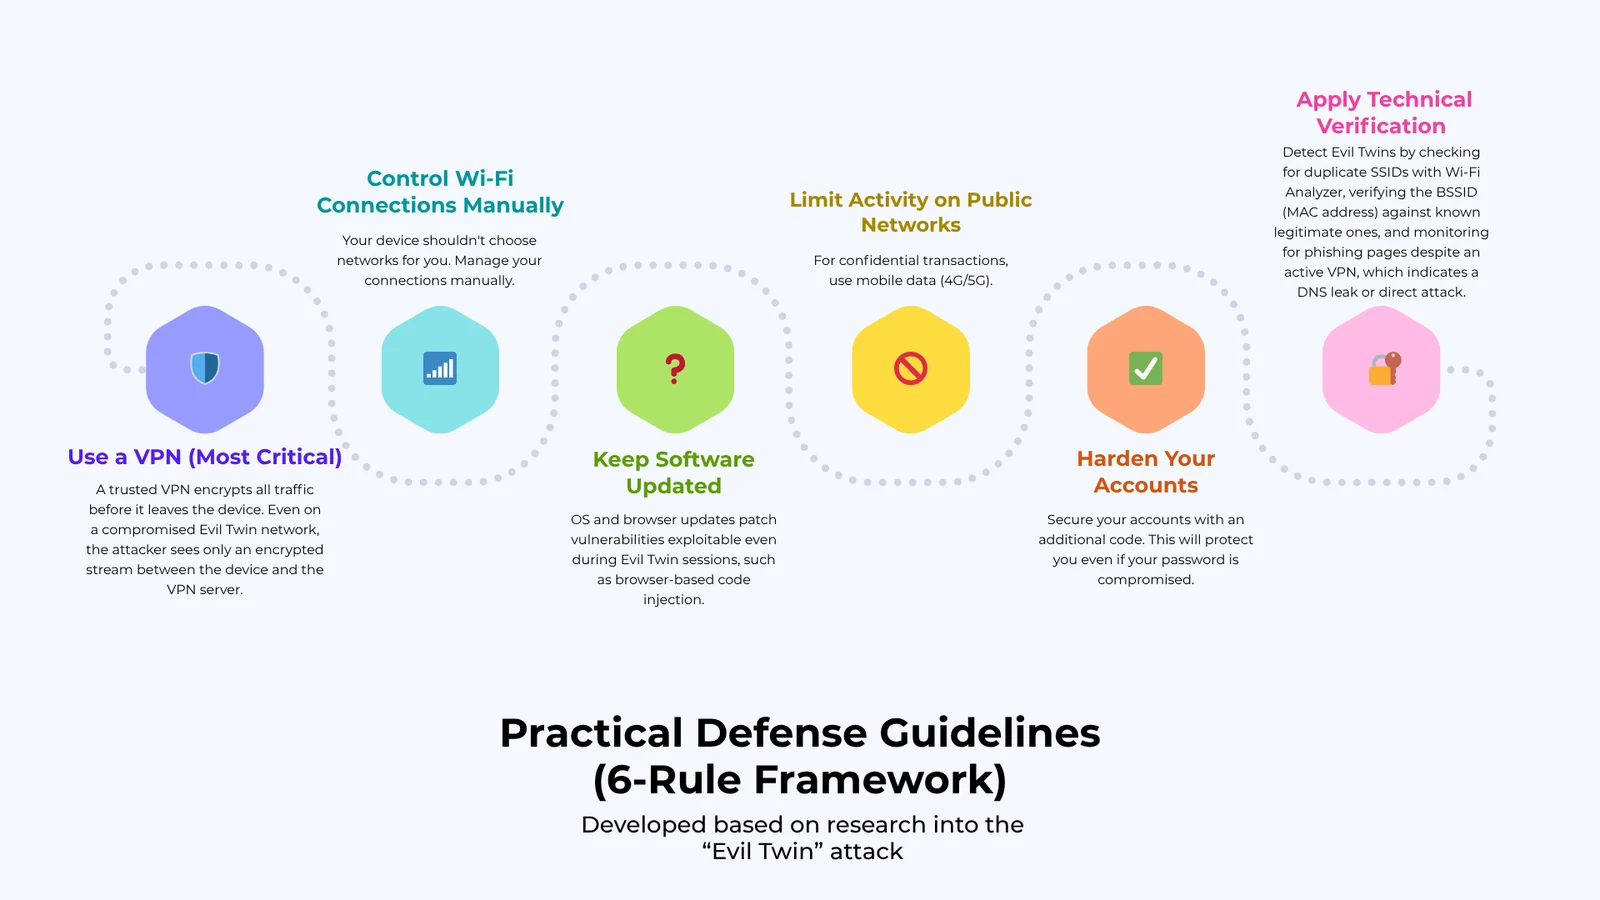
信頼できるVPNは、トラフィックがデバイスを離れる前にすべて暗号化します。侵害されたEvil Twinネットワーク上であっても、攻撃者にはデバイスとVPNサーバー間の暗号化されたストリームしか見えません。
Starbucks_Free と Google Starbucks)に注意する| 指標 | 方法 | ツール |
|---|---|---|
| 重複したSSID | 同じ名前で異なるBSSIDを持つ2つのAPをスキャン | Wi-Fi Analyzer(Android/iOS) |
| 信号の異常 | 「既知の」ネットワークからの不審なほど強い信号 | Wi-Fi Analyzer |
| BSSIDの不一致 | MACアドレスを会場が掲示するAP情報と比較 | デバイスのWi-Fi設定 |
| DNSリーク | VPNがアクティブなのにフィッシングページが読み込まれる | DNSリークテストサイト |
| 手法 | 有効性 | 速度 | アクセシビリティ |
|---|---|---|---|
| VPN (WireGuard/OpenVPN) | ★★★★★ | ★★★★☆ | ★★★★☆ |
| 個人ホットスポット (4G/5G) | ★★★★★ | ★★★★★ | ★★★☆☆ |
| Tor Browser | ★★★★☆ | ★★☆☆☆ | ★★★☆☆ |
| HTTPSのみ | ★★☆☆☆ | ★★★★★ | ★★★★★ |
| 自動接続無効化 | ★★★☆☆ | ★★★★★ | ★★★★★ |
研究の主要な成果物は materials/ ディレクトリに保存されています。
| 文書 | 言語 | 場所 |
|---|---|---|
| 研究論文全文(約21ページ) | ロシア語 | materials/ru/research-paper-ru.pdf |
| 学会発表資料 | ロシア語 | materials/ru/presentation-ru.pdf |
| 学会発表資料 | 英語 | materials/en/presentation-en.pdf (準備中) |
| 拡張アブストラクト | 英語 | materials/en/extended-abstract-en.pdf (準備中) |
| 受賞証明書(第3位、ロモノソフ・リーディングス2026) | ロシア語 | materials/diploma.pdf |
| エグゼクティブサマリー(2ページ) | 英語 | docs/executive-summary.md |
海外のレビュアーの方へ: 本研究は、ロモノソフ・リーディングス学校研究カンファレンス向けにロシア語で作成・発表されました。英語の入口となる本READMEおよび
docs/executive-summary.mdは、方法論、知見、発表の枠組みの完全な概要を提供します。ロシア語の原本は権威ある一次資料として保存されています。
evil-twin-defense-framework/
│
├── README.md                        ← This file (project overview, EN)
├── docs/
│   └── executive-summary.md         ← 2-page summary for non-technical audience (EN)
├── guidelines/
│   └── security-rules.md            ← Standalone printable security checklist
├── diagrams/
│   ├── attack-flow.md               ← 5-stage attack chain (Mermaid)
│   ├── lab-architecture.md          ← Isolated VirtualBox lab setup (Mermaid)
│   ├── defense-layers.md            ← 3-layer defense model (Mermaid)
│   └── screenshots/                 ← Lab experiment screenshots
└── materials/
    ├── README.md                    ← Materials index & language note
    ├── ru/                          ← Original Russian paper & presentation
    ├── en/                          ← English translations (in preparation)
    └── diploma.pdf                  ← Conference award certificate
すべての研究は、倫理的ハッキングの原則を厳格に遵守して実施されました: