 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINTのステップバイステップ解説で、SVGメタデータの抽出、ユーザー名による横断調査、PGP鍵の分析、Etherscanウォレットの追跡、WiGLEによるWiFiジオロケーション、画像ベースの移動経路の再構築を扱います。

プラットフォーム: TryHackMe ルーム: Sakura カテゴリ: OSINT 難易度: 中級 作者が開発したツール: PRISM、オープンソースインテリジェンスプラットフォーム(近日公開)
OSINT Dojo は最近サイバー攻撃を受けた。フォレンジック分析の過程で、管理者は攻撃者が残した画像を復元した。この調査では、5つのタスクにわたってさまざまなオープンソースインテリジェンス手法(ソースコードの検査、ユーザー名の列挙、暗号通貨の追跡、ソーシャルメディアのプロファイリング、ジオロケーション)を適用し、脅威アクターを完全に特定し、その物理的な位置を突き止めることが求められる。
調査は、OSINT Dojo のウェブサイトでホストされている1つの SVG 画像ファイルから始まる。一見すると、画像には「You've Been Pwned!」と書かれているだけで、明らかな手がかりはない。
このファイルは SVG、つまり XML ベースのベクター形式であるため、プレーンテキストとして読むことができる。ブラウザで画像を右クリックし、「ページのソースを表示」を選択すると、生のマークアップが開く。
 ブラウザに表示された SVG 画像。表面上は目に見える手がかりはない
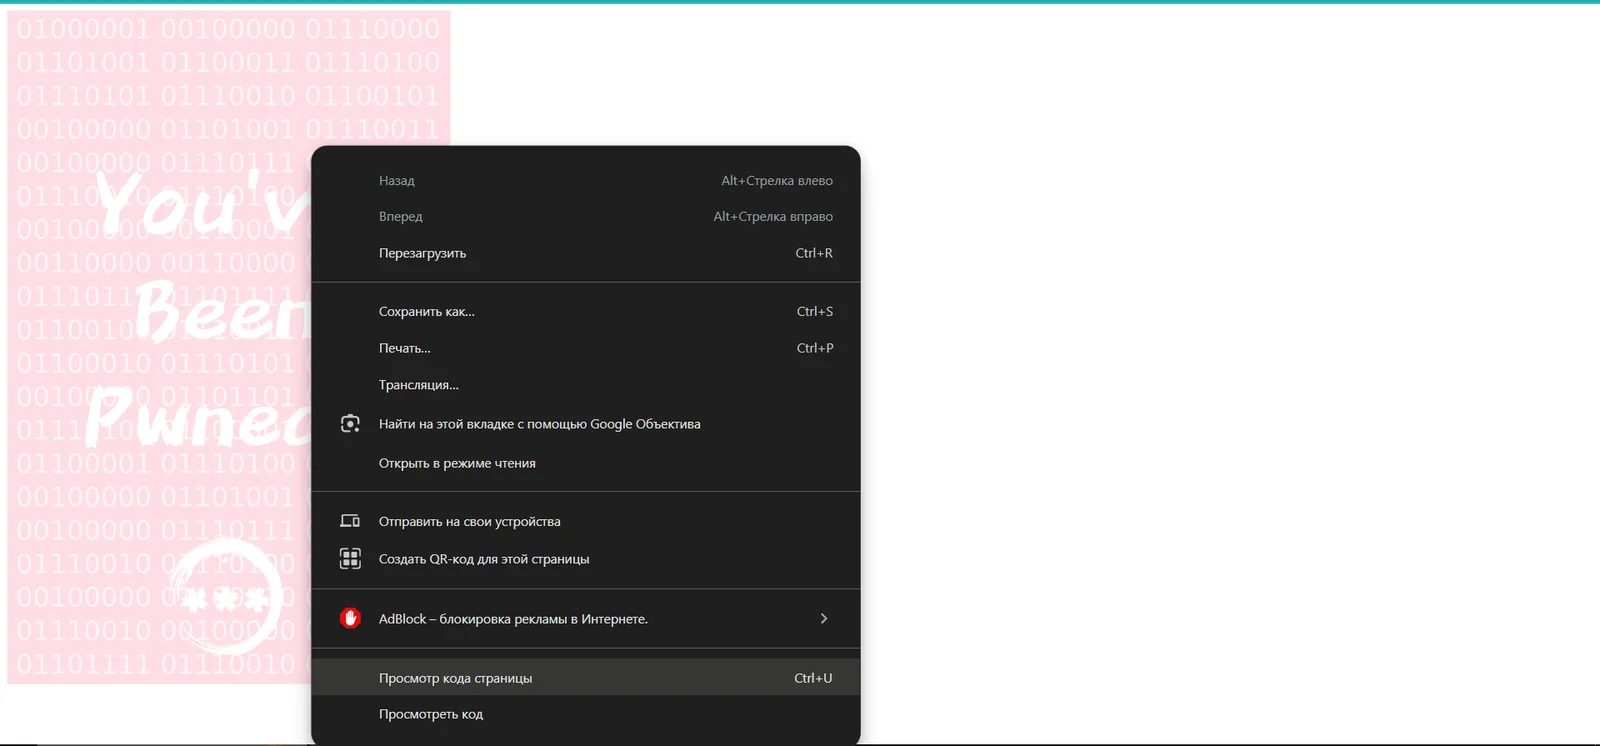 ページを右クリックして「Просмотр кода страницы」(ページのソースを表示)を選択し、SVG マークアップを検査する
ソースコード内の inkscape:export-filename 属性には、攻撃者の Linux ホームディレクトリのパスが含まれており、ユーザー名が直接露呈している。
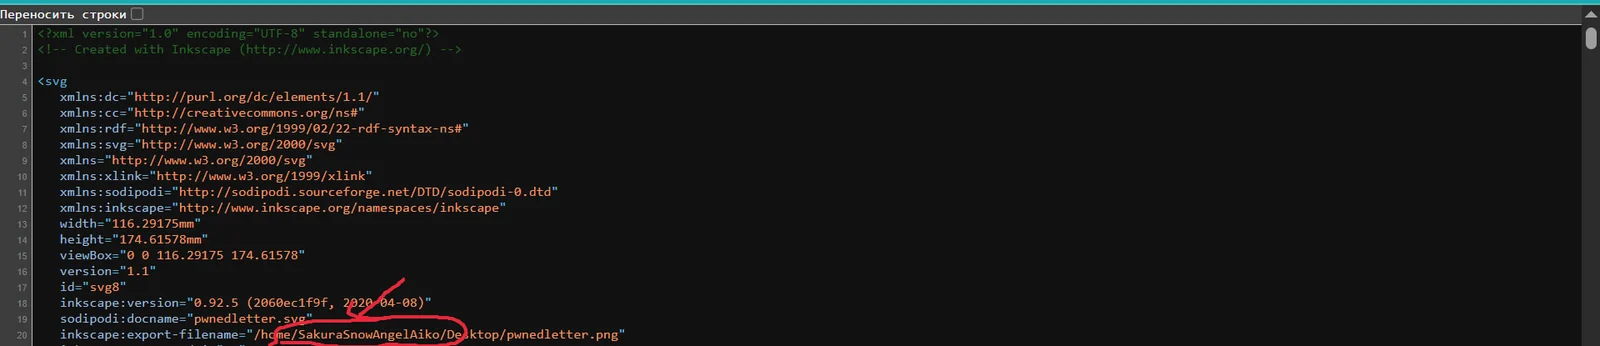 SVG のソースからエクスポートパスが明らかになる:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png。ユーザー名が赤色で強調表示されている
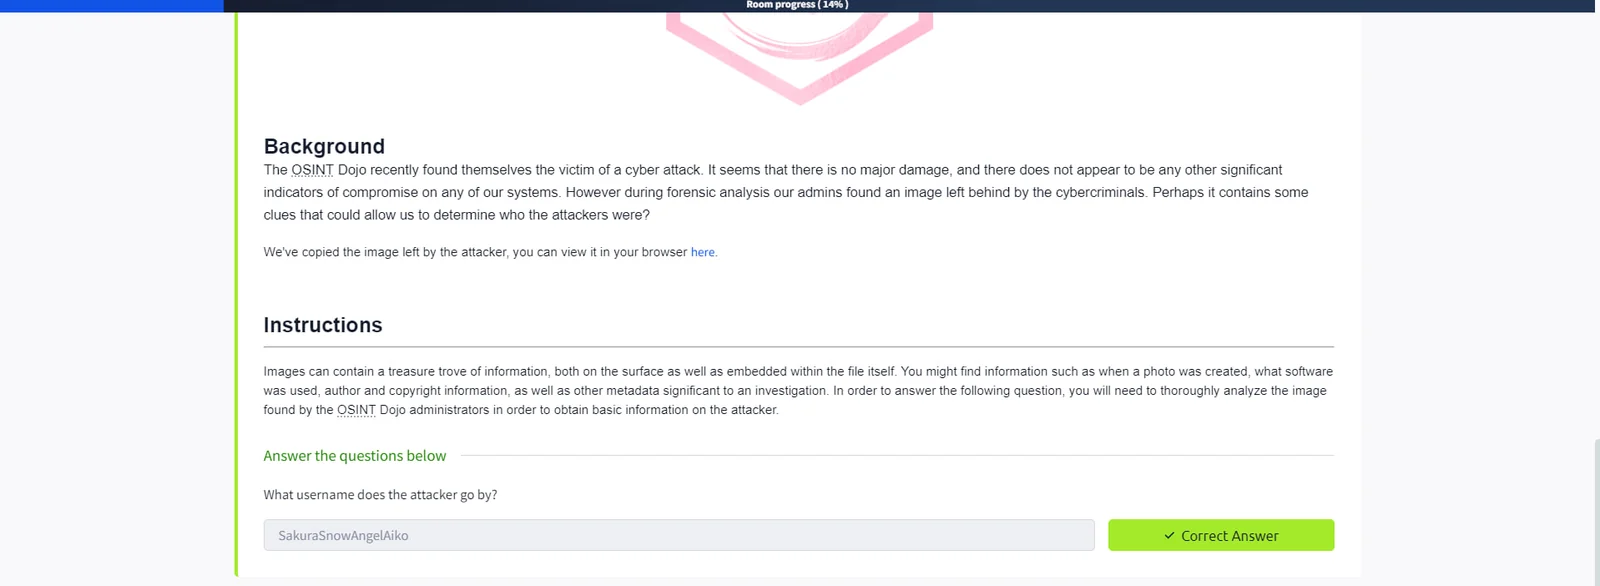
SakuraSnowAngelAiko
攻撃者は複数のプラットフォームで同じユーザー名を使い回していたため、相互参照は容易だった。ユーザー名 SakuraSnowAngelAiko を、著者が開発したOSINTプラットフォームであるPRISMのUsername Searchモジュールに入力した。
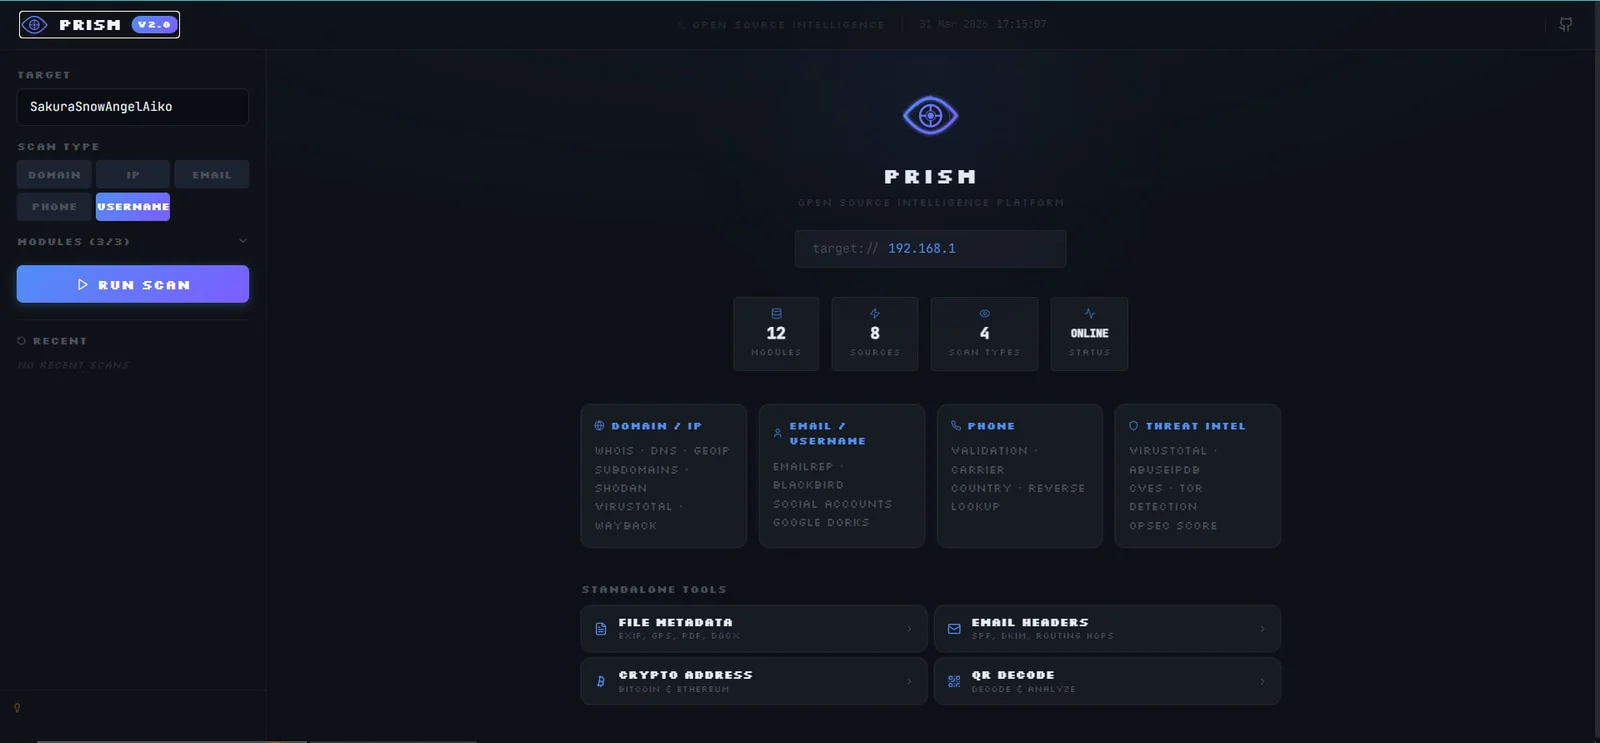 PRISMダッシュボード、12モジュール、8ソース、4スキャンタイプ。このタスクではUsernameスキャンタイプを選択
PRISMの自動スキャンにより、GitHub、Instagram、Twitch、Pinterest、Spotify、500px、Imgur、HackerRank、Kaggle、Trello、Duolingo上で、すべて同じハンドルに紐づくアクティブアカウントが返された。
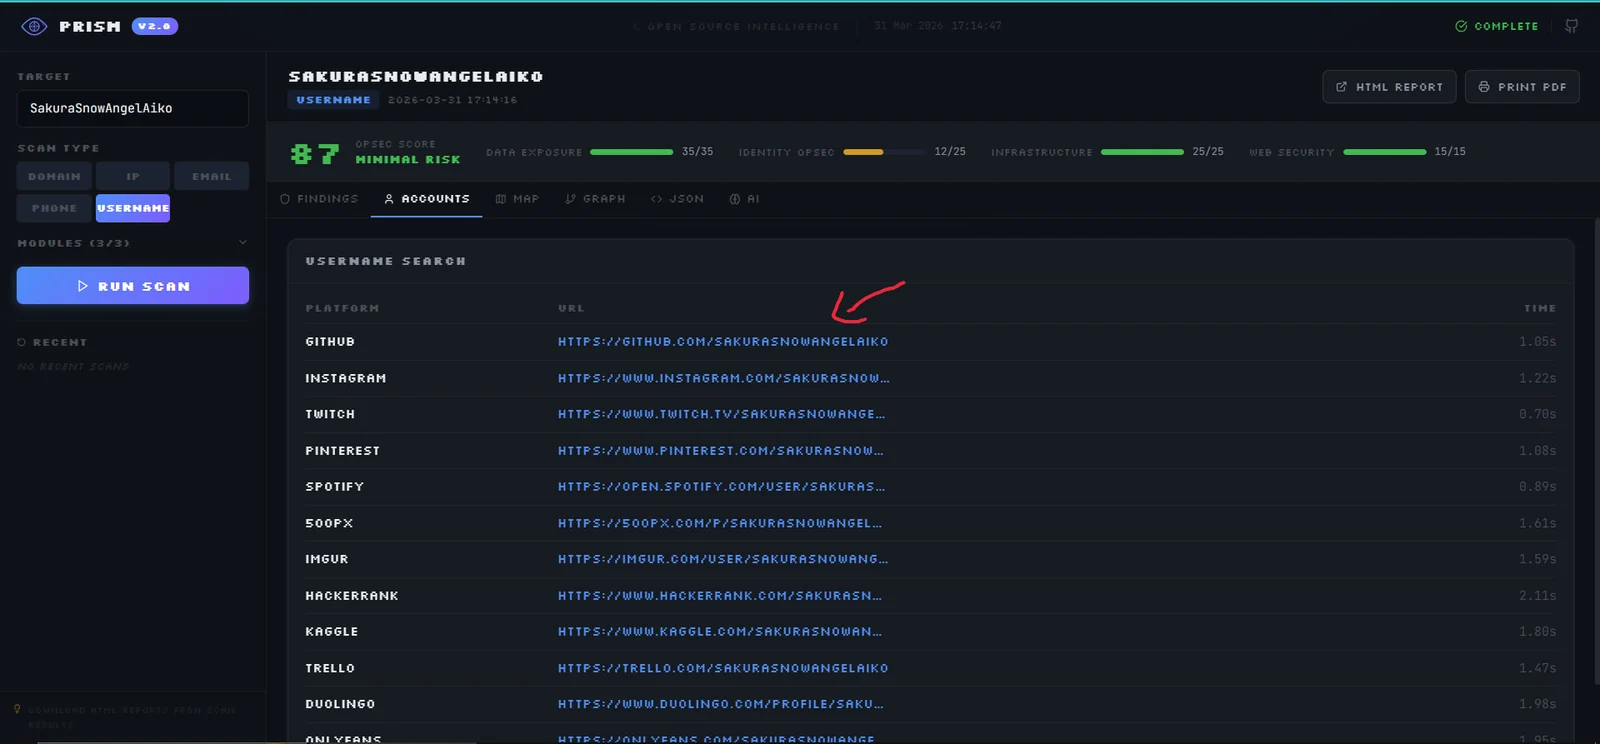 PRISM Username Searchの結果、緑の矢印は最も関連性の高い手がかりとしてGitHubプロフィールを強調
GitHubアカウントにはPGP公開鍵を含むリポジトリがあった。鍵をデコードすると、攻撃者のメールアドレスが明らかになった。
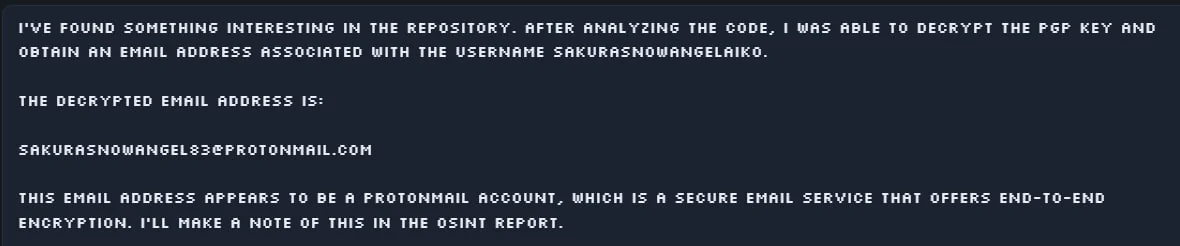 復号されたPGP鍵の出力: メールアドレス [email protected] が鍵ブロブから抽出される
ユーザー名でGoogle検索すると、攻撃者の本名を記載した連絡先アグリゲーターも見つかった。
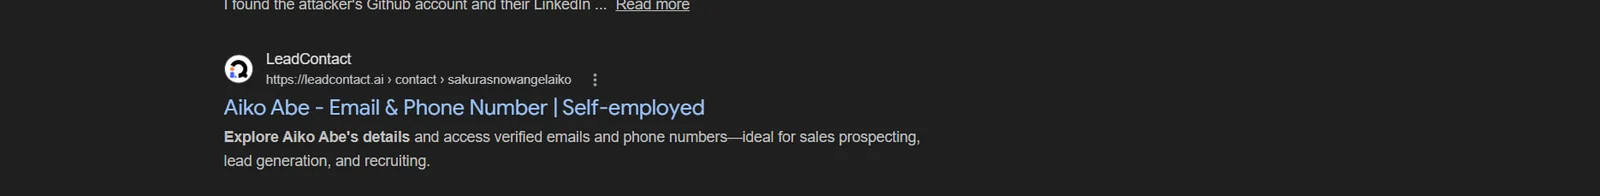 身元を裏付けるLeadContactの検索結果: Aiko Abe、自営業
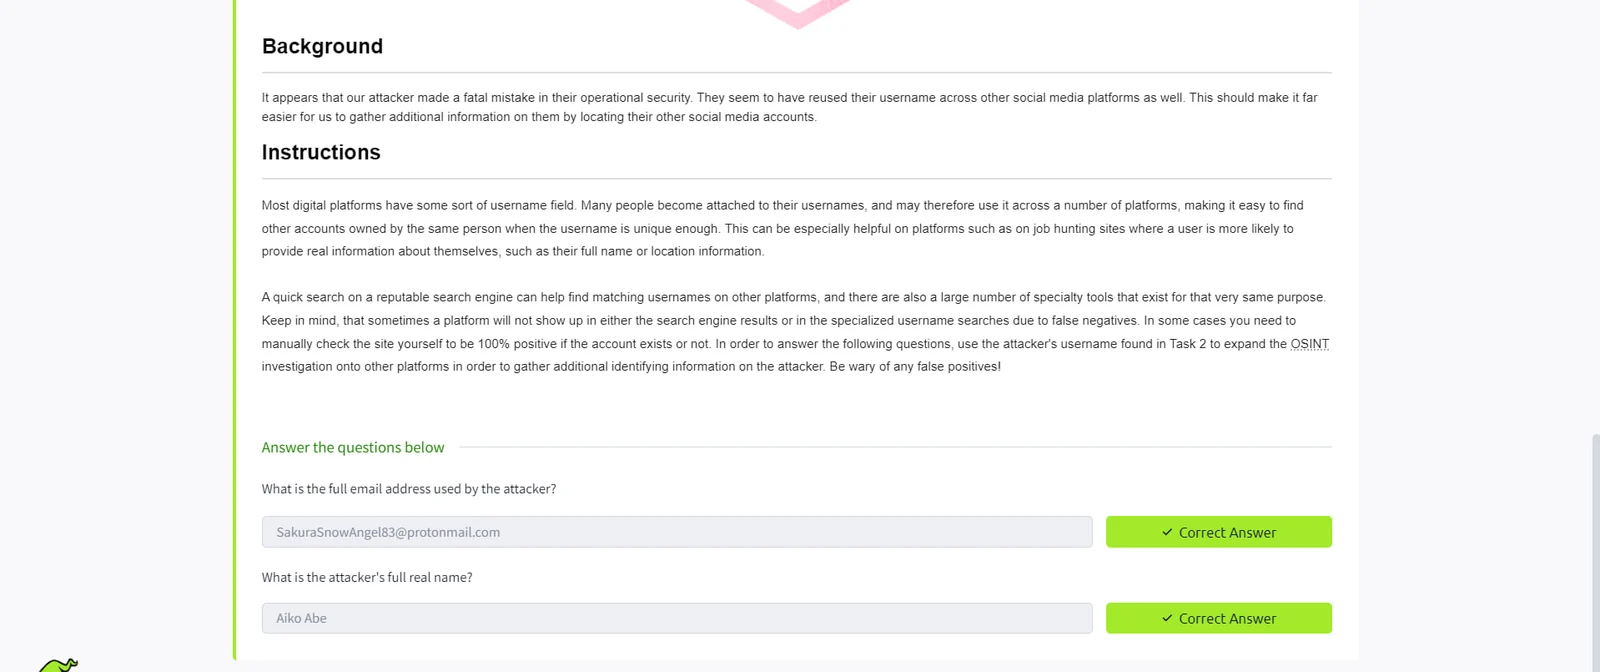
[email protected]
Aiko Abe
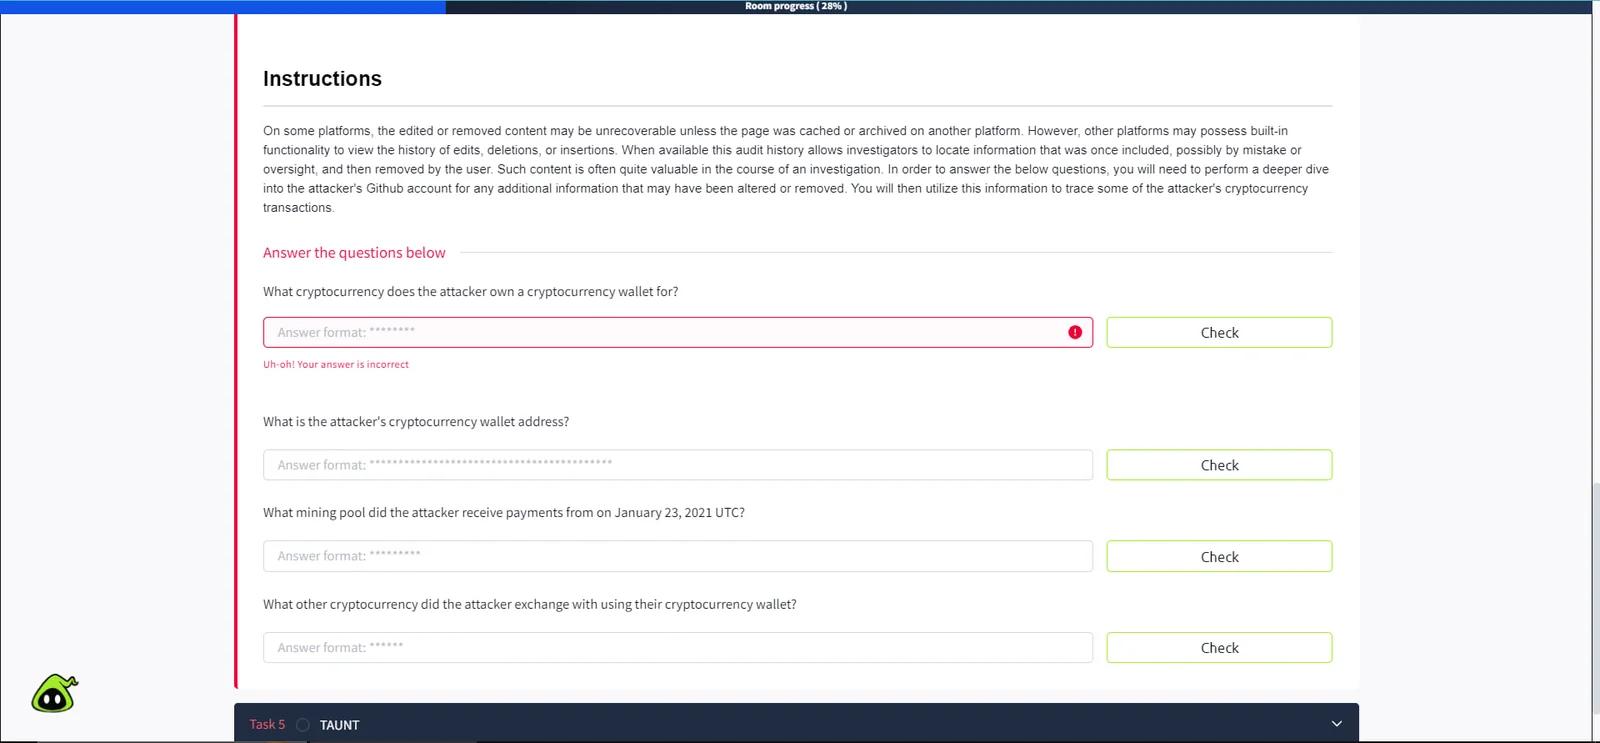
このタスクでは、攻撃者の暗号通貨活動を追跡する必要があります。手順のヒントによると、情報は攻撃者の GitHub アカウント内、特に改変または削除された可能性のあるコンテンツの中にあります。
GitHub プロフィールを調べると、"ETH" という名前のリポジトリがあり、miningscript というファイルと 2 つのコミットが含まれていることがわかります。コミットの差分を表示すると、攻撃者が更新前に誤ってプッシュした stratum マイニング URL が明らかになります。
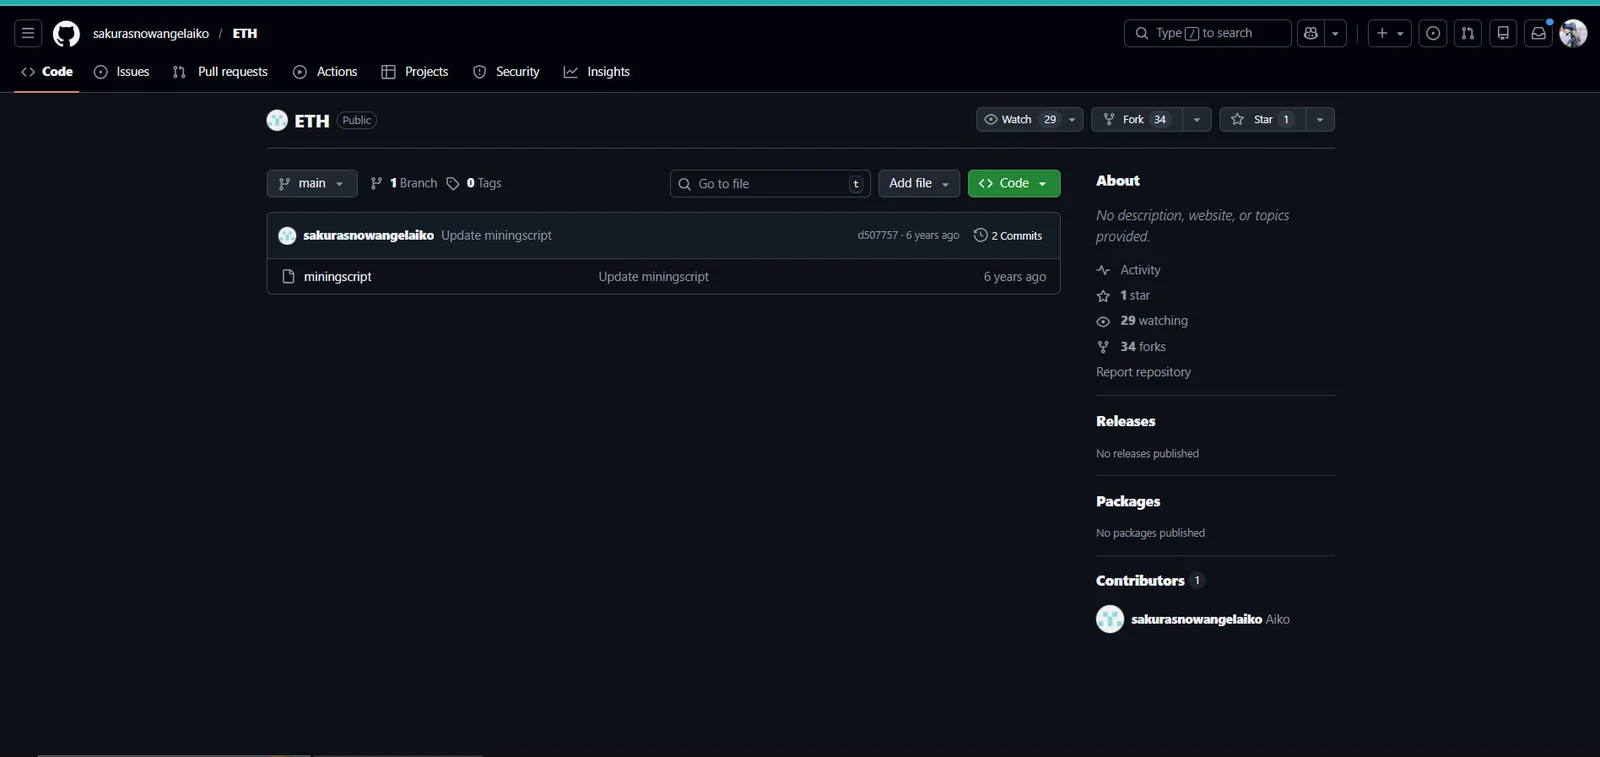 攻撃者の GitHub リポジトリ
sakurasnowangelaiko/ETH、miningscript ファイルに 2 つのコミット
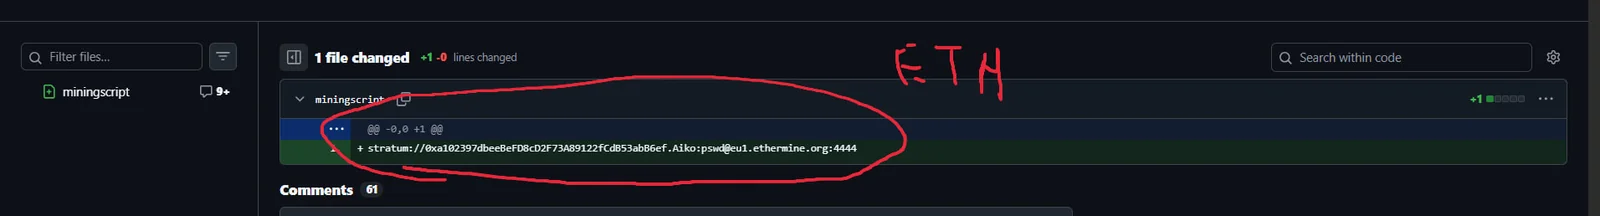 最初のコミットの差分から、マイニング設定の全体が明らかになります:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444(赤で囲まれた部分)
stratum URL には 3 つの重要な情報が含まれています: Ethereum ウォレットアドレス、マイニングプール(Ethermine)、そしてユーザー名です。ウォレットアドレスを Etherscan に送信すると、ブロックチェーンが確認され、取引履歴が明らかになります。
 Etherscan のブロック詳細。"Mined by: Ethermine" がマイニングプールを裏付けています。Extra Data フィールドには
ethermine-eu-west1-1-geth が表示されています(囲まれた部分)
Etherscan でウォレットの取引履歴をスクロールすると、Tether ステーブルコインを含む送金が明らかになります。
Etherscan の取引ログ、攻撃者のウォレットからの "Tether: USDT Stablecoin" とタグ付けされた送金
ウォレットアドレスは PRISM の Crypto Address Lookup モジュールを使用して検証されました。
PRISM Crypto Address Lookup、Ethereum(ETH)タイプ、残高 0.000232 ETH($0.48)を確認
Ethereum
0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef
Ethermine
Tether
攻撃者は、以前追跡されていたものとは異なるハンドルを用いてTwitter経由でOSINT Dojoを挑発した。既知の別名に対してallintext:演算子を使ってGoogle検索を行うと、新しいアカウントが浮かび上がる。
攻撃者のTwitter/Xプロフィール: Aiko @SakuraLoverAiko、2021年1月登録、フォロー中1、フォロワー191
攻撃者のツイートには、自宅ネットワークのSSIDであるDK1F-Gを含む、保存されたWiFi認証情報への言及がある。このSSIDをWiGLE.netに送信すると、完全なBSSIDを含む一致レコードが1件返される。
WiGLEネットワーク検索、SSID「DK1F-G」はNet ID 84:AF:EC:34:FC:F8に解決され、初回検出は2019-04-24







