
セルフホスト型OSINTプラットフォーム。ドメイン、IP、メールアドレス、電話番号、ユーザー名を指定すると、26個のモジュールが並列で実行されます: WHOIS、DNS、脅威インテリジェンス、侵害情報、ユーザー名検索。単一のダッシュボード、露出スコア、エンティティグラフ、HTMLおよびPDFレポートを提供します。
26 個のモジュール、OPSEC スコアリング、AI サマリー、リアルタイム Web ダッシュボードを備えたセルフホスト型 OSINT プラットフォーム。
ドメイン、IP、メールアドレス、電話番号、ユーザー名をスキャンするだけで、WHOIS、DNS、脅威インテリジェンス、漏洩データ、ユーザー名検索、ダークウェブミラー、OPSEC スコア、エンティティグラフ、HTML/PDF レポートを数秒で取得できます。
ライブデモ · Docker クイックスタート · 設定 · アーキテクチャ · セキュリティ · 変更履歴 · FAQ



ライブデモでの AI 分析は遅くなることがあります。 デモサーバーは、すべてのホスト型 LLM プロバイダーがブロックしている地域に置かれているため、AI 呼び出しはモデルに到達する前にプロキシ経由でルーティングされます。動作はしますが、通常のインスタンスより遅いだけなので、サマリーには少し時間をかけてお待ちください。独自のプロバイダーを使うセルフホストインスタンスなら、フルスピードで応答します。詳しくは FAQ をご覧ください。
私の別プロジェクト: Claude Security Skills は、CI でも動作する Claude Code 向けの 8 つのセキュリティスキルです。GitHub Action として CI で実行され、
uses: NovaCode37/claude-security-skills@v1と指定すると、シークレットスキャンと Python SAST の検出結果をプルリクエストの該当行に表示します。1.4.0 ではgo.modのサポートが追加され、タイムアウトなしの HTTP 呼び出しも検出します。標準ライブラリのみで動作し、インストールは不要です。
なぜ PRISM なのか? • 概要 • 比較 • ユースケース • 機能 • スクリーンショット • クイックスタート • 設定 • API • プロジェクト構成 • テストの実行 • CI/CD • ロードマップ • Star 履歴 • 法的通知 • プロジェクトを支援する • コントリビューション • クレジット • ライセンス
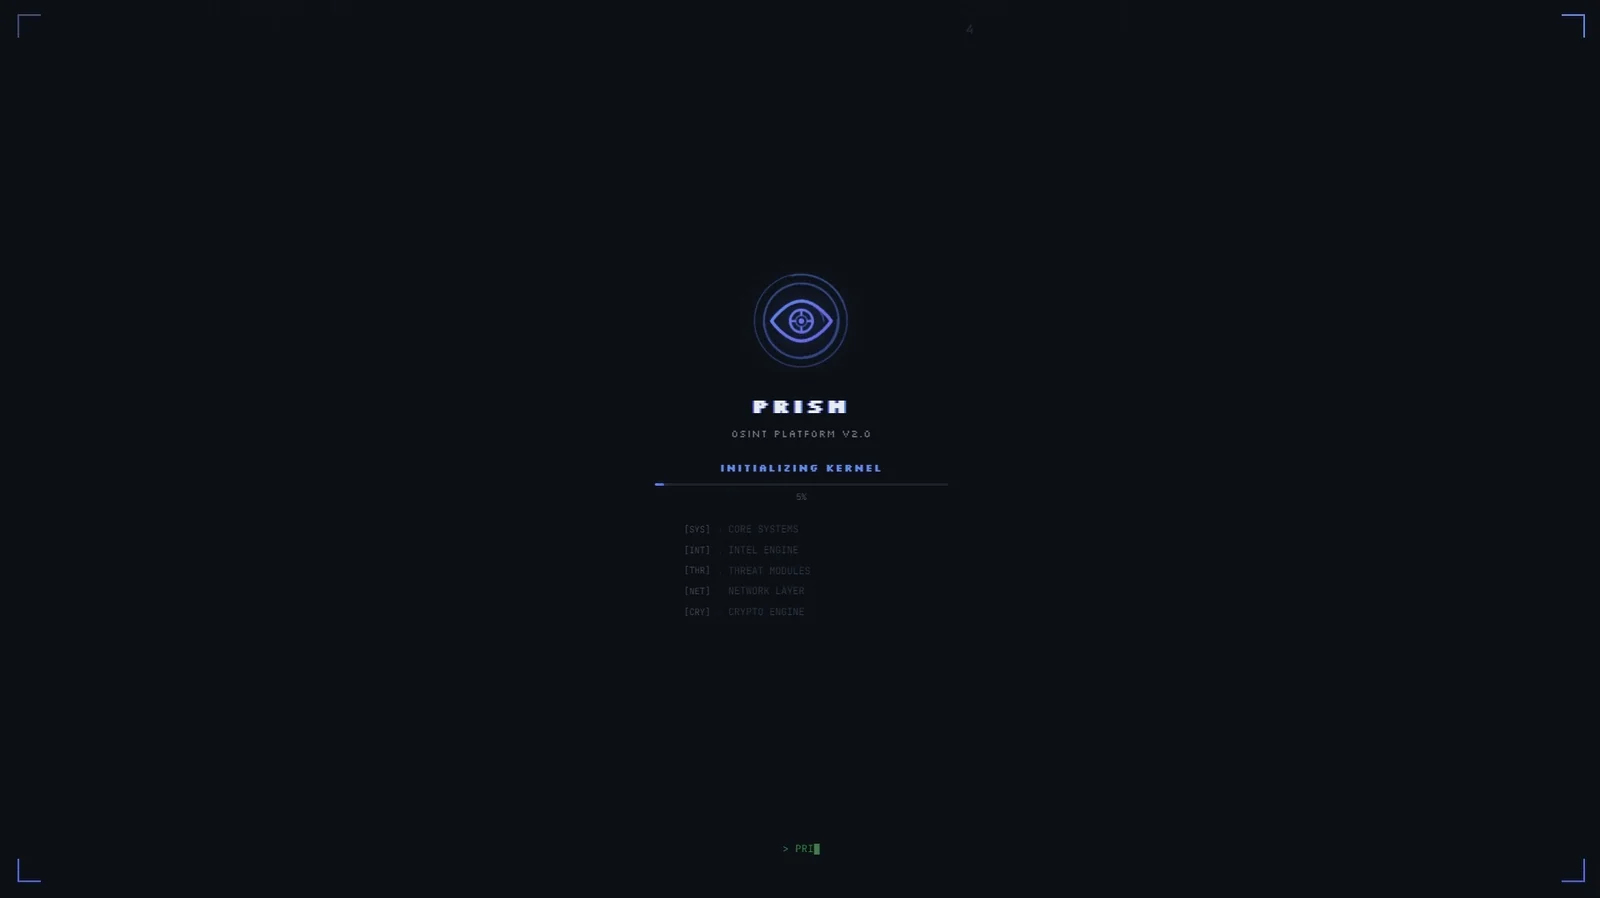
python cli.py scan example.com --json でヘッドレスにスキャンを実行し、python cli.py watchlist add example.com --interval 6 で定期的な再スキャンを管理し、python cli.py modules で -m が受け付けるモジュールと API キーが不足しているモジュールを確認できますX-API-Key / Bearer)、クエリ文字列でのシークレット禁止、厳格な CORS、プリンシパルごとのスキャン分離docker run ghcr.io/novacode37/prism-platform でビルド不要(amd64 および arm64)modules/ 内の 1 ファイルで完了PRISM は 20 以上の外部ソースに問い合わせ、返ってきた情報を 1 か所にまとめます。ターゲットにはドメイン、IP、メールアドレス、電話番号、ユーザー名を指定できます。結果は到着次第ダッシュボードに表示され、関係グラフ、GeoIP マップ、露出スコア、HTML または PDF エクスポートを利用できます。
スタック:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot、theHarvester、Recon-ng、Maltego はすべて PRISM がカバーする領域をカバーしており、そのうちいくつかはより優れた形でカバーしています。theHarvester と Recon-ng は CLI ツールであり、スクリプトから扱いやすいです。SpiderFoot はモジュール数がはるかに多く、Maltego のグラフ機能は別次元です。
PRISM がこれらには一般的にないことを行う点: スキャン実行中に結果がブラウザへストリーミングされること、すべてが 1 つのコンテナに収まり開始にキーを必要としないこと、そしてスキャンがアナリストでない人にも渡せるレポートで終わることです。深さを求めてすでにターミナルで生活しているなら、SpiderFoot や Recon-ng のほうがおそらく適したツールです。ドメインを指定して答えを読みたいだけなら、これはそのために作られています。
| モジュール | 説明 | API キー |
|---|---|---|
| WHOIS | ドメイン登録、レジストラ、日付 | なし |
| DNS | A、MX、NS、TXT、CNAME、SOA レコード | なし |
| Certificate Transparency | crt.sh によるサブドメイン検出 | なし |
| Wayback Machine | 過去のスナップショット、機密 URL パターン | なし |
| GeoIP | IP ジオロケーション、ASN、タイムゾーン | ipinfo.io |
| Shodan | 開いているポート、サービス、既知の CVE。キー不要の InternetDB データセットにフォールバック | Shodan (任意) |
| Censys | ホストサービス、ASN、証明書 → サブドメイン検出 | Censys |
| VirusTotal | ドメイン/IP の評判、マルウェア検出 | VirusTotal |
| AbuseIPDB | IP の不正利用信頼スコア | AbuseIPDB |
| Dark Web Checker | Ahmia 経由の .onion ミラー | なし |
| Infostealer Exposure | 対象の認証情報を保持するインフォスティーラーに感染したマシン (オプトイン) | Hudson Rock |
| Domain Exposure | 年次露出トレンド、マルウェアファミリー、影響を受けたサービス (オプトイン) | Lunar |
| Website Analyzer | 技術スタック、メール、ソーシャルリンク、メタデータ | なし |
| Email Reputation | DNS ベースのメール評判 (MX、SPF、DMARC、使い捨てチェック) | なし |
| SMTP Verify | SMTP ハンドシェイクによるメールボックスの存在確認 | なし |
| Breach Check | メール侵害 / 認証情報漏洩の検索 | Leak-Lookup |
| Blackbird | 50 以上のプラットフォームにわたるユーザー名の存在確認 (非同期) | なし |
| Maigret | 3000 以上のサイトにわたる詳細なユーザー名検索 (Docker イメージには同梱されません) | なし |
| Telegram Lookup | Bot API + スクレイピングによるユーザー名/ID 検索 | Telegram |
| Phone / HLR | 番号検証、キャリア、国、逆引き検索 | Numverify |
| Email Headers | SPF/DKIM/DMARC 分析、ルーティングホップ、なりすまし検出 | なし |
| File Metadata | EXIF、GPS 座標、PDF/DOCX プロパティ | なし |
| OPSEC Score | 集約された 0〜100 の露出リスクスコア | なし |
| Entity Graph | インタラクティブなノード関係の可視化 | なし |
| HTML / PDF Report | 自己完結型のスタイル付きレポート (HTML + xhtml2pdf)、EN/RU/DE にローカライズ | なし |
| AI Summary | LLM による自然言語の検出結果サマリー | OpenRouter / Groq |
| Webhook Callbacks | スキャン完了時の HMAC 署名付き POST (SSRF 対策済み) | なし |



