
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 k9-modz/cve-2023-38873-g1
G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。
 redbyte1337/graphspy
Entra ID と M365 向けの、ブラウザベースの GUI を備えた初期アクセスおよびポストエクスプロイテーションツール
 s3cur3th1ssh1t/offensivevba
このリポジトリでは、Officeドキュメントのマクロにおけるコード実行とAV回避の方法について説明しています。
 qsecure-labs/overlord
AWSとDigital Ocean上での自動化されたレッドチームインフラストラクチャ展開のためのPythonベースのCLI。C2、メールサーバー、HTTP配信、フィッシングサーバーをモジュールでサポート。


 cyb0r9/socialbox
ブルートフォース攻撃フレームワーク。ソーシャルメディアプラットフォーム(Facebook, Gmail, Instagram, Twitter)を標的とし、自動化された認証情報テストとアカウントアクセス試行を行います。
 landgrey/pydictor
ブルートフォース攻撃のための強力で便利なハッカー辞書ビルダー
 1n3/prism-ap
自動化された無線RogueAP MITM攻撃フレームワーク。
 arjunindia/fb-phisher-python
FlaskベースのPythonサーバーツールで、Facebookの認証情報をフィッシングすることができます。
 cisc0-gif/netcrackpi
RPi3+ ネットワーククラッカーセットアップツール
 kernelfl00d/incriminator
Incriminatorは、教育目的のオープンソースプロジェクトであり、サイバー犯罪中に他のデバイスを罪に陥れることを可能にします。
 chenjj/espoofer
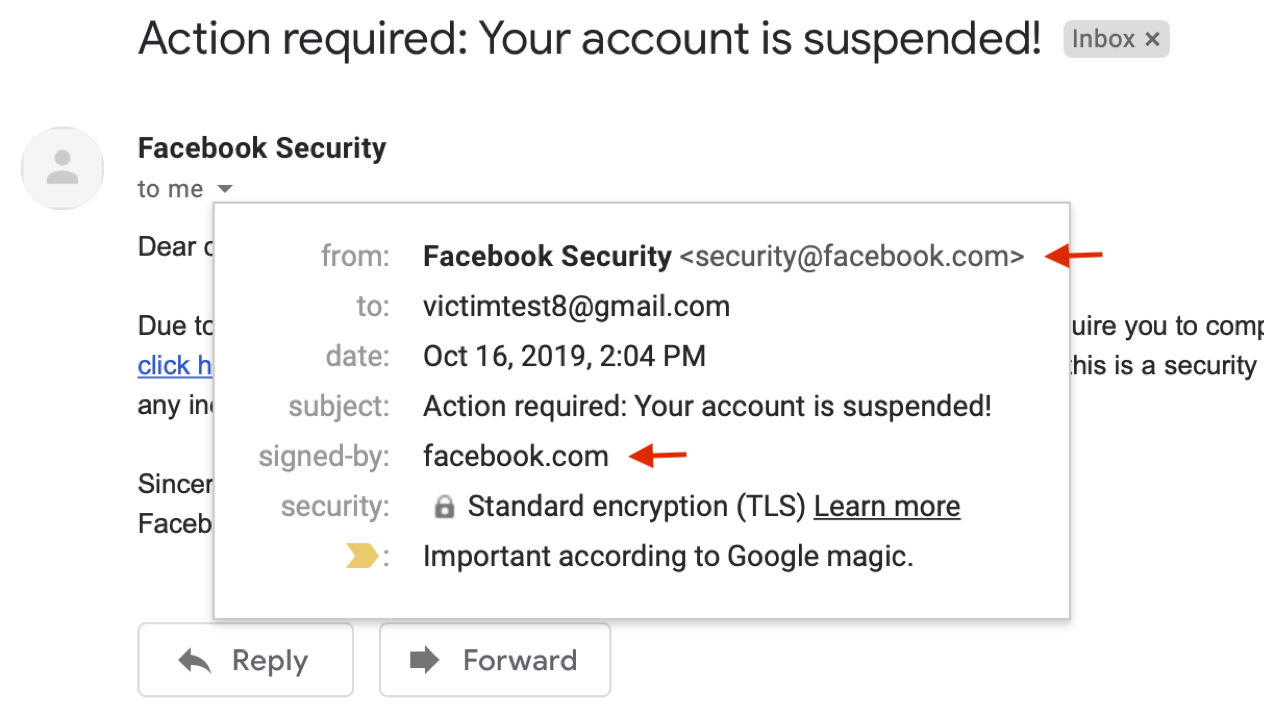
SPF/DKIM/DMARCをバイパスし、DKIM署名を偽造することを目的としたメールなりすましテストツール。🍻
 4lbh4cker/alhacking
アルバニアンハッキングツール!! 倫理的なハッキング、ソーシャルメディアハック、電話情報、Gmail攻撃、電話番号攻撃、ユーザー発見、Anonymous-sms、Webcam Hack • 強力なDDOS攻撃ツール!! オペレーティングシステム要件: 以下のオペレーティングシステムで動作します…
 xsanflip/begal-c2
FlaskとSocket.IOによるコマンドアンドコントロールパネル。悪意のあるブラウザ拡張機能エージェントが認証情報を収集し、Telegram経由でファイルを外部送信し、Webカメラ、スクリーンショット、マイクの遠隔コマンドを発行します。
 spiderlabs/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、Extended Security NTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability








