Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-38873-G1 — G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。 | Kitploit
ツール/GitHubGitHub/k9-modz/cve-2023-38873-g1
エクスプロイトフィッシングウェブセキュリティソーシャルエンジニアリング論文と研究学習と教育
GitHubk9-modz/cve-2023-38873-g1

CVE-2023-38873-G1

G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。

リポジトリを見る
861年前未レビュー
共有

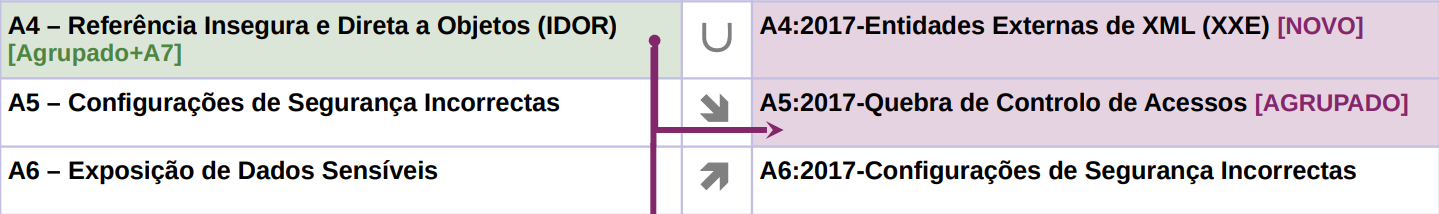
🚨 G1 => A05:2021 – セキュリティの設定ミス [ClickJacking]

⚠️ 基本スコア: 6.5 中程度 スケール: CVSS ⚠️

image

📌 説明

このリポジトリは、G1 サイトに存在する Clickjacking タイプのセキュリティ脆弱性を示しています。この脆弱性により、攻撃者はサイトを iframe 内に読み込み、悪意のある要素を重ねてユーザーを欺くことができます。

⚠️ Clickjacking とは?

Clickjacking (UI Redressing とも呼ばれる) は、ユーザーに気付かれずに正当なページと対話させる攻撃です。これは以下の目的で悪用される可能性があります:

  • 認証情報を盗む
  • 意図しないアクションを実行する
  • ユーザーを欺いてマルウェアをダウンロードさせる

🔥 脆弱性の仕組み

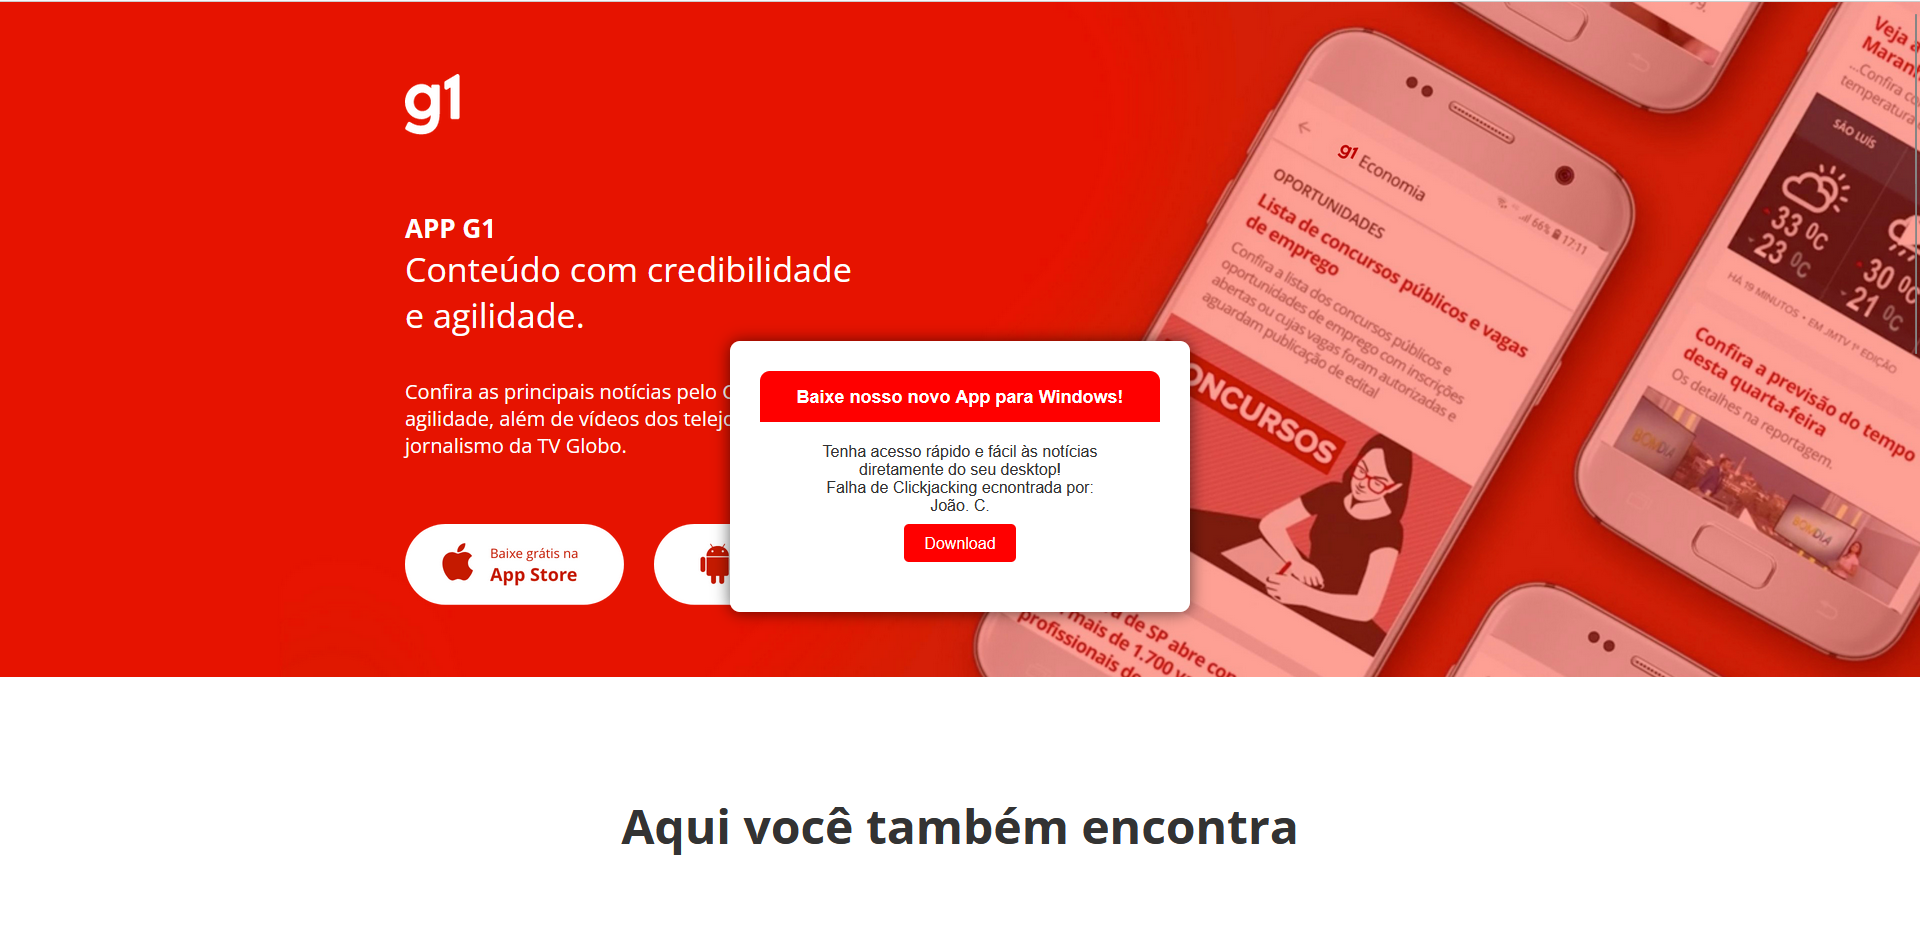
このリポジトリの HTML コードは、G1 サイトを 全画面 iframe 内に読み込み、アプリのダウンロードを促す偽のポップアップを表示します。

リスクは次のとおりです:

  • ユーザーはリンクをクリックしたり、悪意のあるファイルをダウンロードするよう誘導される可能性があります。
  • サイトは X-Frame-Options や Content-Security-Policy などの適切なセキュリティヘッダーを実装していません。

🛡️ 修正方法

Clickjacking 攻撃を軽減するために、サイト管理者は以下を行う必要があります:

  1. X-Frame-Options ヘッダーを追加して iframe での読み込みを防ぐ:
    X-Frame-Options: DENY
    
  2. Content-Security-Policy (CSP) を実装して iframe を制限する:
    Content-Security-Policy: frame-ancestors 'none';
    
  3. JavaScript を使用して不正な iframe を検出しブロックする。

📚 セキュリティリファレンス

OWASP Top 10

Clickjacking は、Web アプリケーションセキュリティの主要ガイドの 1 つである OWASP Top 10 によって認識されているセキュリティ問題です。iframe に対する保護ヘッダーがないとユーザーが攻撃にさらされるため、A05:2021 - 脆弱で時代遅れのコンポーネント のカテゴリに該当します。

詳細情報: OWASP Clickjacking

MITRE ATT&CK

MITRE ATT&CK フレームワークでは、Clickjacking は T1204 - User Execution の技術に分類されています。これは、ユーザーの操作を利用して同意なしにアクションを実行するためです。

詳細情報: MITRE ATT&CK - T1204

📢 注意

このリポジトリは、教育およびセキュリティ研究目的のみです。このコードを悪意のある目的で使用しないでください!

概念実証 [PoC]

私は index.html を作成しました。これは WEB ページ (especiais.g1.globo.com/app-g1/index.html) をレンダリングします。このページはヘッダーに X-Frame がないため、高い脆弱性があります。これにより、元のページ全体をレンダリング (および盗む) し、制御可能なサーバーやホスト内でホストすることができます。

こちらでサイトを探索:

[Image

侵害されたレンダリングページの最初のセクションでは、ヘッダー (head) にコードブロックを挿入し、2 秒後にポップアップを表示します。このポップアップは、ソーシャルエンジニアリング技術の実行を容易にするために戦略的に設計されています。このアプローチにより、Drive-By Download メカニズムの実装が可能になり、ユーザーのデバイスに悪意のあるコンテンツを自動的にダウンロードさせることができます。ダウンロードが完了すると、悪意のあるコードが実行され、RAT (Remote Access Trojan)、ランサムウェア、Infostealer などのさまざまなペイロードがインストールされる可能性があります。

この概念実証では、開かれる画像を追加しました: image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →