
 #1

 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
 t3l3machus/villain
Villainは、複数のリバースTCPおよびHoaxShellベースのシェルを処理し、追加機能(コマンド、ユーティリティ)で機能を強化し、接続された兄弟サーバー(異なるマシンで動作するVillainインスタンス)間で共有できる高レベルステージ0/1 C2フレームワークです。
 trickster0/offensiverust
レッドチームエンゲージメントのためのRust武器化
 ashemery/exploitation-course
攻撃的ソフトウェアエクスプロイトコース
 secretsquirrel/the-backdoor-factory
シェルコードを使用してPE、ELF、Mach-Oバイナリにパッチを適用。新バージョンは開発中で、スポンサーのみ利用可能です。
 phra/pezor
シェルコードとPE実行ファイルを、アンチデバッグ、アンフッキング、システムコール、およびメモリ変動技術を使用した回避型ペイロードにパックし、レッドチーム運用に使用します。
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
 nccgroup/winpayloads
検出不可能なWindowsペイロード生成
 bytecode77/r77-rootkit
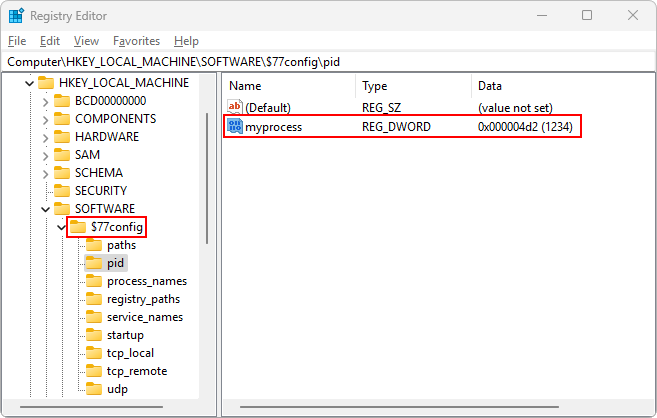
ファイルレスリング3ルートキット(インストーラと永続化機能付き)。プロセス、ファイル、ネットワーク接続などを隠蔽します。
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 hasherezade/pe_to_shellcode
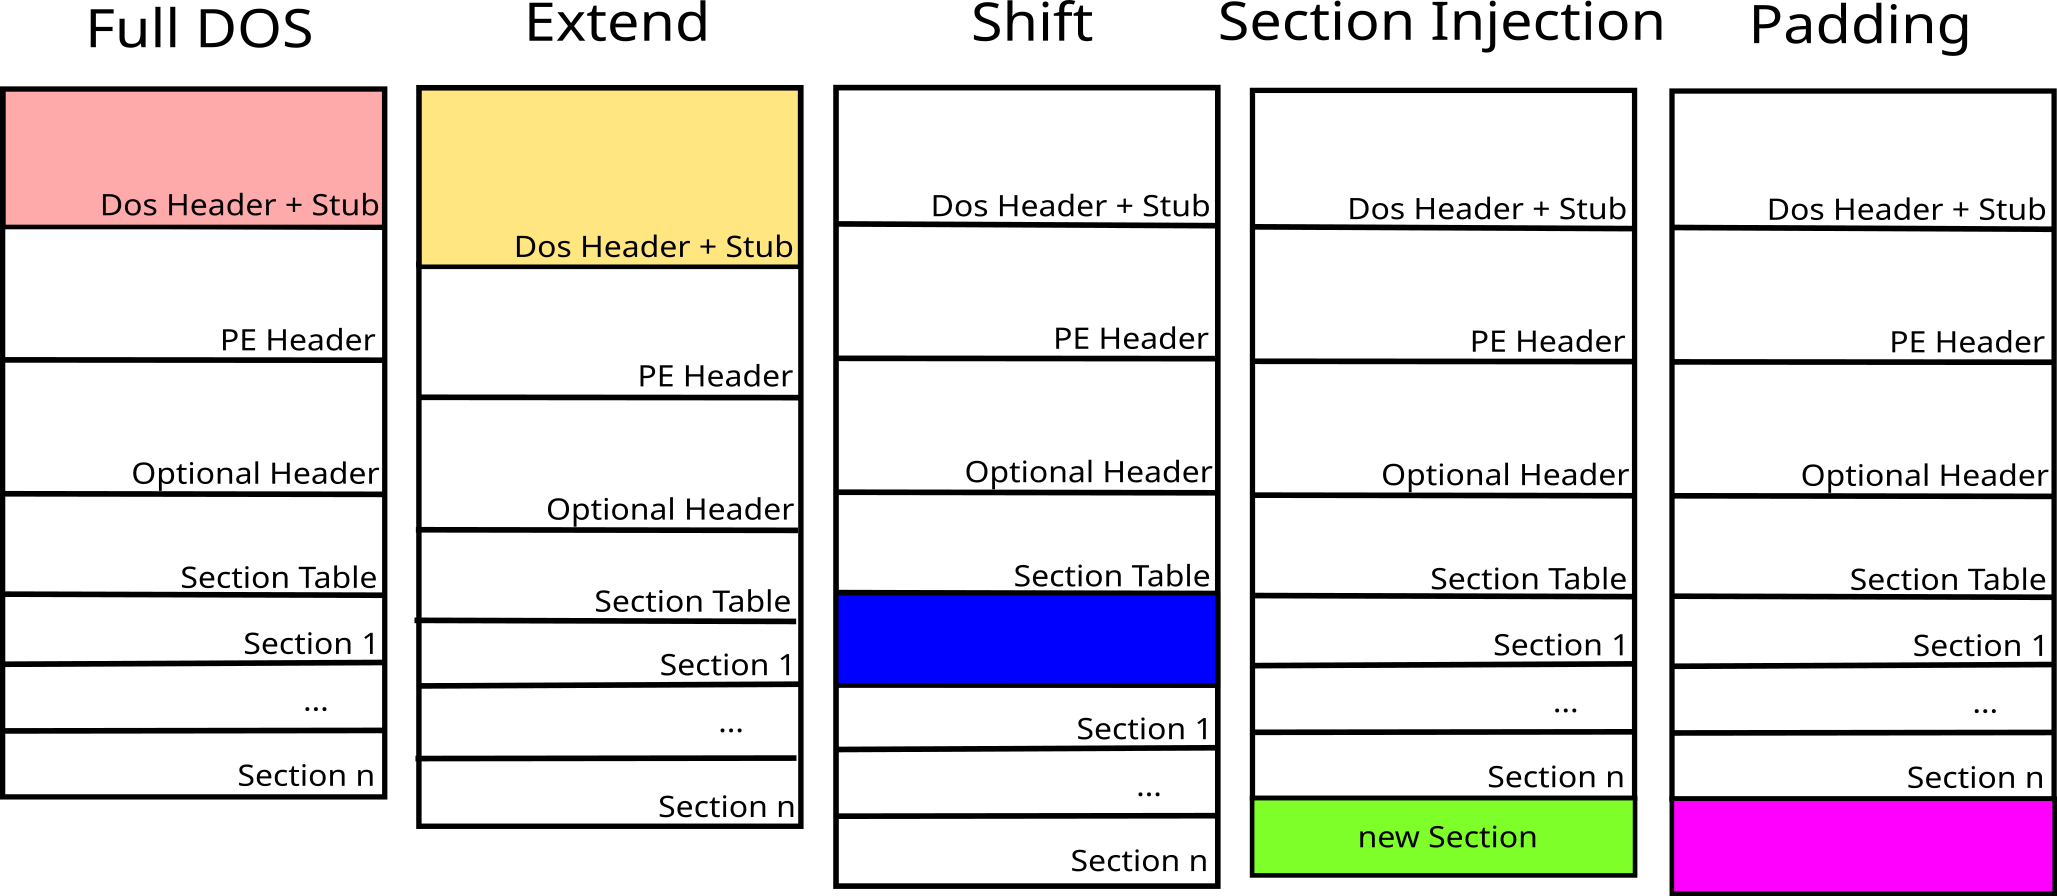
PEをシェルコードに変換します
 chvancooten/maldev-for-dummies
マルウェア開発に関するワークショップ
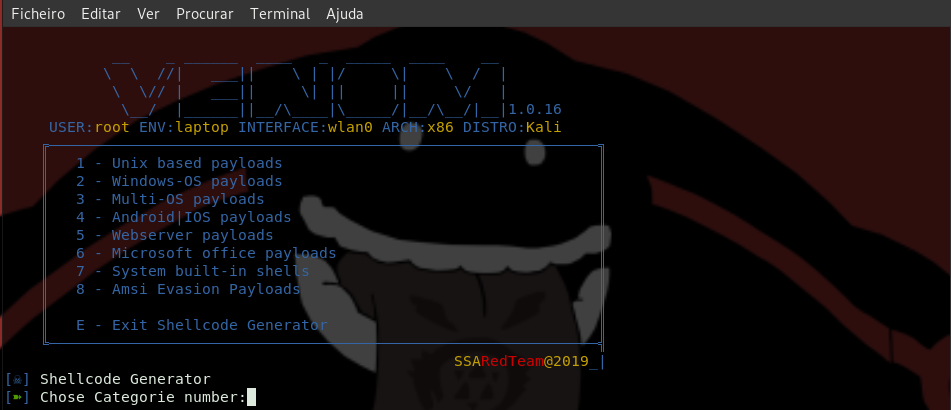 r00t-3xp10it/venom
venom - C2 shellcode 生成器/コンパイラ/ハンドラ
 klezvirus/syswhispers3
SysWhispers on Steroids - 直接システムコールによるAV/EDR回避




