#1
 egebalci/egesploit
EGESPLOITは、マルウェア開発のためのGolangライブラリです。
 coldzer0/cmulator
Cmulator は、(x86 - x64) 対応のスクリプト可能なリバースエンジニアリングサンドボックスエミュレータで、シェルコードとPEバイナリを解析します。Unicorn & Zydis Engine & javascript をベースとしています。
 optiv/dent
MicrosoftのWDAPTセンサーの脆弱性を利用したCOMベースのバイパスを作成するためのフレームワーク。
 joxeankoret/cve-2017-7494
SAMBA CVE-2017-7494 の脆弱性に対するリモートルートエクスプロイト
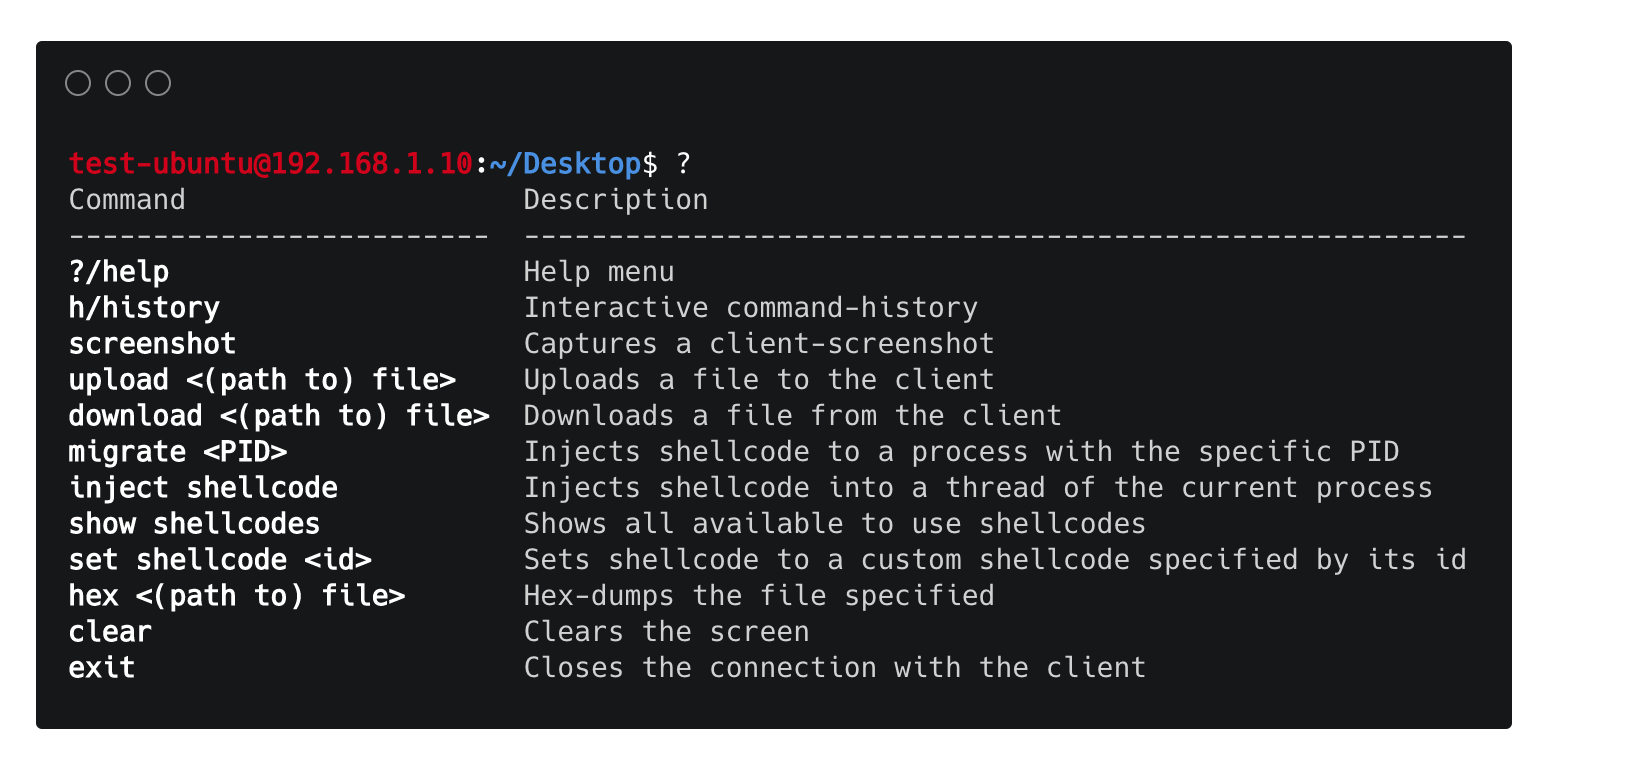 chrispetrou/hrshell
HRShell は flask で構築された HTTPS/HTTP リバースシェルです。多くの機能と能力を備えた高度な C2 サーバーです。
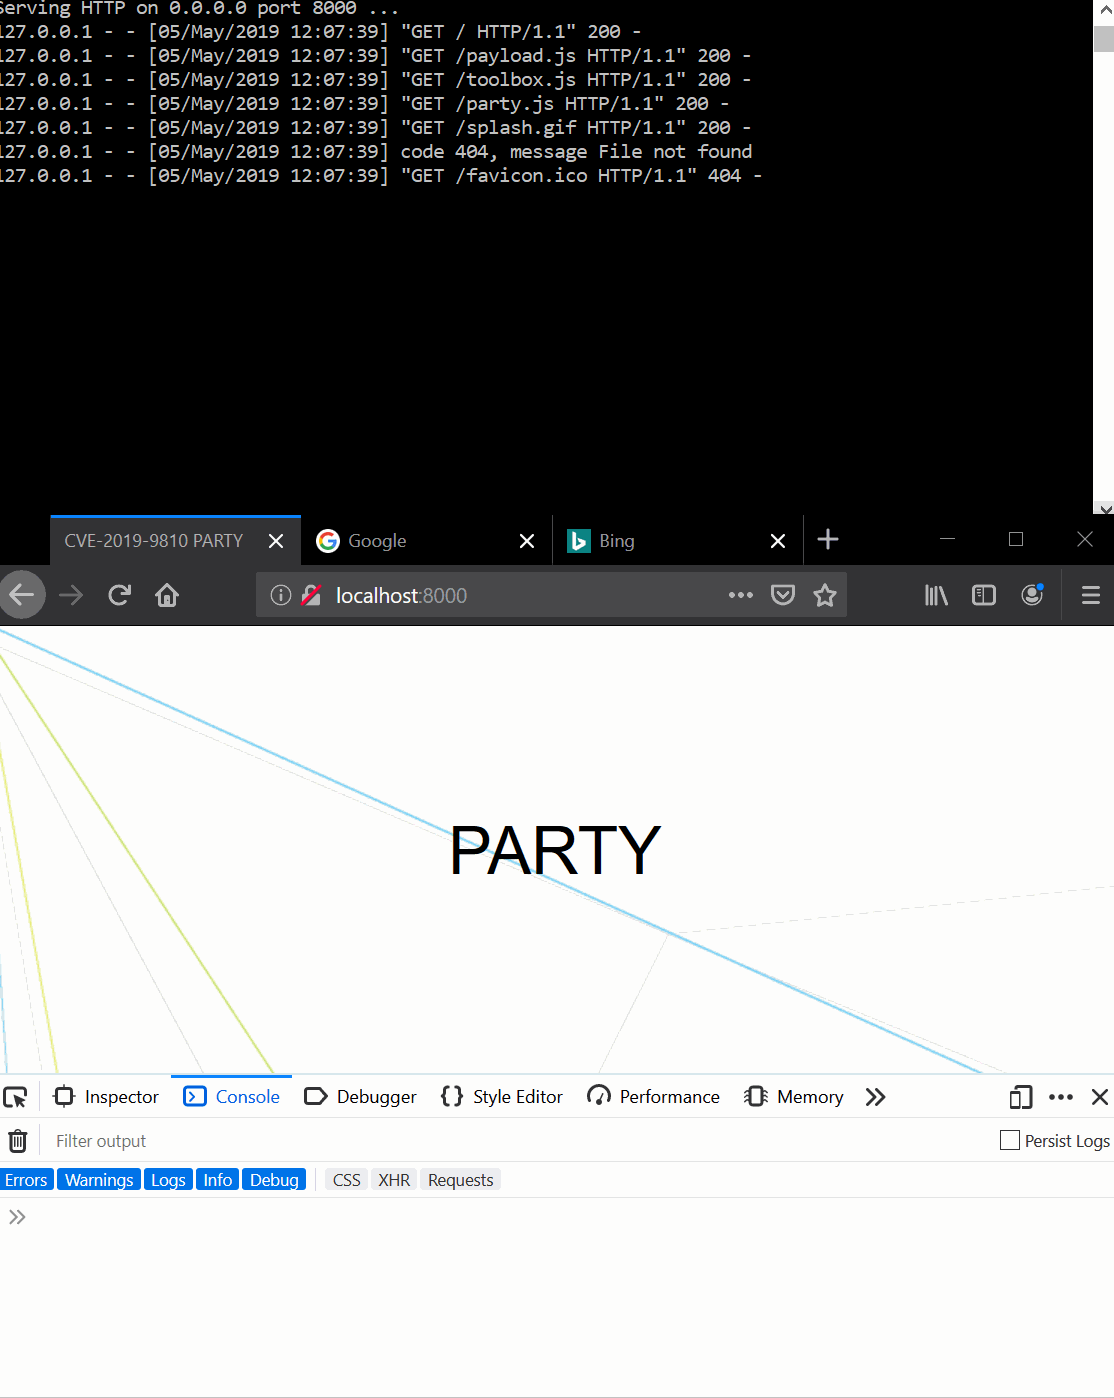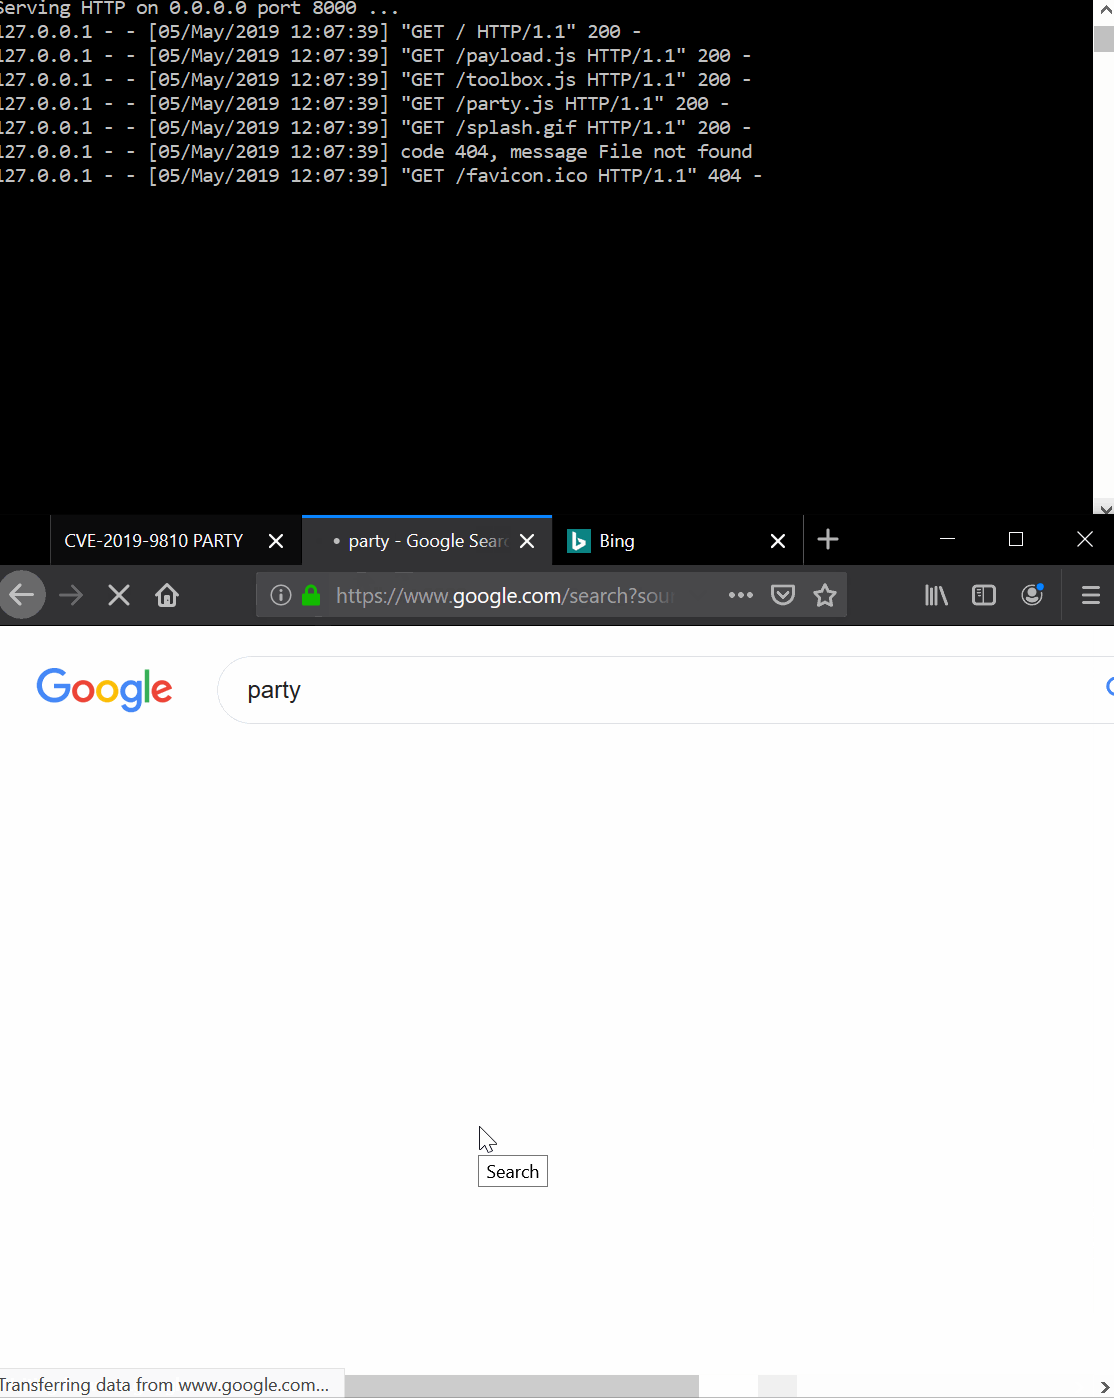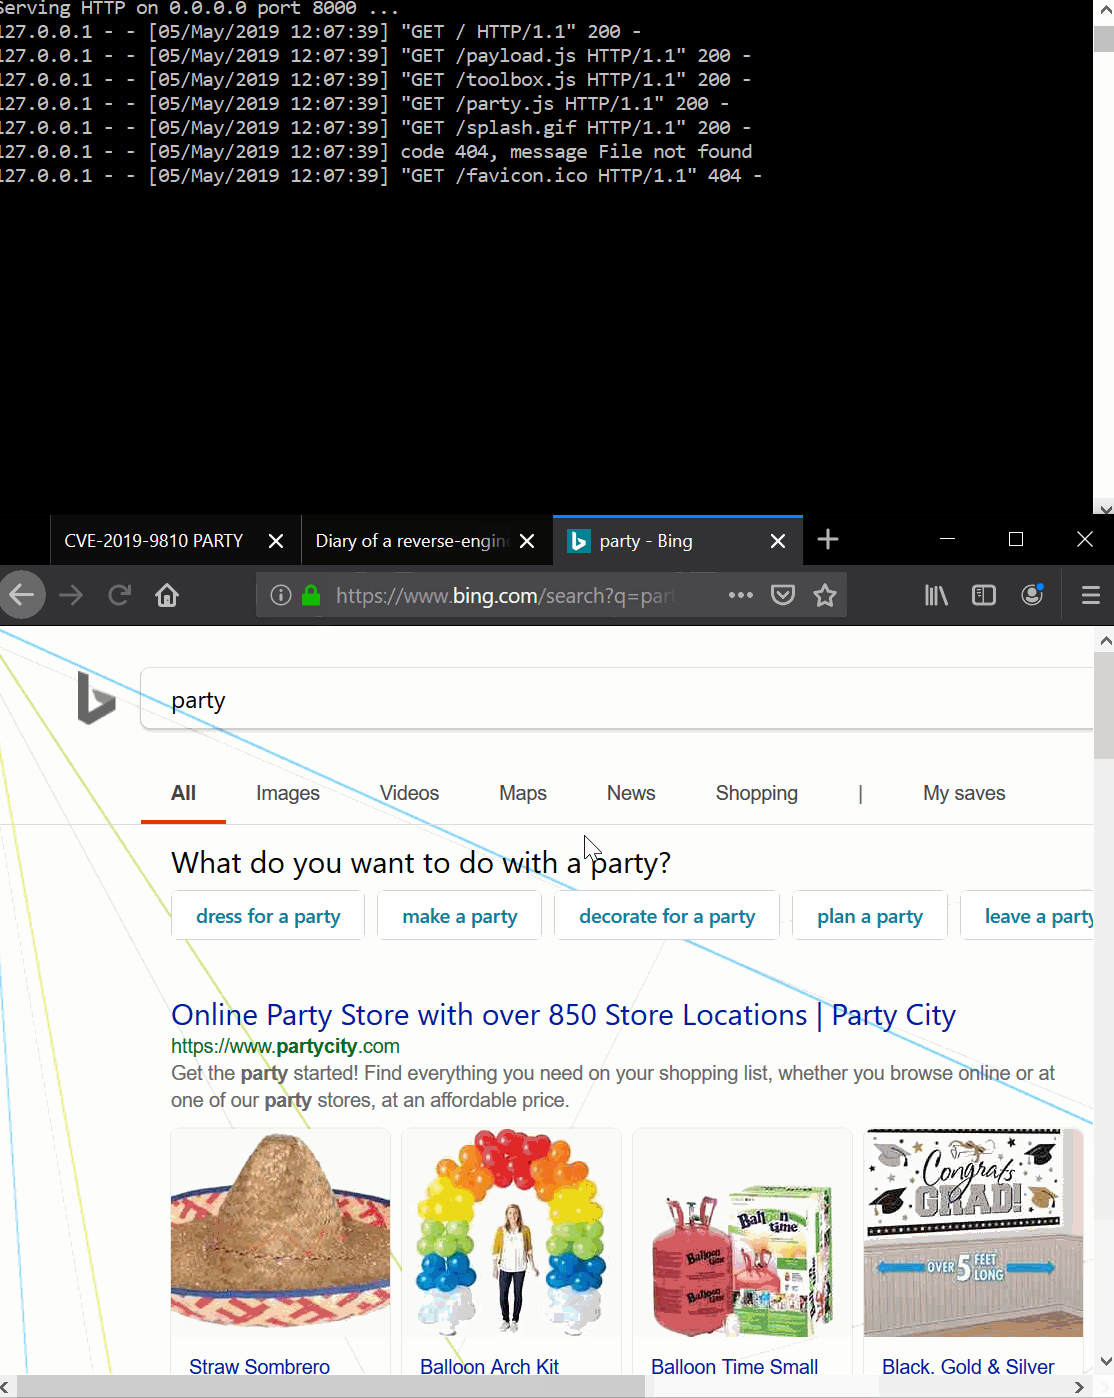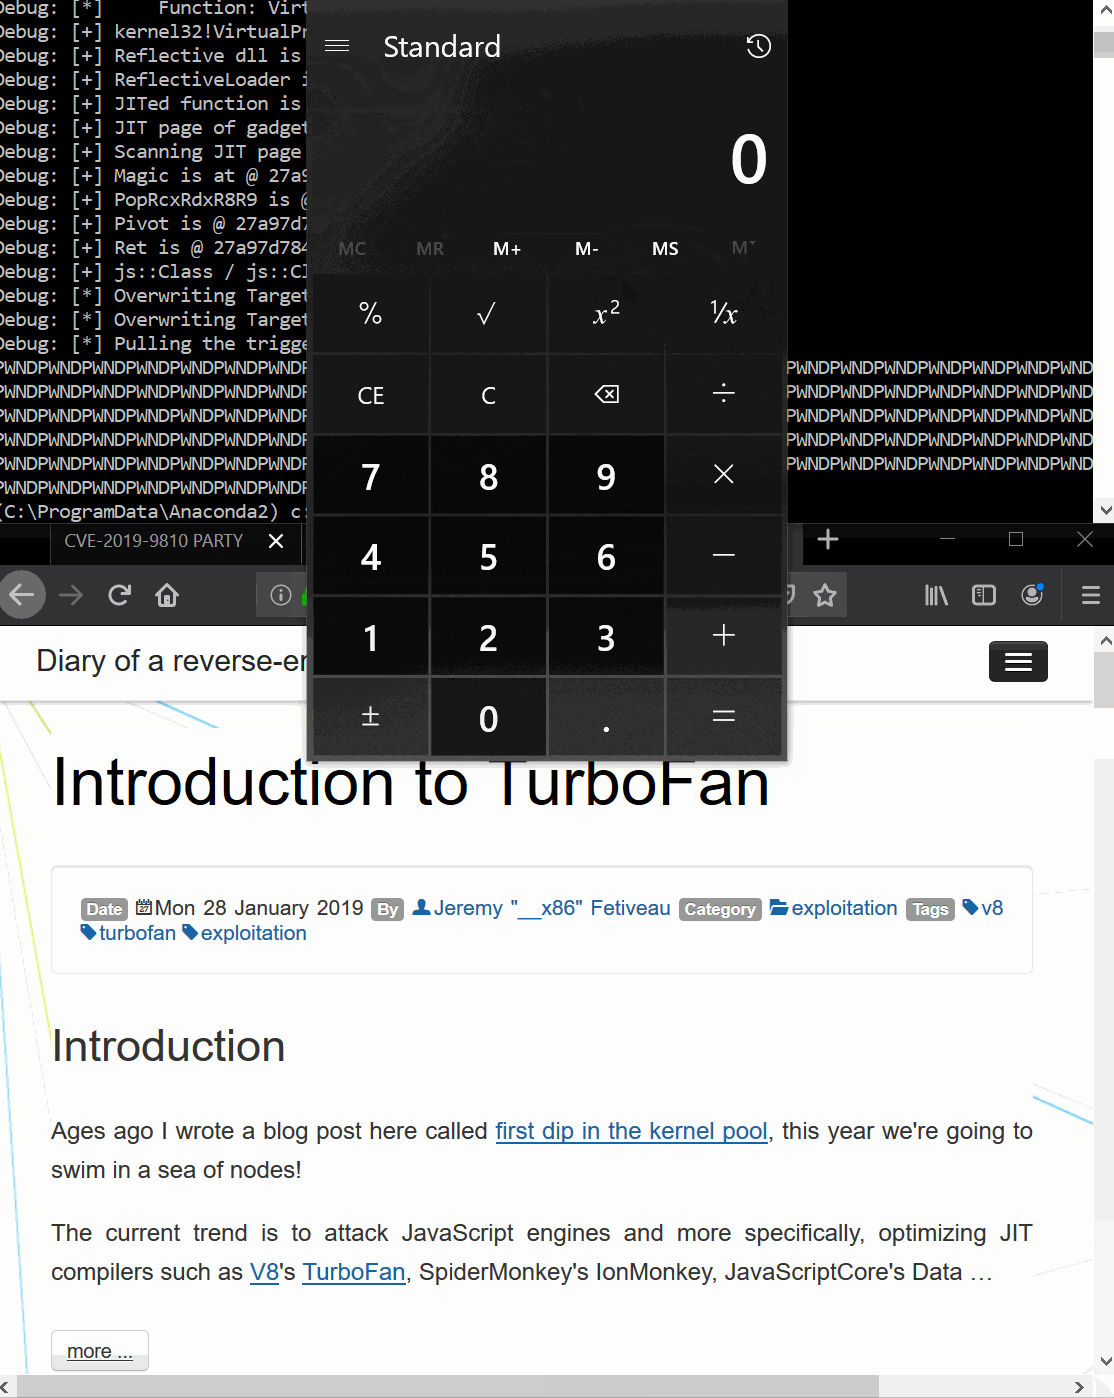 0vercl0k/cve-2019-9810
CVE-2019-9810 Firefox on Windows 64-bit のエクスプロイト。
 zerx0r/dvenom
🐍 Double Venom (DVenom) は、シェルコード用の暗号化ラッパーとローダーを提供するツールです。
 hfiref0x/stryker
マルチパーパスの概念実証ツール、CPU-Z CVE-2017-15303に基づく
 e3prom/bst
Binary String Toolkit (BST)。バイナリ文字列を迅速かつ簡単に変換できます。エクスプロイト開発のあらゆるニーズに対応します。😎
 markoarmitage/metasploit-framework
app nilのパブリックとプライベートをブランクに変換 3ヶ月前 config より優雅なバンドラ関連の失敗のためにbundler/setupを使用 11日前 data nishangからトークンフィドリングを追加 12時間前 db "Diff triggering…