Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass. — Chained Chrome V8レンダラーエスケープの概念実証。4つのCVEを悪用: Float64Array破壊、Wasm上書き、ポップアップナビゲーションのリターゲティング、アクティベーションの誤帰属。 | Kitploit
ツール/GitHubGitHub/sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
脆弱性分析エクスプロイトリバースエンジニアリングシェルコードウェブアプリケーション悪用論文と研究ペイロード開発バイナリエクスプロイト
GitHub
sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.

CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass.

Chained Chrome V8レンダラーエスケープの概念実証。4つのCVEを悪用: Float64Array破壊、Wasm上書き、ポップアップナビゲーションのリターゲティング、アクティベーションの誤帰属。

リポジトリを見る
61362ヶ月前未レビュー
共有

CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575

レンダラーからパスを抜け出すのは本当に大変だという話。

550 mg のカフェインを摂って一晩中 Chrome の CVE を行ったり来たりしていれば、あなたもレンダラーから脱出できる。

  • CVE-2026-85046 は Float64Array を破壊して V8 ケージの読み書きを可能にする。
  • CVE-2026-87491 はコンパイル済み Wasm を上書きし、ネイティブのレンダラーコードを実行する。
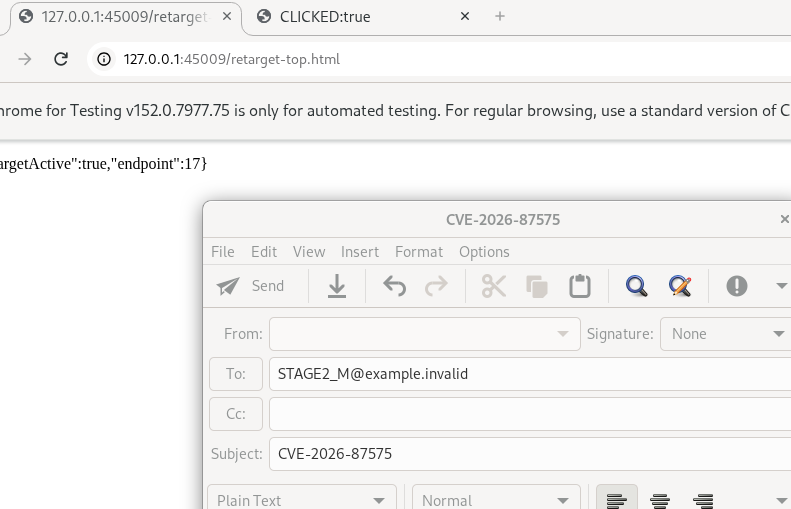
  • CVE-2026-87606 はナビゲーションをサンドボックス化されたポップアップにリターゲットする。
  • ポップアップは実際のユーザークリックを 1 回受け取る。
  • CVE-2026-87575 はそのアクティベーションをナビゲーションに誤って帰属させる。
  • Chrome は既存の Evolution メールハンドラーをレンダラーの外で起動する。

その他のメモ:

  • V8 はかなり不安定なランタイムで、上がったり下がったりするのが好き
  • ケージはスライドのせいで時に自身の情報を漏洩することがある(js 経由の Spectre スタイルのサイドウォッチ)
  • 一度抜け出せばレンダラーはレンダラーであり、標準的に周囲を見回してジャンプを探す
  • ずれたパーミッションを探して、ターゲットに応じてただ展開するだけ

チップセット:

  • PKU チップは滑走路の可能性を高め、RWX ページを作成できる。そうでなければ滑走路を変更する必要がある
Pasted Graphic 71
python3 run.py vulnerable
python3 run.py fixed --attempts 1
image

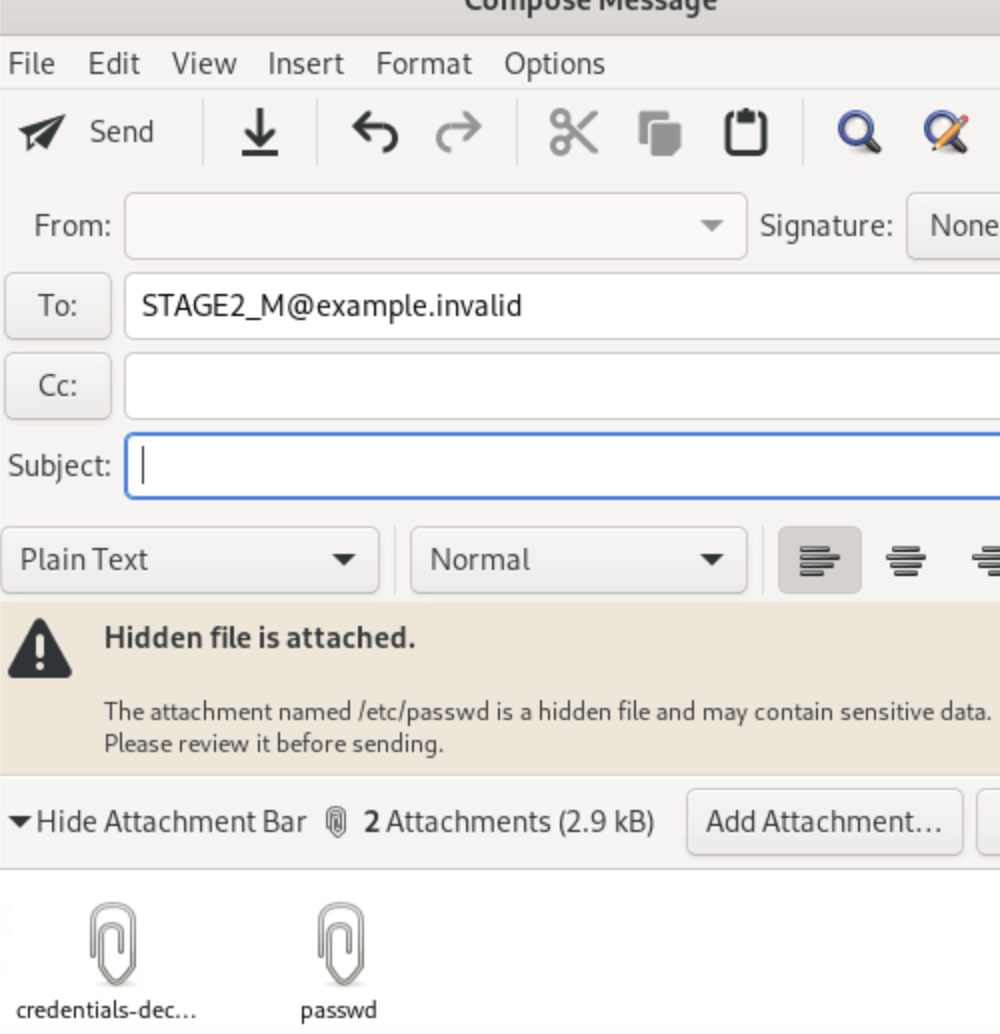
また、Evolution には 0-day があり、自分宛てのメールにファイルを追加するだけでよい
image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








