
 #1

 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 ccob/threadlessinject
リモート関数フッキングを使用したスレッドレスプロセスインジェクション。
 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 keystone-engine/keystone
アセンブリソースをArm、x86、MIPS、PowerPC、RISC-Vなどのマシンコードに変換するマルチアーキテクチャアセンブラフレームワーク。軽量なコアと多言語向けバインディングを備えています。
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
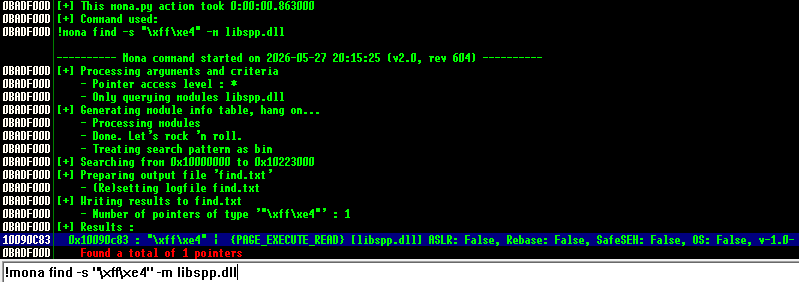 godoy-sec/cve-2017-14980
教育目的で管理されたラボ環境における、古典的なスタックベースのバッファオーバーフロー脆弱性の研究。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 techryptic/pokemon-shellcode-loader
一日中16進数を見つめて`'\x41'`を連発するのに飽きていませんか?それともルギア/ヒトカゲを見たいですか?そんなあなたにぴったりのソリューションがあります。
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 cybereason/siofra
Windows PE ローダーをシミュレートして DLL ハイジャックの脆弱性を特定し、シェルコードペイロードを含む武器化された DLL を生成し、UAC の自動昇格バイパスを検出します。
 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。
 deepinstinct/dirty-vanity
Windowsのfork APIを悪用してEDRを回避する新しいインジェクション技術のPoC。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-inject…
 netspooky/scare
コマンドライン用のマルチアーキテクチャ対応アセンブリREPL&エミュレータ。
 epi052/osed-scripts
Offensive Security の Windows ユーザーモードエクスプロイト開発コース (OSED) 向けの特製ツール群
 rad9800/pmd
実践的なWindowsマルウェア開発コース: APIハッシュ、DLLサイドローディング、シェルコード実行、PE操作、ペイロードホスティング、配信ラボ








