
 #1
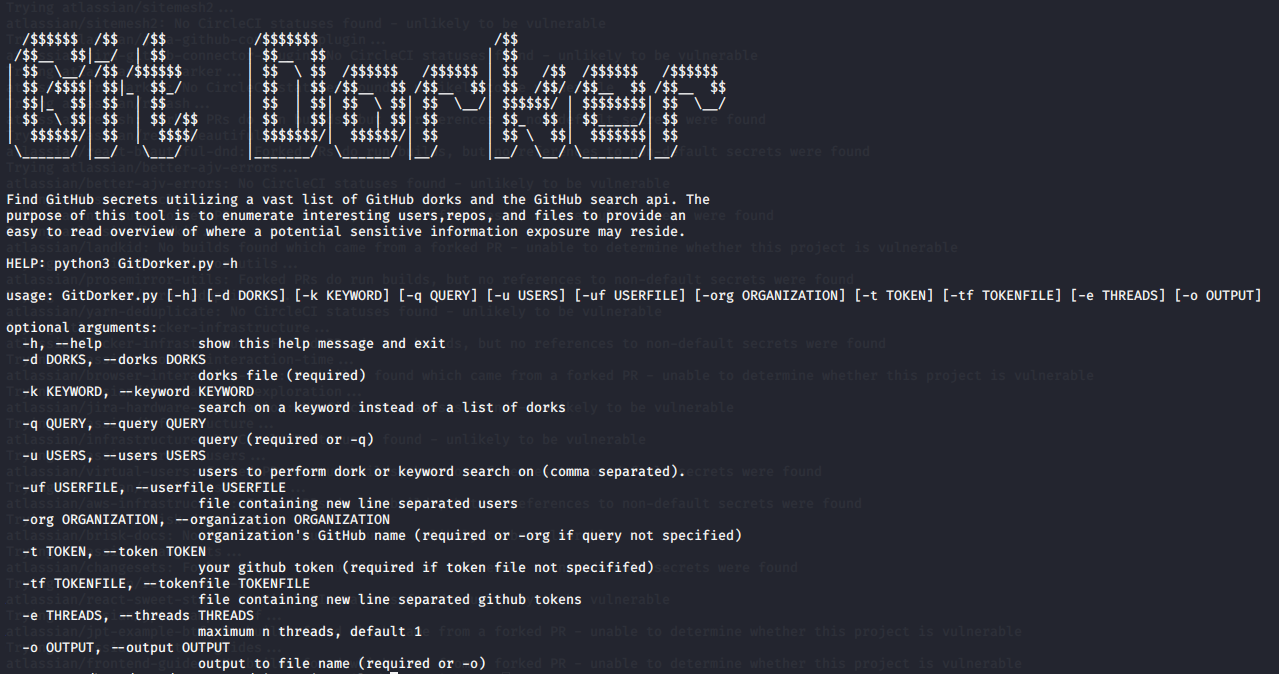
 obheda12/gitdorker
大規模なdorkリポジトリを使用してGitHubからシークレットをスクレイピングするPythonプログラム。
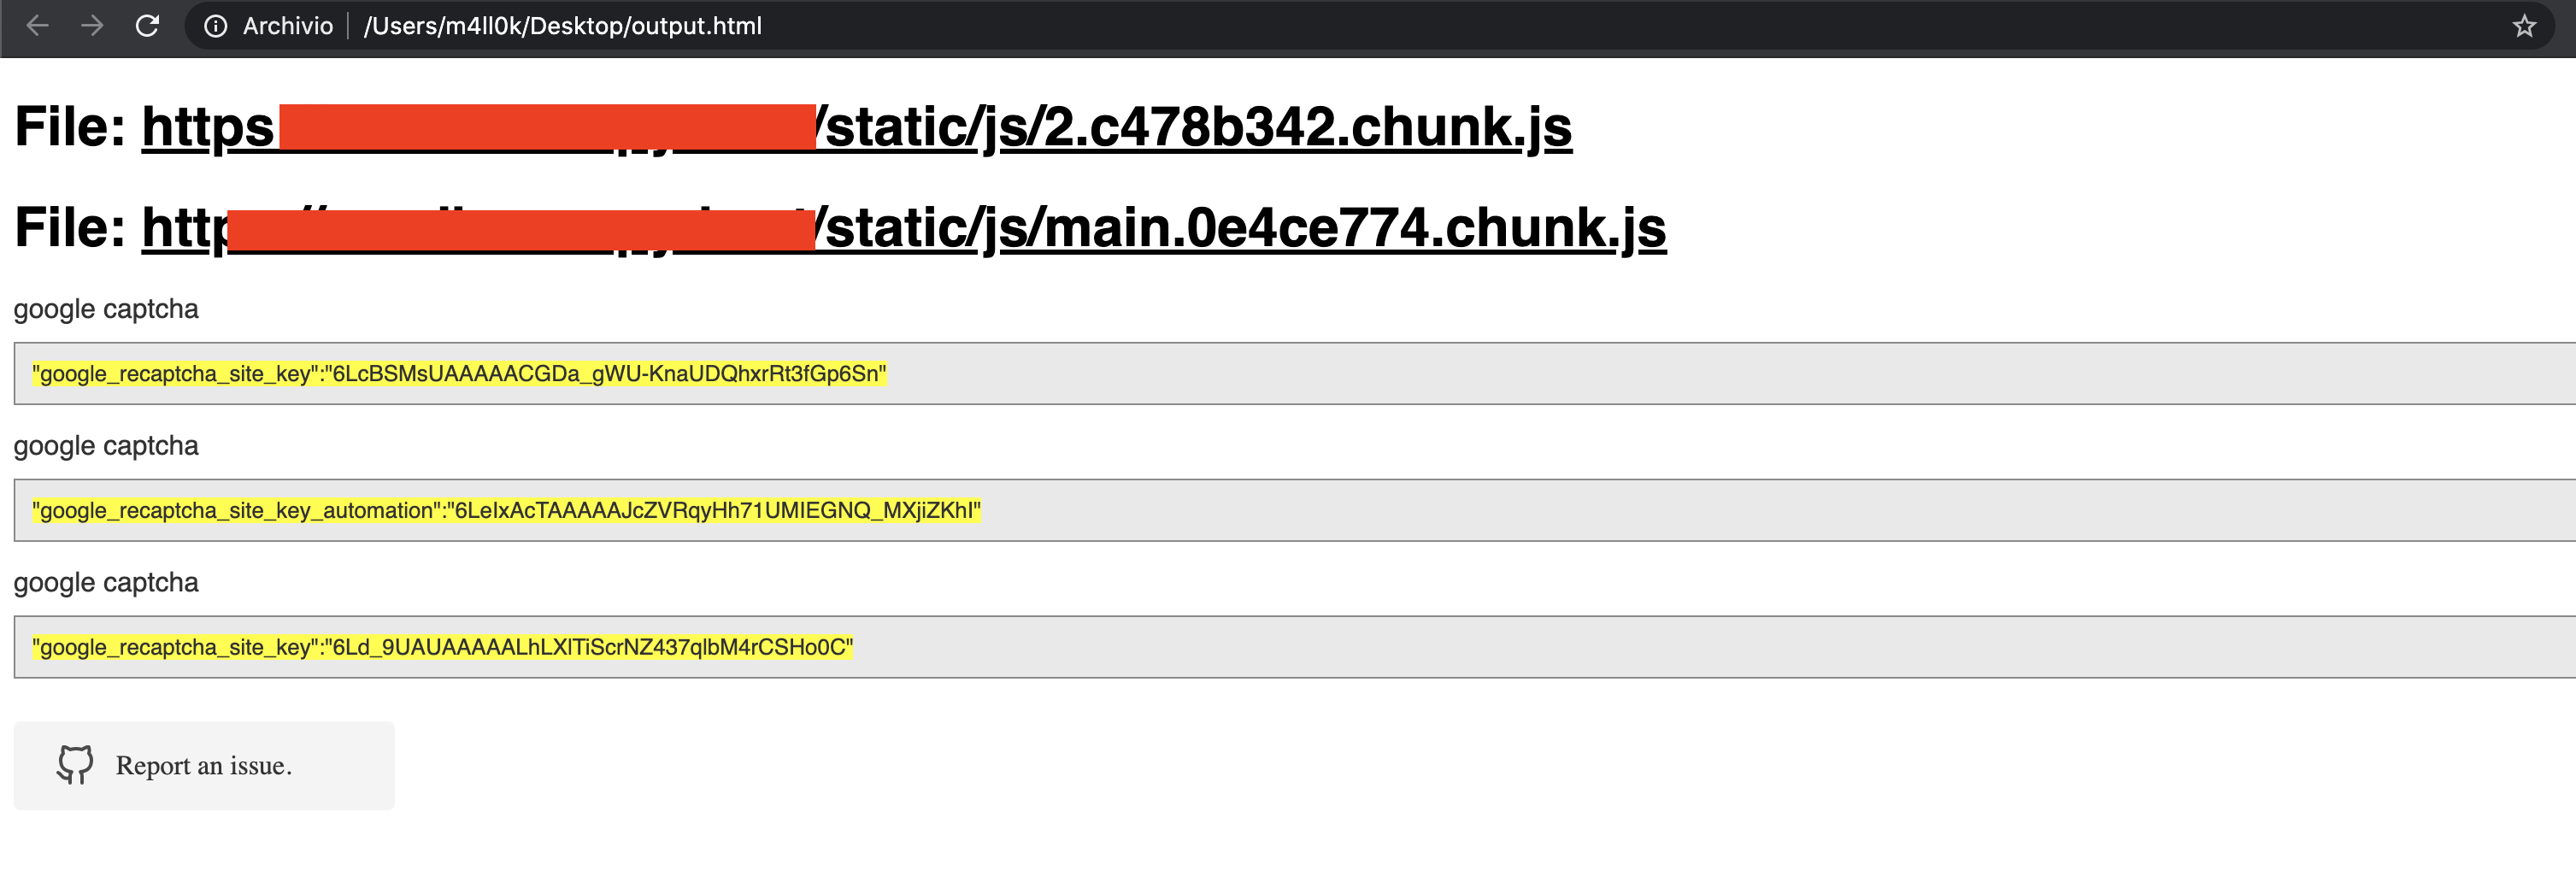 m4ll0k/secretfinder
SecretFinder - 機密データ(APIキー、アクセストークン、JWTなど)を検出し、JavaScriptファイル内のあらゆるものを検索するためのPythonスクリプト
 bearer/bearer
コードセキュリティスキャンツール(SAST) - セキュリティとプライバシーのリスクを発見、フィルタリング、優先順位付けするためのツール。
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 gitguardian/ggshield
高度なチェックにより、500種類以上のハードコードされたシークレットを検出・検証します。pre-commit フック、GitHub Action、またはCLIとして使用し、プロアクティブなシークレット検出とセキュリティを実現します。
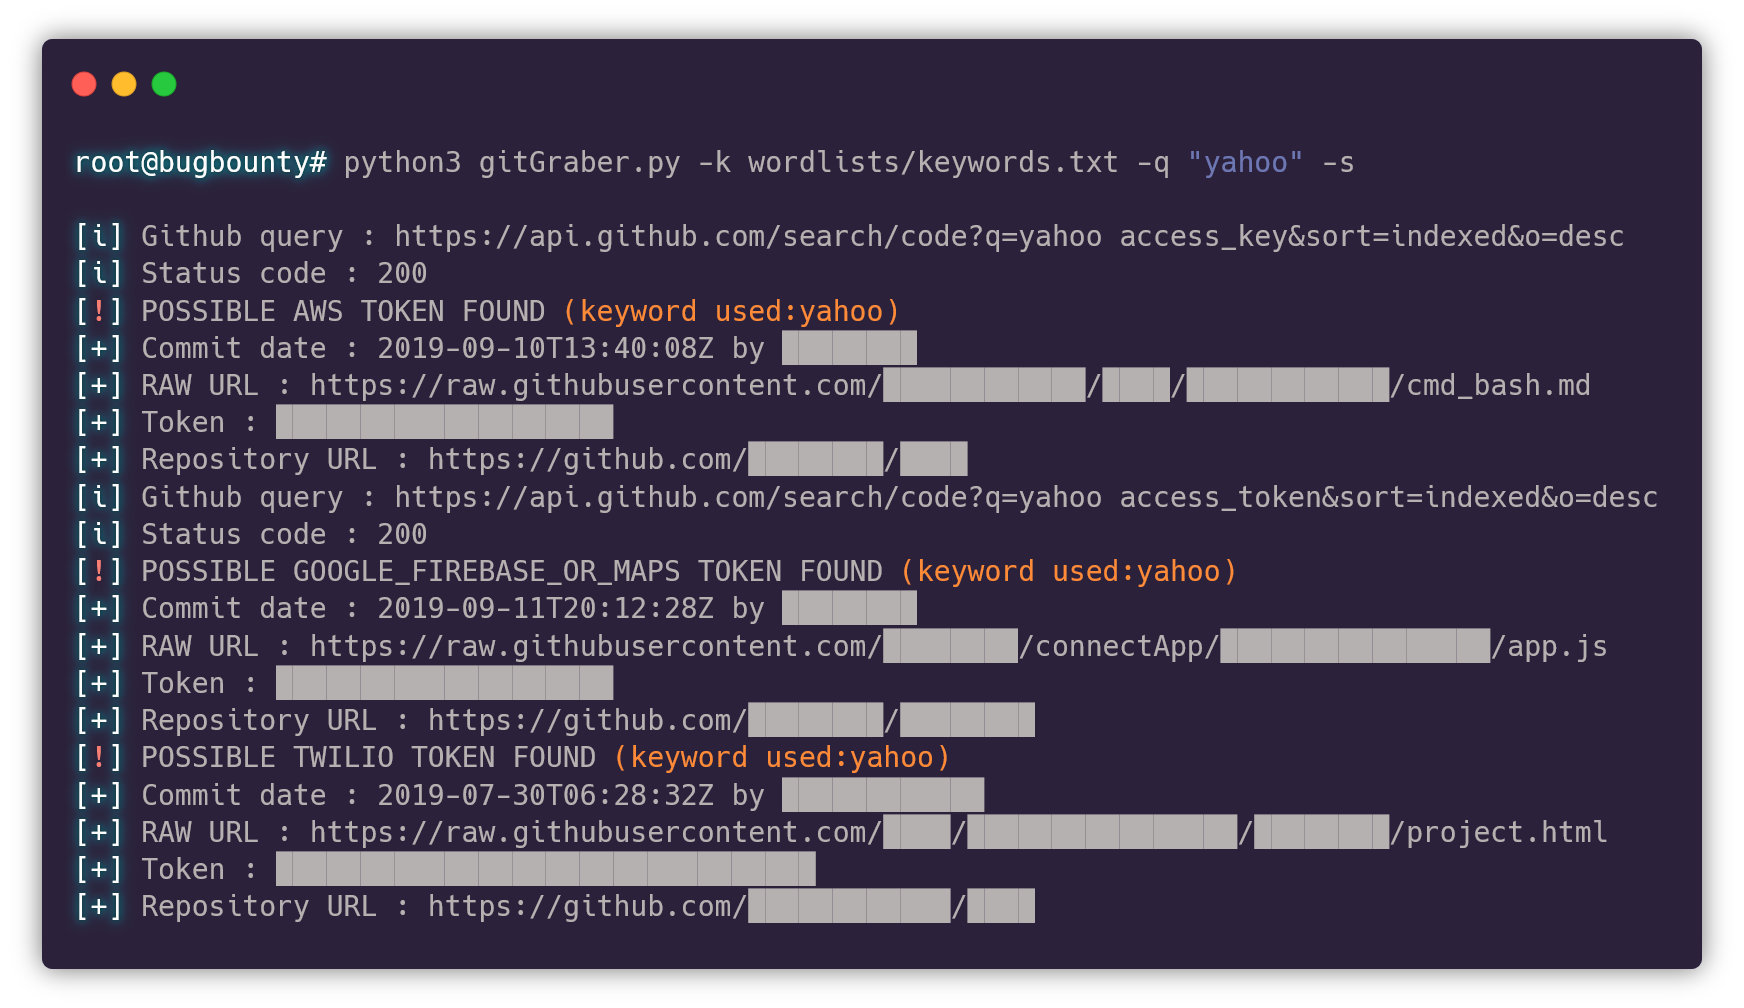 hisxo/gitgraber
gitGraber: GitHubを監視して、さまざまなオンラインサービス(Google、Amazon、Paypal、Github、Mailgun、Facebook、Twitter、Heroku、Stripeなど)の機密データをリアルタイムで検索・発見します。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 aquasecurity/trivy-action
TrivyをGitHub Actionとして実行し、Dockerコンテナイメージを脆弱性スキャンします。
 infisical/agent-vault
Claude Code、OpenClaw、Hermes、カスタムエージェント+ハーネスなどのAIエージェント向けのHTTP認証情報プロキシおよび保管庫。
 cr0hn/dockerscan
最も包括的なDockerセキュリティスキャナー
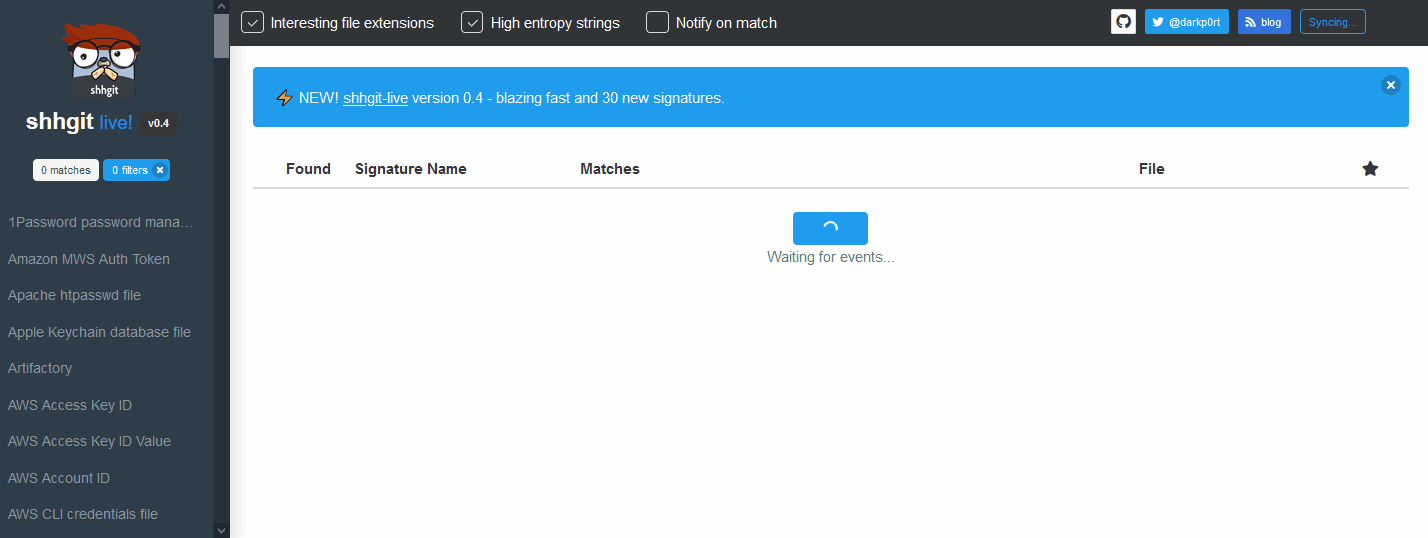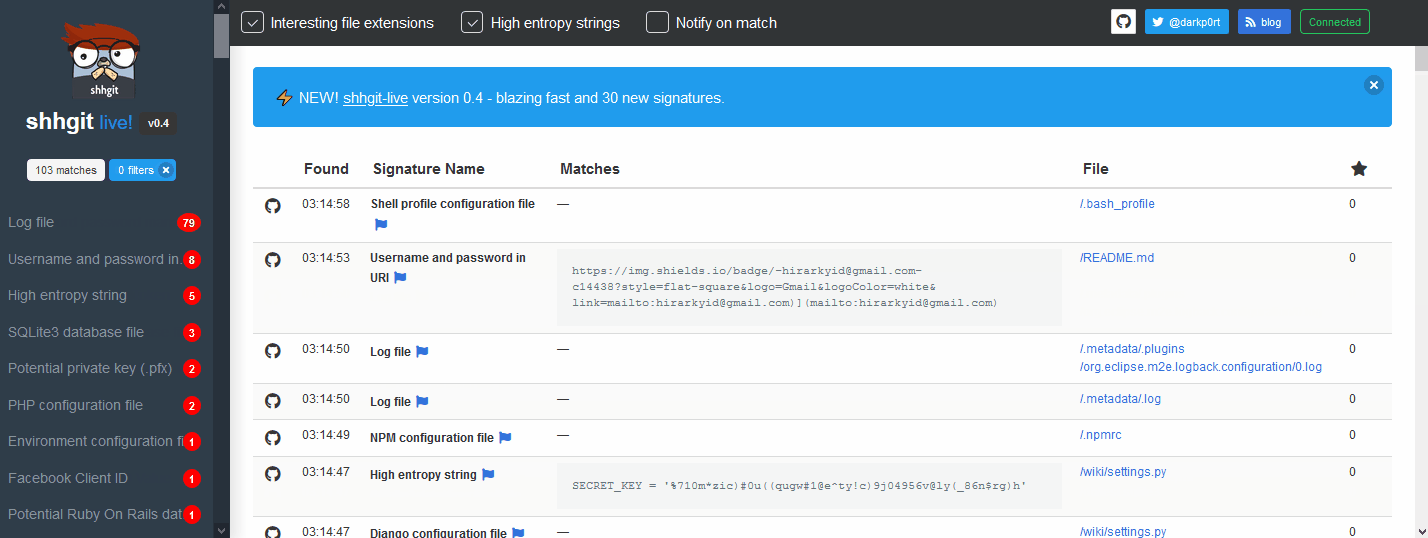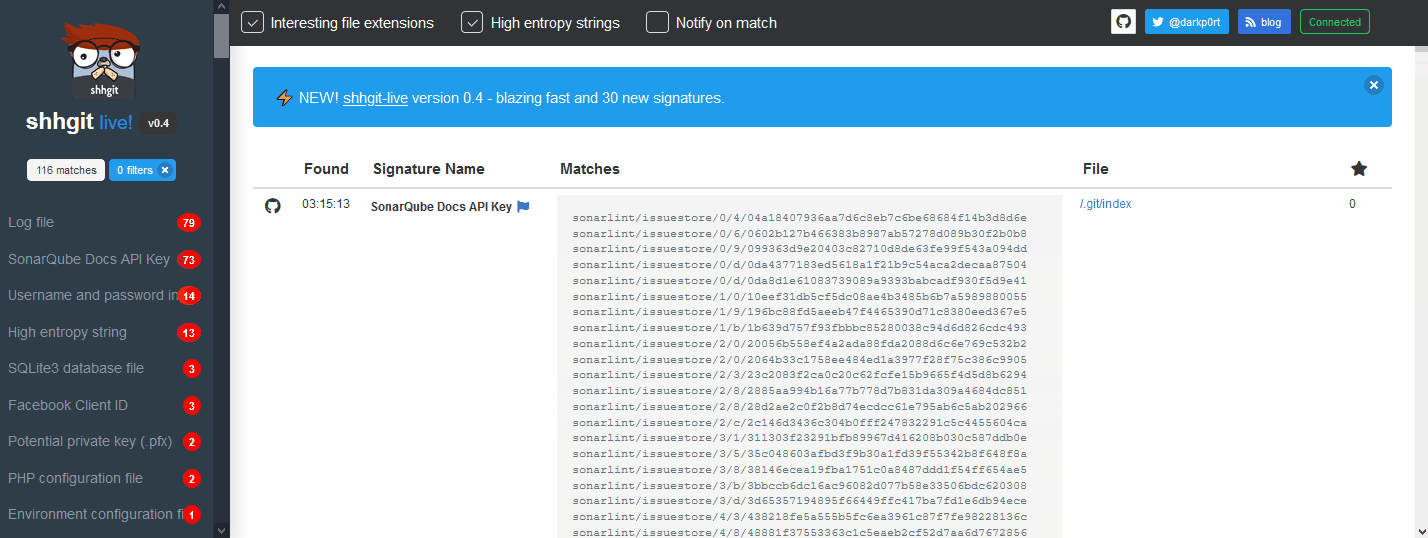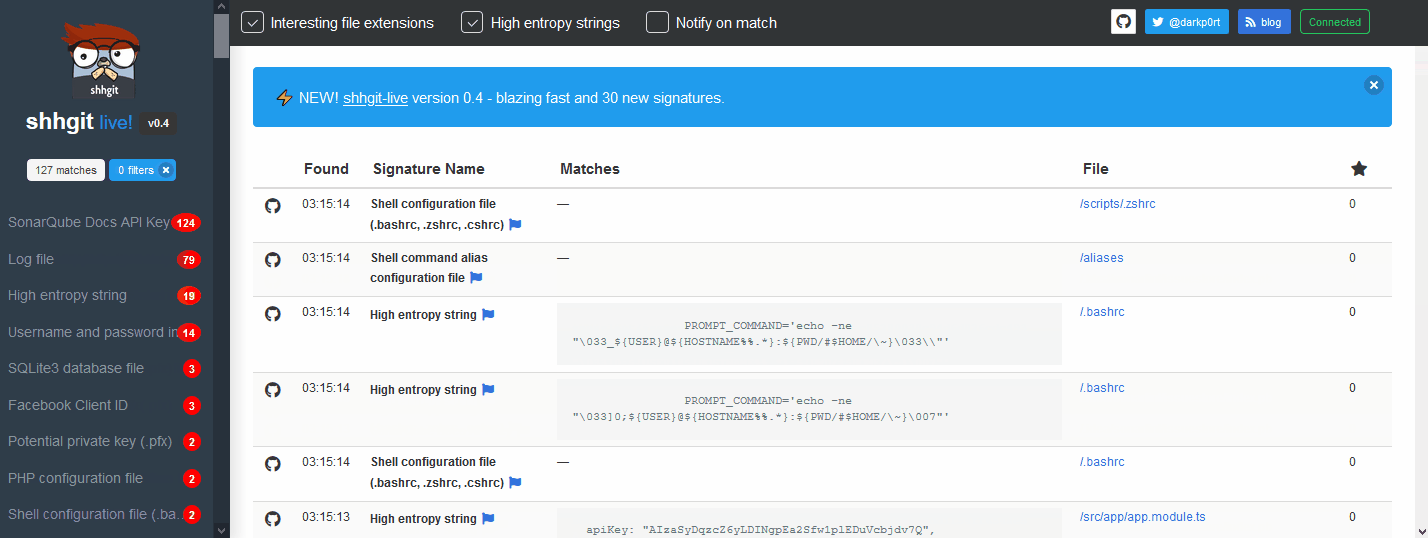 eth0izzle/shhgit
Ah shhgit! コード内の秘密情報を見つけましょう。GitHub、GitLab、Bitbucket リポジトリ向けの秘密情報検出。
 openai/privacy-filter
テキスト内のPII検出とマスキングのための双方向トークン分類モデル。オンプレミスでの墨消し、評価、ファインチューニング用のCLIを備える。
 gquere/pwn_jenkins
Jenkinsサーバーへの攻撃に関するメモ
 tomnomnom/gf
grep のラッパーで、さまざまなものを grep するのに役立ちます
 deepfence/secretscanner
:unlock: :unlock: コンテナイメージやファイルシステム内の機密情報やパスワードを検出 :unlock: :unlock:
 pypa/pip-audit
Python環境、requirementsファイル、依存関係ツリーを監査し、既知のセキュリティ脆弱性を検出して自動的に修正できます。







