
 #1

 tellerops/teller
開発者向けクラウドネイティブシークレット管理 - シークレットのためにコマンドラインを離れる必要はありません
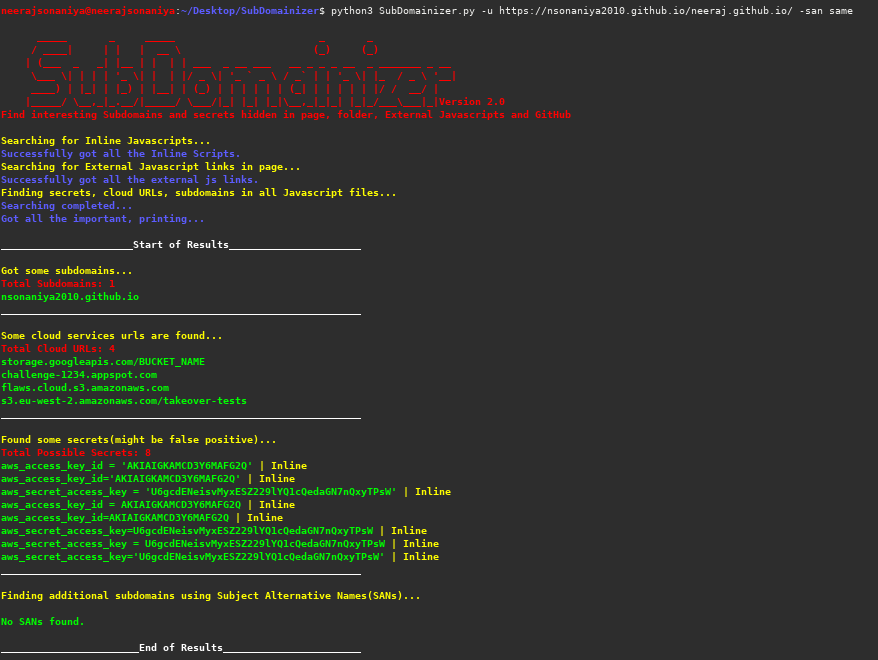 nsonaniya2010/subdomainizer
ページ、フォルダ、およびGithub内の外部Javascriptファイルに隠されたサブドメインや興味深いものを見つけるためのツール。
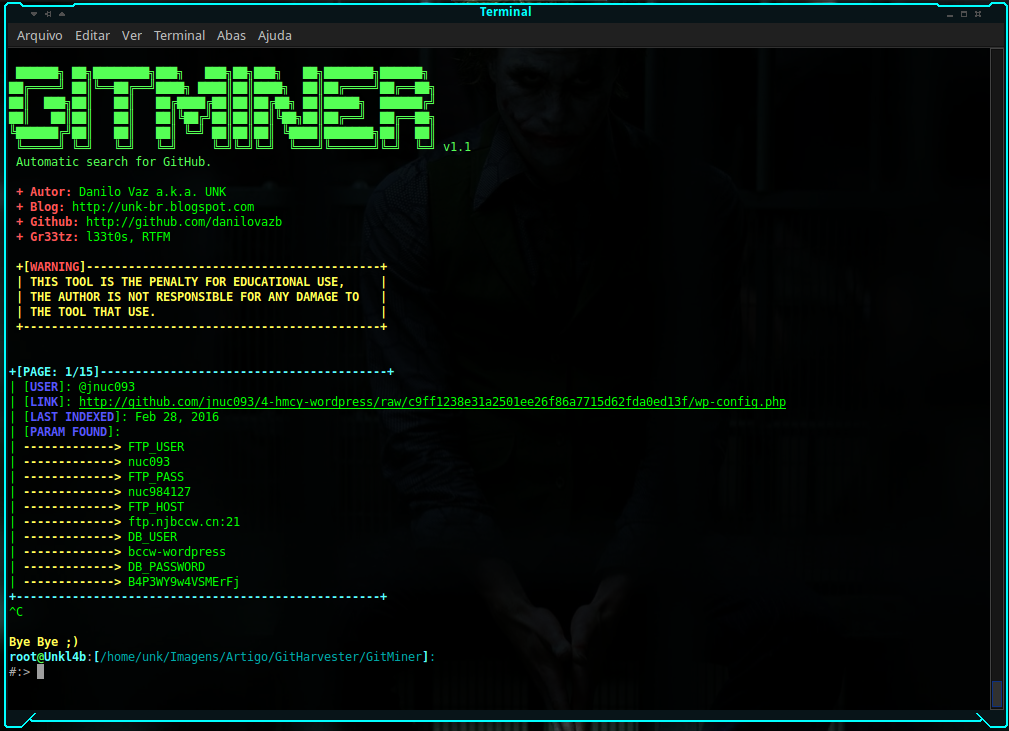
 j3ssie/metabigor
ネットワーク発見、サブドメイン列挙、IPエンリッチメント、およびシークレット検出のためのOSINT偵察ツール。証明書ログ、Shodan、GitHubコード検索を介して動作し、すべてAPIキーを必要としません。
 bishopfox/jsluice
JavaScriptからURL、パス、シークレット、その他の興味深い情報を抽出する
 bishopfox/gitgot
半自動化された、フィードバック駆動型のツールで、GitHub上の公開データの山を迅速に検索して機密シークレットを見つけ出します。
 mongodb/kingfisher
シークレットを検出 + ライブ検証。影響範囲をマッピング。迅速に失効。CLI を使用するか、Rust および Python に組み込む。
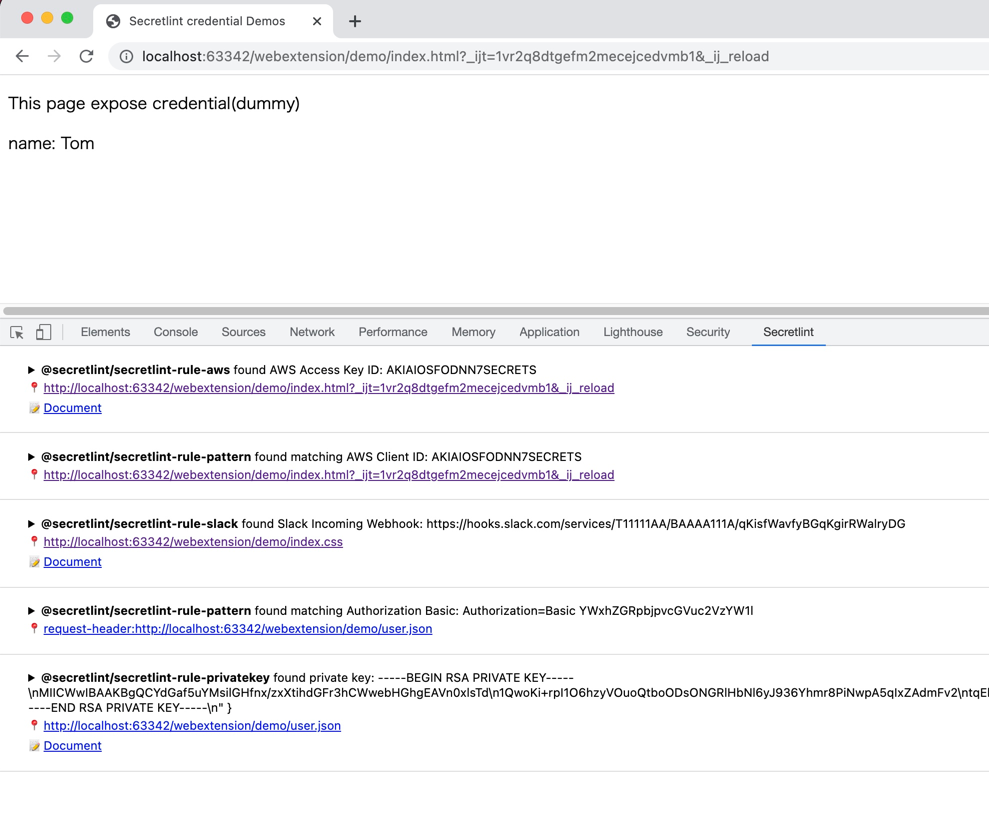 secretlint/secretlint
プラグイン可能なリンターツールで、認証情報のコミットを防止します。
 thoughtworks/talisman
Gitフックベースのシークレットスキャナーで、送信変更セット内のトークン、パスワード、秘密鍵を検出し、機密データがリポジトリにコミットまたはプッシュされるのを防ぎます。
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
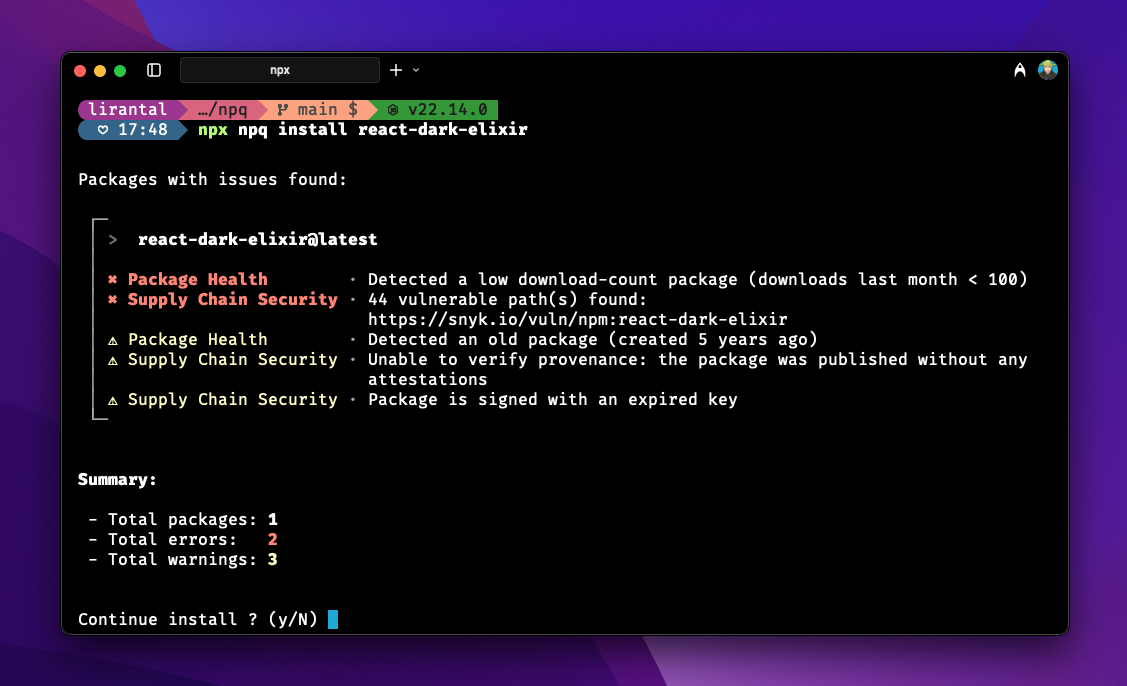 lirantal/npq
npmパッケージをインストール前の段階で監査して、安全にインストールします。
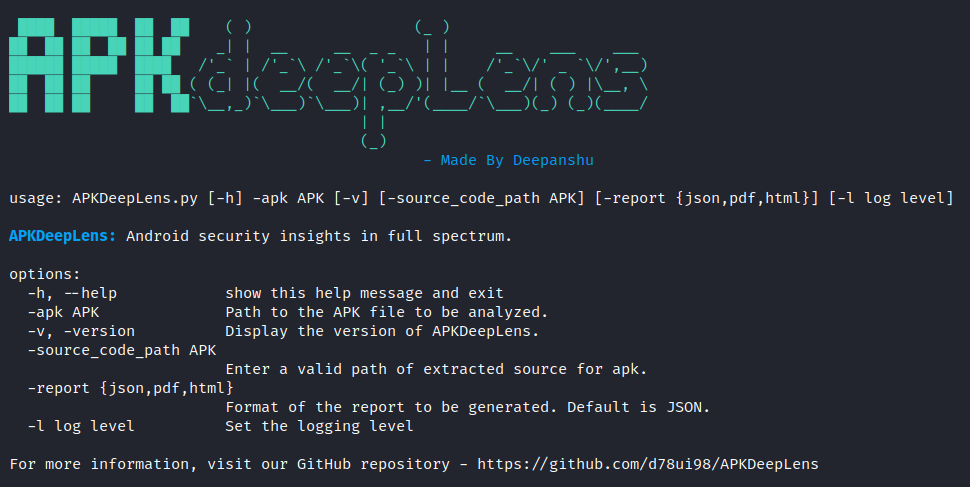 d78ui98/apkdeeplens
Androidのセキュリティに関する包括的な洞察。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 anshumanbh/git-all-secrets
複数のオープンソースのGit検索ツールを活用して、すべてのGitシークレットをキャプチャするツール
 cyberark/conjur
CyberArk Conjurは、特権ユーザーやマシンアイデンティティによって使用されるシークレットを自動的に保護します。
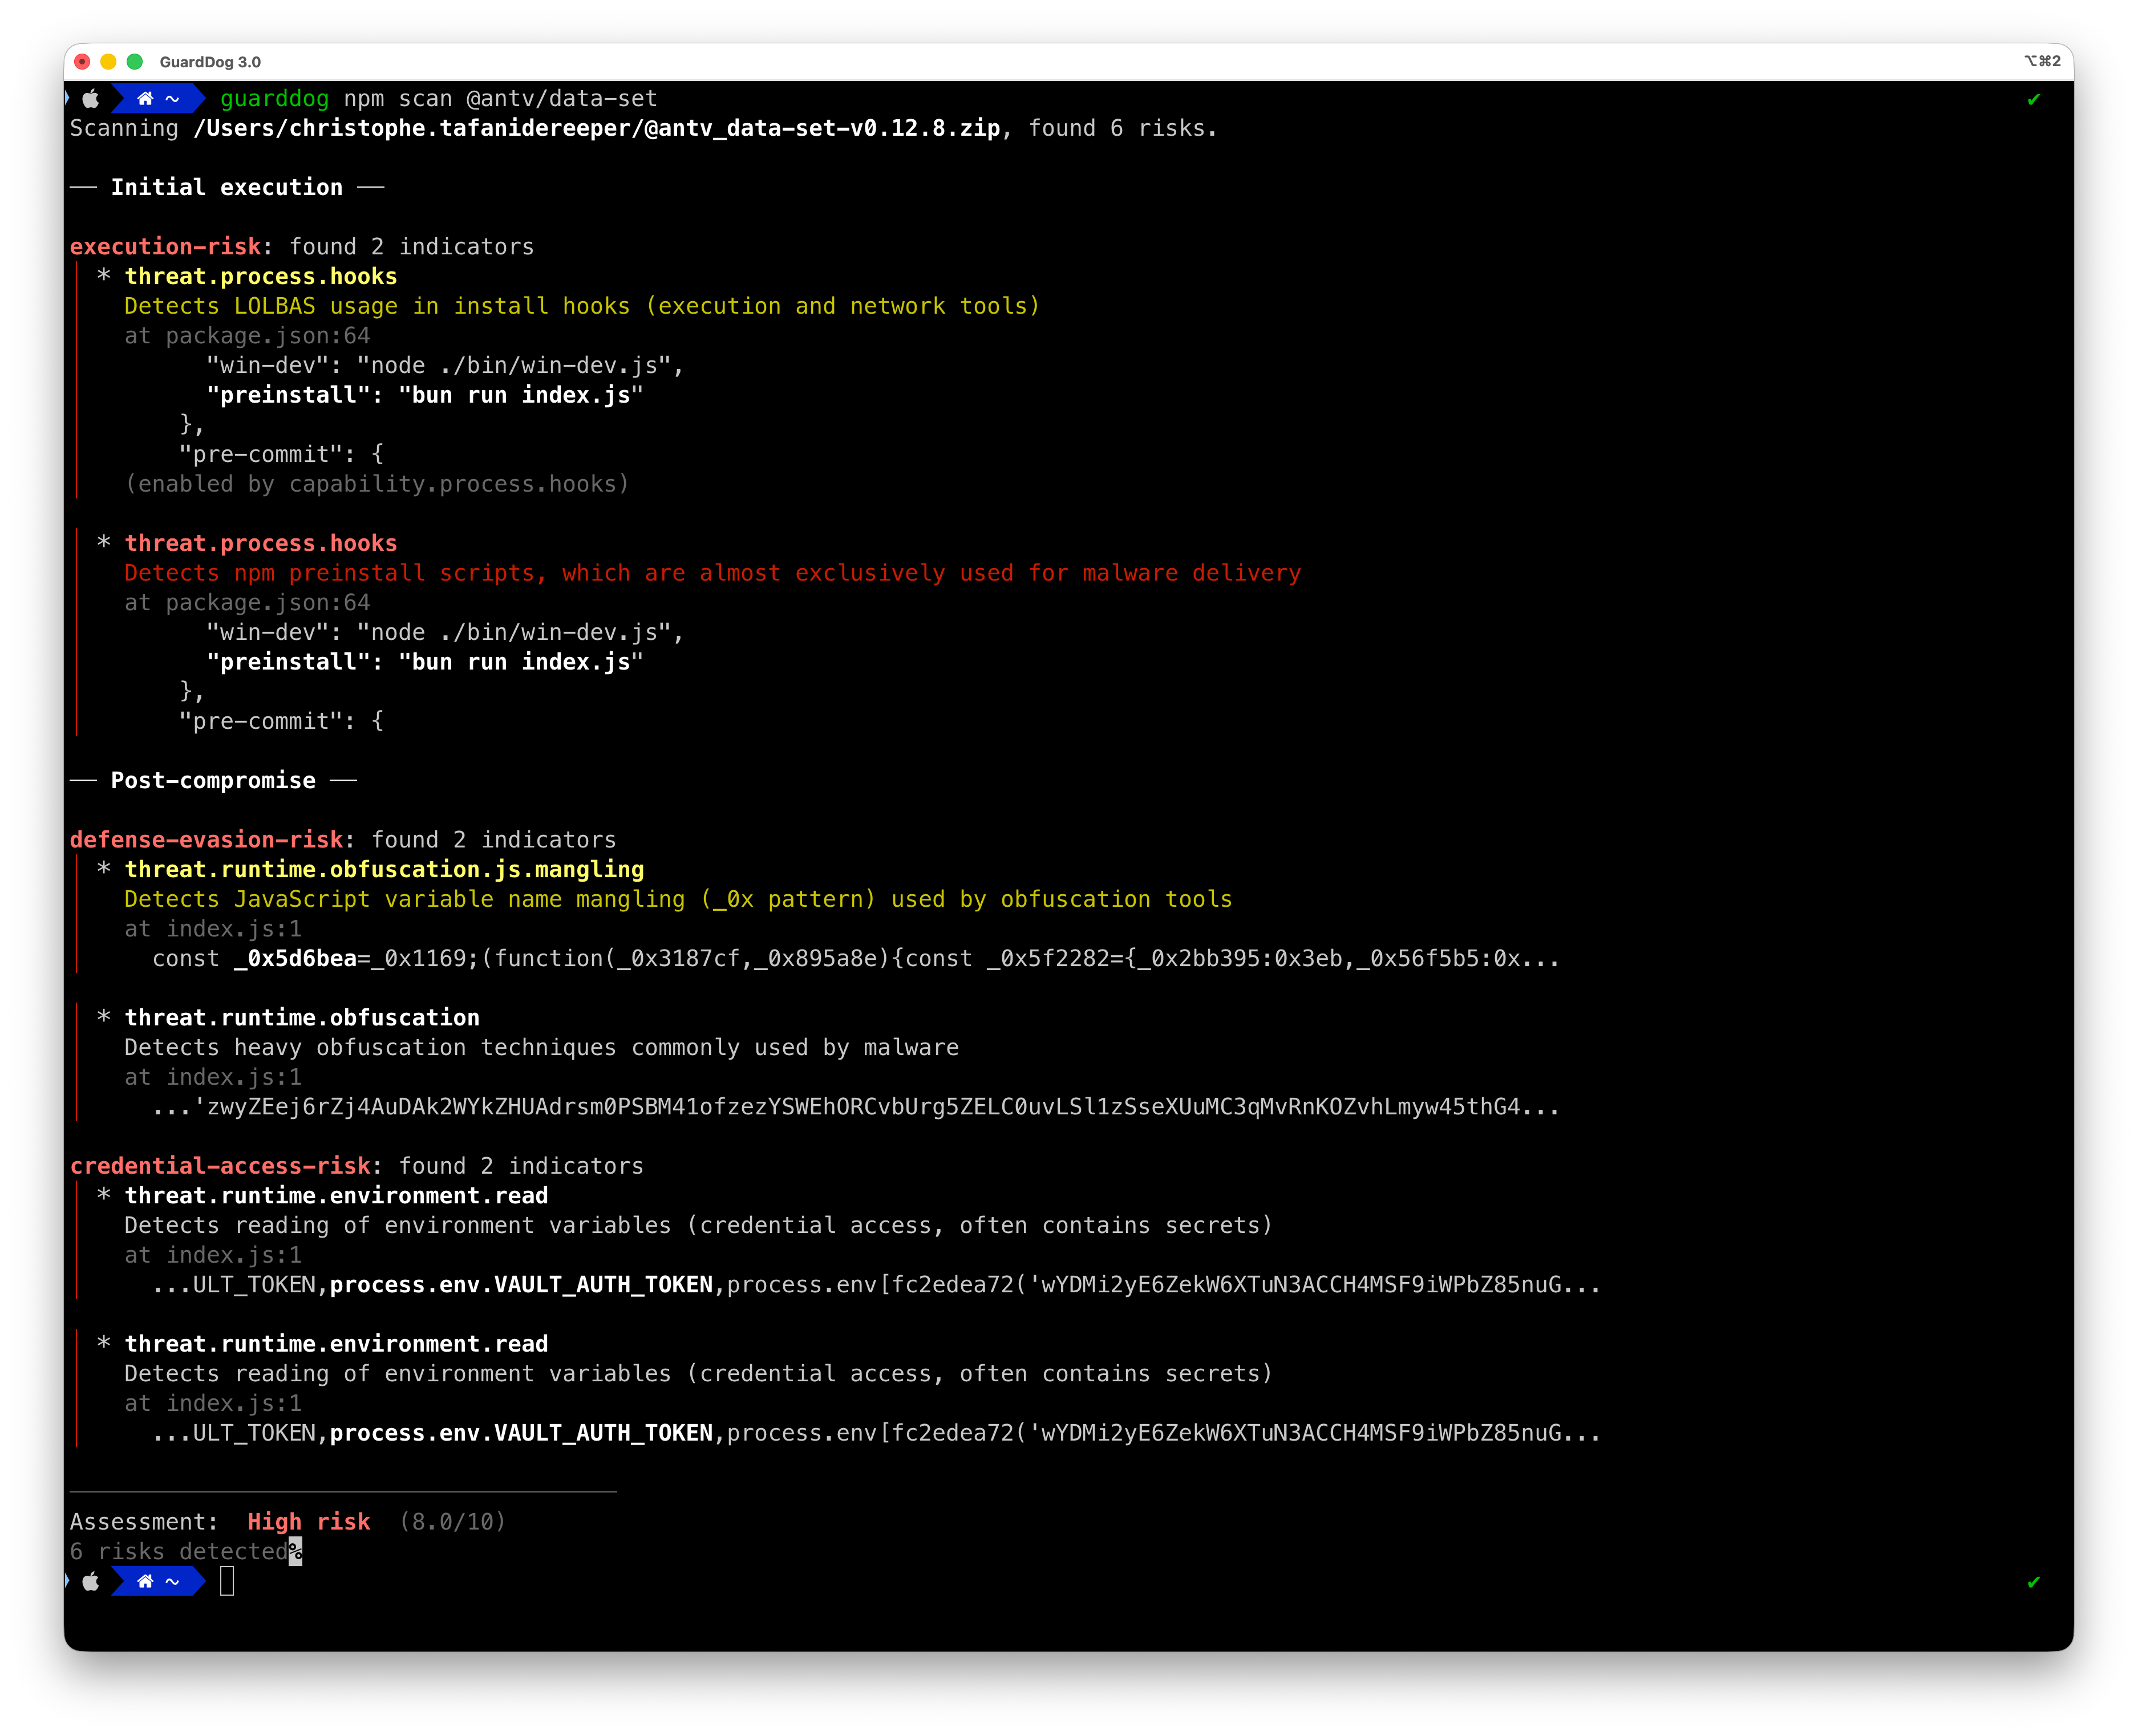 datadog/guarddog
🐍 🔍 GuardDogは、悪意のあるPyPIおよびnpmパッケージを特定するCLIツールです。







