
 #1
 devsecops/awesome-devsecops
コミュニティの実験と貢献によって作成された、優れたDevSecOpsツールの権威あるリスト。
 awslabs/git-secrets
機密情報や認証情報をgitリポジトリにコミットするのを防ぎます
 awarexone/agentic-bug-hunter
サブスクリプションの有無を問わず動作する、AI搭載のバグバウンティハンティングツールキット。
 bee-san/pywhat
🐸 何でも識別します。pyWhatは、メールアドレスやIPアドレスなどを簡単に識別できます。.pcapファイルやテキストを入力すると、それが何かを教えてくれます! 🧙♀️
 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 agwa/git-crypt
gitにおける透過的なファイル暗号化
 99designs/aws-vault
開発環境でAWS認証情報を安全に保存およびアクセスするためのVault
 deepfence/threatmapper
オープンソースクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
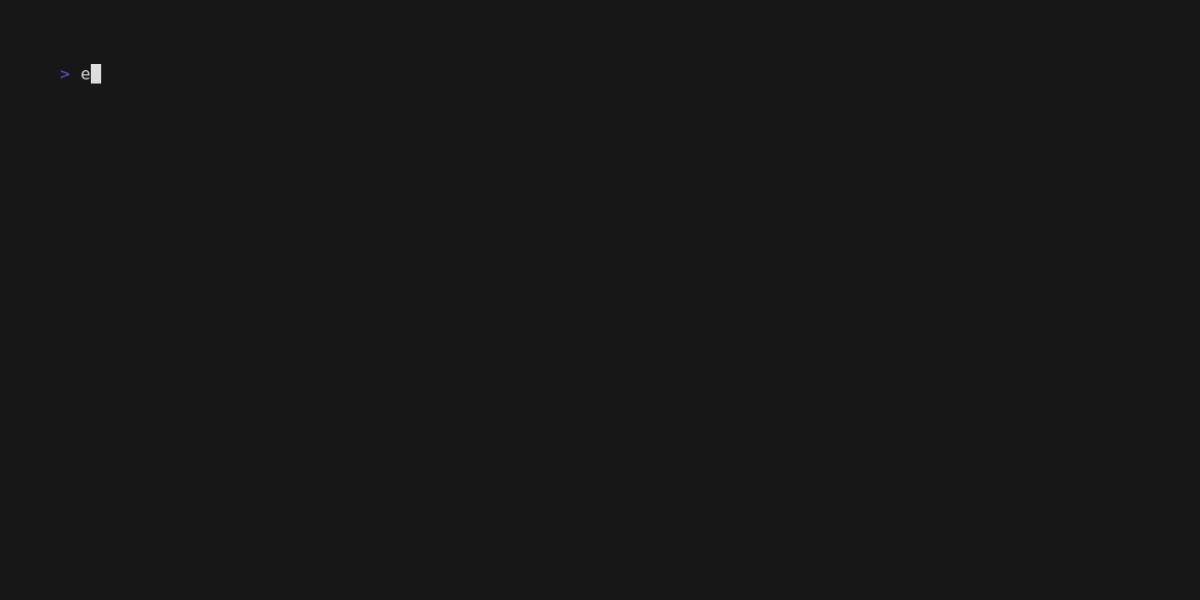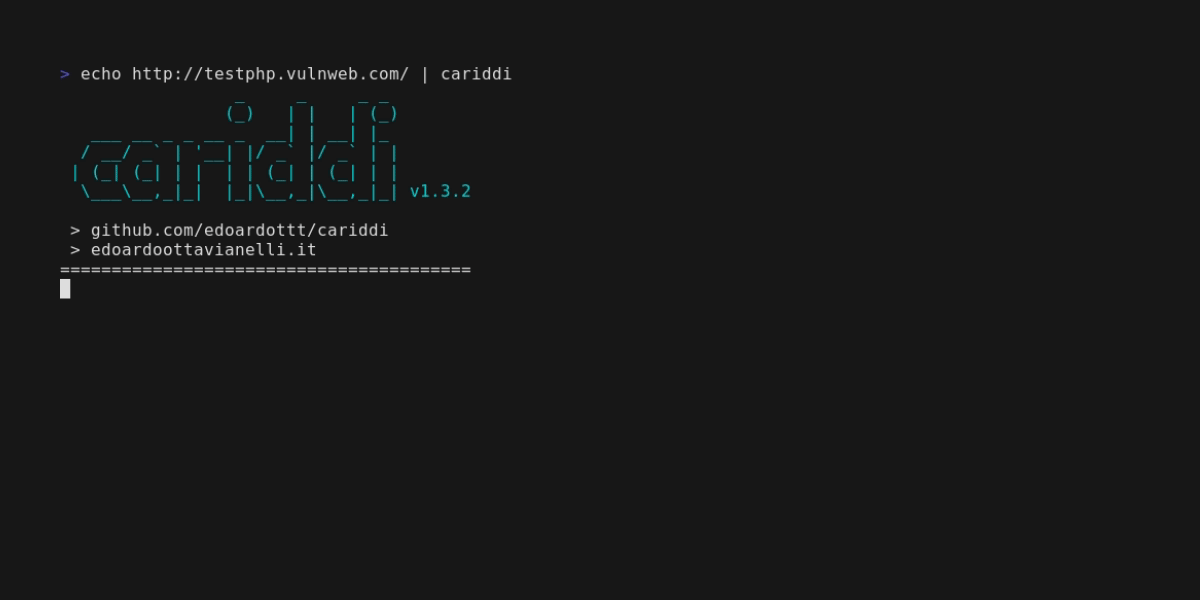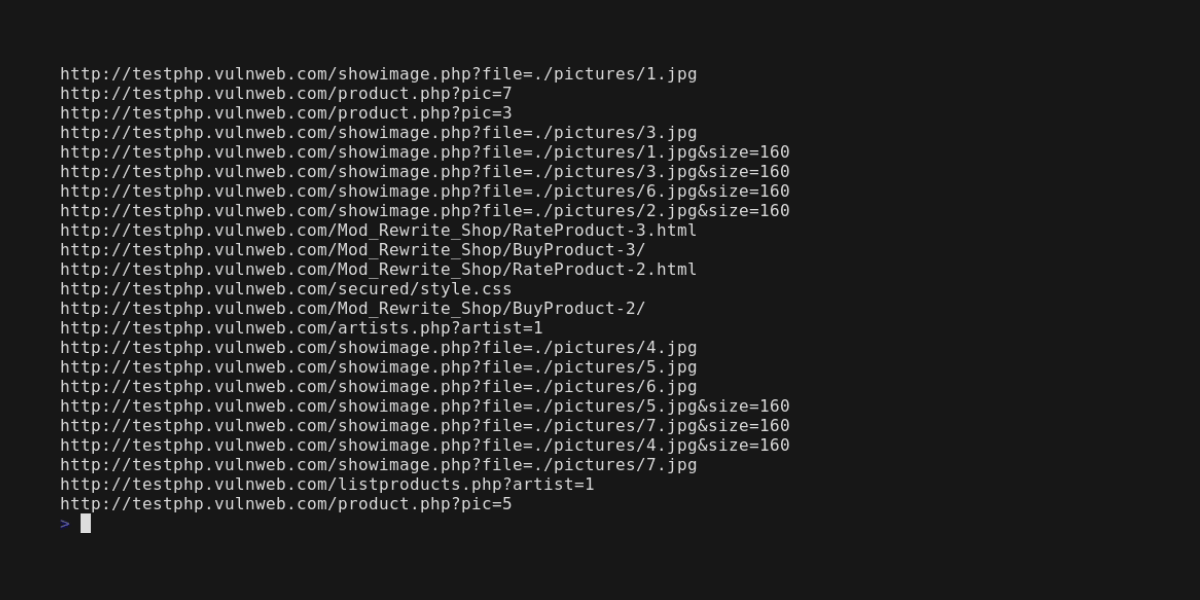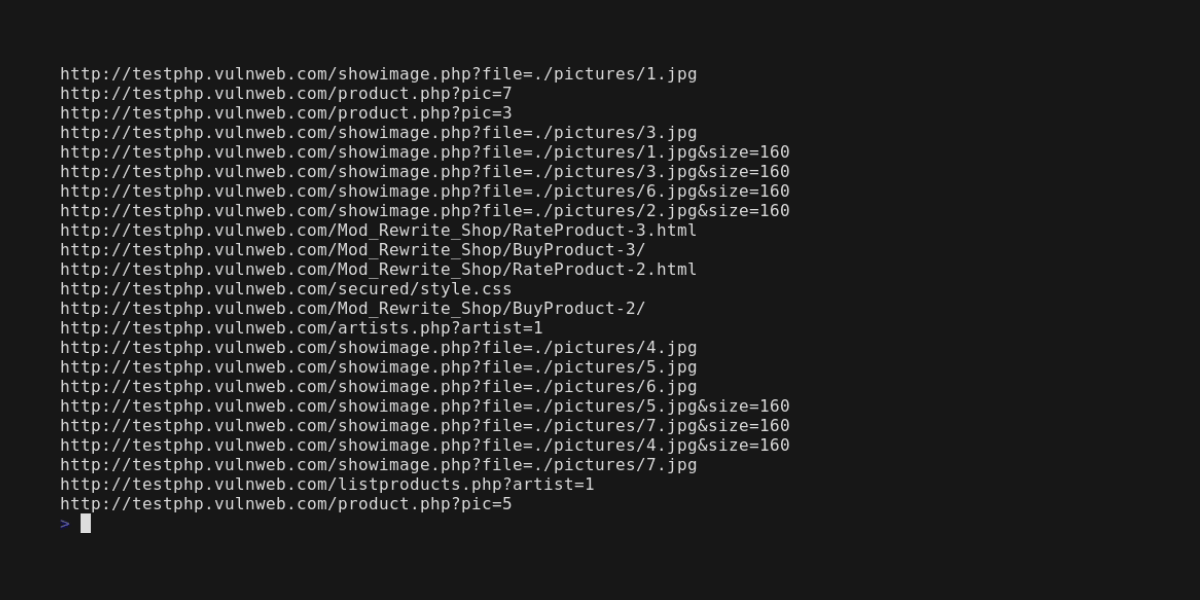 edoardottt/cariddi
ドメインのリストを取得し、URLをクロールして、エンドポイント、シークレット、APIキー、ファイル拡張子、トークンなどをスキャンします。
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 moltis-org/moltis
Rust による安全で永続的なパーソナルエージェントサーバー。単一のバイナリ、サンドボックス実行、マルチプロバイダーLLM、音声、メモリ、Telegram、WhatsApp、Discord、Teams、MCPツール。設計によるセキュリティ、あなたのハードウェア上で動作します。
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 techgaun/github-dorks
GitHub検索で漏洩したシークレットを発見
 dwisiswant0/apkleaks
APKファイルからURI、エンドポイント、シークレットをスキャンします。
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty








