#1
 mindersec/minder
ソフトウェアサプライチェーンセキュリティプラットフォーム
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 dracondev/dracon-utilities
Dracon 開発者ワークスペースのための不可視インフラストラクチャ: git 同期、システムガード、および warden 暗号化ユーティリティ。
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 cr0hn/dockerscan
最も包括的なDockerセキュリティスキャナー
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 aquasecurity/trivy-action
TrivyをGitHub Actionとして実行し、Dockerコンテナイメージを脆弱性スキャンします。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
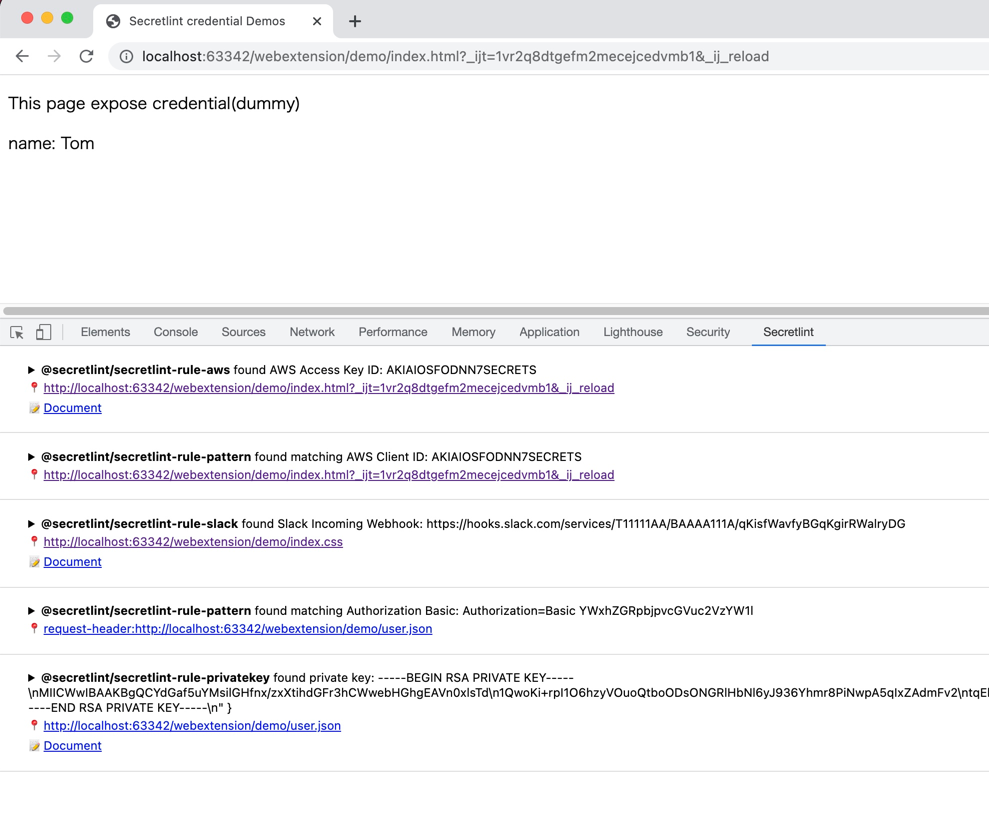 secretlint/secretlint
プラグイン可能なリンターツールで、認証情報のコミットを防止します。
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。