
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ

 clearbluejar/cve-2024-20696
CVE-2024-20696 Windows libarchive RCE脆弱性のためのテストハーネスで、カスタムアーカイブを使用したarchiveint.dllのバイナリ解析と悪用テストを可能にします。
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 jacobsoo/malconfig
これは、私が常に開発しているフレームワーク用のモジュールの一部です。現在、ここではC2の情報のみが開示されています。
 forentfraps/pe-signgen
Winbindex を使用して、すべての Windows ビルドの任意のシステム関数に対するユニバーサル署名生成
 qbnasasn/google-tensor-chips
Google Tensor クラック
 gmh5225/dsark64
WHQL署名済みのDsArk64.sysドライバを悪用し、暗号化されたIOCTLとプロセスホローイングを通じてリング0でのプロセス終了とカーネル読み書きを行うBYOVDの概念実証。
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealerのリバースエンジニアリング:難読化されたメモリ文字列からChromeプロセスインジェクション、悪意あるJS実行、そしてGoogleとReddit上でのアクティブセッションハイジャックまで。
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbookのリバースエンジニアリング分析。.NETアセンブリ操作とXOR復号化を利用する情報窃取型マルウェア。x32dbgを用いて完全なペイロードを抽出。XOR復号化ループ、CLR初期化、SQLExpressのおとり、キーロガー/クリップボードAPIを含む。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 backdoorskid/win-def-clickfix
Microsoft DefenderがコマンドをClickFixとして検出する可能性を推定するスキャナーです。
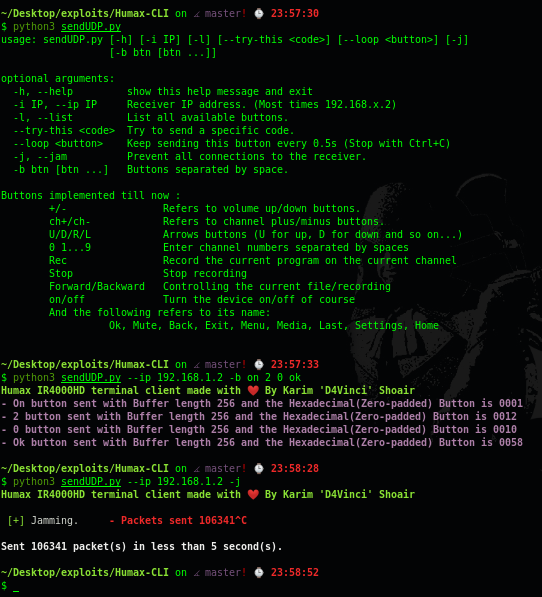 d4vinci/humax-cli
非公式のHumax IR4000HD端末クライアント、機能強化版。
 myrtus0x0/smoke_conf_extract
SmokeLoaderサンプル用の静的コンフィグ抽出ツール。難読化を解除し、アンパックし、保護されたルーチンをエミュレートして、最終段階のC2設定を復元します。
 dump-guy/powershell-tools
いくつかの使いやすいツールのコレクション - PowerShell製。
 luftwaffe66/gobfuscator
Goのソースコードを、実行時の動作を維持しつつ、AES-256文字列暗号化と実行時復号、識別子の名前変更、コメント削除によって難読化し、リバースエンジニアリングを妨げます。
 chenaotian/cve-2021-3156
CVE-2021-3156 POC、Docker、および解析レポート
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Chained Chrome V8レンダラーエスケープの概念実証。4つのCVEを悪用: Float64Array破壊、Wasm上書き、ポップアップナビゲーションのリターゲティング、アクティベーションの誤帰属。
 teutekeune/ibssloader
iPad mini 1でcheckm8、パッチ適用済みiBSS/iBEC、カスタムベアメタルペイロードを介してLinuxを起動するためのリサーチツール群。デバイスツリーポート、カーネルビルド、ブートスクリプトを含む。








