#1
 aniketlab/poco-m7-plus-jailbreak
Poco M7 Plus (SM6375) における Qualcomm GBL エクスプロイト (CVE-2026-24088) を利用した一時的 root 取得調査 + GhostLock カーネル解析 (CVE-2026-43499)
 unsignedchad/bcm4360-wpa3
2014 MacBook ProのWi-Fiチップ向けのwpa3機能
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 AndroidプロジェクターにおけるBadBoxマルウェアの解析およびクリーンアップガイド: ADBアクセス、感染の証拠、ファームウェアのバックアップ、ドロッパーの削除、および検証。
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) アンロック不要の Caps-Root ツール** — CVE-2025-21479 (Adreno GPU SDS) に基づく任意物理書き込み特権昇格ソリューション
 clearbluejar/cve-2024-20696
CVE-2024-20696 Windows libarchive RCE脆弱性のためのテストハーネスで、カスタムアーカイブを使用したarchiveint.dllのバイナリ解析と悪用テストを可能にします。
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 jacobsoo/malconfig
これは、私が常に開発しているフレームワーク用のモジュールの一部です。現在、ここではC2の情報のみが開示されています。
 forentfraps/pe-signgen
Winbindex を使用して、すべての Windows ビルドの任意のシステム関数に対するユニバーサル署名生成
 qbnasasn/google-tensor-chips
Google Tensor クラック
 gmh5225/dsark64
WHQL署名済みのDsArk64.sysドライバを悪用し、暗号化されたIOCTLとプロセスホローイングを通じてリング0でのプロセス終了とカーネル読み書きを行うBYOVDの概念実証。
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealerのリバースエンジニアリング:難読化されたメモリ文字列からChromeプロセスインジェクション、悪意あるJS実行、そしてGoogleとReddit上でのアクティブセッションハイジャックまで。
 ggfuchsi-oss/lg-webos-kexec
kexecを介してルート化されたLG webOS TVでカスタムLinuxカーネルを起動し、リバースエンジニアリングされたSoCウォッチドッグサポート、フレームバッファペイロード、initramfsカーネルビルドフローを備えています。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
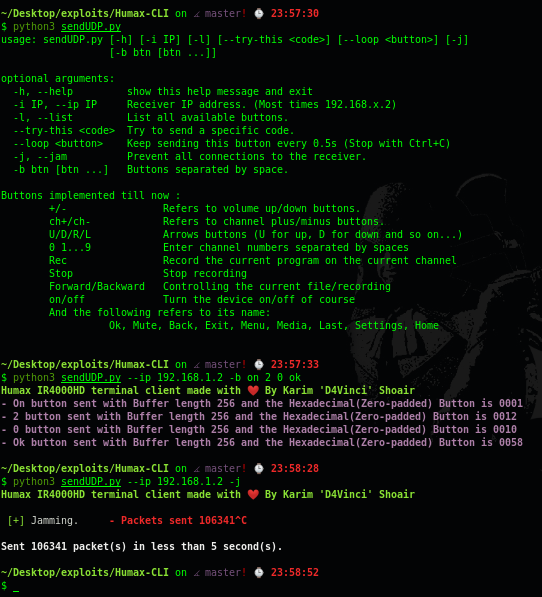 d4vinci/humax-cli
非公式のHumax IR4000HD端末クライアント、機能強化版。
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 myrtus0x0/smoke_conf_extract
SmokeLoaderサンプル用の静的コンフィグ抽出ツール。難読化を解除し、アンパックし、保護されたルーチンをエミュレートして、最終段階のC2設定を復元します。