
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealerのリバースエンジニアリング:難読化されたメモリ文字列からChromeプロセスインジェクション、悪意あるJS実行、そしてGoogleとReddit上でのアクティブセッションハイジャックまで。

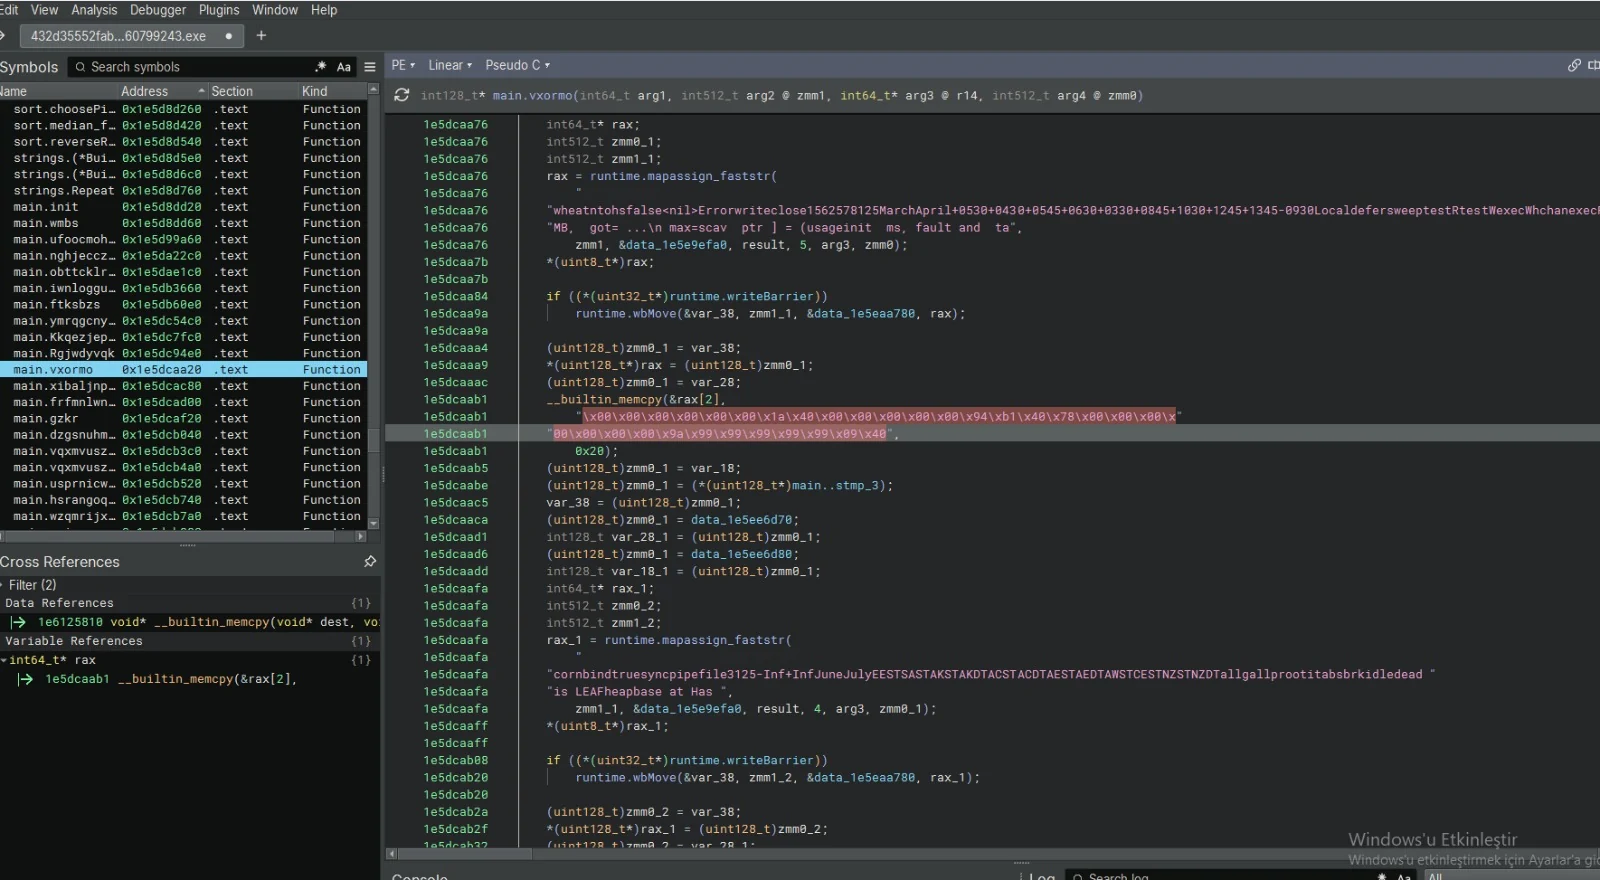
Binary Ninja にロードされた Vidar Stealer のサンプルは、main.vxormo 関数内に高度に難読化されたコードを表示します。分析により、マルウェアがその真の動作を隠すために、文字列暗号化、独自の XOR ルーチン、および実行時メモリ組み立てに依存していることが明らかになりました。疑似 C ビュー内の \x00 を多用したバイト配列(x00\x00\x00...)は、生のペイロード断片がメモリ内で直接構築されていることを示しています。
難読化された関数: main.vxormo、main.oqvmwusz、main.dzgsnuhm のようなランダムに生成された名前が、機能を不明瞭にするために使用されています。 難読化された文字列: whatnthotsfalse... や cornbindtrue... は、実行時に解決される暗号化された文字列です。 独自の XOR ルーチン: vxormo という関数名自体が、独自の XOR 復号ループが動作していることを示唆しています。 インメモリペイロード構築: \x00、\x89、\x99、\x48 バイトを含む配列が _builtin_memcpy を使用してメモリに書き込まれています。uint8_t)rax ポインタは、生のシェルコード/ペイロード断片が組み立てられていることを示しています。
静的解析の無効化: ランダムに命名された関数と暗号化された文字列の使用により、静的シグネチャベースの AV はペイロードを識別できません。 インメモリ実行(ファイルレス): \x00 ペイロードはディスクに書き込まれることはなく、メモリ内(RWX)で直接割り当てられ実行されるため、ファイルスキャナを回避します。 独自の XOR 暗号化: 独自の XOR ルーチンにより、単純な文字列抽出や YARA ルールのマッチングが防止されます。 データ隠蔽: 巨大で判読不能な配列(\x00\x00\x00\x01...)は、必要時にのみ復号される暗号化された設定ブロック(C2 URL、グラバーモジュール)である可能性が高いです。
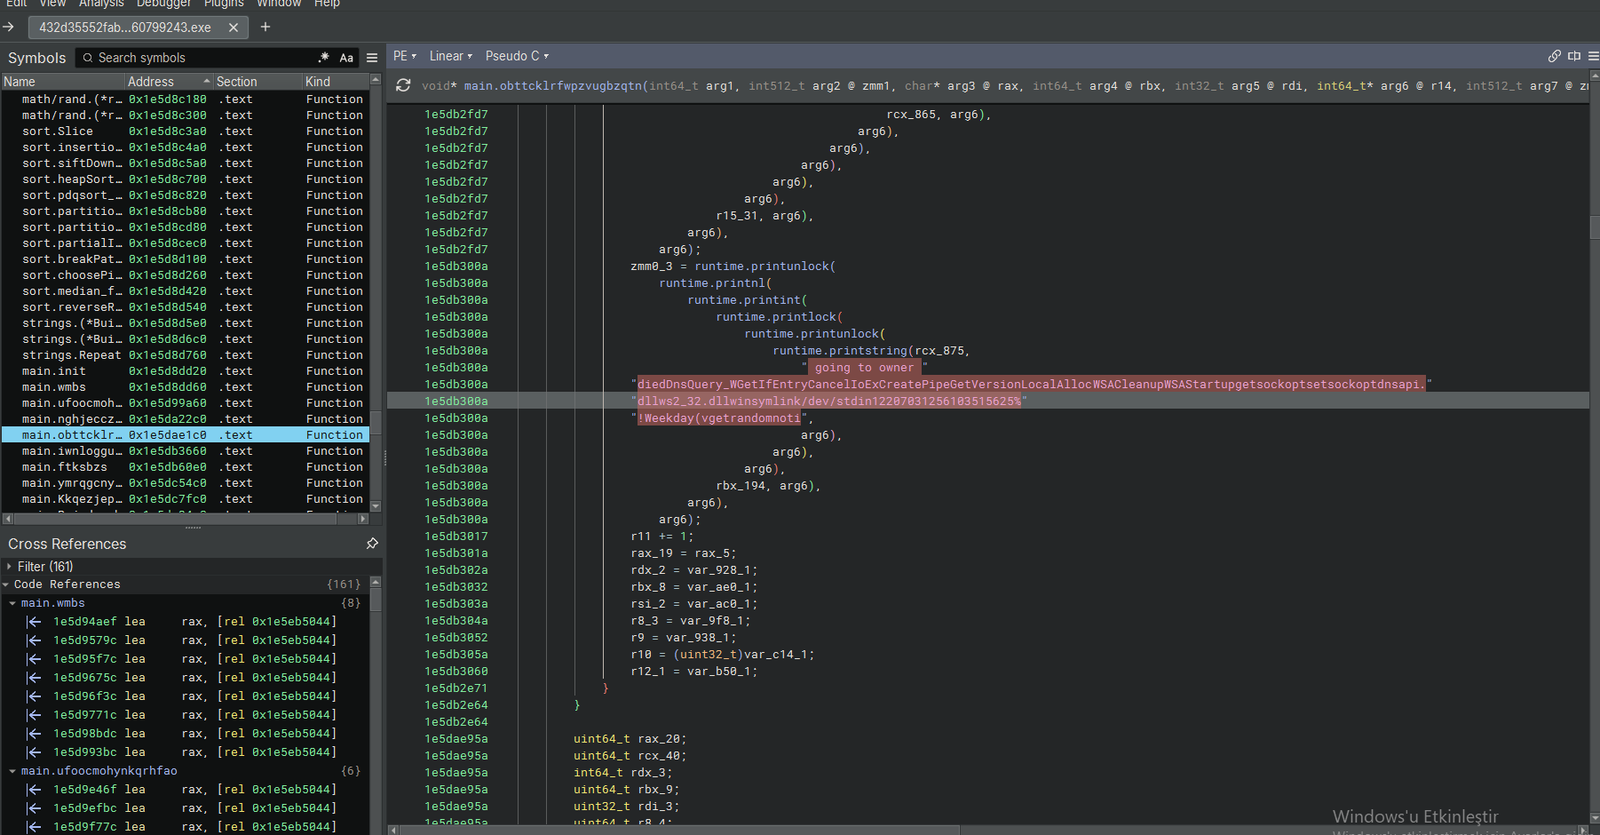
Binary Ninja での Vidar Stealer サンプルの2番目のビューは、システム偵察とアンチフォレンジッククリーンアップに特化した関数(main.obttcklrlfwpzvugbzqtn)を明らかにします。この関数は暗号化された文字列を処理し、API 名を解決して実行の痕跡を消去します。具体的には、最終ペイロードをドロップする前に、DNS キャッシュ、イベントログ、および一時インターネットファイルを標的にします。
難読化された API 解決: 文字列 ...DiednsQuery_WGGetIfEntryCancelIoExCreatePipe... は、WinAPI 呼び出しの暗号化された連結です 特定されたクリーンアップ API: DnsQuery_W / DnsFlushResolverCache – C2 ドメイン解決の痕跡を隠すために DNS キャッシュをフラッシュします。 GetIfEntry – ネットワークインターフェースを列挙します(サンドボックス/仮想アダプタのチェック)。 WinExec – システムクリーンアップユーティリティ(例: cmd.exe /c del ...)を動的に実行します。 システムコール/スクリプト実行: dllws2_32.dll および /dev/stdin(標準入力リダイレクション)への参照は、マルウェアがシステムの標準ストリームまたはネットワークスタックと対話する準備をしていることを示しています。
アンチフォレンジック: DNS キャッシュのフラッシュ(DnsFlushResolverCache)とクリーンアップルーチンの呼び出しにより、ネットワークログとローカルアーティファクトが破壊され、インシデント対応が妨げられます。 サンドボックス回避: ネットワークインターフェースのクエリ(GetIfEntry)により、スティーラーは仮想化環境(例: VMware、VirtualBox)を検出し、サンドボックスが検出された場合は実行を中止できます 実行フローの偽装: クリーンアップに WinExec を使用することで、マルウェアは削除 API を静的にインポートする必要がなくなり、厄介な処理を OS に委任します。 ファイルレス相互作用: /dev/stdin リダイレクションとパイプの使用(CreatePipe)により、スティーラーはディスクに触れることなく、盗んだデータを注入されたプロセスまたはコマンドシェルに渡すことができます。
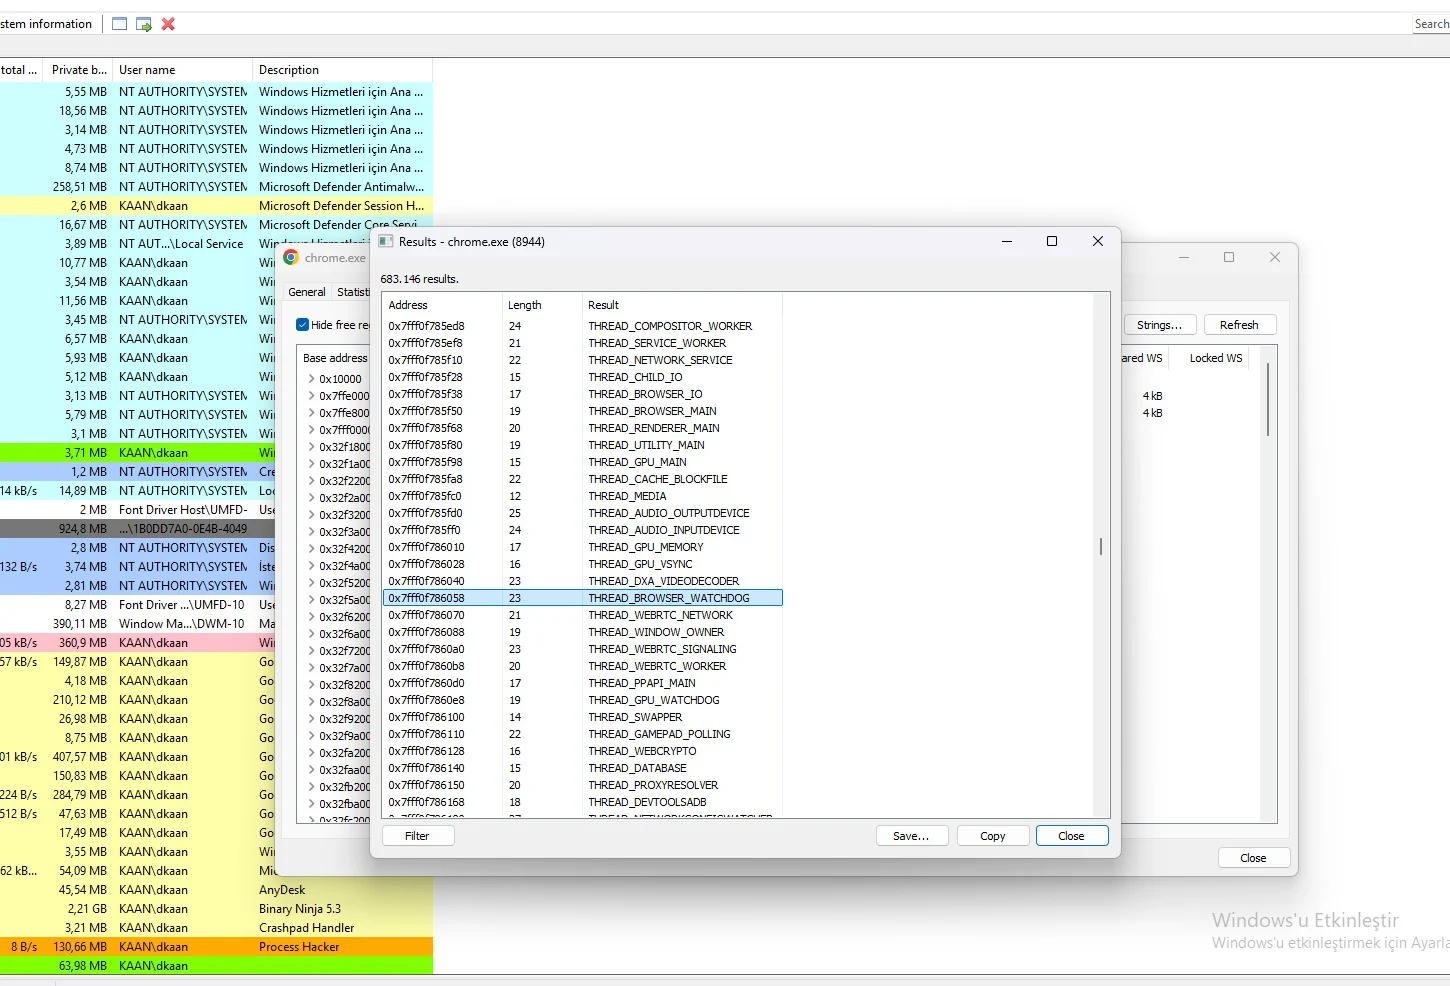
chrome.exe プロセス(PID 8944)の Process Hacker メモリビューは、Vidar Stealer がそのペイロードをブラウザのメモリ空間に直接注入したことを裏付けています。文字列スキャンにより、複数のスレッド実行ブロックが明らかになりました。これはプロセスホロウイングやリモートスレッドインジェクションの典型的な痕跡です。Chrome に注入することで、スティーラーは信頼された高整合性プロセス上で動作し、Cookie、保存された認証情報、セッショントークンを静かに収集します。
注入されたスレッド(メモリ文字列): THREAD_BROWSER_WATCHDOG / THREAD_GPU_WATCHDOG – 注入されたスレッドを維持するために乗っ取られたウォッチドッグ。 THREAD_CACHE_BLOCKFILE – Chrome のキャッシュの操作(おそらくセッションデータの抽出)を示す。 THREAD_AUDIO_INPUTDEVICE / THREAD_GAMEPAD_POLLING – 悪意のある活動を隠すために転用された、必須ではないスレッド。 THREAD_WEBCRYPTO – 極めて疑わしい。Chrome の内部暗号化 API が、保存されたパスワードや Cookie の復号に使用されている。 THREAD_PROXYRESOLVER / THREAD_DATABASE – ネットワークトラフィックの傍受とローカル認証情報データベースへのアクセスに使用。
ブラウザ認証情報の窃取: THREAD_WEBCRYPTO と THREAD_DATABASE をフックすることで、Vidar は Chrome の暗号化を回避し、保存されたパスワードや Cookie を窃取できます。 Living off the Land: chrome.exe に注入することで、マルウェアは正規のブラウザトラフィックを装い、ファイアウォールや EDR のネットワークルールを容易に回避します。 プロセスホロウイング: 標準の Chrome スレッドが注入されたスレッドと並んで存在することは、マルウェアが正規のスレッドをホロウイングしたか、CreateRemoteThread を使用した可能性を示しています。 セッションハイジャック: THREAD_CACHE_BLOCKFILE と Cookie の抽出により、攻撃者はユーザーのパスワードを必要とせずにアクティブなセッションを窃取(セッションハイジャック)できます。 回避: アンチウイルスソリューションは、Chrome のような署名済みブラウザのメモリ空間の内部をスキャンすることはほとんどありません。
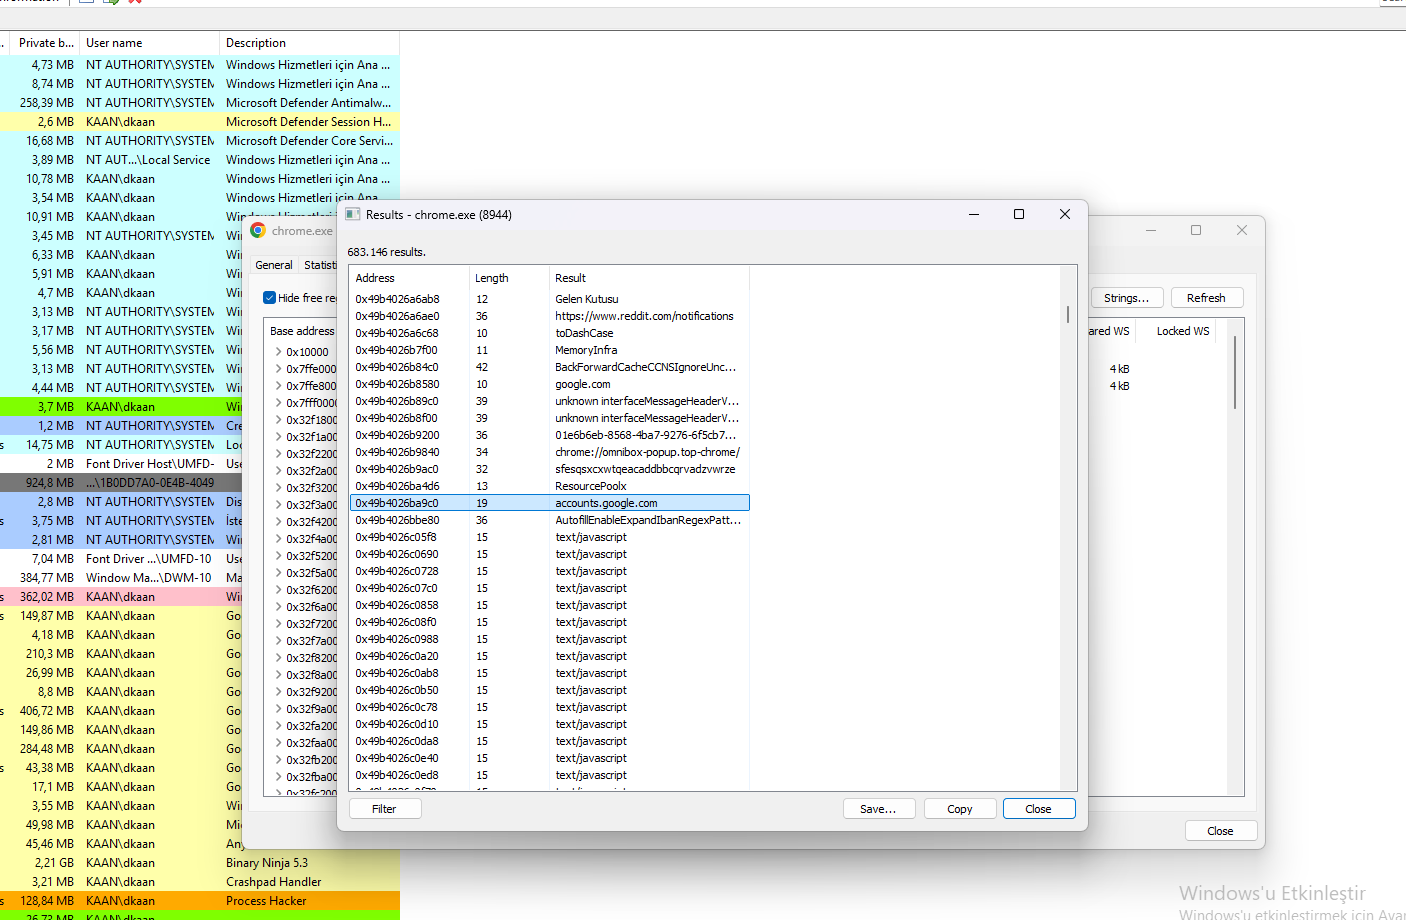
chrome.exe(PID 8944)の注入されたメモリ空間を詳しく調べると、Google の認証フロー、Reddit のセッション、ブラウザの JavaScript 実行を特に対象とした文字列の集合が明らかになります。これらの文字列の存在は、Vidar Stealer が悪意のある JavaScript を注入するか、ブラウザ API をフックしてログイン認証情報やセッショントークンを傍受していることを裏付けています。
認証情報 / 認証ターゲット: accounts.google.com – 認証情報窃取のために Google アカウントのログインページを特に対象としている。 https://www.reddit.com/notifications – Reddit のセッション活動を監視(おそらく Cookie 窃取)。 Gelen Kutusu(トルコ語で「受信トレイ」)– メールやメッセージングインターフェースを標的にしていることを示す。 toDashCase / MemoryInfra / BackForwardCacheCSIgnoreUnc... – Chrome の内部メモリおよびレンダリングフラグ AutoFillEnableExpandIframeRegexPatt... – 保存されたパスワードやフォームを取得するための Chrome の AutoFill 機能の操作 複数の text/javascript: エントリは、Vidar がブラウザコンテキスト内で悪意のある JavaScript を直接注入・実行していることを裏付けている。 ResourcePool / sfsssqcxxwqecaddbbbcqpvadzvwrze – おそらく暗号化された C2 エンドポイント、またはランダムに生成されたセッション識別子。
標的型認証情報窃取: accounts.google.com を指定していることから、Vidar は単に無差別にスクレイピングしているのではなく、価値の高い認証ポータルを積極的に標的にしていることがわかります。 ブラウザAPIフッキング: AutoFillEnableExpandIframeRegexPatt のような文字列は、Vidar が Chrome の AutoFill エンジンを操作して保存済みの認証情報やフォームデータを傍受していることを証明しています。 JavaScriptインジェクション: メモリ内に text/javascript が大量に存在することは、Vidar がブラウザ内でスクリプトを実行して Cookie (document.cookie) を読み取り、HTTPOnly 保護を回避していることを意味します。 Mojo IPCの悪用: interfaceMessageHeader は、この窃取ツールが Chrome の内部 IPC (Mojo) と通信し、ブラウザのサンドボックス化されたプロセスから直接データを抽出していることを示しています。 セッションハイジャック: Reddit の通知や受信トレイを標的にしていることは、単なる静的なパスワードのダンプではなく、アクティブなセッションハイジャック (Cookie 窃取) が目的であることを裏付けています。
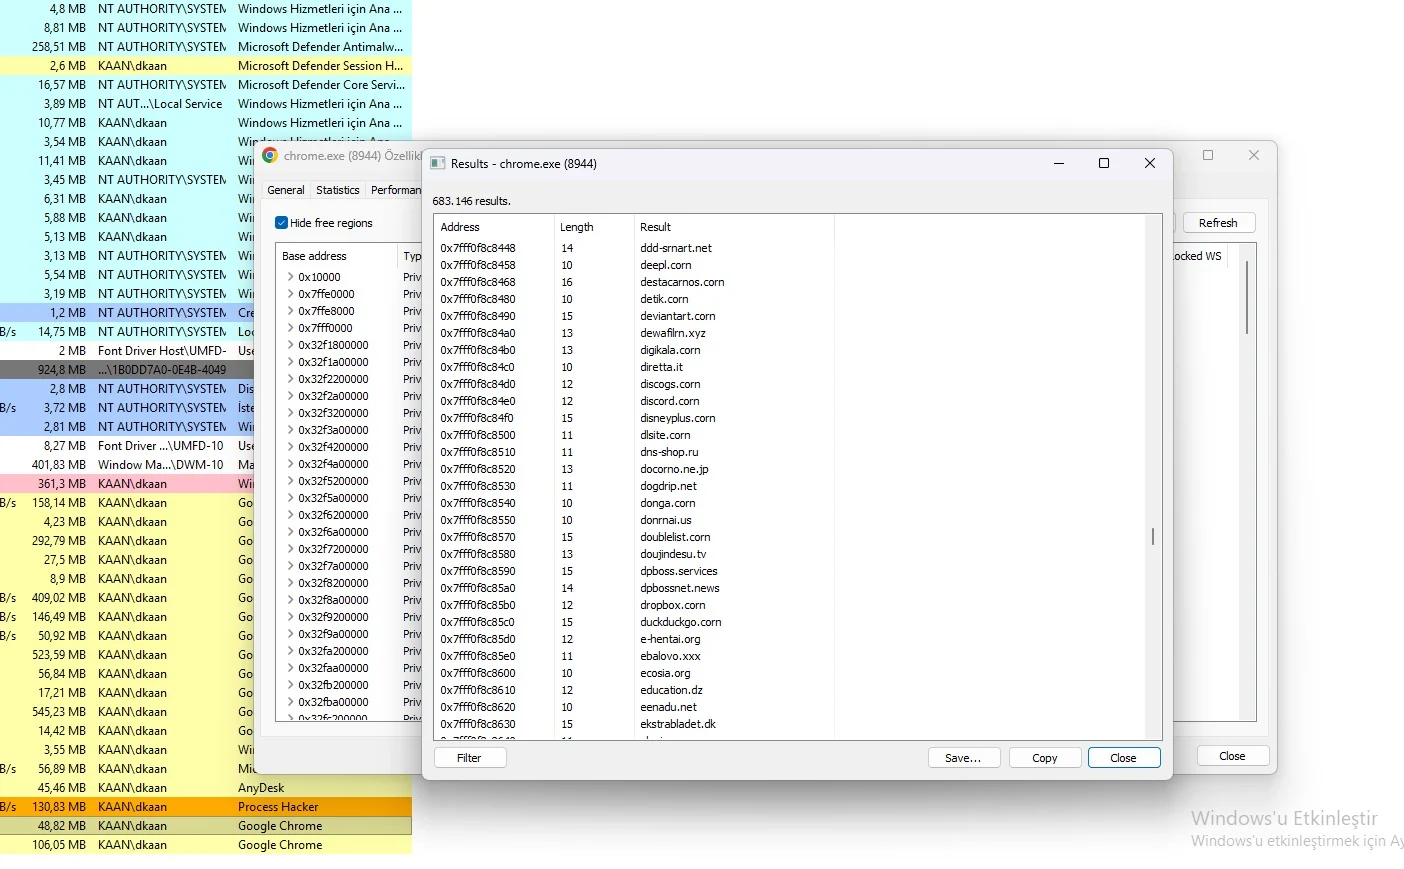
chrome.exe (PID 8944) のメモリ空間を最後に確認すると、C2 サーバーではなく、アンチ分析やサンドボックス回避のために使用されるデコイドメインの膨大なリストが明らかになります。ddt-smart.net、deepL.com、dropbox.com などの多数の文字列が、インジェクトされたペイロードにハードコードされています。これは、セキュリティアナリストや自動化されたサンドボックスを圧倒するために設計された、典型的なドメインフラッディング手法です。
デコイドメインリスト (一部): 正規:deepL.com、dropbox.com、deviantart.com、discord.com、ebay.com。 偽造 / ランダム: ddt-smart.net、destacamos.com、dfk.com、donga.com、dzgsnuhm.com。 地域固有: dokomo.ne.jp、doujin.desu.tv、e-hantal.org (中東 / アジアの標的)。 直接的なC2指標なし: これらのドメインはいずれも既知の Vidar C2 インフラと一致せず、サンドボックス/AV の時間を浪費させるために渡されている可能性が高いです。
ドメインフラッディング (アンチ分析): Vidar は数十のランダムなドメインや正規のドメインをメモリにインジェクトし、自動化されたサンドボックス (Any.run や Cuckoo など) を無意味なネットワークリクエストで溢れさせます。セキュリティアナリストは無害なトラフィックの分析に時間を浪費します。 誤検知: アナリストがメモリからドメインリストを抽出すると、正規のサイト (dropbox.com や deepL.com など) を C2 と誤ってフラグ付けし、不正確な IOC や壊れたルールにつながる可能性があります。 サンドボックスのタイムアウト: これらのデコイへの絶え間ない DNS クエリと HTTP リクエストがサンドボックスのリソースと時間制限を消費し、実際の C2 接続がすり抜けたり、サンドボックス停止後に実行されたりすることを可能にします。 TLDの多様性: ドメインは .com、.net、.jp、.tv、.org、.de にまたがっており、パターンベースのブロックルールを無効化しています。
Vidar Stealer サンプルの分析により、高度な回避能力とアンチフォレンジック能力を備えた、非常に洗練されたファイルレス情報窃取ツールであることが確認されました。Binary Ninja と Process Hacker を通じて、マルウェアがペイロードを直接メモリ内で構築し、chrome.exe プロセスにインジェクトして内部 API をフックし、分析を妨害するためにデコイドメインで環境を溢れさせていることを観察しました。
