
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ
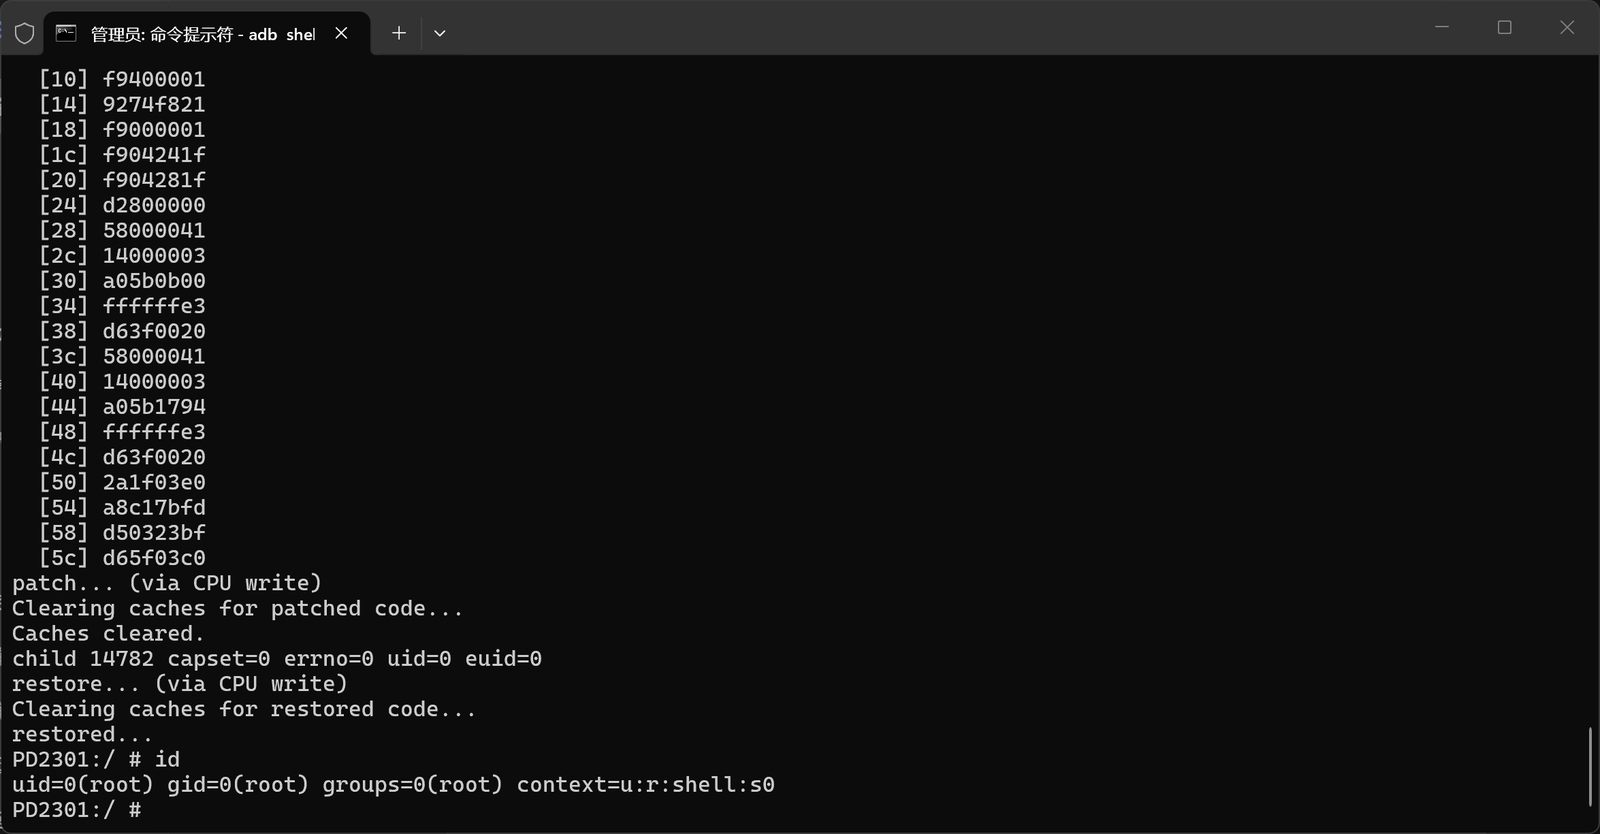
 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479 (Adreno KGSL) の iQOO Neo8 (SM8475) 向けローカルルートエクスプロイト - 物理メモリの読み書き、SELinuxの無効化、rootシェルの起動
 bytev0rtex/cve-2026-65330
iOS 26.6のtmpfs setxattrハンドラーにおける、修正済みPACダイバーシファイアバイパスの概念実証。ユーザースペースから脆弱な署名パスへの到達可能性を示しています。
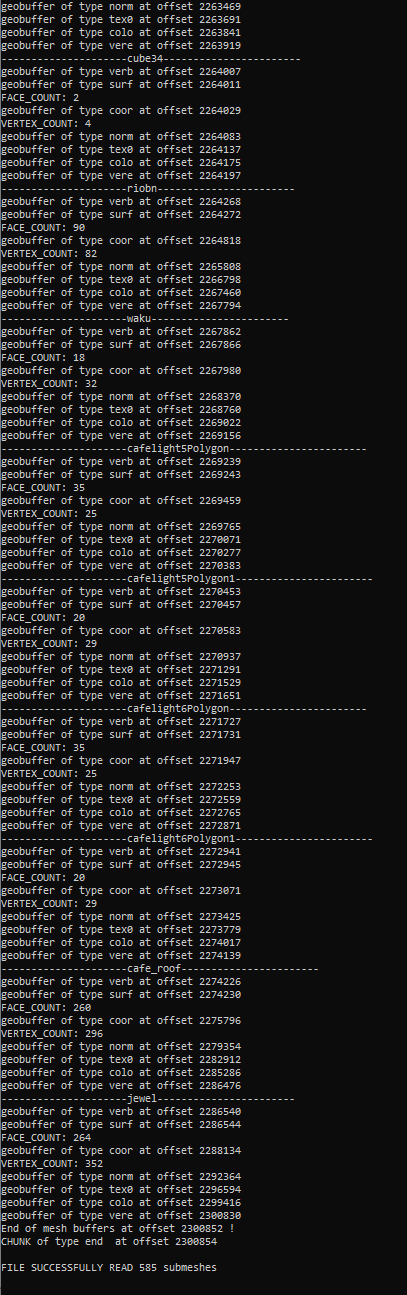 exifdev/prineo_re
アーケード版『PriPara』ゲームを動かしているエンジンのリバースエンジニアリング
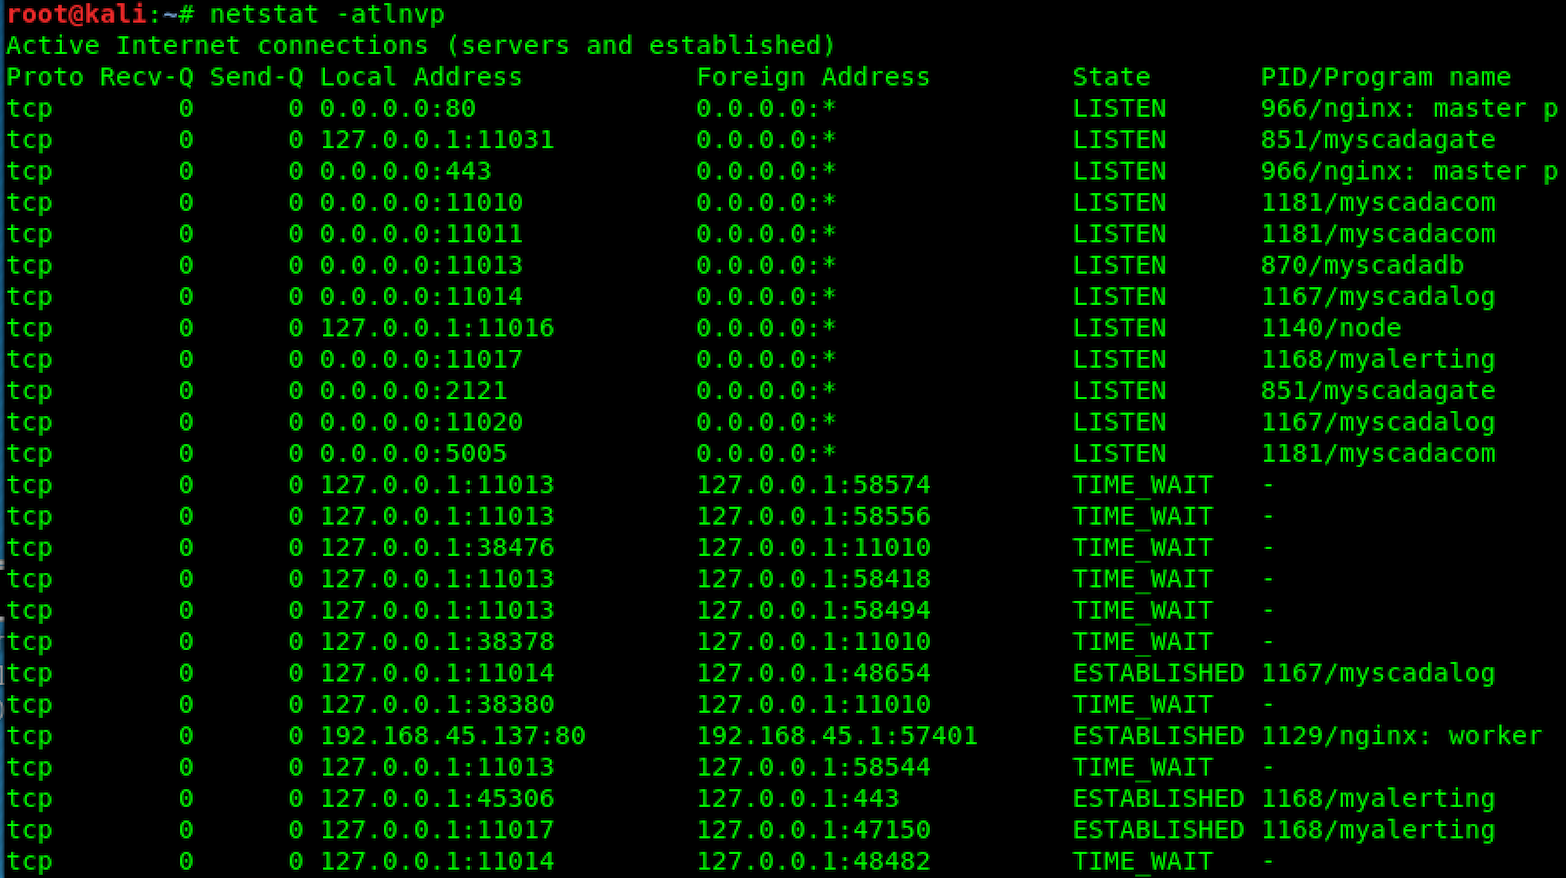 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ハードコードされたFTPユーザー名およびパスワードの脆弱性
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
 vl4dr/cve-2024-42642
Crucial MX500 SSDファームウェア更新メカニズムにおける3つの脆弱性の概念実証エクスプロイト。ATAコマンドを介したバッファオーバーフローと潜在的なコード実行を可能にします。
 synacktiv/toy-wasm-symbexp
ブログ記事に付随するおもちゃのシンボリック実行エンジン...
 xv4l3x/hermit
React NativeアプリのHermesバイトコード(HBC)を検査、逆コンパイル、および構造的にパッチするツール。GDBスタイルのREPL、CFG、逆コンパイラ、再シリアライズパッチャーを備えています。
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, ダブルフリー, ヒープグルーミング, ROP, SKFフラグメンテーション, Windowsエクスプロイト, アンチデバッグ, 難読化, APIフック, シェルコード, リバースシェル
 matthw/malware_analysis
マルウェア解析のためのPythonツールキット。不審なファイルを検査し、セキュリティ調査のための侵害指標(IOC)を抽出するように設計されています。
 calligraf0/cve-2024-0311
CVE-2024-0311の概念実証エクスプロイト。プロセスインジェクションと名前付きパイプ操作によりSkyhigh Client Proxyのポリシーをバイパスし、AV/EDRの制限を回避するカスタムシェルコードを備えています。
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbookのリバースエンジニアリング分析。.NETアセンブリ操作とXOR復号化を利用する情報窃取型マルウェア。x32dbgを用いて完全なペイロードを抽出。XOR復号化ループ、CLR初期化、SQLExpressのおとり、キーロガー/クリップボードAPIを含む。
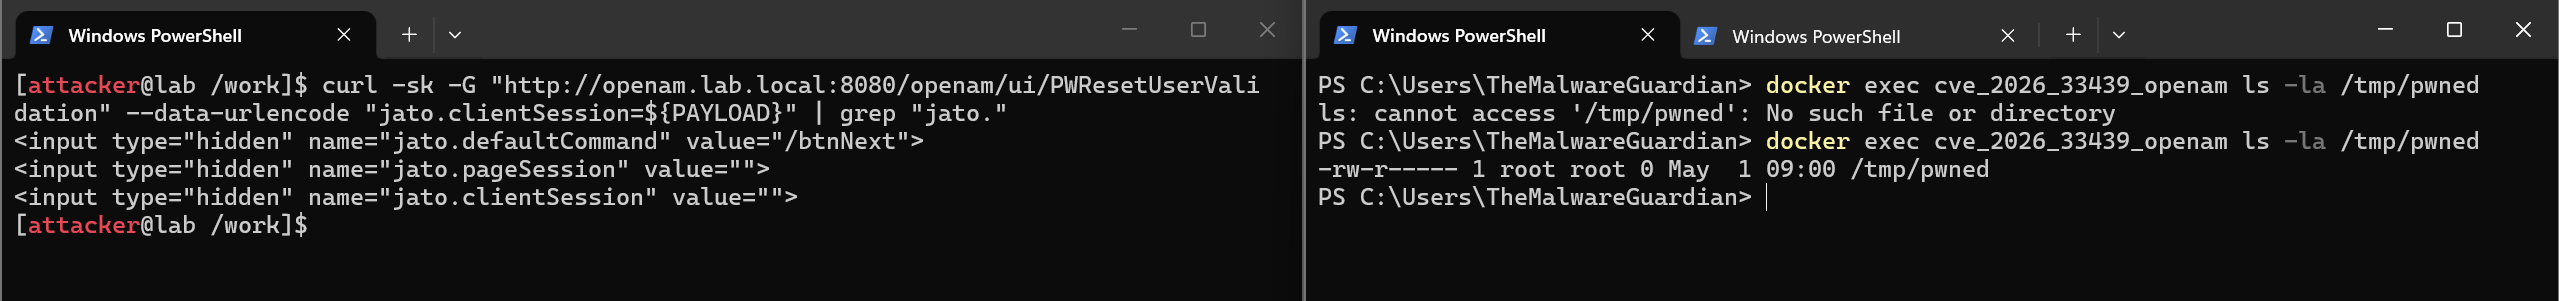 themalwareguardian/cve-2026-33439
CVE-2026-33439(jato.clientSessionのデシリアライゼーションによるOpenAM事前認証RCE)の最初に公開されたエクスプロイト実装。
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 ツールキット: Go シングルバイナリツールチェーン + realme RMX5010 (A16, SM8750) ターゲットポート
 p0dalirius/pdbdownload
Portable Executable (PE) に関連付けられた PDB ファイルをダウンロードするためのユーティリティです。








