Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
カテゴリ

リバースエンジニアリング

マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。

Kitploit おすすめ

おすすめツール

10 選択中
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1日前
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k7時間21分前
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1日前
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k12日前
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7日前
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k27日前
angr preview#7

angr

GitHubangr/angr
9.0k7時間43分前
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8ヶ月前
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k12時間25分前
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3ヶ月前
最新関連度人気最近更新
1867 件
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
1527日前
copy-as-yara preview

copy-as-yara

GitHubald3ns/copy-as-yara

これは、YARAルールで使用できる形式で逆アセンブリ(disassembly)をコピーするための小さなプラグインです。
static-analysisreverse-engineeringmalware-analysis+1
481年前
CVE-2020-1054 preview

CVE-2020-1054

GitHubkalendsi/cve-2020-1054

CVE-2020-1054(Windows カーネルの権限昇格の脆弱性)の分析と概念実証エクスプロイトコード、技術解説へのリンク付き。
vulnerability-analysisexploitationreverse-engineering+1
206年前
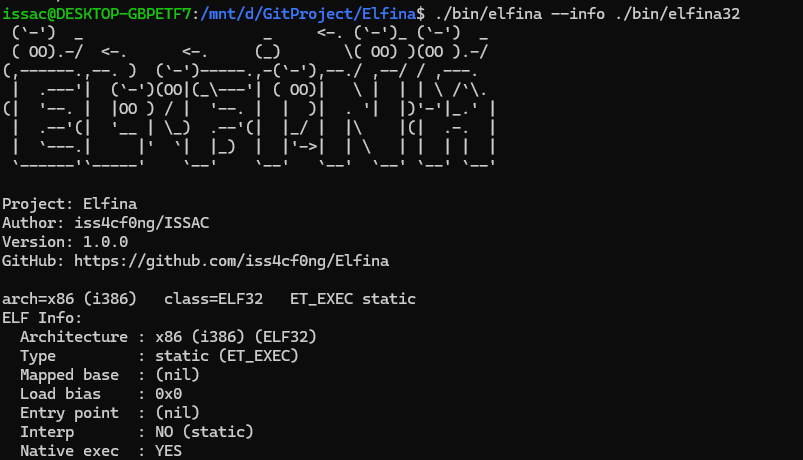
Elfina preview

Elfina

GitHubiss4cf0ng/elfina

マルチアーキテクチャELFローダーおよび分析ツールキット。x86およびx86-64バイナリ向けに、プロービング、逆アセンブル、16進ダンプ、エントロピー計算、mmap/memfd実行を備えています。
reverse-engineeringdebuggersmalware-analysis+3
527ヶ月前
Config-Extractors preview

Config-Extractors

GitHubfarghlymal/config-extractors

キャプチャされたサンプルからマルウェアの設定データを抽出・復号し、C2エンドポイントの発見、認証情報の抽出、およびインジケーターのトリアージを自動化することで、インシデントレスポンスと脅威インテリジェンスのワークフローを支援します。

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
271年前
mtk-su-reverse-cve-2020-0069 preview

mtk-su-reverse-cve-2020-0069

GitHubtherealjunior/mtk-su-reverse-cve-2020-0069

mtk-su のリバースエンジニアリング
android-securityvulnerability-analysisexploitation+3
176年前
CVE-2026-20700 preview

CVE-2026-20700

GitHubr3n3r0/cve-2026-20700

arm64e上で手作りのMach-Oチェーン修正を介してdyldをPAC署名オラクルとして使用するPoC。制御されたPAC有効ポインタ書き込みと、iOSでのディスパッチコールバック実行を実現します。
vulnerability-analysisexploitationreverse-engineering+8
105ヶ月前
pixma preview

pixma

GitHubleecher1337/pixma

キヤノンPixmaプリンターファームウェア解析ツール
embedded-systems-securityencryption-decryption-toolsreverse-engineering+3
231年前
logitech-ipc-protocol preview

logitech-ipc-protocol

GitHubsaimanish1/logitech-ipc-protocol

リバースエンジニアリングされた Logi Options+ エージェント IPC プロトコル。Unix ソケット (macOS) または名前付きパイプ (Windows) を介して、Logitech マルチホストデバイスをプログラムで切り替えます。

embedded-systems-securitybluetooth-securityreverse-engineering+5
171ヶ月前
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
static-analysiscode-analysisreverse-engineering+5
1118日前
hyperhives-macos-infostealer-analysis preview

hyperhives-macos-infostealer-analysis

GitHubdarksp33d/hyperhives-macos-infostealer-analysis

HyperHivesのmacOS Rust情報窃取マルウェアの完全静的解析 — 571件の復号化された設定値、C2インフラストラクチャ、DPRK/Contagious Interviewの帰属、YARA/Sigmaルール、STIX 2.1バンドル、ATT&CK Navigatorレイヤー
ioc-managementosintreverse-engineering+6
317ヶ月前
WHFB-PinCapture preview

WHFB-PinCapture

GitHubivancabrera02/whfb-pincapture

LogonUI.exe に DLL を注入して NgcSerializeConvenienceCredential に CPU ハードウェアブレークポイントを設定することで、入力時の Windows Hello PIN をキャプチャするツール。さらに WHFB/NGC/TPM…
privilege-escalationmemory-forensicspassword-attacks+5
1019日前
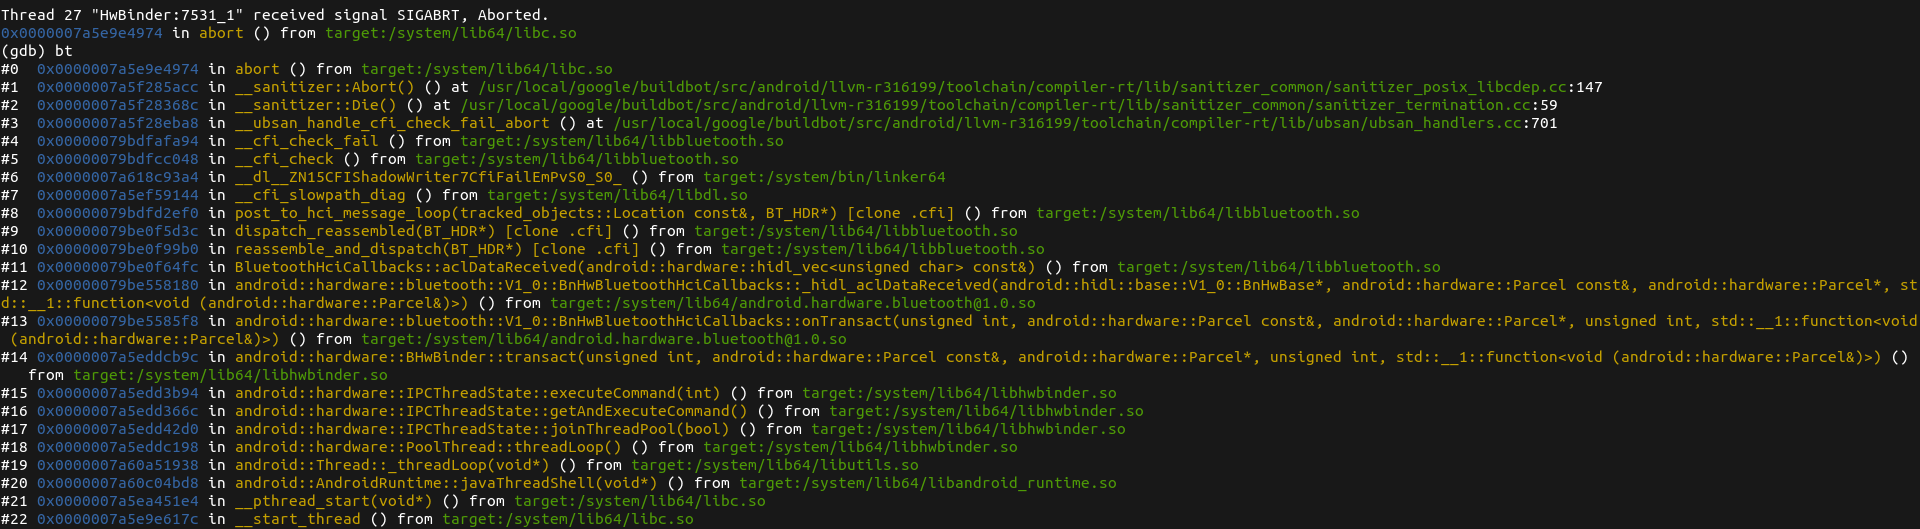
CVE-2020-0022 preview

CVE-2020-0022

GitHubthemmokhtar/cve-2020-0022

CVE-2020-0022 BlueFrag Android RCE 脆弱性の完全公開エクスプロイト(Pixel 3 XL でテスト済み)
android-securitybluetooth-securityexploit-frameworks+7
222年前
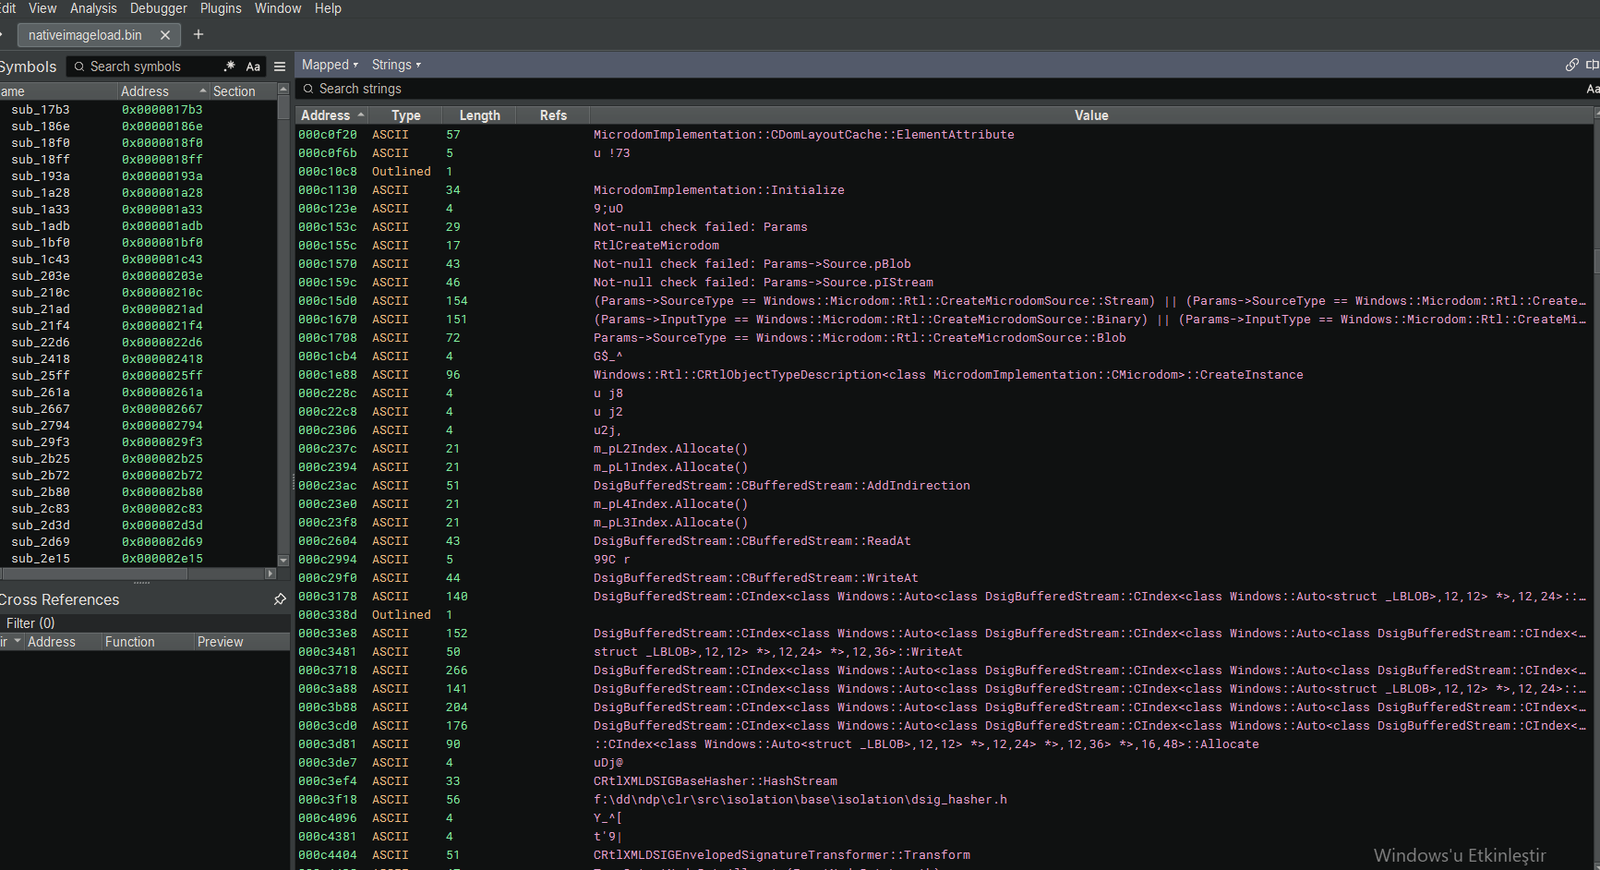
PureRAT-msbuild.exe--C2-Extraction--Net-Evasion-Analysis preview

PureRAT-msbuild.exe--C2-Extraction--Net-Evasion-Analysis

GitHubkaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis

PureRAT RATがmsbuild.exeを悪用する手口のリバースエンジニアリング分析。C2インフラストラクチャ、.NET回避API、ファイルシステム操作、VBScriptによる永続化メカニズムを抽出。
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+6
191ヶ月前
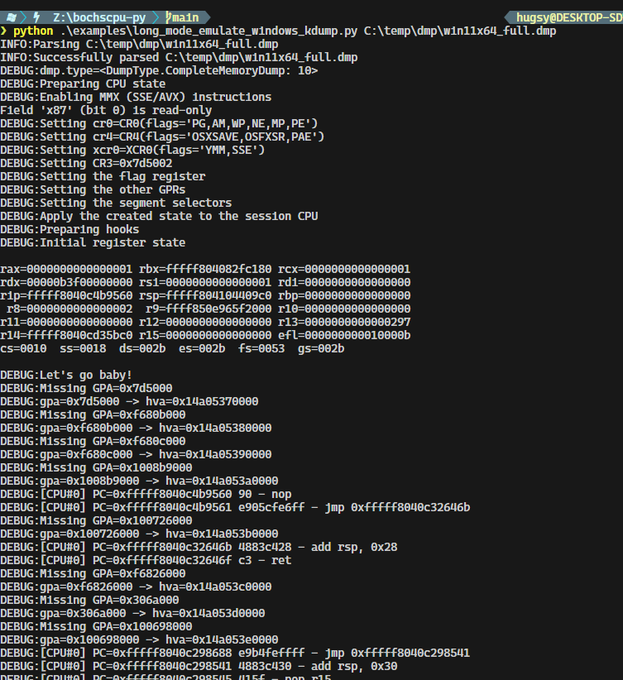
bochscpu-python preview

bochscpu-python

GitHubhugsy/bochscpu-python

BochsCPU用のPythonバインディング

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
391年前
apiscope preview

apiscope

GitHubkaisonox/apiscope

Windowsアプリケーションをインターセプトおよび監視するためのAPIフッキングフレームワーク
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
204ヶ月前
-Pegasus-Suite preview

-Pegasus-Suite

GitHubsobri3195/-pegasus-suite

1000以上のペネトレーションテストおよびセキュリティアセスメントツールを備えた包括的なセキュリティツールキット。

penetration-testing-frameworksvulnerability-scannerspassword-attacks+9
118ヶ月前
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtractionは、Windowsドライバー内の証明書情報を抽出するためのWindowsドライバーライブラリです

reverse-engineeringmalware-analysisbinary-analysis
243年前
前へ1…626364…100次へ