#1

 badchemical/iot-vulnerability-research-public
ファームウェア解析、ハードウェアインターフェース、暗号の欠陥に焦点を当てた、独立したIoTセキュリティ研究、脆弱性開示、およびPoC
 leandrofroes/malware-research
一般的なマルウェア解析関連のもの
 mretallack/androidauto
Open-source Android Auto phone-side implementation with protocol reverse engineering, TLS mutual authentication, H.264 video projection, touch input…
 0p4n1k/noctyra
ASTベースのPythonコード変換・難読化解除フレームワーク
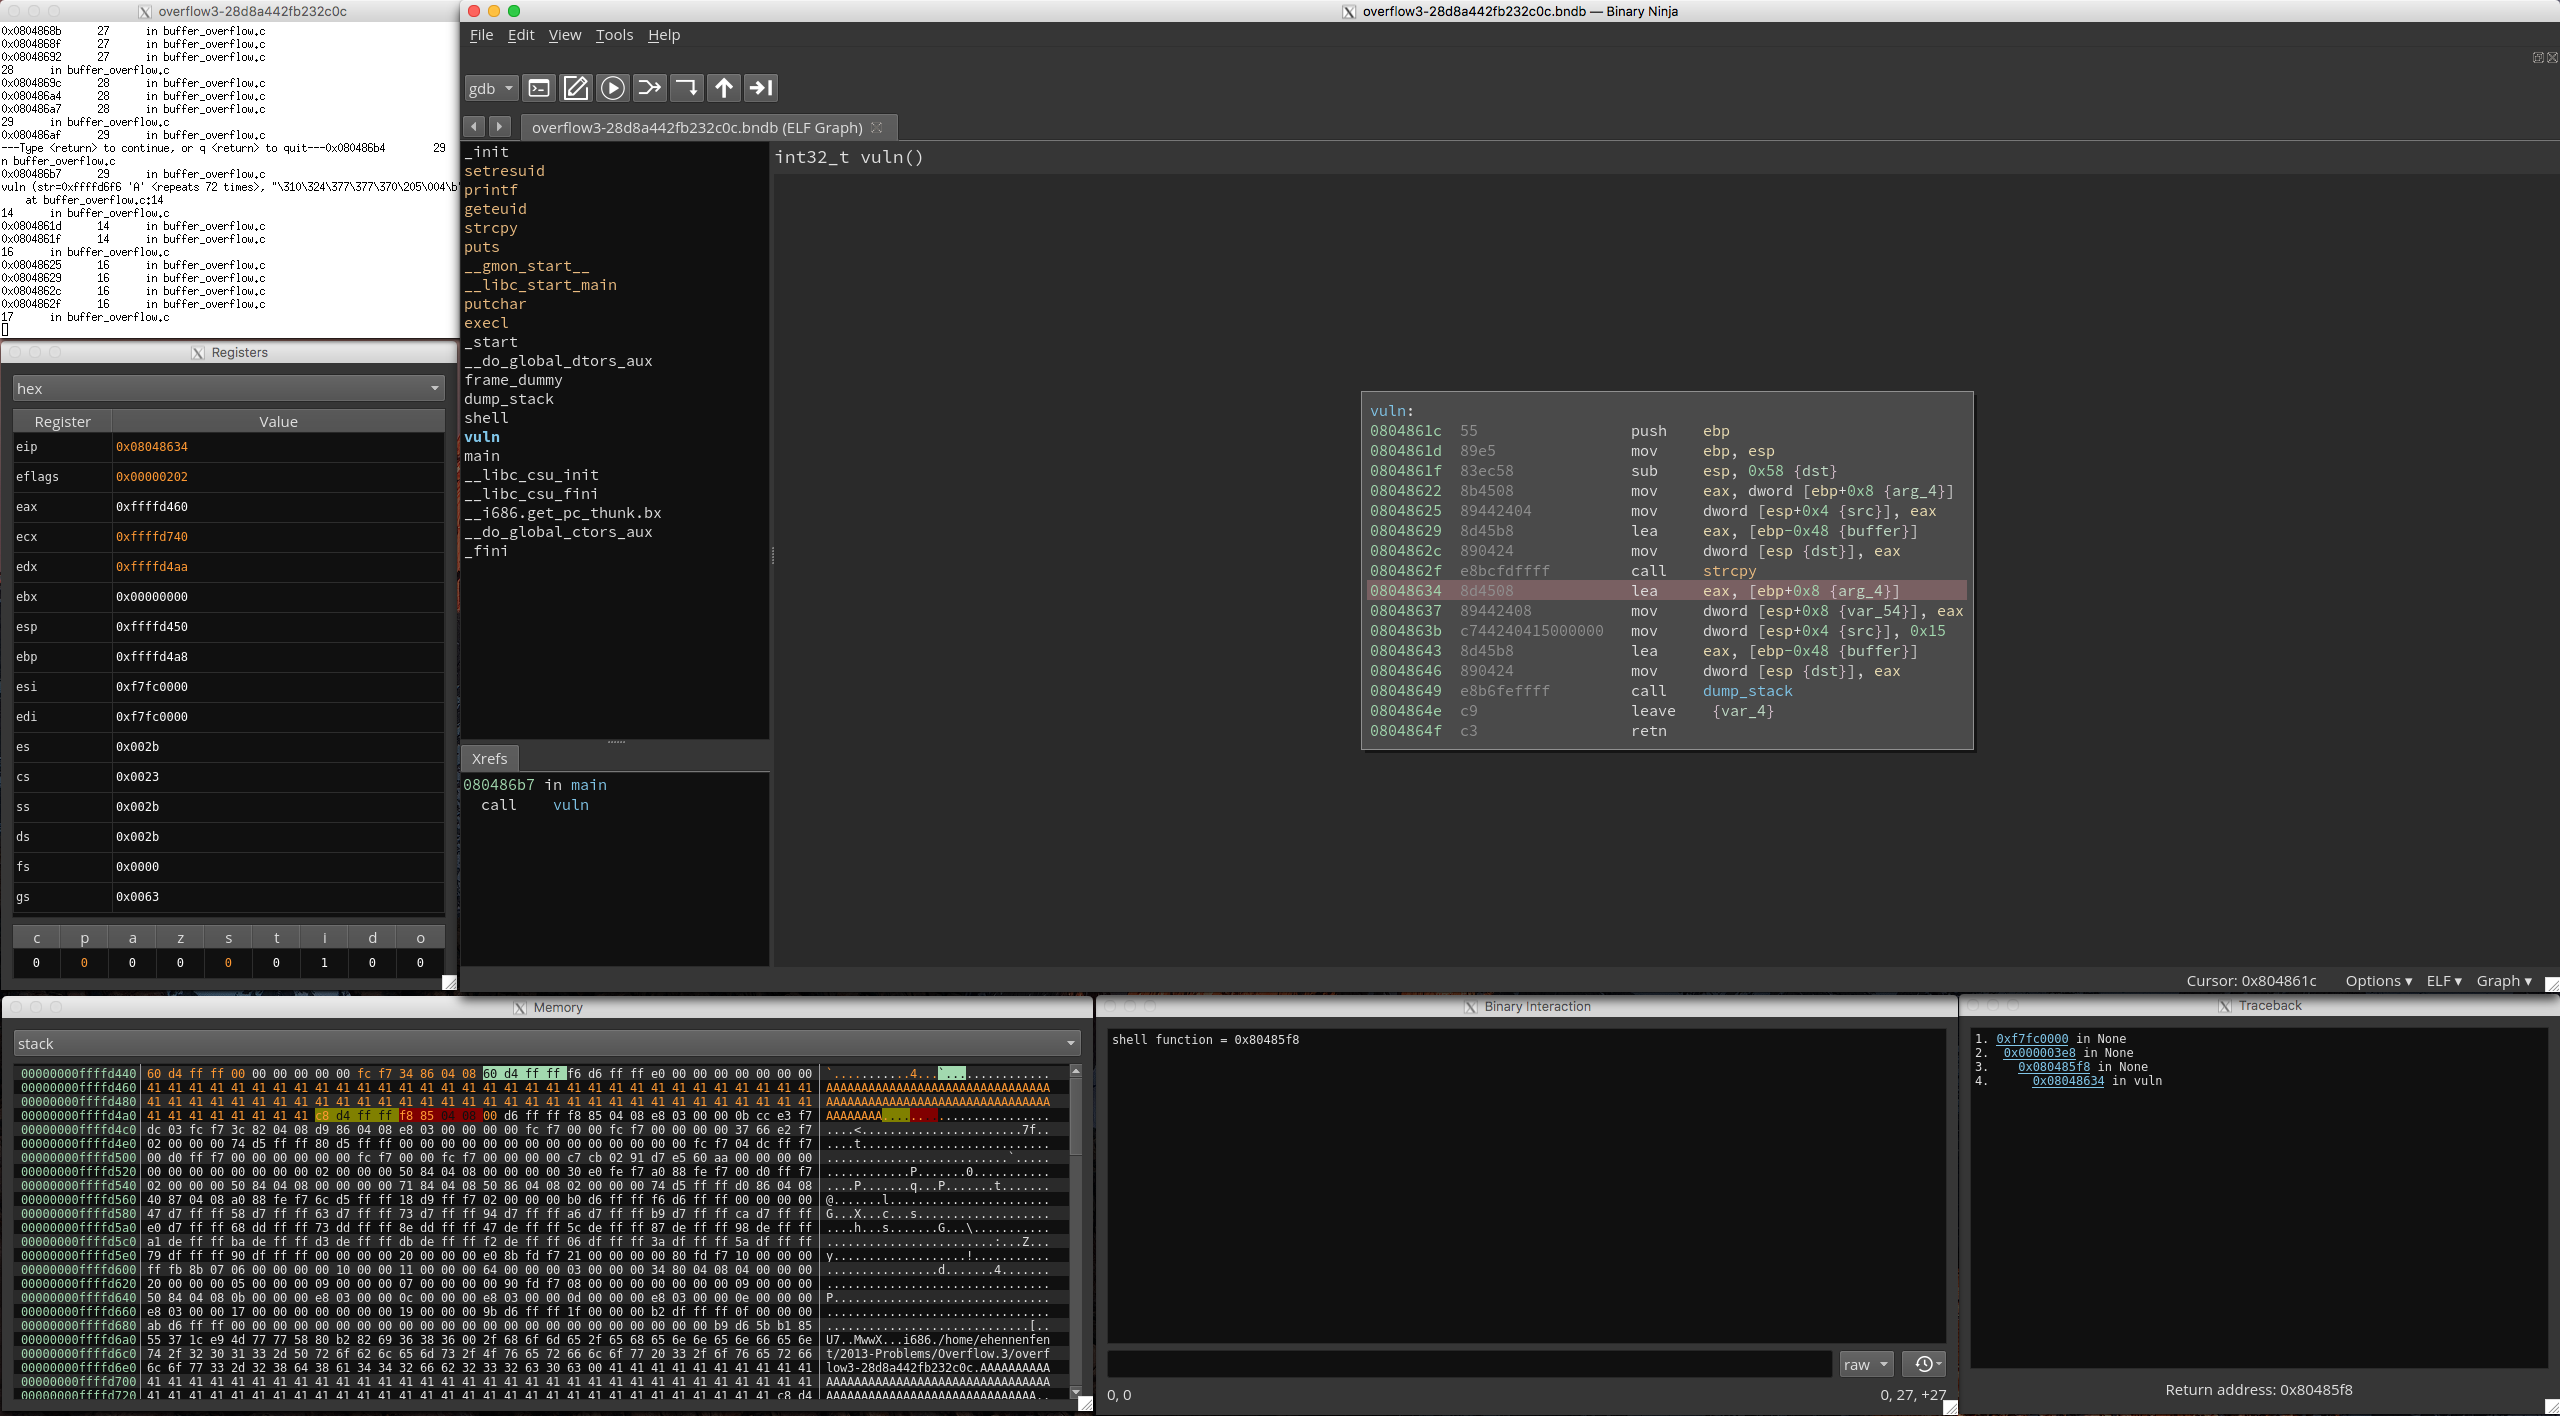 nccgroup/binja_sensei
Binary Ninjaを使用してリバースエンジニアリングを学ぶ初心者向けのリソースを提供するプラグインです。他の複数のプラグインを自動的にインストールし、これらのプラグインの機能を紹介する例も提供します。
 omair2084/msmq_re
MSMQ QueueJumper RCE の概念実証エクスプロイト。不正なパケットを構築し、メッセージキューイングサービスを介して認証なしのリモートコード実行を引き起こします。
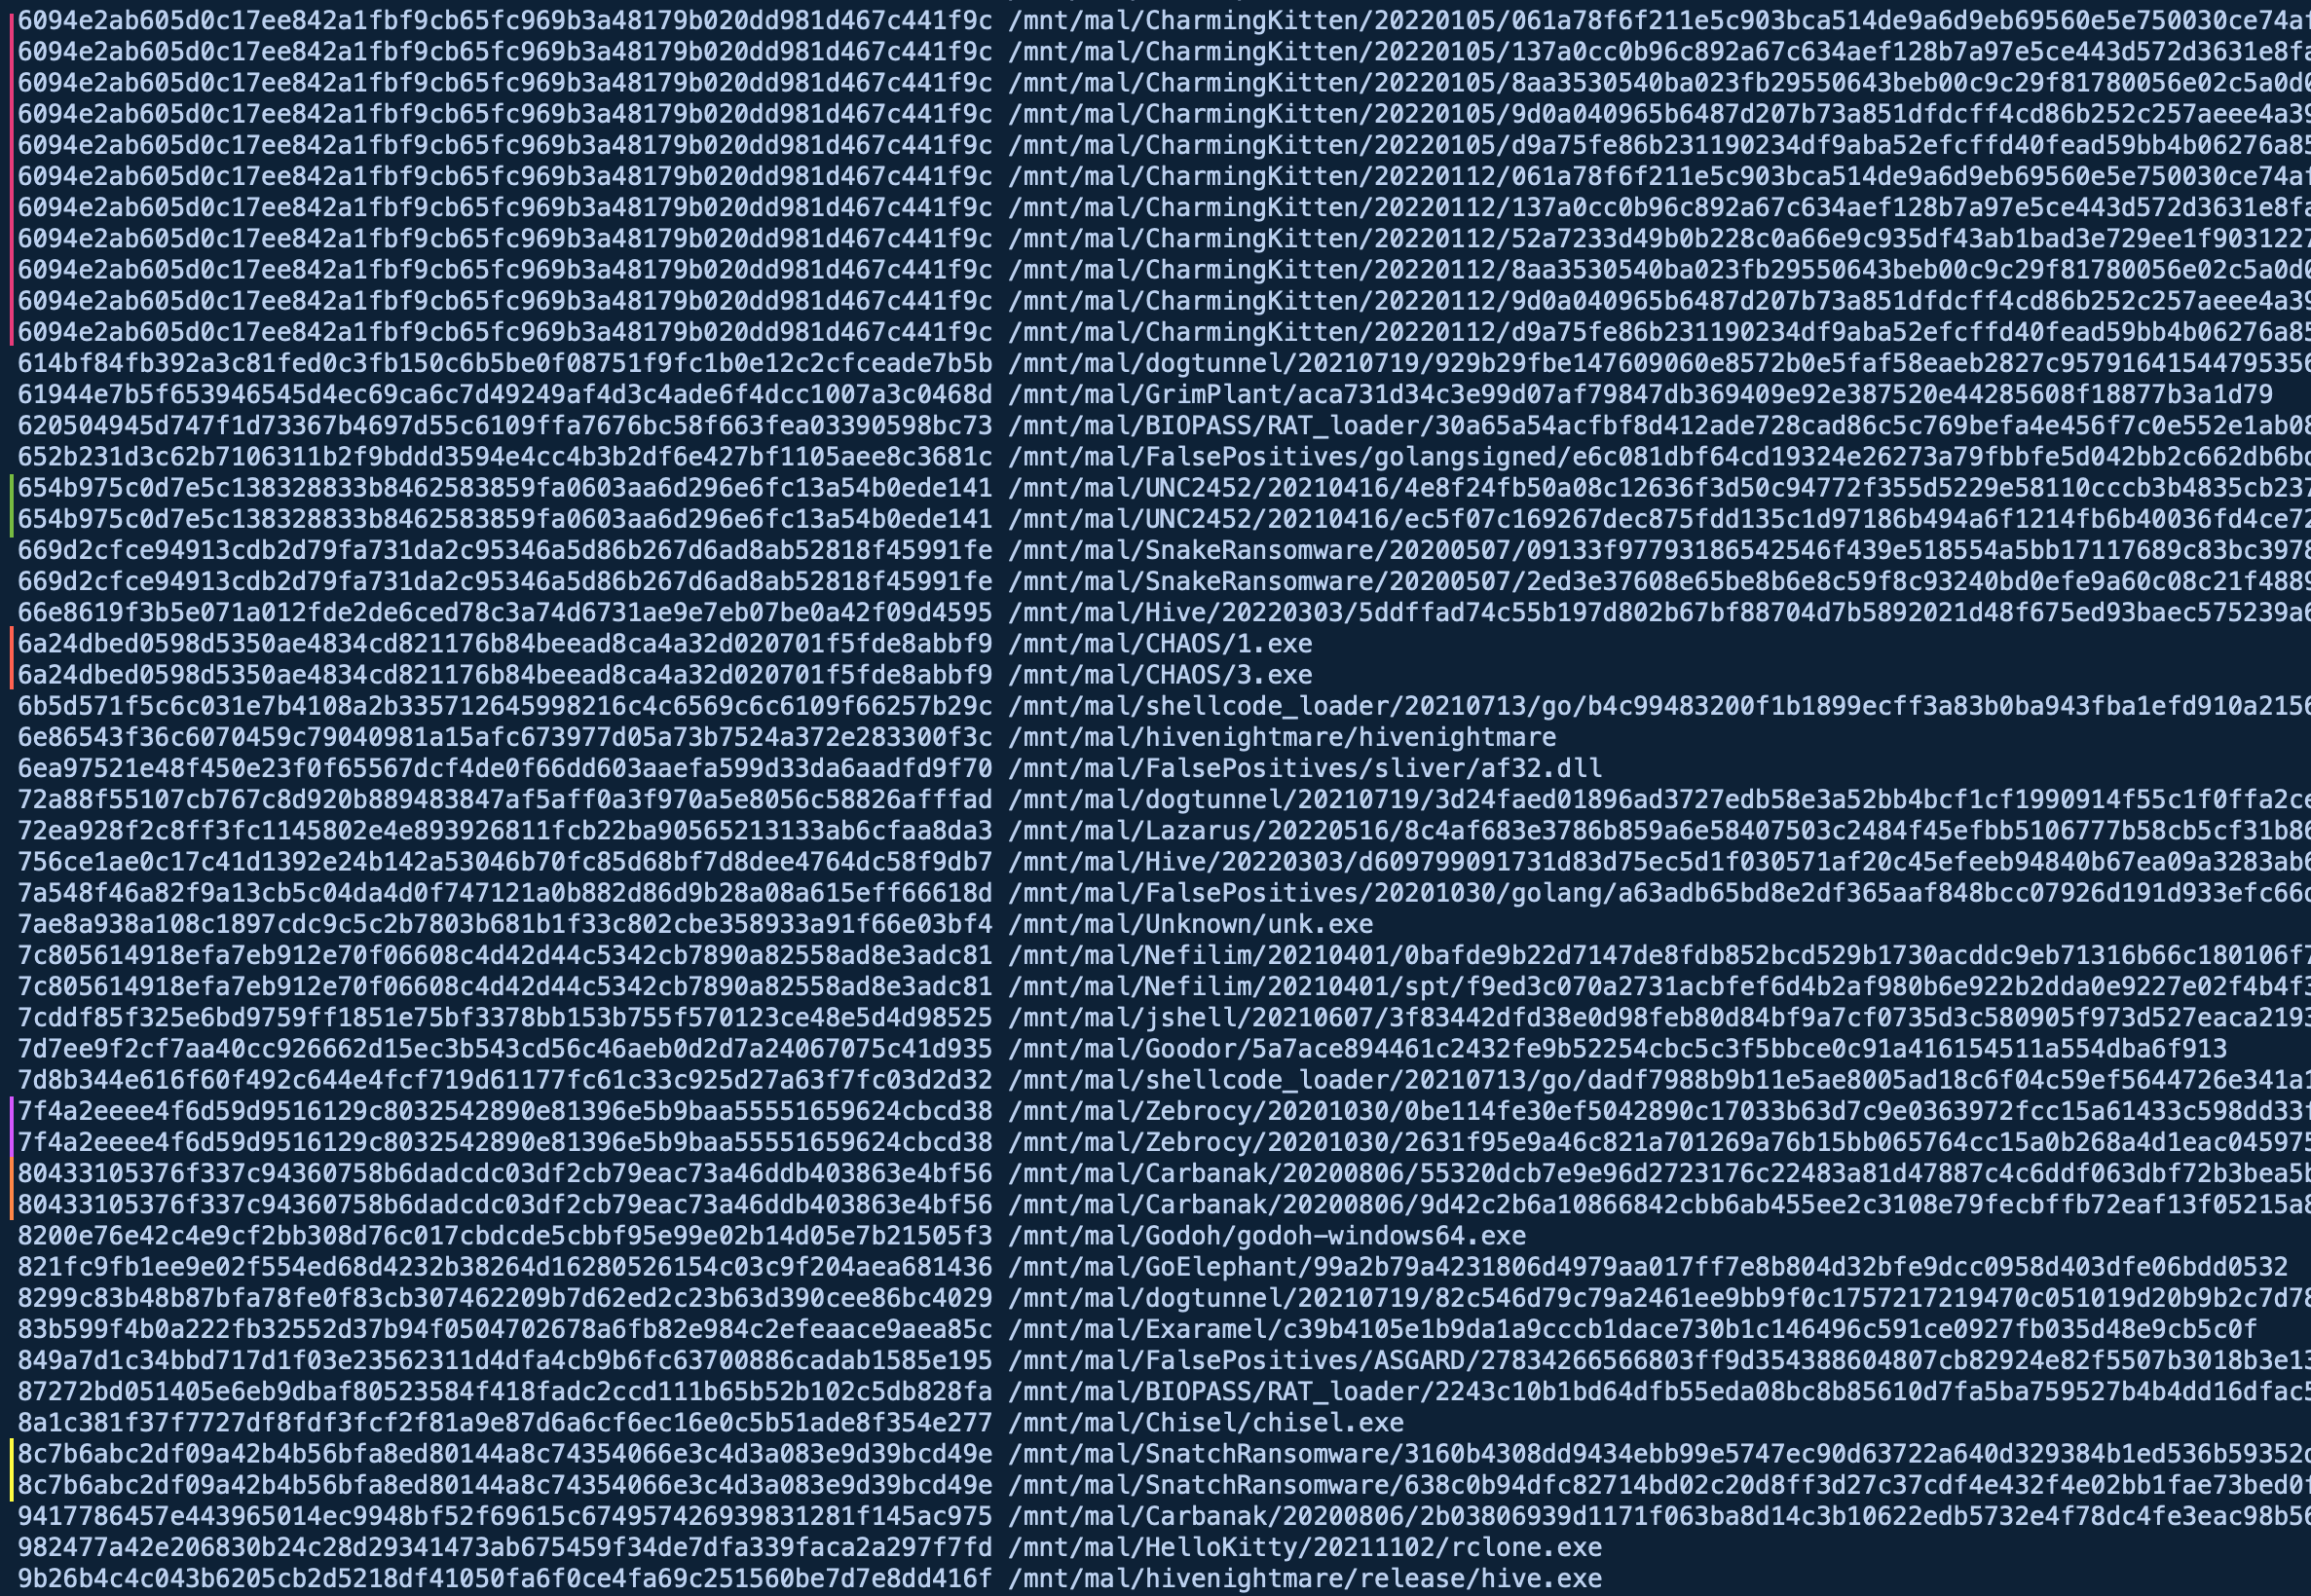 nextronsystems/gimphash
Golangバイナリに対するImphash風の計算
 reecdeep/hivev5_file_decryptor
Hive v5ファイル復号アルゴリズム
 stuxctf/mhf
Mobile Helper Framework (mhf) は、モバイルアプリケーションの作成に使用されたフレームワーク/技術を特定するプロセスを自動化するツールです。さらに、機密情報の発見を支援したり、特定されたプラットフォームでの作業のための提案を提供します。
 malwaretech/msdia-x64
Visual StudioをインストールせずにGhidraでMicrosoft PDBサポートを有効にする
 pr0xylife/icedid
Documentation and analysis artifacts for a known banking trojan, enabling malware research, reverse engineering, and threat detection through curated…
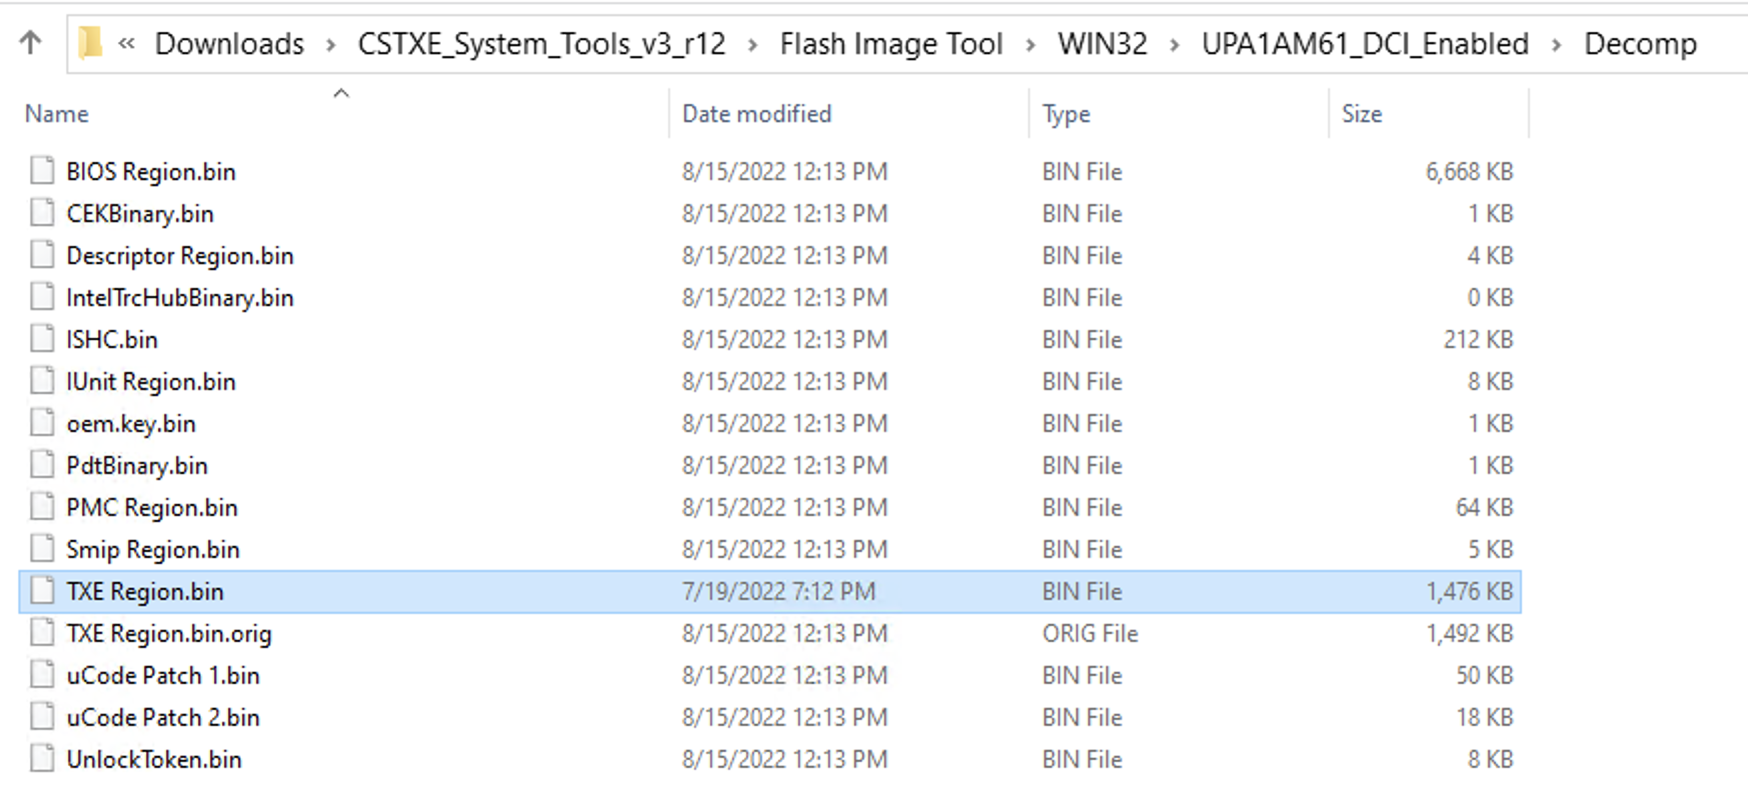 xenokovah/inteltxe-poc
Intel Management Engine JTAG 概念実証 - 2022 手順
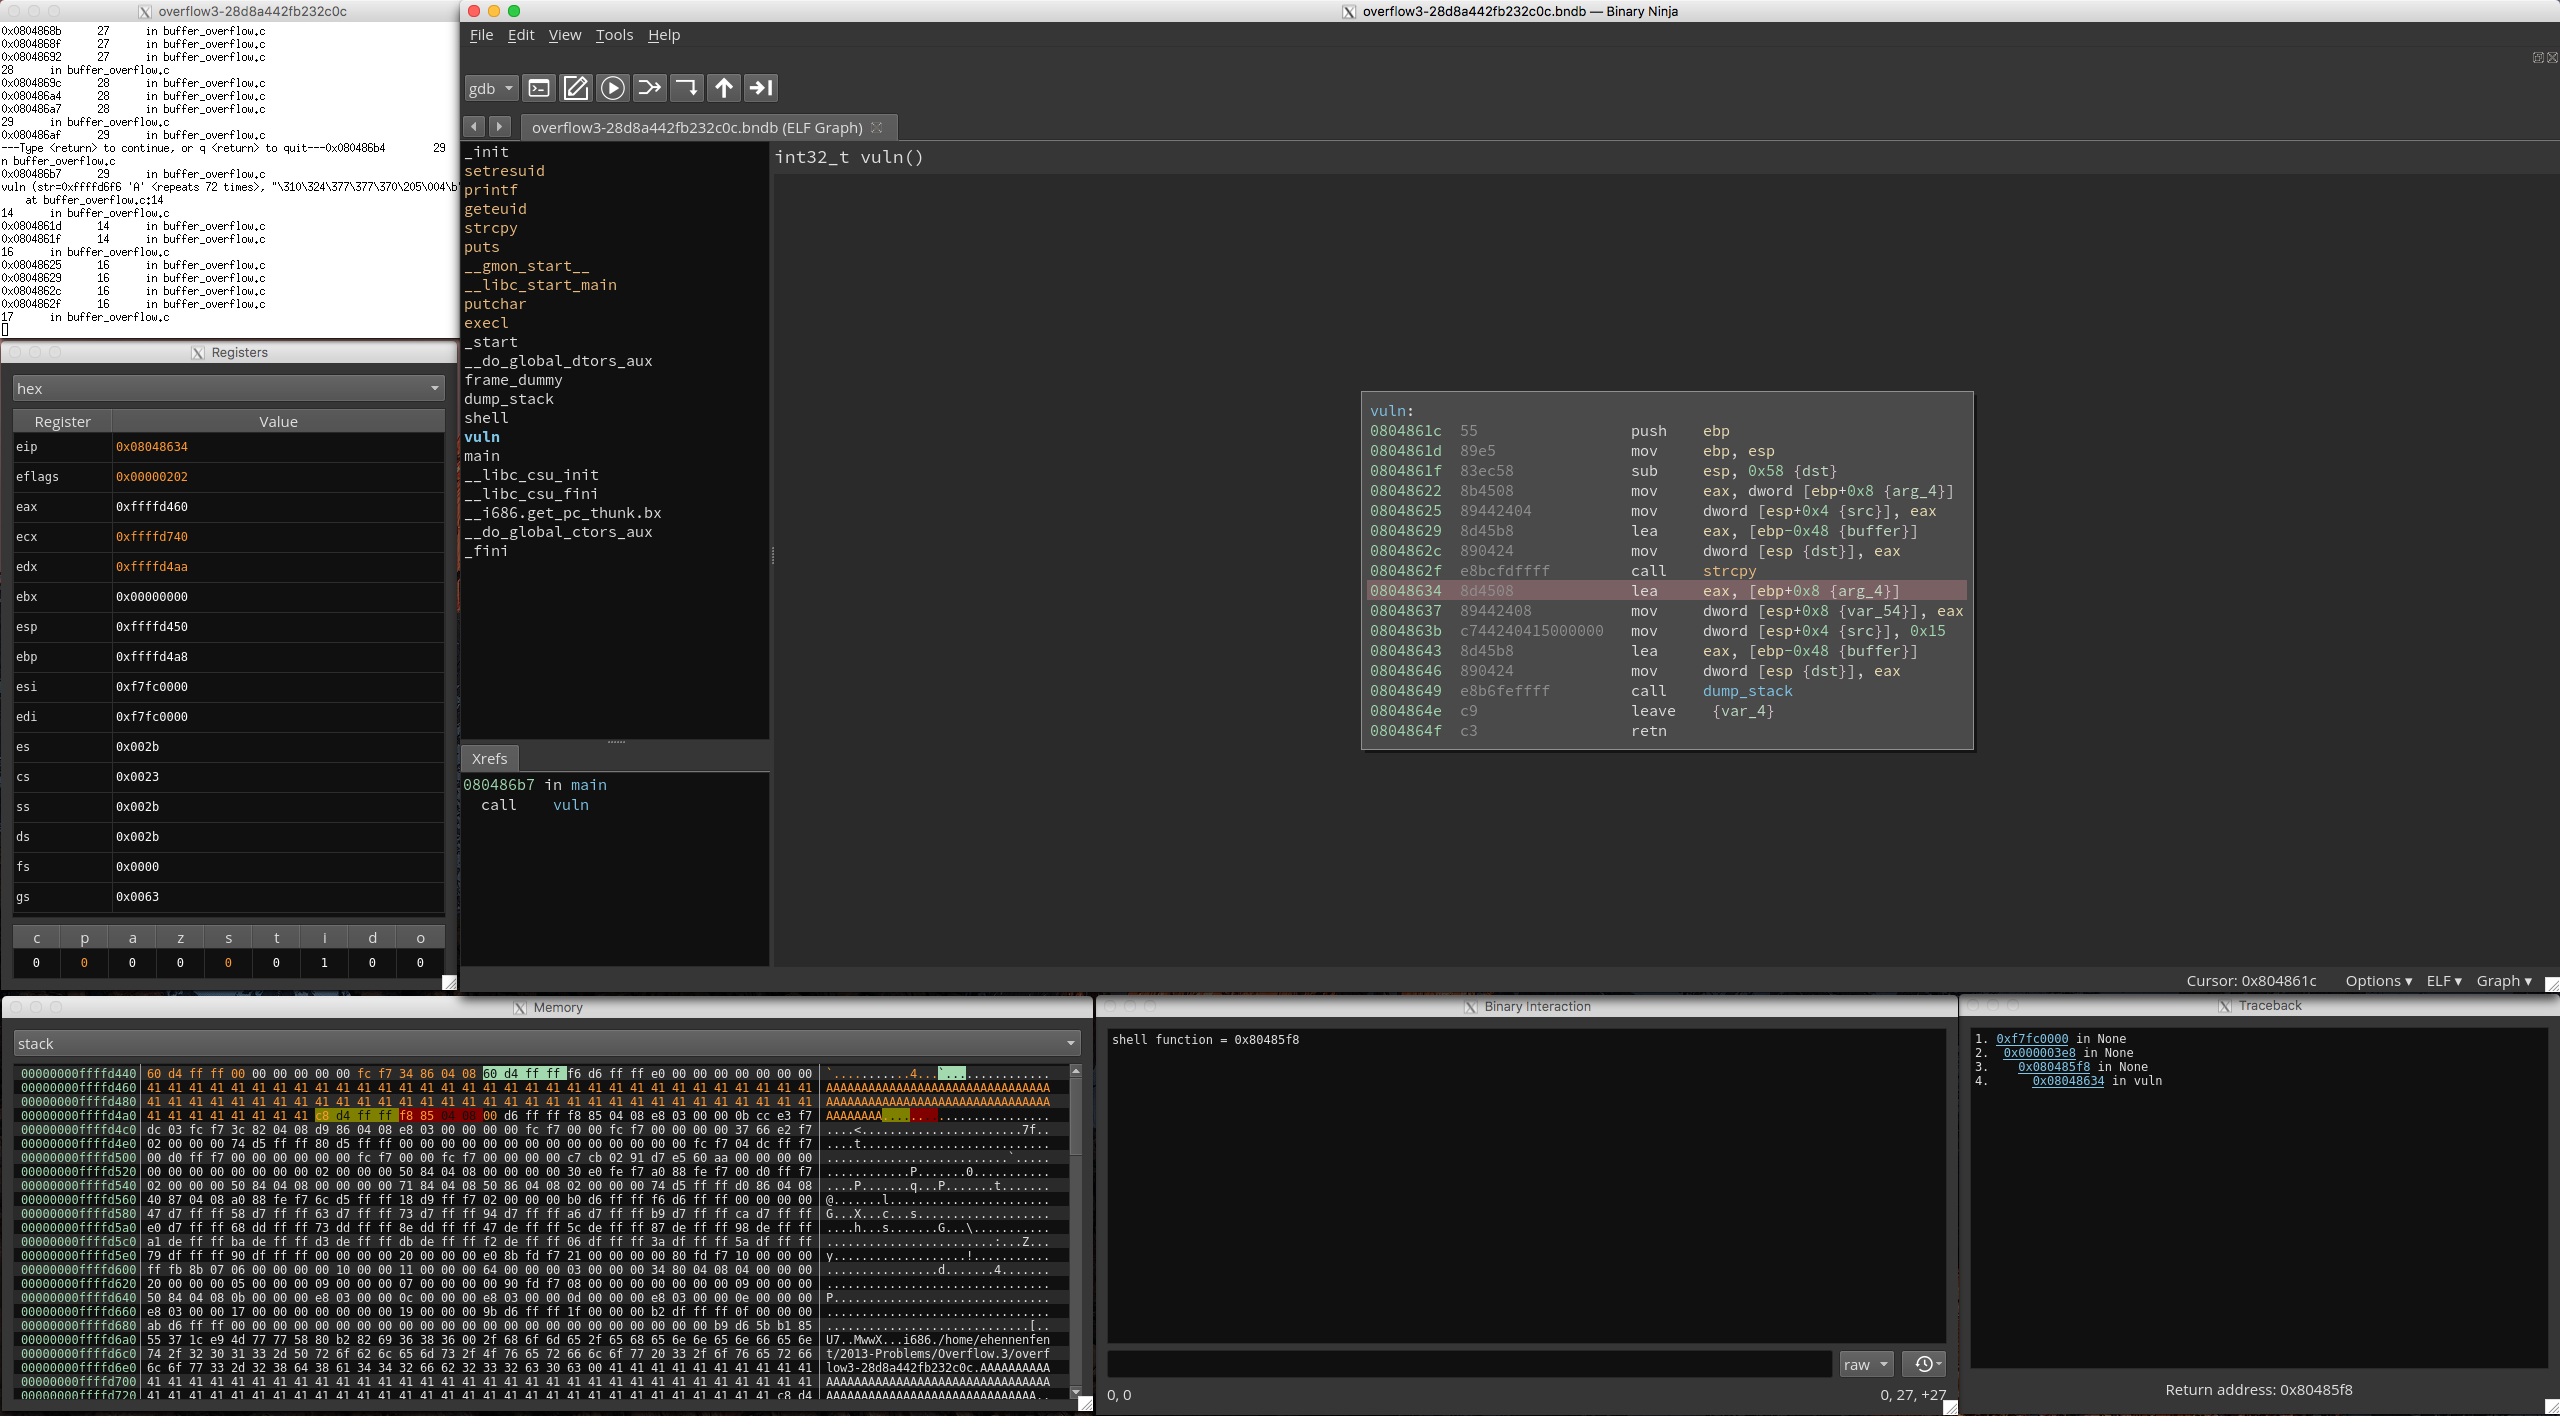 nccgroup/binja_dynamics
Binary Ninja 用 binjatron プラグインの PyQt5 フロントエンドで、初心者がリバースエンジニアリングを学びやすくするためのハイライト機能を備えています。
 happytotoro116/ghidra-llm-pipeline
C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
 nccgroup/call_map
Call Mapの現在の開発はhttps://github.com/ajylee/call_mapで行われています。Call MapはPythonコールグラフをナビゲートするためのツールです。
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 show0ne/archivo-syxe05-snat
商用プロテクター(Armadillo、ASProtect、Themida)を、SoftICEやOllyDbgなどの古典的なツールで解説したリバースエンジニアリングとアンパッキングのチュートリアルの歴史的アーカイブ。教育用リファレンスとして保存されています。