#1
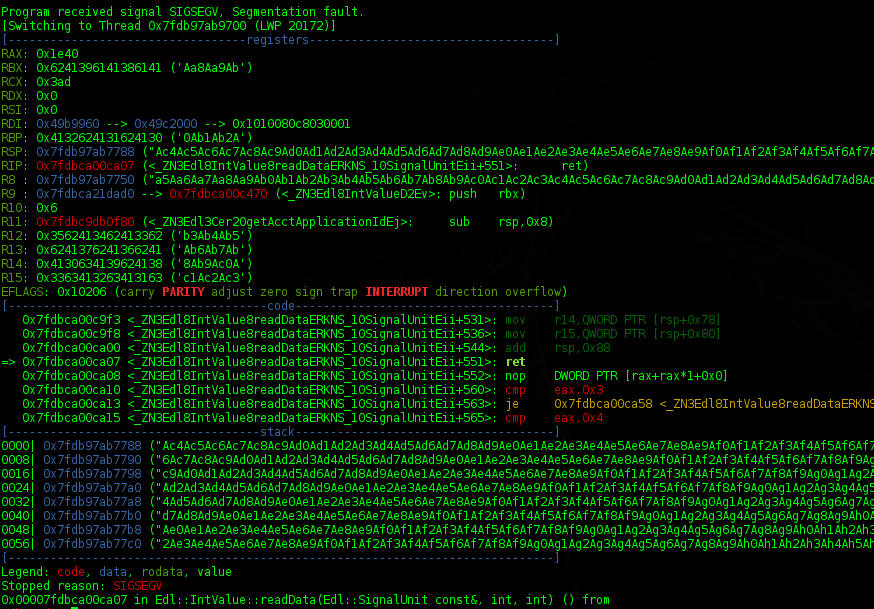
 kpn-ciso/dra_writeup
Oracle DSR スタックバッファオーバーフロー脆弱性 (DRA) の解説 CVE-2014-6598
 jaredreabow/reverse-engineering-with-ai
AI支援分析、独立した検証、公開ソースの参照を用いて、暗号化されたファームウェアやソフトウェアをリバースエンジニアリングするための調査手法。
 mhelwig/adwind-decryptor
Java AdWind、jRAT、jBifrost トロイの木馬用のシンプルな復号ツール
 r3n3r0/cve-2026-20700
arm64e上で手作りのMach-Oチェーン修正を介してdyldをPAC署名オラクルとして使用するPoC。制御されたPAC有効ポインタ書き込みと、iOSでのディスパッチコールバック実行を実現します。
 0x11dfe/file-unpumper
PEファイルから不要なものをトリミングするために使用できるツール。例えば、ファイルパンパーが追加するようなもの。
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 nighthawkk/jnisleuth-mcp
Android JNI RegisterNativesの自動復元、ストリップされたARM64 .soの型再構築、OLLVM BR X8難読化解除、およびJadx、Ghidra、IDA Pro 9.0向けの汎用LLM/MCPブリッジ。
 stolevchristian/sylvia
IDA 9.X向けiOS Syscall Explorer
 0vercl0k/kepaboo
KEPServerEXのアンチデバッグ技術を無効化する
 yasindce1998/barzakh
Ring -4からRing 0へ:攻撃・防御ファームウェア研究プラットフォーム。私たちはブートキットを構築し、そしてそれを検知する。クローズドループ。シリコンへのゼロトラスト。
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow.Abandoned project
 dumpanalysis/prologwindbg
WinDbgでメモリダンプと停止したライブプロセスをPrologを使って分析します。
 hdbreaker/ricnar-exploit-solutions
CrackLatinos チャレンジのエクスプロイトソリューション
 talha-nazeef-ahmed/rpc-triage
Windows RPCの攻撃面を抽出し、AHPベースのリスクモデルを用いて数学的にランク付けする、ゼロシンボル静的解析エンジン。
 hasherezade/flareon2023
Flare-On 10 リバースエンジニアリングチャレンジのソースコード解答集。CTF形式のリバースエンジニアリングタスク向けに、バイナリ解析およびマルウェア解析のテクニックを実演しています。
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - vivo X200(PD2415 / b57カーネル)向け一時ルートツールチェーン。CVE-2026-43499に基づく。許可されたセキュリティ研究のみを対象としています。
 bishopfox/sonicrack
暗号化されたSonicOSXファームウェアイメージを復号化します。