
 ufrisk/memprocfs
MemProcFS

MemProcFSは、物理メモリを仮想ファイルシステム内のファイルとして簡単かつ便利に閲覧する方法です。
複雑なコマンドライン引数を必要としない、簡単なポイント&クリックによるメモリ分析!マウントされた仮想ファイルシステム内のファイルを介して、または独自のプロジェクトに組み込める機能豊富なアプリケーションライブラリを介して、メモリの内容やアーティファクトにアクセスできます!
メモリダンプファイル、DumpItやWinPMEMを介したライブメモリ、仮想マシンやPCILeech FPGAハードウェアデバイスからの読み書きモードでのライブメモリを分析できます!
さらに、セキュアな接続を介してリモートのLeechAgentメモリ取得エージェントに接続することも可能です。これにより、レイテンシが高く帯域幅の低い接続であっても、リモートでのライブメモリインシデントレスポンスが可能になります!MemProcFSでの仮想マシン、LiveCloudKd、VMwareを覗いてみてください!
お気に入りのツールを使ってメモリを分析しましょう。お気に入りのヘックスエディタ、PythonやPowerShellのスクリプト、WinDbg、あるいはお気に入りの逆アセンブラやデバッガなど、MemProcFSではファイルを読み書きするだけでどれも簡単に動作します!
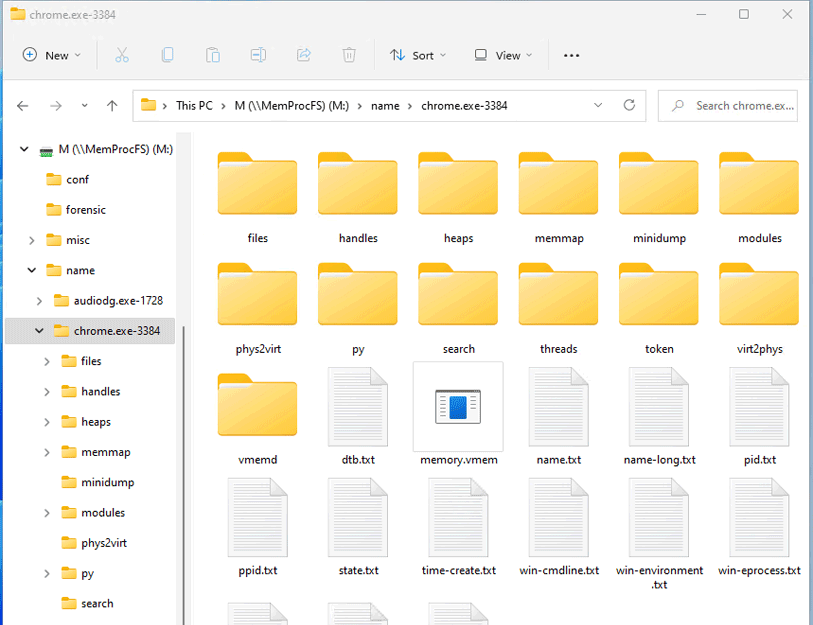
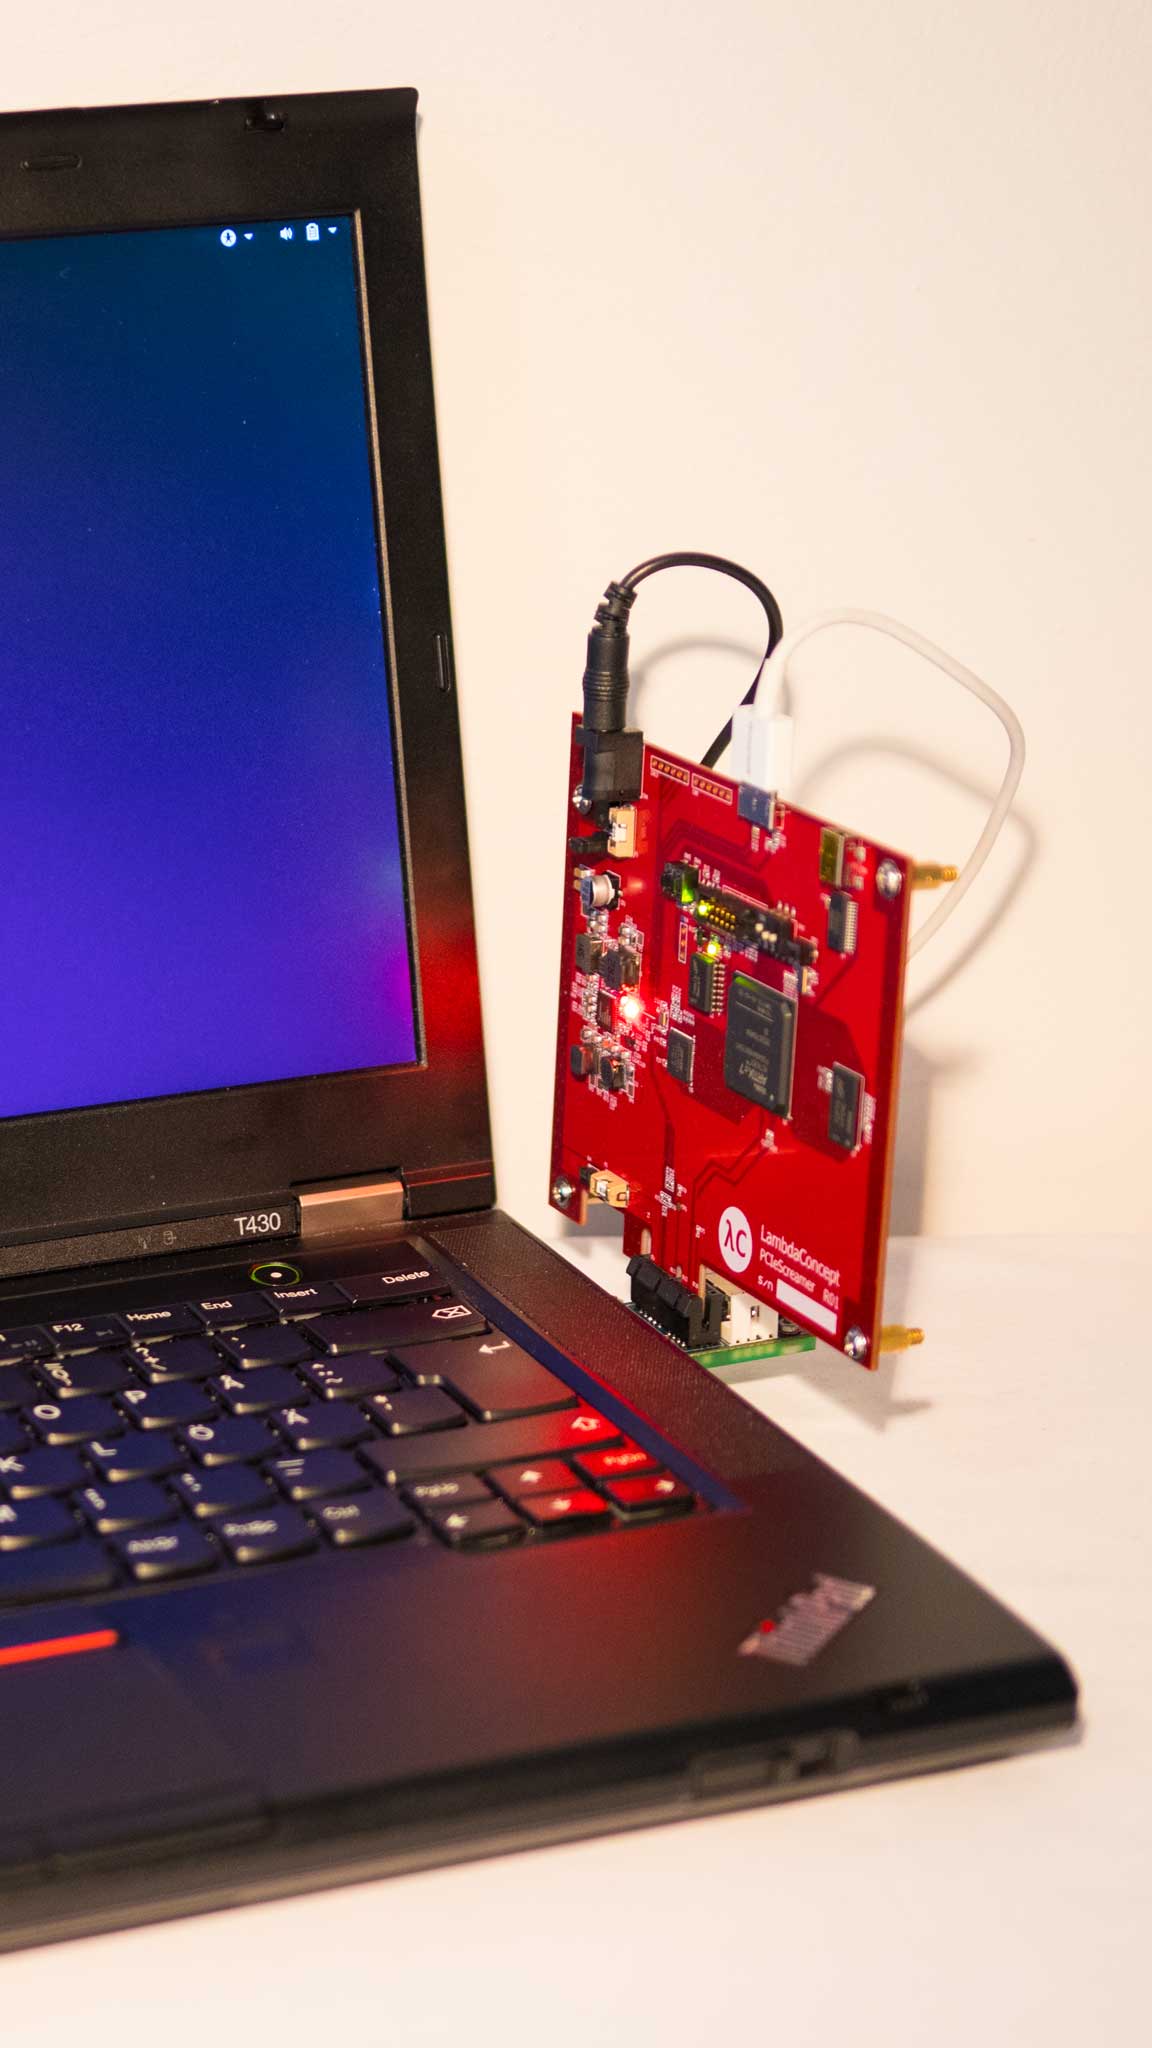
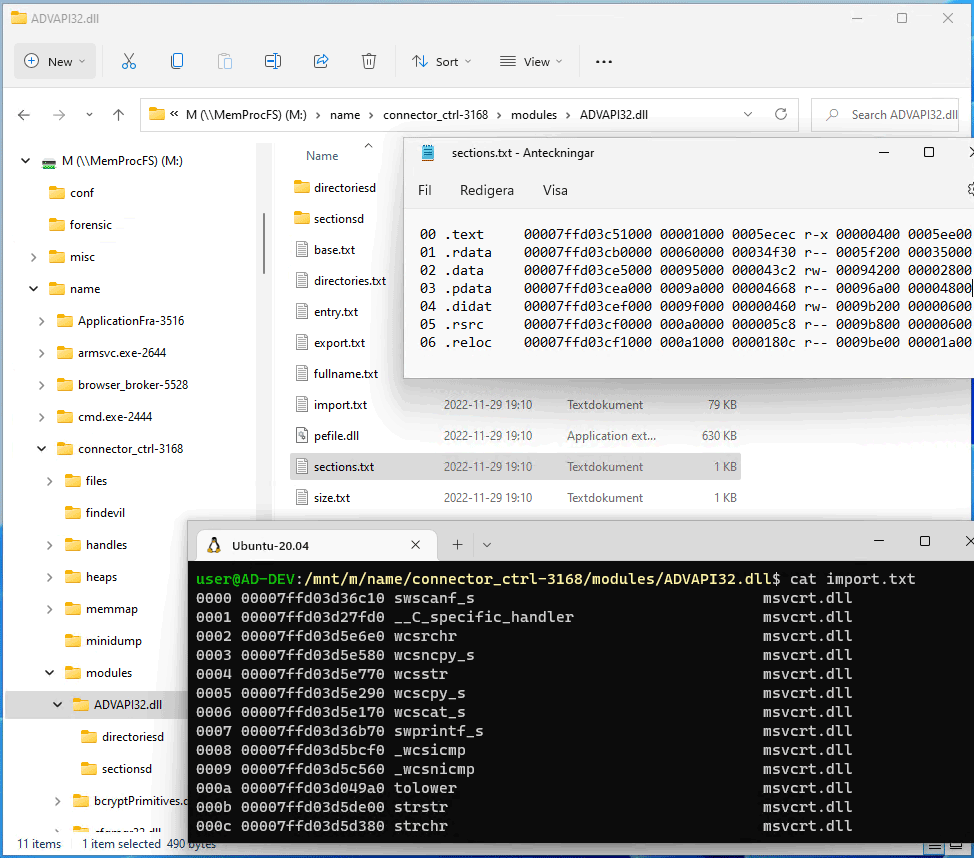
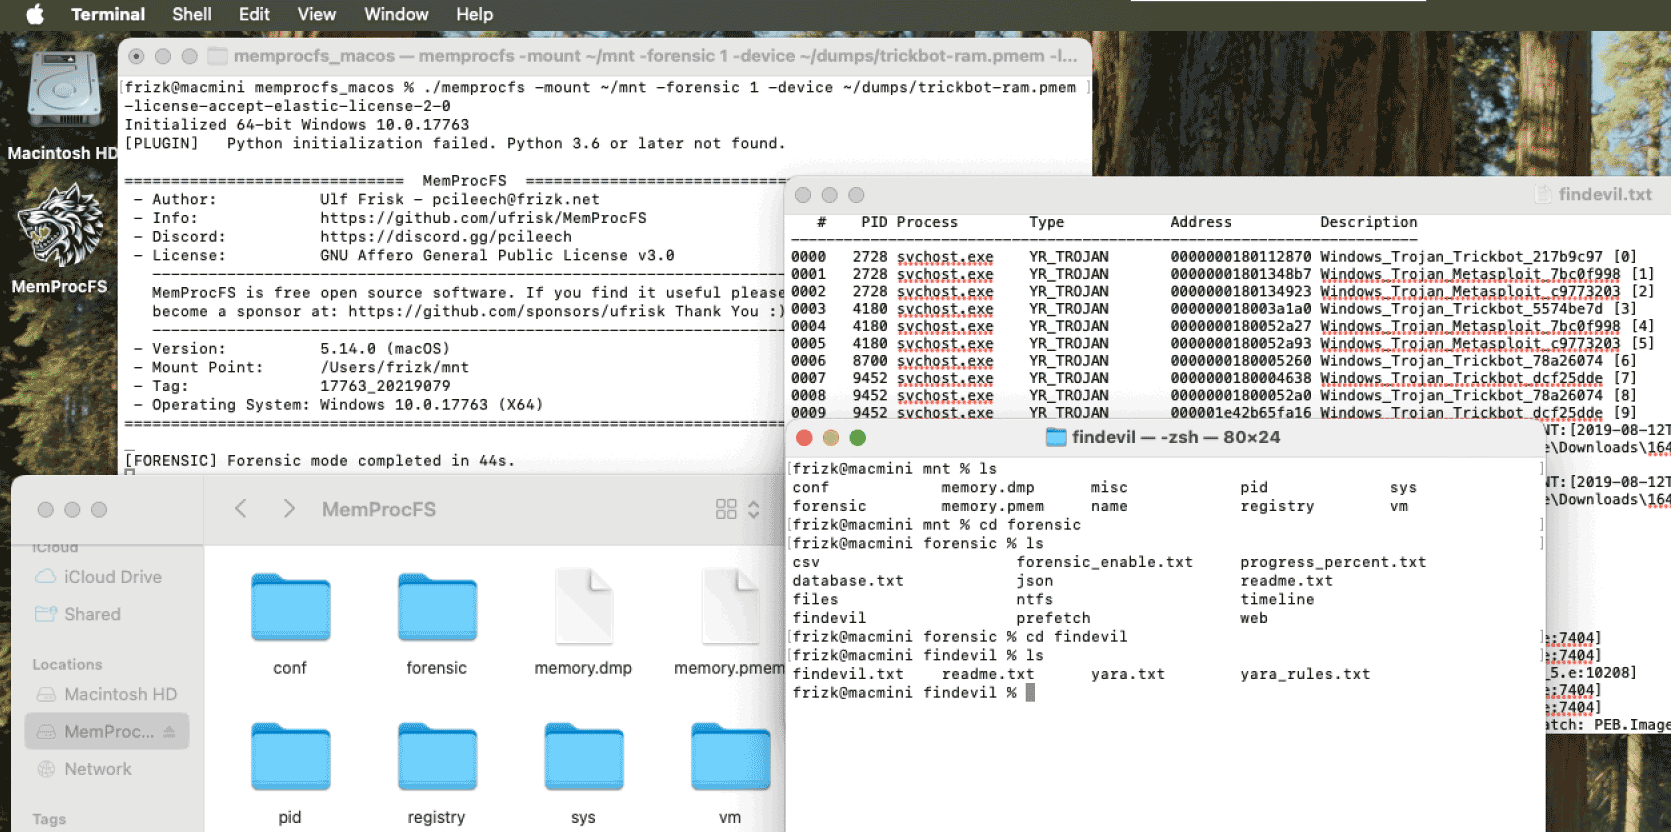
まずは13Cubedによる優れたクイックウォークスルーをチェックして始めましょう!DisobeyとBlueHatでの過去のカンファレンス講演もぜひご覧ください。

追加のドキュメントについては、ファイルシステム自体、そのAPI、プラグインモジュールに関する詳細な情報が記載された**プロジェクトwikiをチェックしてください**!メモリ取得方法の詳細については、**LeechCoreプロジェクト**を確認するか、PCILeech/MemProcFS Discordサーバーに参加してください!
始めるには、最新のバイナリ、モジュール、設定ファイルをダウンロードし、ガイドを確認してください!
最新リリースから最新のバイナリ、モジュール、設定ファイルを入手してください。あるいは、リポジトリをクローンしてソースからビルドすることもできます。
ファイルシステムをマウントするには、Dokanyファイルシステムライブラリがインストールされている必要があります。Dokanyバージョン2の最新版を https://github.com/dokan-dev/dokany/releases/latest からダウンロードしてインストールしてください。
ライブメモリをキャプチャするには(PCILeech FPGAハードウェアなしで)、DumpItをダウンロードし、DumpItの/LIVEKDモード経由でMemProcFSを起動します。あるいは、最新の署名済みWinPMEMドライバーをダウンロードしてWinPMEMを入手し、MemProcFSと同じ場所に配置してください。詳細な手順はLeechCore Wikiにあります。
PCILeech FPGAを使用するには、ハードウェアに加えて_FTD3XXWU.dll_をMemProcFSのバイナリと同じ場所に配置する必要があります。手順についてはLeechCoreプロジェクトを参照してください。
MemProcFSは、FUSEがインストールされているほとんどのLinuxディストリビューションでそのまま実行できるはずです。ソースからビルドする場合は、MemProcFS on Linuxに関するガイドを参照してください。
最新のMemProcFSリリースをこちらからダウンロードしてください。MemProcFSをマウントされた仮想ファイルシステムとして使用する場合、.kextを必要とするmacFuseに依存します。macFuseをこちらからダウンロードしてインストールしてください。MemProcFSをサポートされているC/C++/Rust API経由で使用する場合、macFuseは不要です。
MemProcFSをあなたのC/C++、C#、Java、Go(サードパーティ製)、Python、Rustのプログラミングプロジェクトに組み込みましょう!MemProcFSのすべては、あなた自身のプロジェクトで使用できる使いやすいAPIを通じて公開されています!プラグインに優しいアーキテクチャにより、ユーザーはC/C++/Rust/PythonプラグインでMemProcFSを簡単に拡張できます!
MemProcFSのすべてはAPIとして公開されています。APIはC/C++ vmmdll.h、C# nugetパッケージ、Java、Python pipパッケージ、Rust クレート向けに存在します。ファイルシステム自体は、マウントする必要なくAPI経由で仮想的に利用可能になります。仮想プロセスメモリと物理メモリの両方を読み取ることが可能です!以下の例は、物理アドレス0x1000から0x20バイトを読み取る方法を示しています:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFSはPythonのpipパッケージとして利用可能であり、Jupyter Notebooksに簡単に統合できます。
コマンドラインからMemProcFSを起動します。以下の例のいずれかを使用してください。
または、MemProcFS.exeにメモリダンプファイルの拡張子を登録しておけば、メモリダンプファイルをダブルクリックするだけでファイルシステムが自動的にマウントされます!
memprocfs.exe -device c:\temp\win10x64-dump.rawmemprocfs.exe -device c:\temp\win10x64-dump.raw -vmemprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1 -forensic-yara-rules c:\yara\rules\windows_malware_index.yar./memprocfs -mount /home/pi/linux -device /dumps/win10x64-dump.rawmemprocfs.exe -mount s -device c:\temp\win10x64-dump.rawmemprocfs.exe -device pmemmemprocfs.exe -device fpga -memmap automemprocfs.exe -device unknown-x64-dump.raw -pagefile0 pagefile.sys -pagefile1 swapfile.sys少し難しすぎると感じますか?それともちょっとした質問をしたいだけですか?DiscordのPCILeech and MemProcFS DMAコミュニティサーバーに参加してください!
ビルド済みのバイナリ、モジュール、設定ファイルは最新リリースで入手できます。 MemProcFSのバイナリはVisual Studio 2022およびUbuntu x64/AARCH64でビルドされています。
詳細なビルド手順はWikiのBuildingセクションに記載されています。
本プロジェクトのソースコードはGNU Affero General Public License v3.0の下で公開されています。同梱の一部の依存関係およびプラグインはGPLv3の下で公開されています。同梱の一部のMicrosoft再頒布可能バイナリは別個のライセンスの下で公開されています。要望に応じて代替ライセンスが可能な場合があります。






