
 #1
敵対者シミュレーション、レッドチームインフラ、C2フレームワーク、運用セキュリティツール。
Kitploit おすすめ

 flangvik/azurec2relay
Azure Functionは、Malleable C2プロファイルを使用してCobalt Strikeビーコン通信を検証および中継し、無効なリクエストをデコイサイトにリダイレクトし、検証済みトラフィックをSSH経由でチームサーバーに転送します。
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
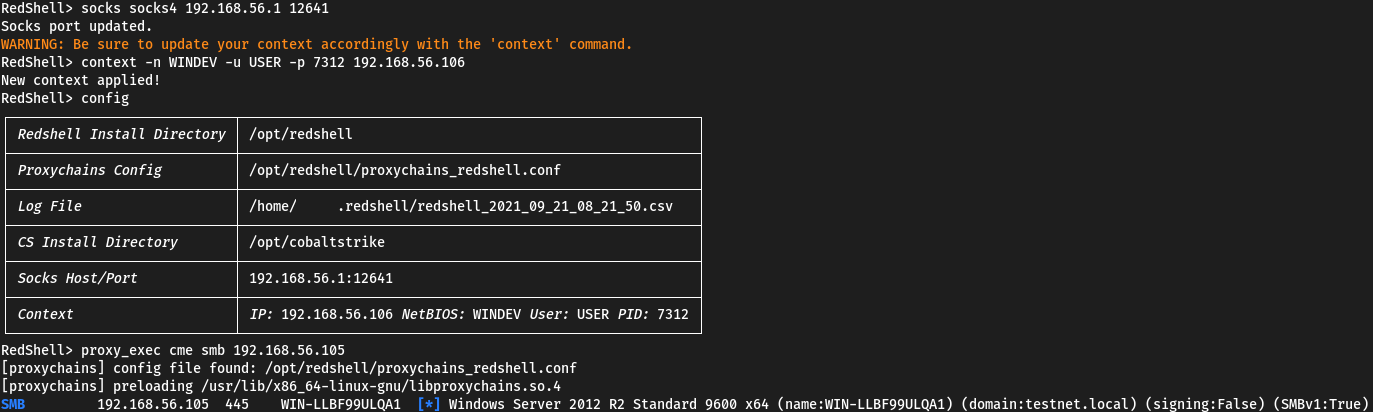 verizon/redshell
レッドチームおよびペネトレーションテストのための対話型コマンドプロンプトです。proxychainsを介してSOCKS4/5プロキシ経由でコマンドを自動的に送信します。オプションのCobalt…
 maldev-academy/maldevacademyldr.2
複数の回避技術を備えた RunPE 実装 (2)
 s3cur3th1ssh1t/nimsyscallpacker
C#アセンブリ、PEファイル、またはシェルコードを暗号化されたNimバイナリにパックし、AMSI/ETWバイパス、サンドボックス検出、複数のインジェクション技術などの高度な回避機能を備えたレッドチーム運用向けツール。
 ariary/fileless-xec
ステルス型ドロッパー:リモートバイナリをディスクに保存せずに実行します(HTTP3対応、ICMP対応、不可視のトラック、クロスプラットフォーム、…)
 redcanaryco/atomictestharnesses
Atomic Test Harnessの公開リポジトリ
 gmh5225/awesome-ai-security
ペネトレーションテスター、バグハンター、セキュリティ研究者向けに厳選されたAIセキュリティ資料とリソースのリスト。
 winscripting/uac-bypass
PowerShell による概念実証 (PoC) コードで、Windows ユーザー アカウント制御 (UAC) をバイパスして権限を昇格させます。許可されたペネトレーションテストおよびレッドチーム運用を目的としています。
 kindtime/nosferatu
lsass.exe の NTLM および Kerberos 認証をフックし、バックドアハッシュを注入する DLL。これにより、Windows システム上で持続的な認証アクセスが可能になります。
 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。
 1r0bit/taskhound
リモートシステム上の特権スケジュールタスクを列挙するツール
 kudaes/lolbits
** 開発終了 ** 通信プロトコルとしてBackground Intelligent Transfer Service (BITS)を使用し、EDRのユーザーモードフッキング回避のためにDirect Syscalls + Dinvokeを採用したC2フレームワーク。
 maldev-academy/christmas
シェルコードをリモート実行することを目的とした、マルチプロセスのインジェクションチェーンを実証するPoC
 vozec/cve-2023-7028
このリポジトリはCVE-2023-7028の概念実証を示しています
 shell-company/qrexfil
このツールは、任意のバイナリファイルをQRコードの動画に変換できるコマンドラインユーティリティです。その後、データを視覚的に再構成することで、エアギャップシステムからのデータ流出を可能にします。
 vysecurity/cve-2017-8759
CVE-2017-8759 - SOAP WDSLパーサーにおける脆弱性。
 sudonoodle/bof-coerce-ipp
マシンアカウント認証をIPP経由で強制するためのBeacon Object File(BOF)。








