
 #1

 codesiddhant/jasmin-ransomware
Jasmin Ransomware は、実際のランサムウェア攻撃をシミュレートするために使用される高度なレッドチームツール (WannaCry クローン) です。Jasmin は、セキュリティ研究者が外部攻撃のリスクを克服するのに役立ちます。
 claroty/arya
YARAルールから疑似悪意ファイルを生成し、AV/EDRの検出をトリガーします。これにより、実際のマルウェアサンプルを使わずに、マルウェア研究、ルールのQA、ネットワークセンサーの耐圧試験が可能になります。
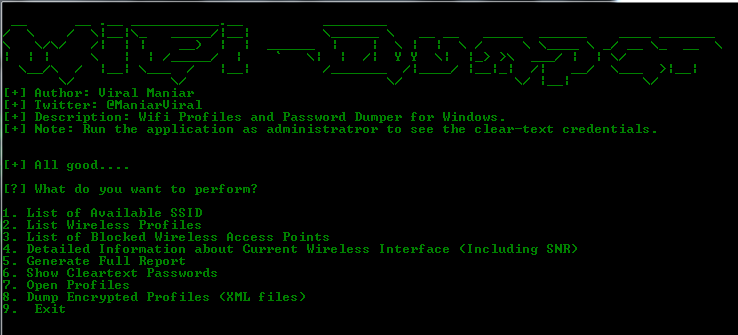 viralmaniar/wifi-dumper
これは、Windowsマシン上の接続済みアクセスポイントのWi-Fiプロファイルと平文パスワードをダンプするためのオープンソースツールです。このツールはWi-Fi侵入テストで役立ちます。さらに、レッドチームまたは内部インフラストラクチャのエンゲージメントを実行する際にも有用です。
 gpoulios/ropinjector
ROPエンコードされたシェルコードをPEにパッチする

 forrest-orr/artifacts-kit
擬似的な悪意のあるユーザーモードメモリアーティファクト生成キットで、感染したWindows OS上で実際のマルウェアが残すフットプリントを簡単に模倣するように設計されています。
 lloydlabs/wsb-detect
wsb-detect を使用すると、Windows Sandbox ("WSB") で実行されているかどうかを検出できます。
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。

 blacksnufkin/novaldr
Threadless Module Stomping In Rust と一部の機能 (Nova party massacre で殺害された人々を追悼して)
 octoberfest7/zip_smuggling
追加データを忍ばせておき、後で抽出できるzipファイルを作成するPython3ユーティリティ
 nodauf/girsh
LinuxまたはWindowsの被害者に対して、完全にインタラクティブなリバースシェルを自動的に起動します。
 ustayready/sharphose
Windows環境向けC#製非同期パスワードスプレー攻撃ツール
 hackerhouse-opensource/setuphijack
SetupHijackは、Windowsアプリケーションのインストーラーおよび更新プロセスにおけるレースコンディションと安全でないファイル処理を悪用するセキュリティ調査ツールです。
 wh0amitz/bypasscredguard
Wdigest メモリへのパッチ適用による Credential Guard バイパス
 mordavid/donpwner
DonPAPIデータベースを活用した高度なドメインコントローラ攻撃・資格情報分析ツール
 frenchcisco/ratel
RAT-elは、Windowsマシンを制御できるオープンソースのペネトレーションテストツールです。クライアント・サーバーモデルで動作し、サーバーがコマンドを送信し、クライアントがそのコマンドを実行して結果をサーバーに返します。クライアントはアンチウイルスソフトウェアによる検出が完全に不可能です。









