
 #1
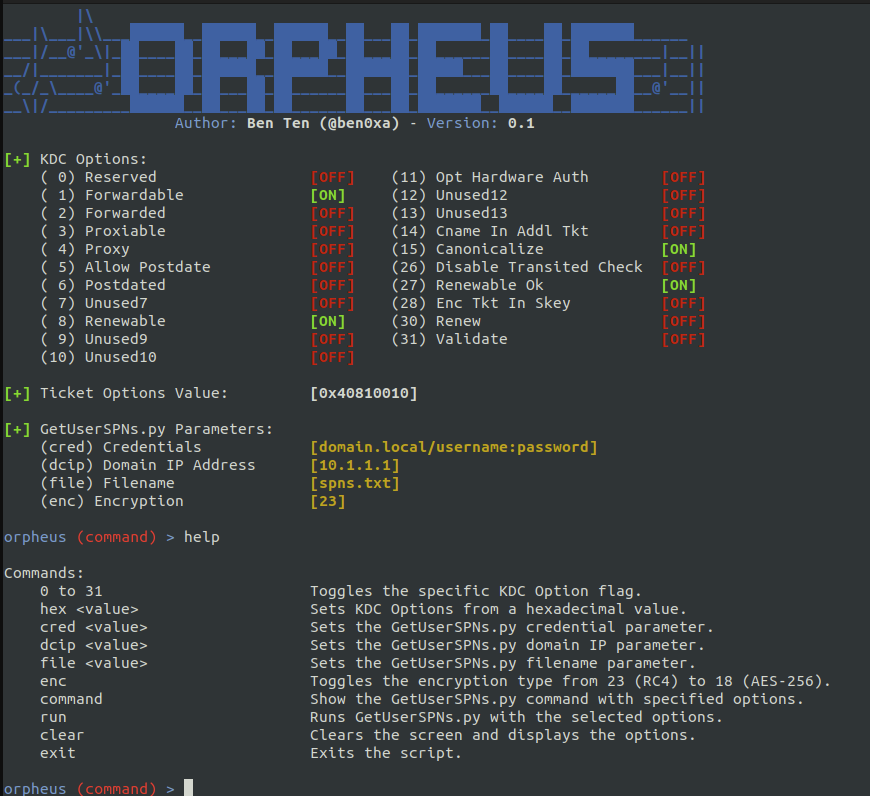
 trustedsec/orpheus
Kerberoast検出を回避する:変更されたKDCオプションと暗号化タイプ
 mubix/netview
NetviewはWinAPI呼び出しを使用してシステムを列挙します
 r00t-3xp10it/redpill
ポストエクスプロレーションタスクにおいてリバースTCPシェルを支援する
 syss-research/outis
outisはカスタムのリモート管理ツール(RAT)またはそのようなものです。さまざまなトランスポート方式(DNSなど)やプラットフォーム(Powershellなど)をサポートするために構築されました。
 saadahla/heapcrypt
Sleepをフックして独自のSleepに置き換えることで、スリープ中にヒープを暗号化する
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 brav0hax/smbexec
Sambaを使用した高速psexecスタイルの攻撃ツール。リモートコマンド実行、資格情報ダンプ、Windowsネットワーク全体での横移動を可能にし、ハッシュパスとペイロード生成を備えています。
 winsecurity/offensive-rust
Rustに特化したオフェンシブセキュリティツールキットで、レッドチーム運用、ペイロード開発、エクスプロイテーションのための再利用可能なコード例を備えています。
 outflanknl/presentations
Outflankチームのメンバーが公開イベントで発表したプレゼンテーション資料。
 g0ldencybersec/easyeasm
ゼロドル攻撃面管理ツール

 apt69/comahawk
権限昇格: CVE-2019-1405 および CVE-2019-1322 の武器化
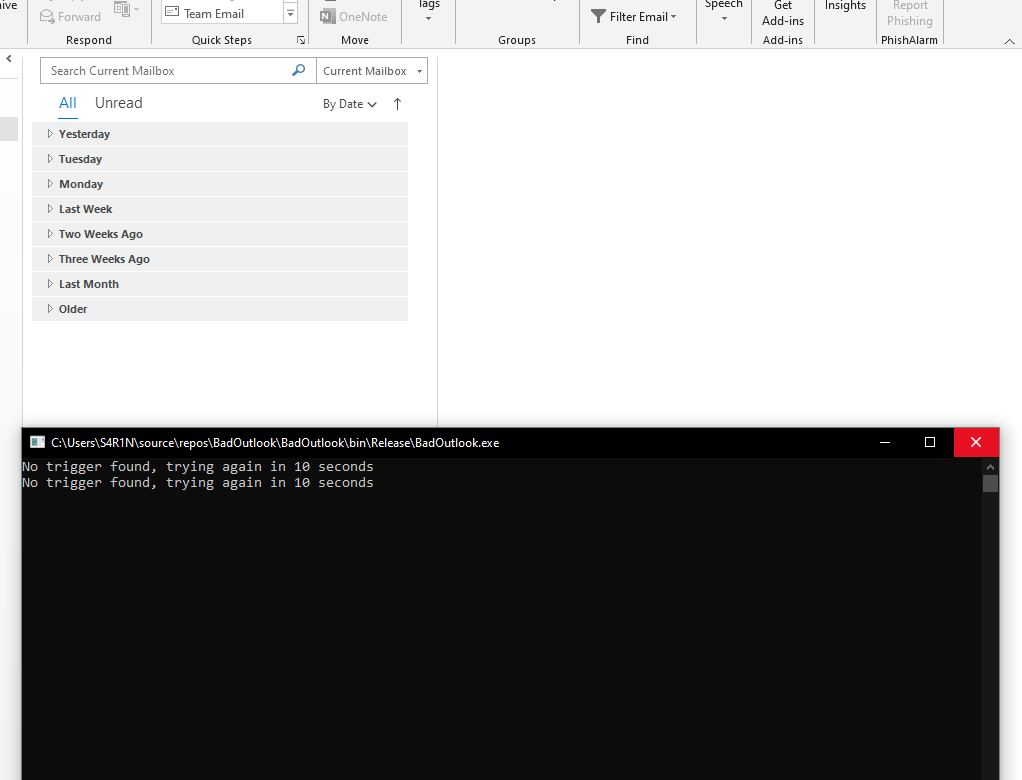 aahmad097/badoutlook
OutlookメールをCOMインターフェース経由で読み取り、トリガー件名行からbase64エンコードされたシェルコードを抽出し、ペイロードをローカルで実行して、メールベースのC2運用を行う概念実証のC#ツール。
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2プロファイルのためのPythonインタープリタ。プログラムで解析、構築、変更することができます。
 kleiton0x00/xsscope
XSScopeは、XSSを介した最新ブラウザのエクスプロイトのための、最も強力で先進的なGUIフレームワークの一つです。
 hakaioffsec/ingressnightmare-poc
これは、IngressNightmare の脆弱性 (CVE-2025-1097、CVE-2025-1098、CVE-2025-24514、および CVE-2025-1974) を悪用する PoC コードです。
 crossc2/crossc2kit
CrossC2はCobalt Strikeフレームワークをベースに開発され、他のクロスプラットフォームシステム制御に使用できます。CrossC2Kitは、ユーザーがCrossC2 Beaconセッションを操作するために呼び出すいくつかのインターフェースを提供し、これによりCobalt…









