Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-46300 — CVE-2026-46300 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-46300
特権昇格脆弱性分析エクスプロイト論文と研究学習と教育バイナリエクスプロイトラボと実践
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

リポジトリを見る
158396ヶ月前未レビュー
共有

🛡️ CVE-2026-46300 - Fragnesia

ChatGPT Image May 16, 2026, 10_19_32 AM

Severity Linux Local Affected

クリーンで致命的なページキャッシュ攻撃

「Dirty Frag」ファミリーの亜種


📌 概要

CVE-2026-46300(Fragnesia)は、Linuxカーネルのソケットバッファ処理(skb_try_coalesce())における、XFRM/ESP-in-TCPサブシステム(espintcp ULP)内の高深刻度の論理的欠陥です。

権限のないローカル攻撃者は、任意の読み取り可能なファイルのカーネルページキャッシュに対して任意のバイト書き込みを実行でき、/usr/bin/su などのシステムバイナリを含むため、信頼性の高いローカルルート権限昇格につながります。


✨ 主な注目点

  • ✅ 競合状態は不要
  • ✅ ページキャッシュのみで動作(ディスク上のファイルは変更されない)
  • ✅ splice() / sendfile() + 制御されたAES-GCM復号を使用
  • ✅ 公開された概念実証が利用可能
  • ✅ ほとんどの主要Linuxディストリビューションに影響

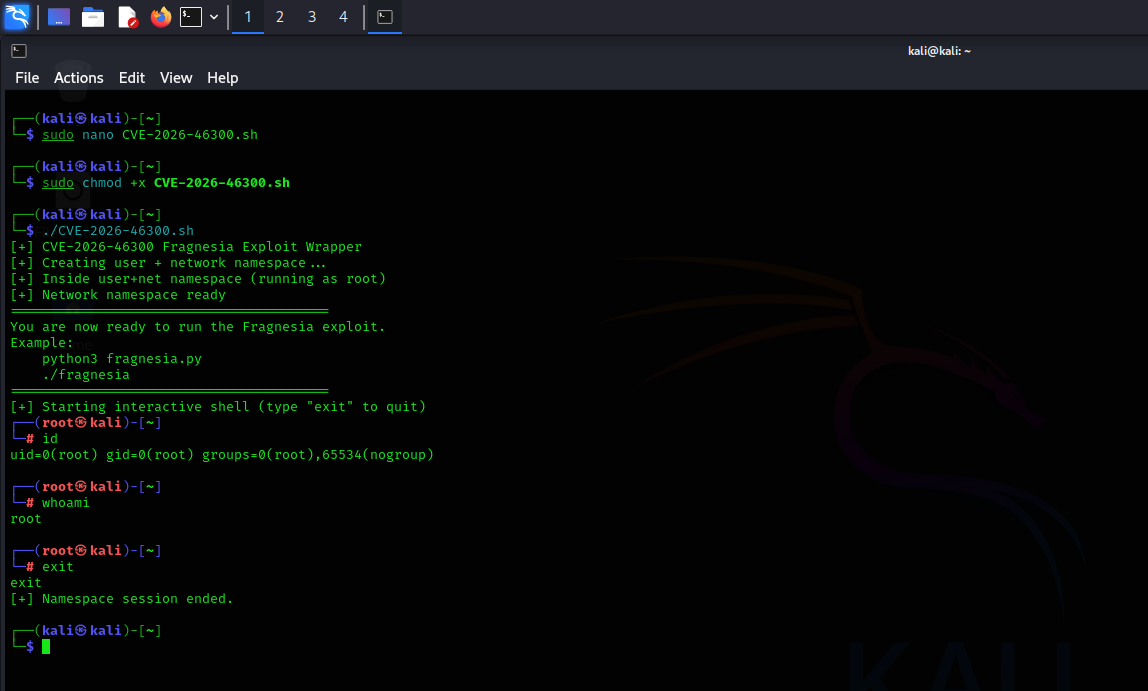
🛠 デモ

frangnesia

根本原因: ソケットバッファを合体させる際にSKBFL_SHARED_FRAGマーカーの伝播が不適切であり、攻撃者が制御する復号によってページキャッシュページを破損させることができる。


🎯 影響

TargetEffectSeverity
/usr/bin/su, /bin/sudoルートとしてのコード実行重大
任意の読み取り可能ファイルページキャッシュの静かな破損高
コンテナ環境ホストエスケープの可能性高

🛡️ 緩和策

1. アップデート(推奨)

使用しているディストリビューションから最新のパッチ適用済みカーネルに更新してください。

2. 即時回避策

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. ページキャッシュの削除(疑わしい場合)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 概念実証

リポジトリ: v12-security/pocs - Fragnesia

⚠️ 教育および防御目的のみに使用してください。


📚 参考文献

  • AlmaLinuxセキュリティブログ
  • Ubuntuセキュリティ通知
  • Red Hatセキュリティ勧告
  • Linux netdevメーリングリストのパッチ議論

セキュリティコミュニティのために❤️を込めて

安全を保ち、迅速にパッチを当ててください。

CVE-2026-46300 • 2026年5月

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







