
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mac-123456789-lab/cve-2026-39875-macos-cups-lpe
特権昇格エクスプロイトバイナリエクスプロイト
GitHubmac-123456789-lab/cve-2026-39875-macos-cups-lpe

CVE-2026-39875-macOS-CUPS-LPE

macOS Sonoma、Sequoia、およびTahoeにおいて、権限のないユーザーからrootへ権限昇格。macOS 26.6 / 15.7.8 / 14.8.8で修正済み。

リポジトリを見る
共有
102453ヶ月前未レビュー

CVE-2026-39875-macOS-CUPS-LPE

macOS Tahoe、Sequoia、および Sonoma の macOS 26.6 / 15.7.8 / 14.8.8 より前のバージョンに影響する CUPS の脆弱性を介して、非特権ユーザーが root になります。
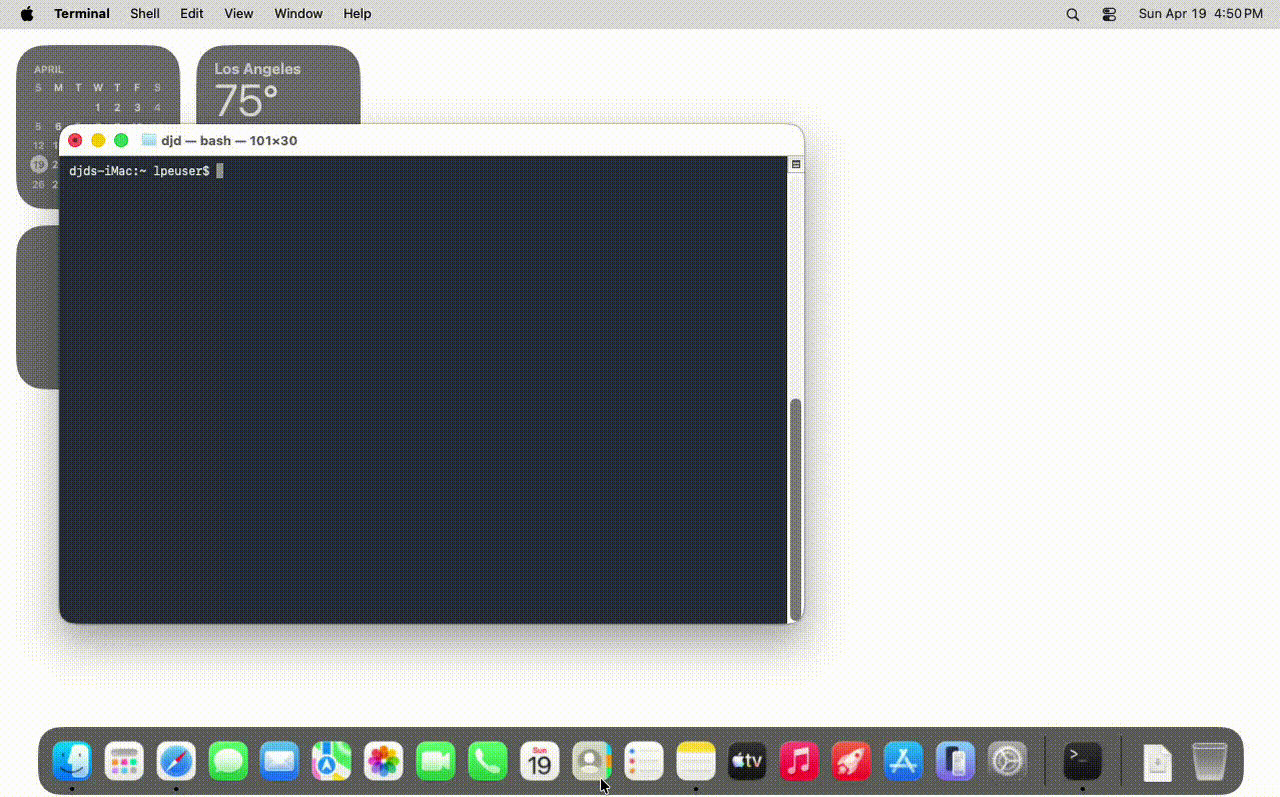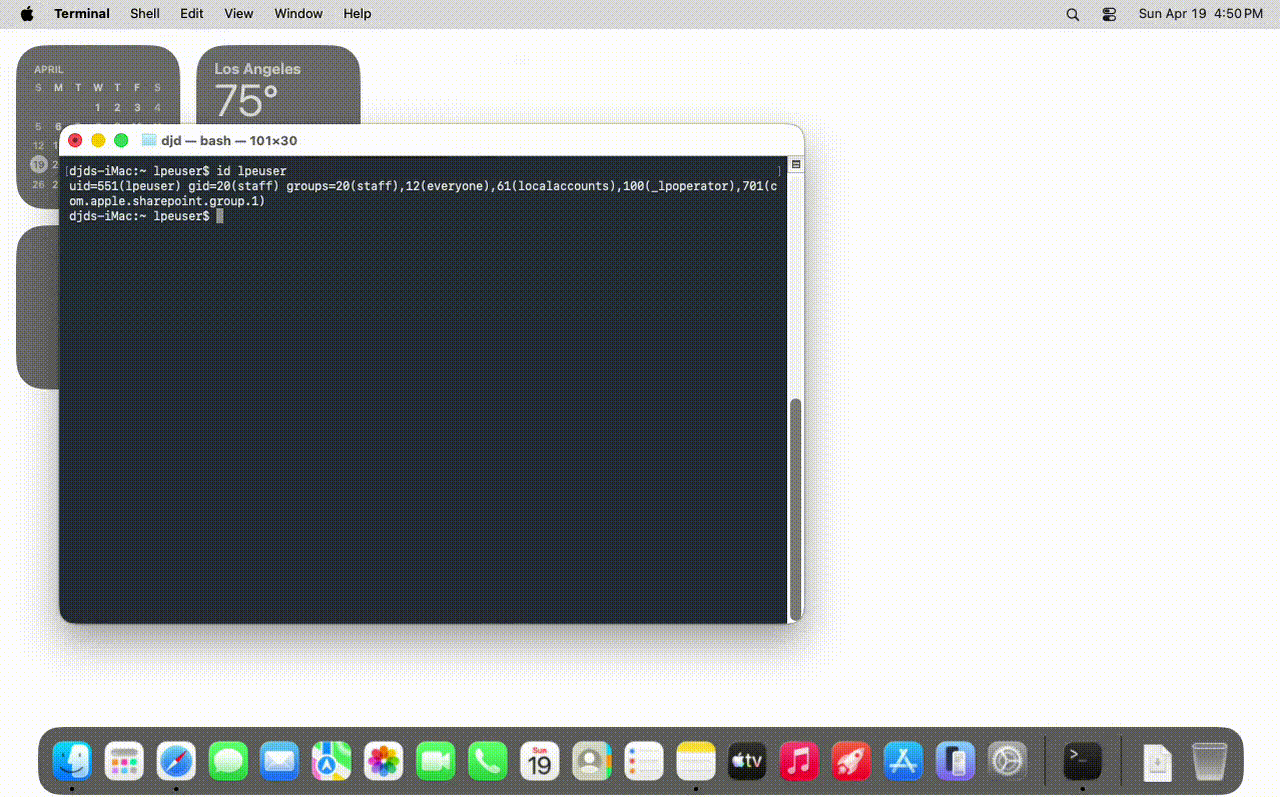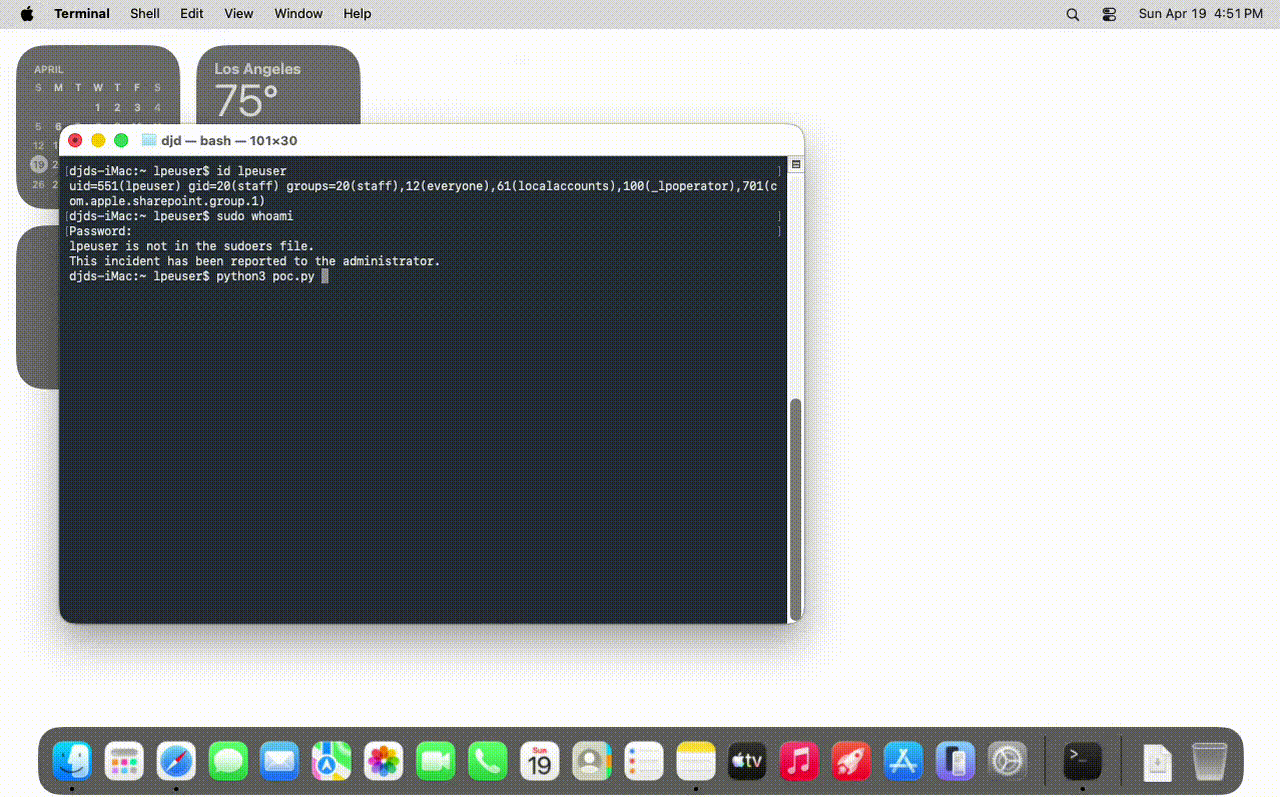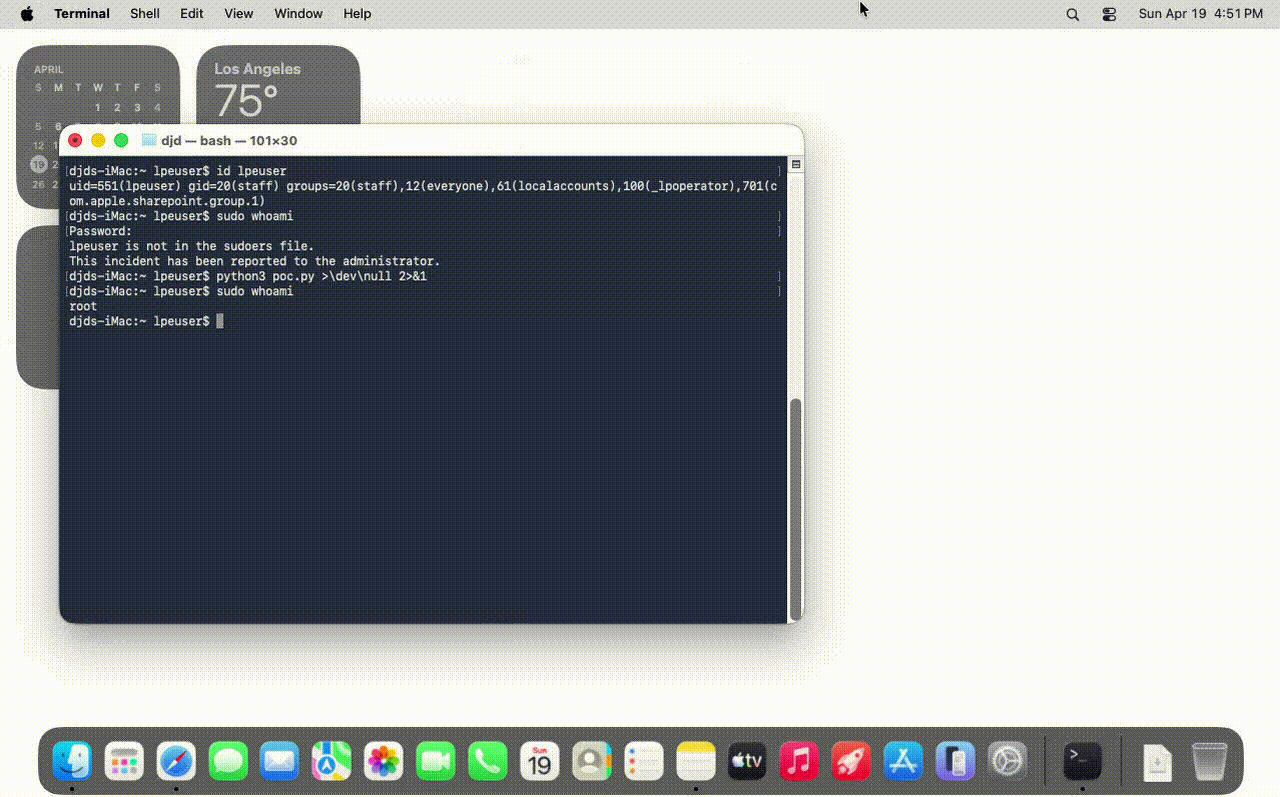
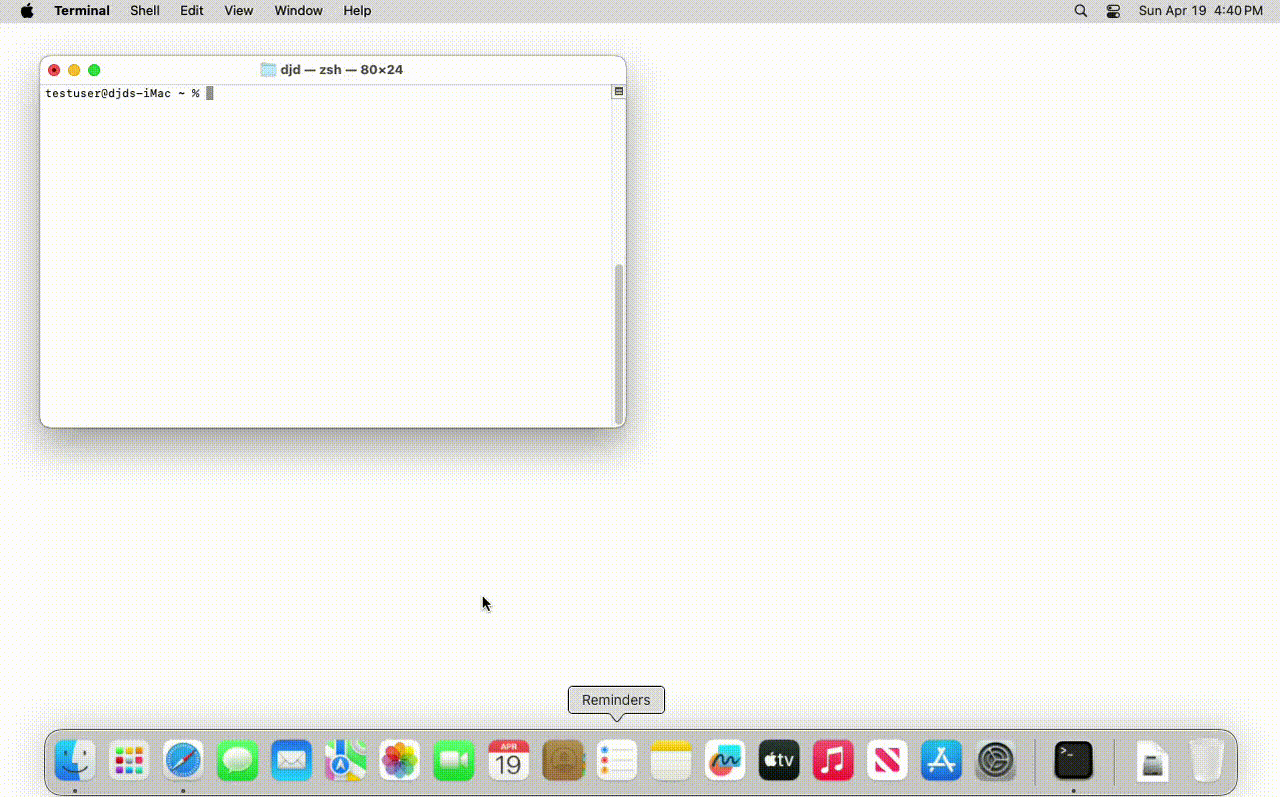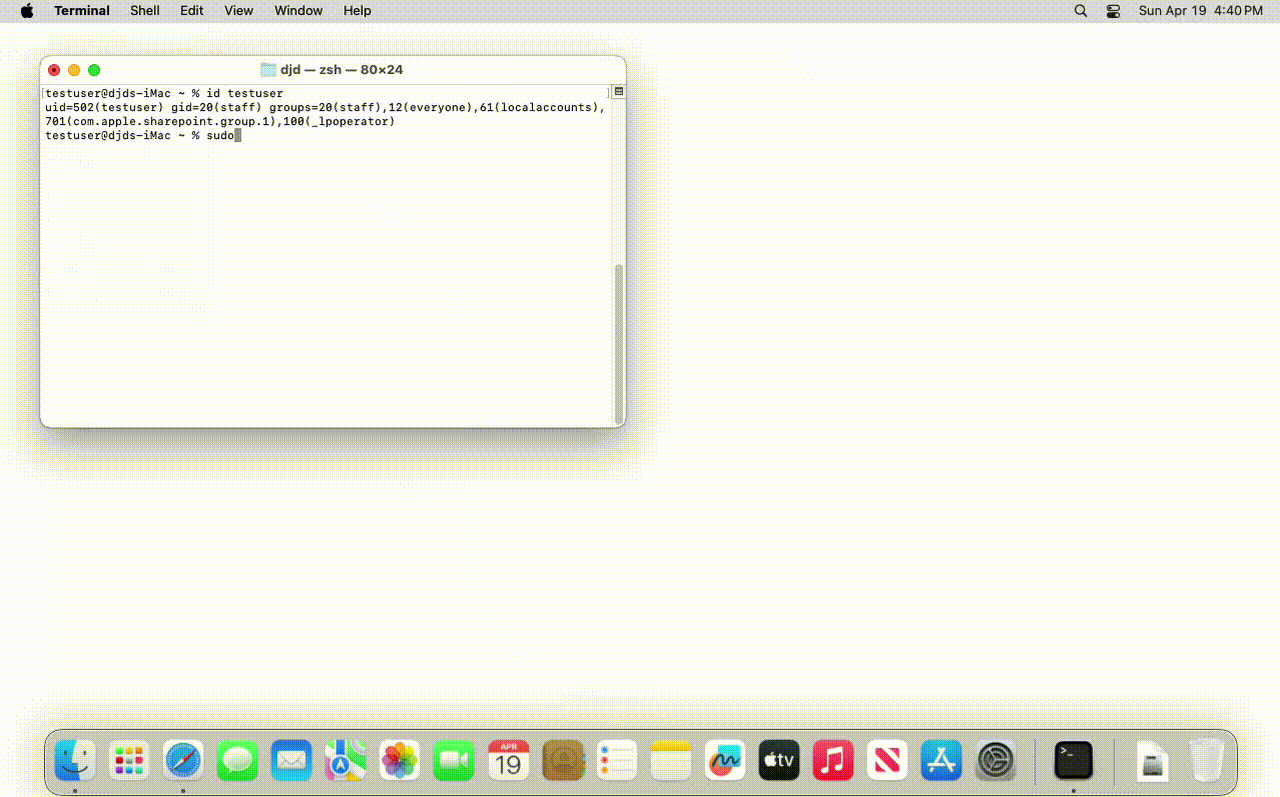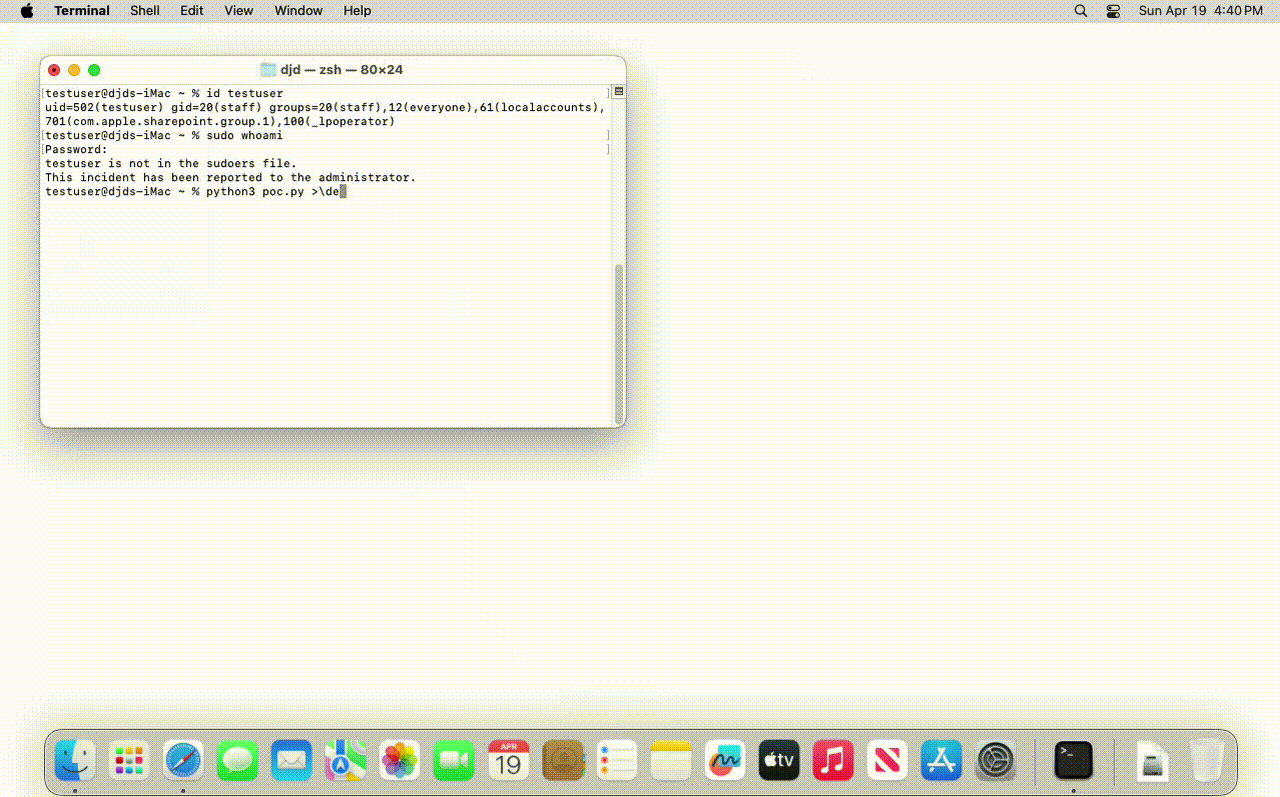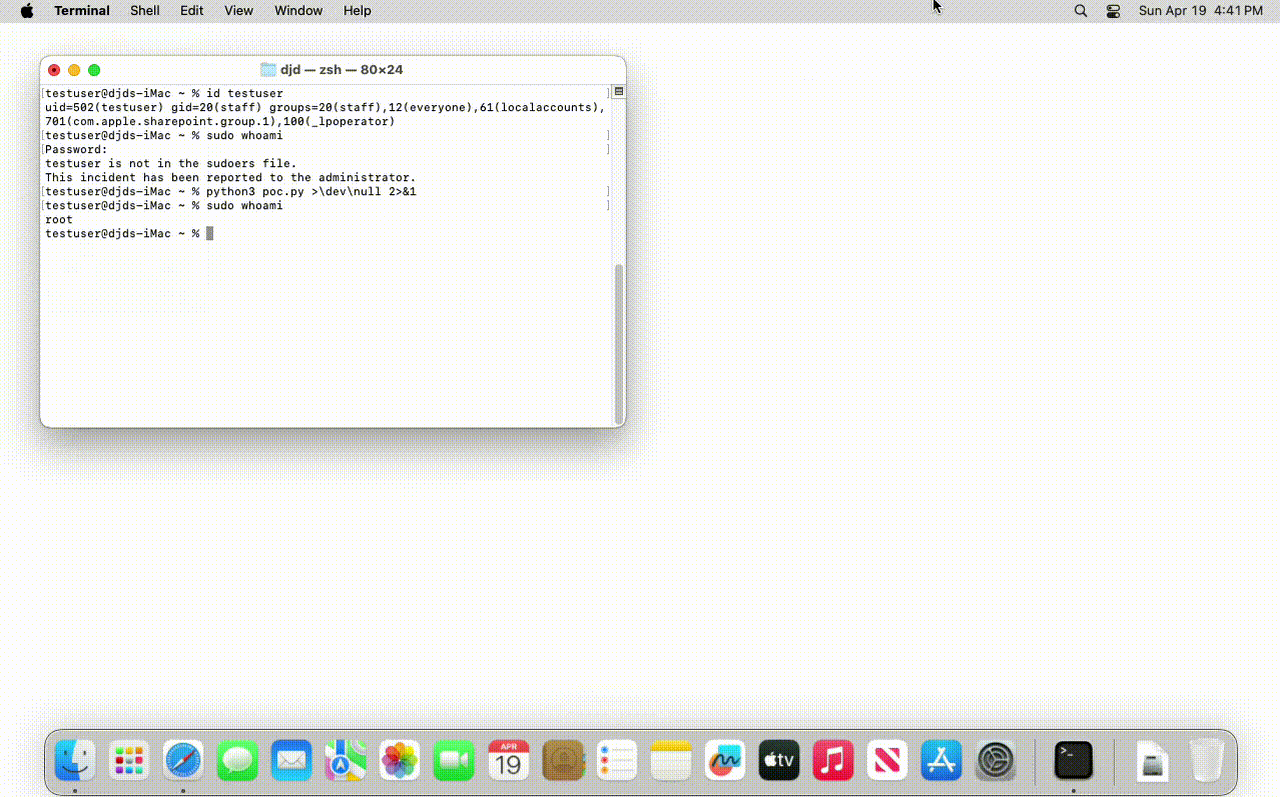
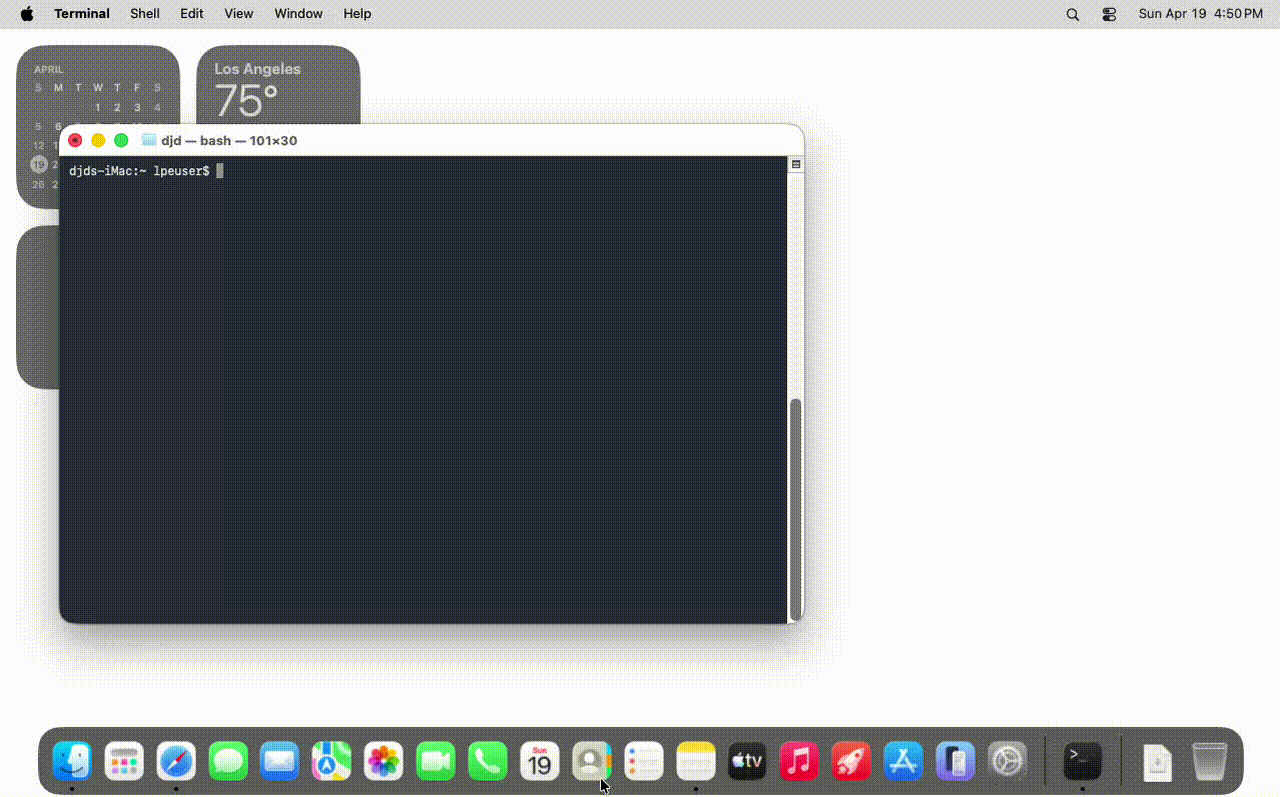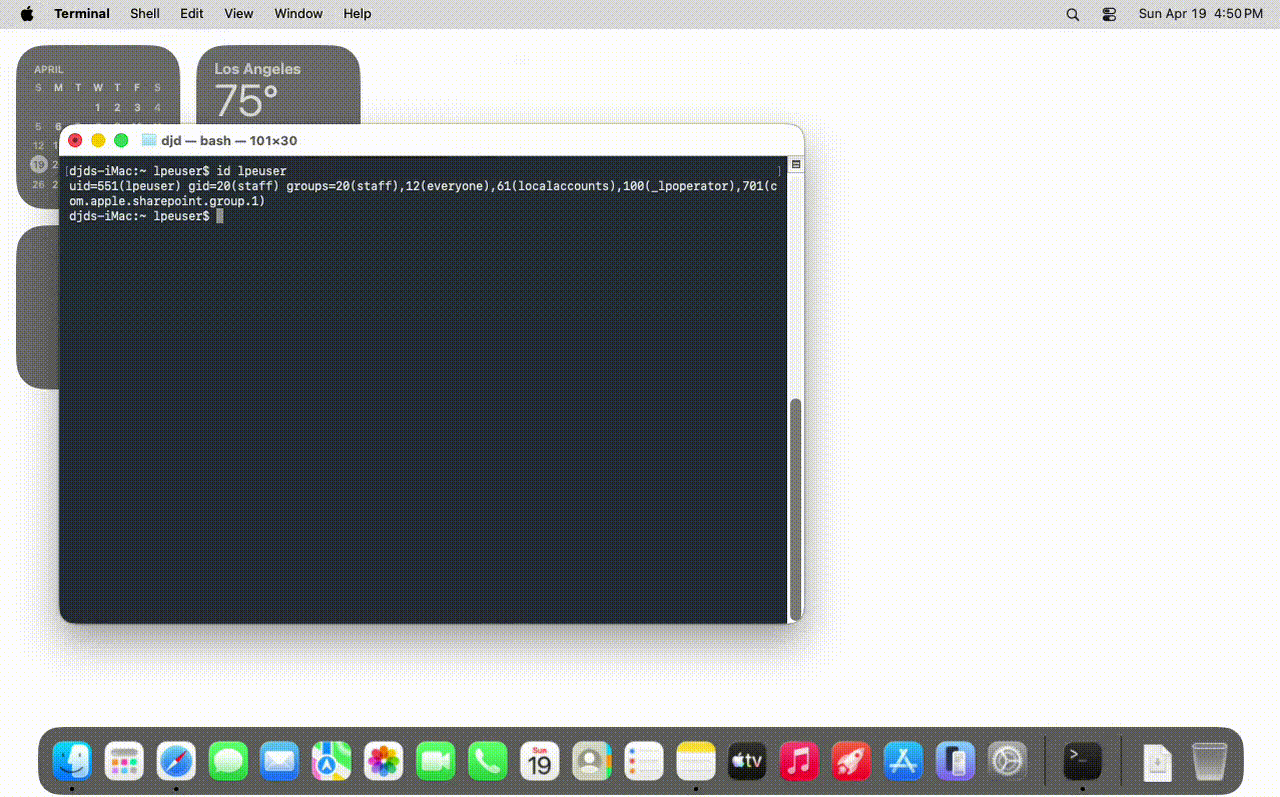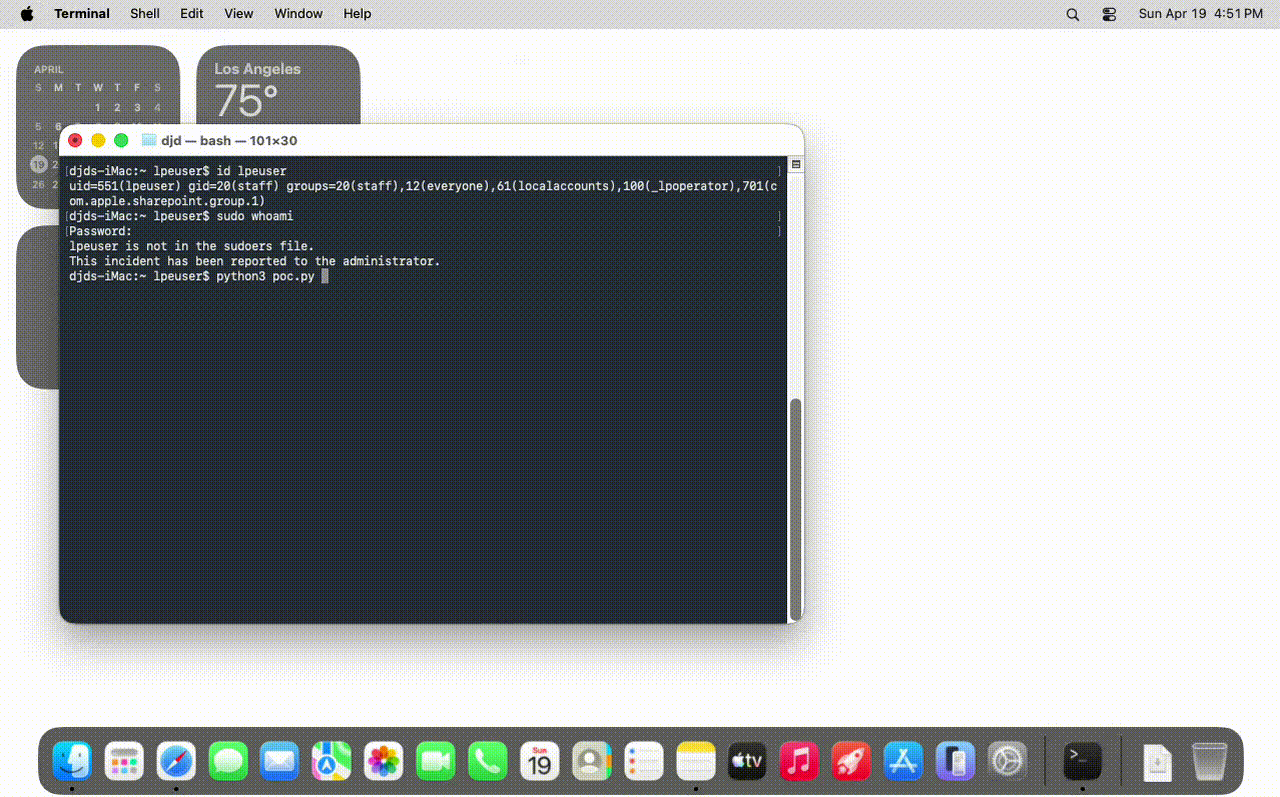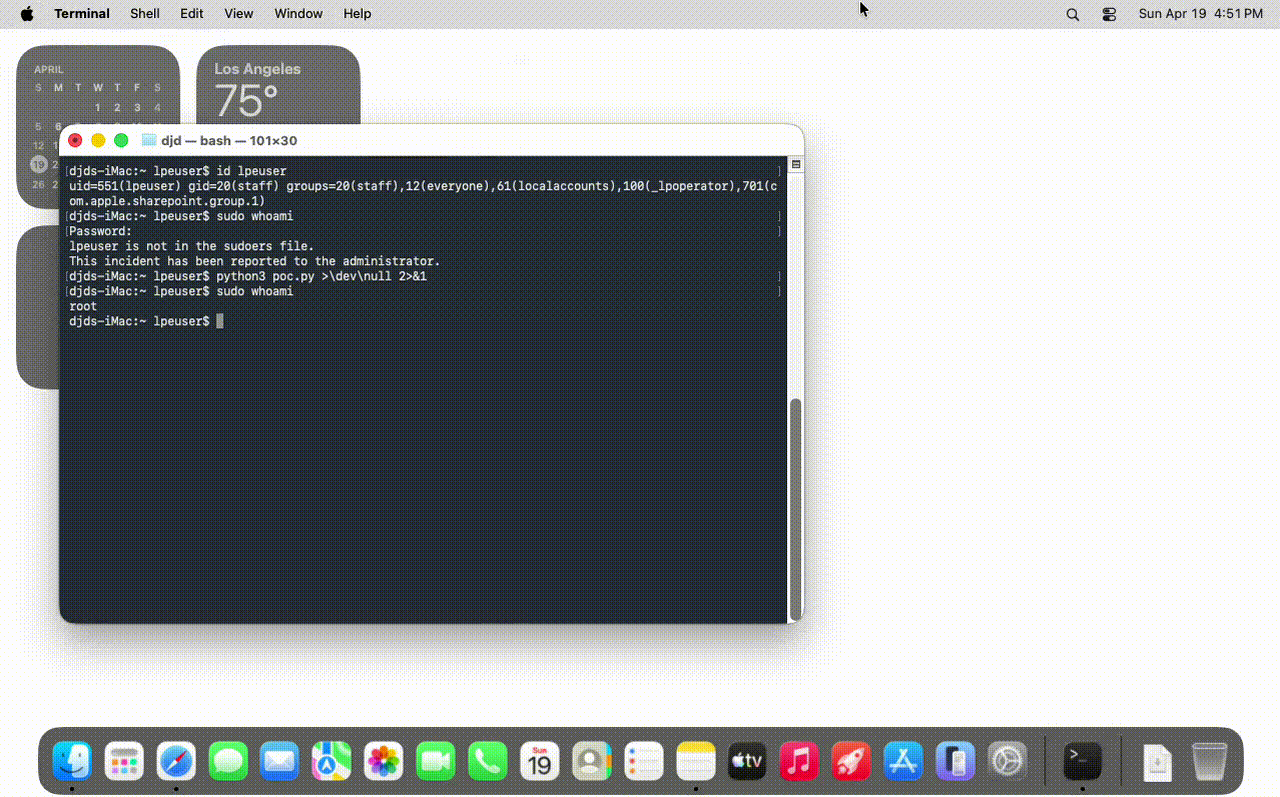
概念実証デモ

macOS Tahoe 26.4.1

Tahoe 26.4.1

macOS Sequoia 15.7.5

Sequoia 15.7.5

macOS Sonoma 14.8.5

Sonoma 14.8.5

根本原因

この脆弱性は、特権を持つ cupsd デーモンにおける 2 つの連鎖した論理欠陥に起因します。

1. 信頼境界を越えて転送される特権認証トークン。

CUPS が新しく登録されたプリンタをプローブする際、プリンタの device-uri で指定されたエンドポイントであるプリンタのバックエンドに、有効な Local 認証トークンを転送します。非特権ユーザーがその device-uri を制御できるため、自分が制御するリスナーを指すプリンタを登録し、信頼済みサブシステム境界から出ることを意図されていなかったトークンを受け取ることができます。この設計はバックエンドが信頼されていることを前提としていますが、非特権ユーザーにプリンタの登録を許可することで、その前提が崩れます。

2. 認証検証が完了する前に到達可能な root 特権によるファイル I/O。

プリンタ登録中に確実に再現可能なタイミングウィンドウ内で、cupsd は認証検証が完了する前に root 権限でファイル書き込みを実行します。特権 I/O は auth チェックの解決を待たずに実行され、書き込みが発生する時点で、宛先パスとファイル内容の両方が攻撃者の影響を受けます。


デモ

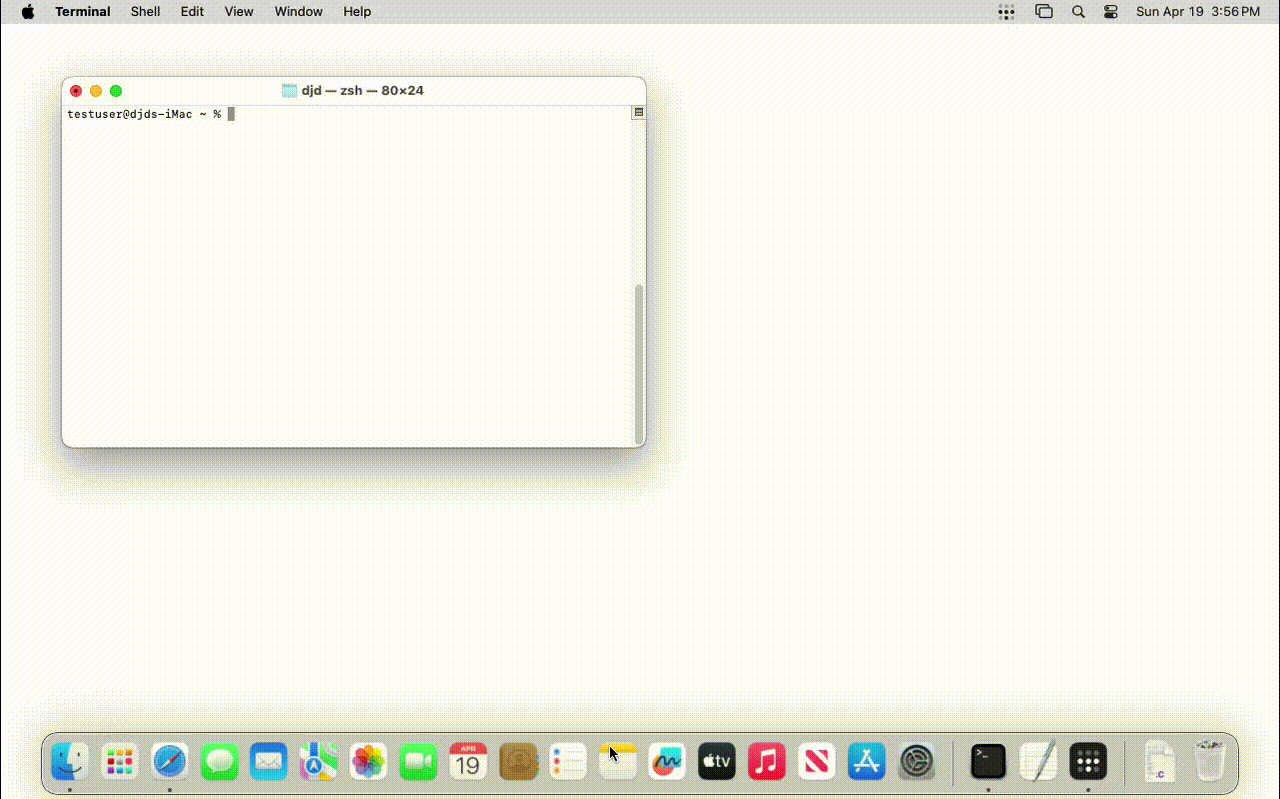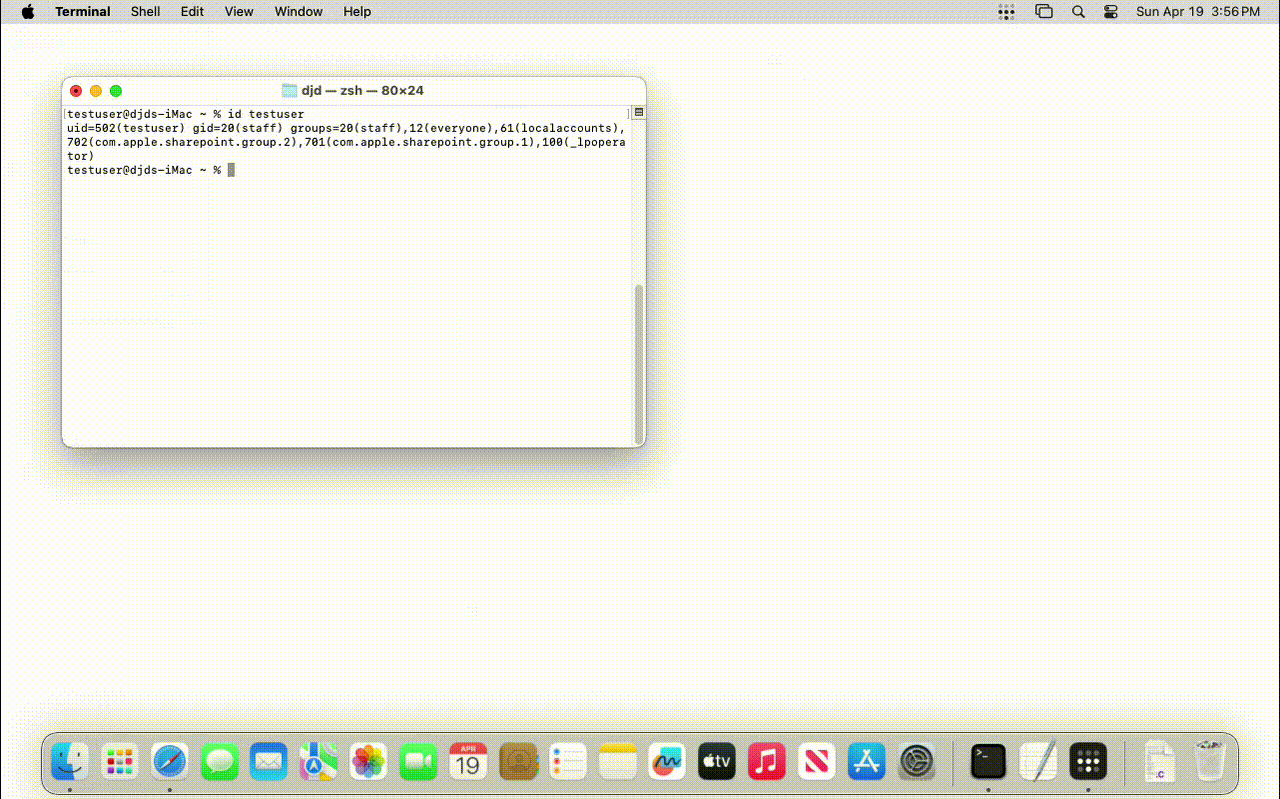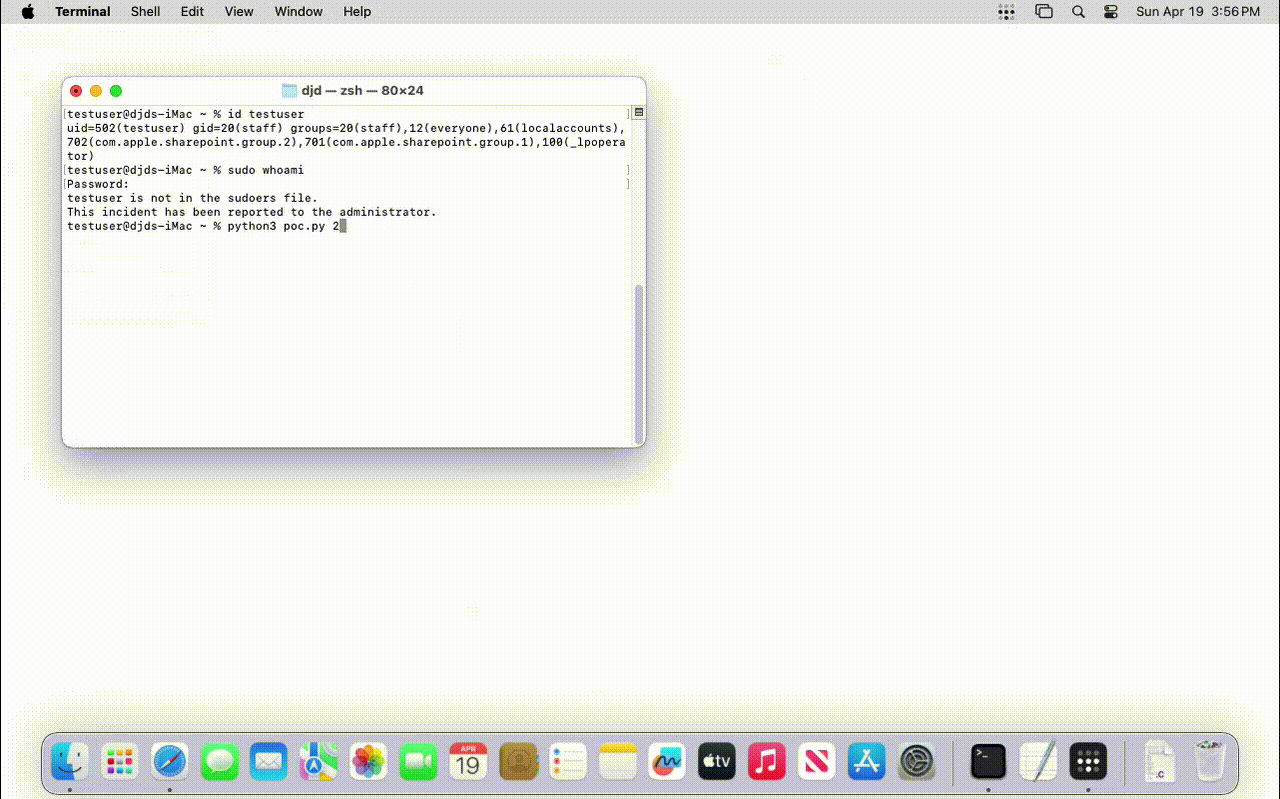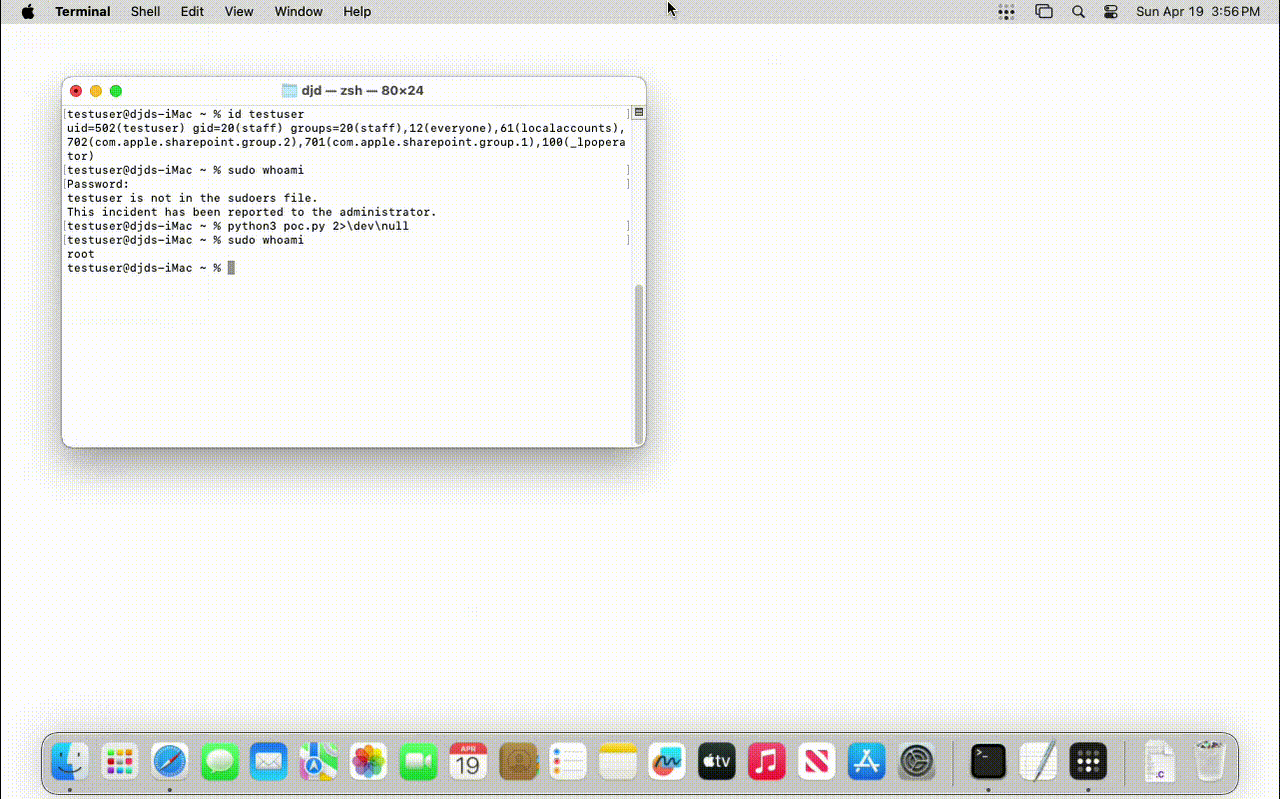
python3 poc.py

この概念実証は、2 つの欠陥を 3 つのステージで連鎖させます。

ステージ 1 — トークン取得。 攻撃者は、自分が制御するローカルリスナーを指す device-uri を持つプリンタを登録し、プローブをトリガーします。cupsd は、攻撃者が制御するリスナーに有効な Local 認証トークンを転送します。

ステージ 2 — トークンリプレイ。 攻撃者は、取得したトークンをリプレイして、任意の SIP 非保護パスを対象とする file:// の device-uri を持つ 2 つ目のプリンタを登録します。

ステージ 3 — root としての任意書き込み。 攻撃者は、攻撃者が制御するコンテンツを含む印刷ジョブを 2 つ目のプリンタに送信します。cupsd は、指定されたパスにジョブデータを root として書き込みます。どのステージでもユーザーの操作は必要ありません。

その後、スクリプトはファイルが root として作成されたことを検証し、脆弱性を実証します。

注: この概念実証は、root としての任意ファイル書き込みのみを実証します。権限の昇格は行いません。

クレジット

Dallas Dubs によって独立して発見されました。また、Apple によってもクレジットされているのは Aaron Grattafiori - NVIDIA AI Red Team、XBreach.ai、Nosebeard Labs の Andreas Jaegersberger & Ro Achterberg です。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →