
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 kimusan/pkwner
# CVE-2021-4034 のpython3およびbash PoC(Kim Schulz作)
 masriyan/fufufafa
AWSクラウドセキュリティ監査を究極に簡単にする統合的な欠陥・障害監査フレームワーク。眠いときでも監査できるほど簡単です!
 diego-tella/cve-2023-1326-poc
apport-cli 2.26.0におけるCVE-2023–1326の概念実証
 r3dxpl0it/secrep
SecRep は、侵入テスト、ペネトレーションテスト、ハッキングに役立つアーカイブを含むリポジトリです。ツールリスト、チートシート、ペイロードが収められています。
 gmh5225/cve-2022-44721-csfalconuninstaller
Windows 上の CrowdStrike Falcon のアンインストール保護トークンチェックをバイパスする CVE-2022-44721 のエクスプロイト。管理者権限を持つ攻撃者が EDR/AV センサーを削除できるようにします。
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
CVE-2023-32364の概念実証エクスプロイト。細工されたアプリケーションのentitlementsを介してmacOS上のサンドボックスエスケープを可能にします。
 alucard0x1/cve-2024-28000
LiteSpeed Cache 特権昇格 PoC
 khoinp1012/kprotect
eBPF-LSMを使用したカーネルレベルのセキュリティエンジンで、プロセス系統に基づいてファイルアクセスポリシーを適用し、機密データをサプライチェーン攻撃から最小限のオーバーヘッドで保護します。
 ivancabrera02/whfb-pincapture
LogonUI.exe に DLL を注入して NgcSerializeConvenienceCredential に CPU ハードウェアブレークポイントを設定することで、入力時の Windows Hello PIN をキャプチャするツール。さらに WHFB/NGC/TPM…
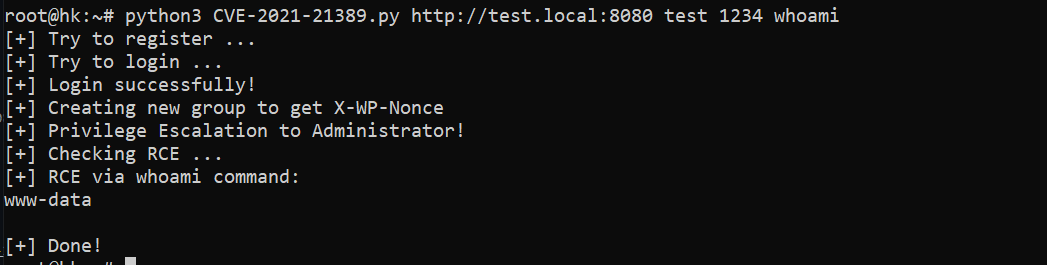 hoangkien1020/cve-2021-21389
BuddyPressは、コミュニティサイトを構築するためのオープンソースのWordPressプラグインです。BuddyPress 5.0.0から7.2.1未満のリリースでは、一般ユーザー(非特権ユーザー)がREST…
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — 同じイメージレイヤーを共有するコンテナへのコード実行
 f1tz/cve-2020-0796-lpe-exp
コンパイル済みWindows SMBv3ローカル権限昇格エクスプロイト。CVE-2020-0796(SMBGhost)を標的とし、x64版Win10 1909でテスト済み。
 nanabingies/cve-2021-21551
Dell ドライバー EoP (CVE-2021-21551)
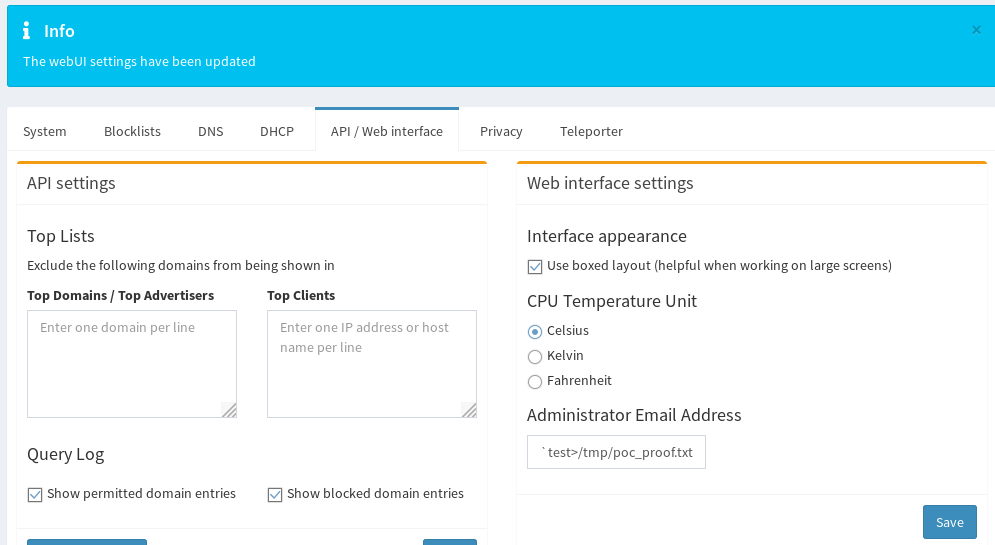 pr0tean/cve-2019-13051
Pi-Hole AdminLTE コマンドインジェクション (CVE-2019-13051) の概念実証エクスプロイト。メールフィールドインジェクションとcronベースの実行を介してリモートルートアクセスを可能にします。
 zjns/cve-2026-98260
SM8650デバイス上で、偽の資格情報を利用してuid=0シェルまたはKernelSUのレイトロードを実現する、CVE-2026-98260に対するAndroidカーネルのPOSIX CPUタイマーuse-after-freeエクスプロイトです。
 tiepologian/cve-2023-23397
CVE-2023-23397 の概念実証(Python)
 gergelykalman/cve-2023-32428-a-macos-lpe-via-mallocstacklogging
CVE-2023-32428 の概念実証エクスプロイト。MallocStackLogging を介した macOS のローカル権限昇格であり、カーネルレベルのメモリ破損を実証して root アクセスを取得します。
 xtuc/airgap
現代AI時代のセキュリティ:悪意のあるAIエージェントと悪質なnpmパッケージから防御する








