
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 goichot/cve-2020-3433
Cisco AnyConnect Windowsの3つの脆弱性に関するPoCと技術分析:ローカル特権昇格(CVE-2020-3433)、サービス拒否(CVE-2020-3434)、VPNプロファイル変更(CVE-2020-3435)。
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , CVE-2021-1675 または CVE-2021-34527 のローカル特権昇格
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() 特権昇格
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479 連鎖による EOP(データのみ攻撃)
 kamalx06/tornadorevc2
TCP/TLS/mTLS経由のリバースシェルセッションを管理するモジュラー型ポストエクスプロイテーションフレームワーク。列挙、インメモリ実行、SOCKS5ピボット、永続化のためのプラグインを備える。
 sbousseaden/gluegate
署名済みmozglue.dllを介したメモリAPIプロキシ
 jvbotelho/ghosthound
GhostHound は、Active Directory の tombstone reanimation(トゥームストーンの再活性化)を第一級の攻撃経路として表面化する BloodHound OpenGraph 拡張機能です。SHOW_DELETED…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 netfilter_queue における linux カーネルパニック
 xalgord/react2shell
Next.js Server Actions 向け高度な悪用ツールキット (CVE-2025-55182)
 sarabpal-dev/cheese-cake
CVE-2025-21479 の概念実証 (PoC) で、Dirty Pagetable テクニックと連鎖させたものです。
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE、ユーザーの追加/削除およびCLIコマンド/システムコマンドの実行をサポート。
 thinkycx/cve-2017-8890
CVE-2017-8890 のエクスプロイト実装と、Ubuntu 16.04 および Nexus 6P カーネルにおける特権昇格のための詳細な分析ドキュメント。
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17 における CVE-2026-43499 のカーネルエクスプロイト。KDPバイパス、KASLR復元、偽造workqueue実行によりroot権限を取得し、永続的なシェルを実現します。
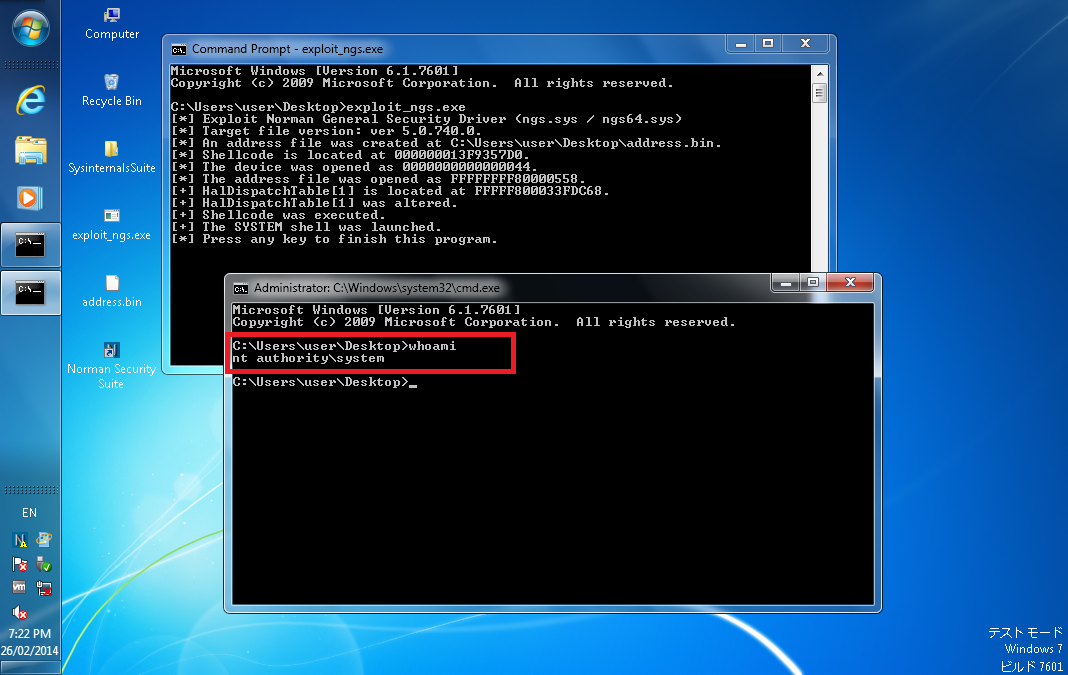 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - VMware vCenter Server における認証済みリモートコード実行(エクスプロイト)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 と Kerberos 委譲








