
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ

 cl4ym0re/cve-2023-21768-compiled
CVE-2023-21768用のコンパイル済みエクスプロイト。AFD.sysドライバーを標的としたWindowsのローカル権限昇格の脆弱性です。Windows 22H2ビルド22621.963でテスト済み。
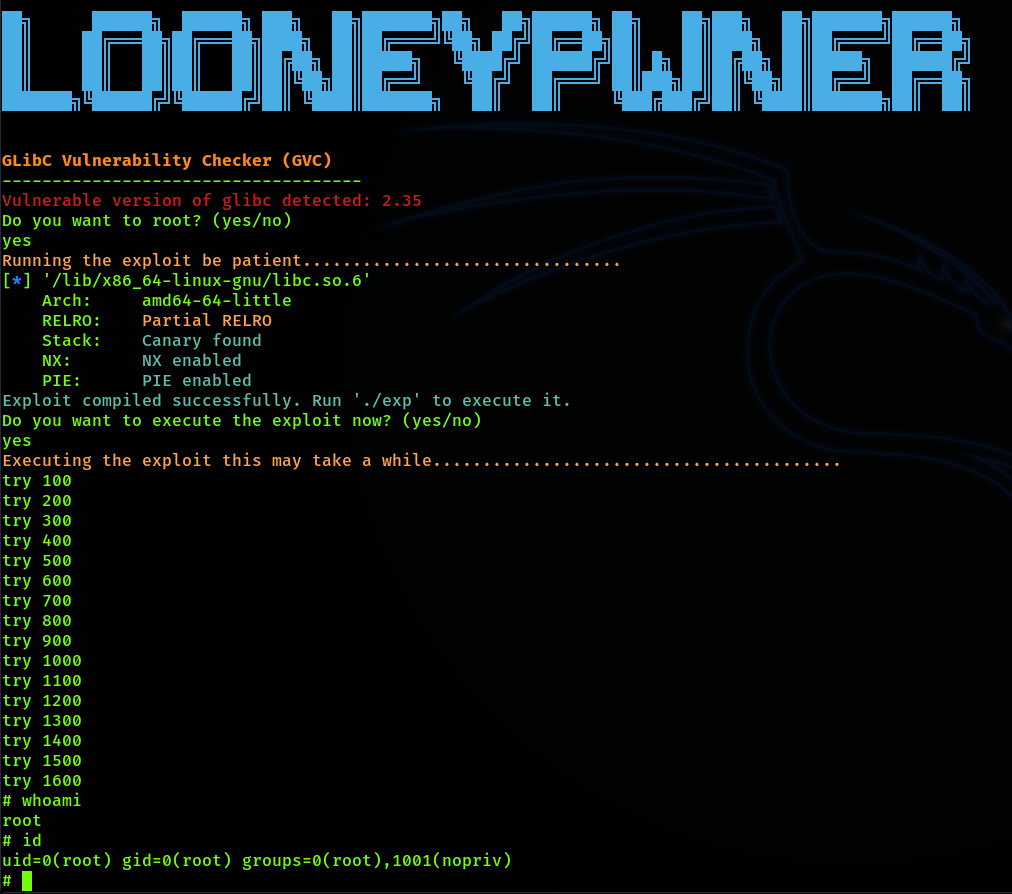 chaudharyarjun/looneypwner
CVE-2023-4911のエクスプロイトツール。様々なLinuxディストリビューションにおける'Looney Tunables' glibc脆弱性を対象としています。
 aiex-3/confluence-hack
Atlassian ConfluenceのCVE-2023-22515用エクスプロイト。新しい管理者ユーザーを作成し、サーバー上でコマンド実行するためのWebベースのシェルプラグインを展開します。

 0xdea/raptor_infiltrate20
#INFILTRATE20 raptorのパーティーパック。
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows Cross Device 仮想カメラの特権昇格(EoP) - 標準ユーザーからSYSTEMへ
 slaptat/copyfail30
python 3.10 未満向けの copyFail、os.splice() なし
 ch3rn0byl/cve-2021-21551
HVCIが無効化されたシステム上でコード実行を達成するために、Dellのdbutil_2_3ドライバを標的とした、CVE-2021-21551の概念実証エクスプロイト。
 roddux/germy
GERMYは、N_GSM回線規律におけるLinuxカーネルのn-day脆弱性です
 karazajac/dirtyfail
Linux page-cache 書き込み脆弱性の Detector + PoC: Copy Fail (CVE-2026-31431) および Dirty Frag (CVE-2026-43284/43500)。認可されたセキュリティ研究のみ。
 rhzv0/bat
全スペクトルLinux攻撃者シミュレーションプラットフォーム。カーネルレベルのステルス性、C2ビーコン通信、権限昇格、認証情報収集、横展開、アーティファクト破壊を備えています。レッドチームの運用および検知研究向けに設計されています。
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 の概念実証コード
 sxlmnwb/cve-2023-0386
Ubuntu 22.04における脆弱性の悪用
 zephrfish/copyfail-cve-2026-31431
AF_ALG + spliceを使用してsetuidバイナリのページキャッシュを上書きし、root権限を取得するLinuxカーネルのLPEエクスプロイト(CVE-2026-31431)。レースコンディションなし。2017年以降のすべてのディストロで動作します。
 padovah4ck/cve-2019-0986
セキュリティ研究
 hd3s5aa/cve-2023-21674
CVE-2023-21674 の概念実証エクスプロイト。これは Windows ALPC の脆弱性であり、カーネルメモリ操作を介してブラウザのサンドボックスエスケープと SYSTEM 権限昇格を可能にします。
 hoangkien1020/cve-2020-14321
コース登録により、教師ロールからマネージャーロールへの権限昇格が可能となり、RCEにまで至る。








