
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ

 zeze-zeze/hitcon-2023-demo-cve-2023-20562
AMD μProf ドライバ (CVE-2023-20562) の悪用を実証し、EPROCESS トークン書き込みと DSE バイパスによる権限昇格を実現し、署名なしドライバのロードと AV コールバックの無効化を可能にします。
 zeromemoryex/cve-2025-68921
数百万のゲーミングラップトップに影響を及ぼすローカル権限昇格
 psmths/reave
WIP ハイパーバイザー向けポストエクスプロイテーションフレームワーク
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 wh0am123/cve-2025-54918-poc
CVE-2025-54918のPoCと技術デモ。
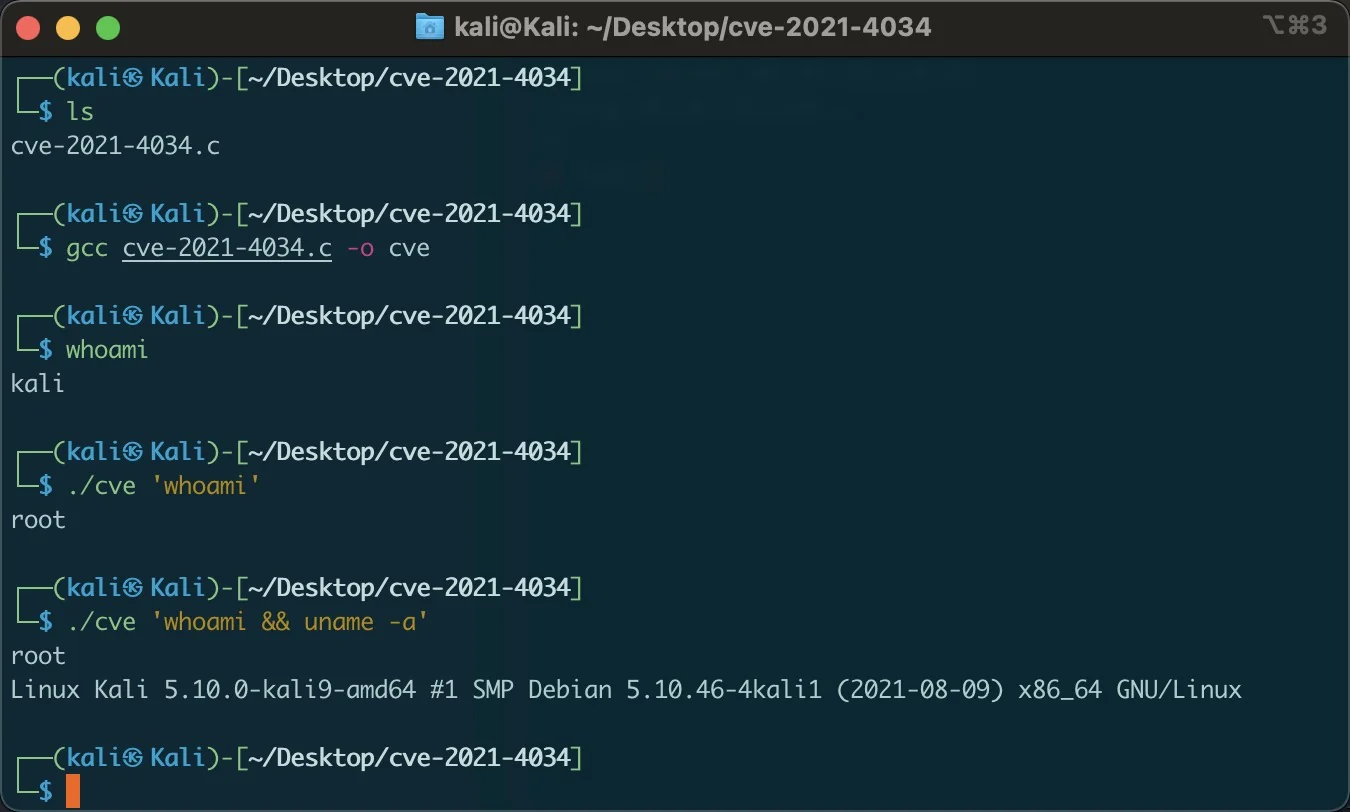 zhzyker/cve-2021-4034
polkit pkexec ローカル権限昇格の脆弱性を利用してカスタムコマンドを追加する
 webldix/cve-2024-31317-poc-deployer
Android 9-13 向け CVE-2024-31317 PoC の自動デプロイツール。Zygote インジェクションとリバースシェル実行を通じた権限昇格を可能にします。
 dev-2null/kerberosrun
Kerberosで遊ぶための小さなツール。
 alfarom256/hphardwarediagnostics-poc
HP Hardware DiagnosticのEtdSuppドライバー用PoCエクスプロイト
 mindsflee/winflesher
Active Directoryおよびローカルインフラストラクチャ向けの自動化された攻撃面評価フレームワーク。脆弱性をドメイン侵害、権限昇格、横方向の移動への攻撃経路と関連付け、修復ガイダンスを提供します。
 galoryber/fawkes
Fawkesは、AIのみによって作成されたgolangのMythic C2エージェントです。
 buter-chkalova/project-rvbbit
DKOM、syscallフッキング、ステルス、可観測性、防御的検出を探求する教育用LinuxカーネルルートキットPoC
 veritas501/cve-2021-22555-pipeversion
パイププリミティブで書き直されたCVE-2021-22555エクスプロイト
 zombie-kaiser/cve-2024-30088-windows-poc
この脆弱性は NtQueryInformationToken 関数、特に AuthzBasepCopyoutInternalSecurityAttributes 関数を処理する際に存在し、カーネルがオブジェクトを操作する際のロック機構の不適切な管理に起因します。この不手際により、悪意のあるエンティテ…
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 の脆弱性(CVE-2020-10199、CVE-2020-10204、CVE-2020-11444)に対するPoCエクスプロイト集。HTTPエンドポイントを介したリモートコード実行と権限昇格を可能にします。
 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。








